Opret/ændr matchningsregler
Matchningsreglerne er i virkeligheden de forskellige regler, hvor vi på den ene side sammenkobler objekterne fra den autoritative kilde og målkilden, og på den anden side fastlægger de handlinger, der skal udføres ved de forskellige handlinger: oprettelse, ændring, sletning.
Matchningsreglerne består derfor af fem dele:
- Regel for sammenkobling af to objekter
- Regel for sammenligning af attributter mellem to sammenkoblede objekter
- Regel for oprettelse af et objekt
- Regel for ændring af et objekt
- Regel for sletning af et objekt
Opret/ændr sammenkoblingsregler
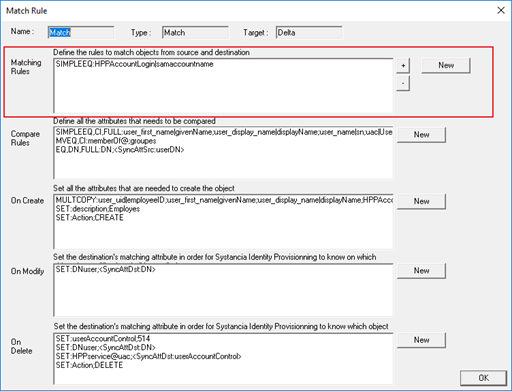
En sammenkoblingsregel består i at fastlægge de attributter i den autoritative kilde og de attributter i målkilden, som skal stemme overens, for at fastslå at objektet i den autoritative kilde svarer til objektet i målkilden.
I reglen ”Matching” fastlægges sammenkoblingsreglerne i den første boks på skærmen. Klik på ”New ” for at oprette en ny regel. Vælg en regel og klik på ”Modify” for at ændre den eller på ”Delete” for at slette den.
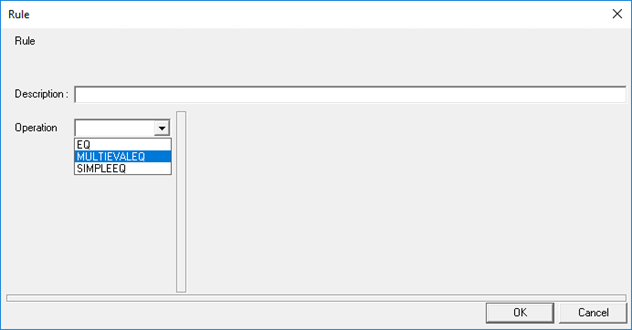
Sammenkoblingsregler oprettes ud fra en operation. Se siden Liste over de operationer, der er tilgængelige pr. regel for at vælge den operation, dit anvendelsestilfælde kræver.
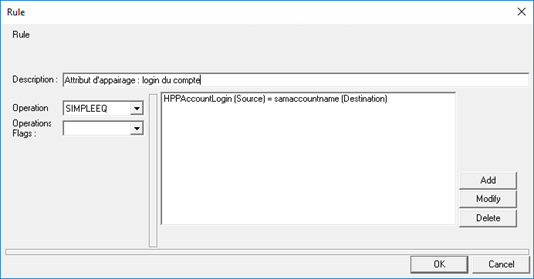
Eksempel på en sammenkoblingsregel: ved nedstrøms provisionering (konti og autorisationer) er sammenkoblingen af objekterne konfigureret på kontiens login.
Det er muligt at konfigurere flere sammenkoblingsregler og fastlægge den rækkefølge, de anvendes i.
Opret sammenligningsregler
En sammenligningsregel består i at fastlægge de attributter i den autoritative kilde og de attributter i målkilden, som sammenlignes med hinanden for at bestemme de ændringer, der skal foretages.
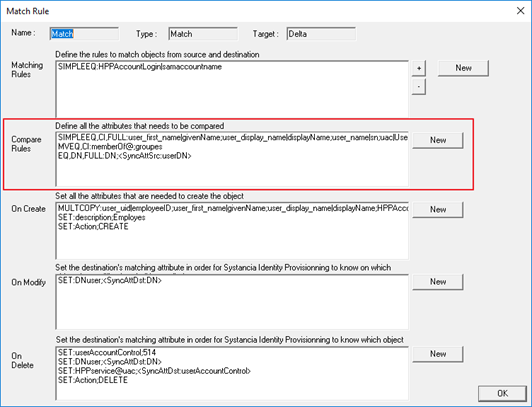
I reglen ”Matching” fastlægges sammenligningsreglerne i den anden boks på skærmen. Klik på ”New ” for at oprette en ny regel. Vælg en regel og klik på ”Modify” for at ændre den eller på ”Delete” for at slette den.
En sammenligningsregel oprettes ud fra en operation. Se siden Liste over de operationer, der er tilgængelige pr. regel for at vælge den operation, dit anvendelsestilfælde kræver.
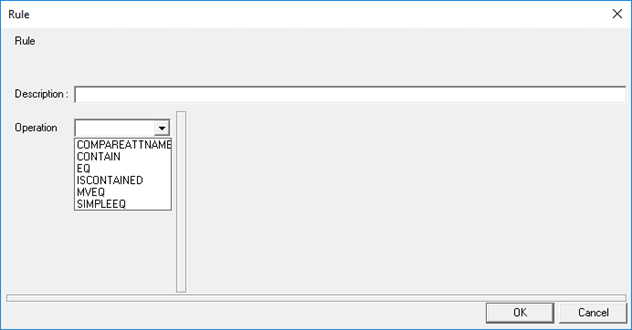
Eksempel på en sammenligningsregel: en liste over enkeltværdiattributter sammenlignes mellem de to kilder.
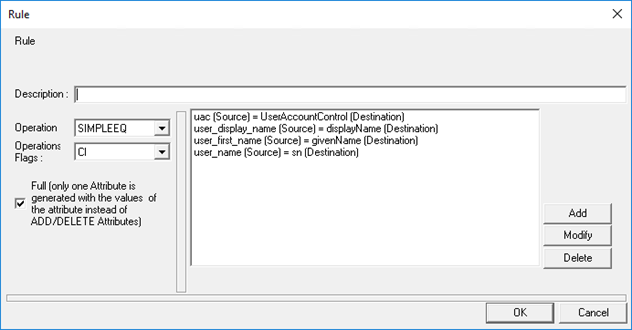
Tilvalget ”Full”: resultaterne af en sammenligningsregel kan for flerværdiattributter eksporteres og skrives på to måder:
- Tilvalget markeret: opdages en ændring mellem to attributter, indeholder det eksporterede tag, som bærer navnet på målkildens attribut, kun attributtets endelige værdier. Vi kender ikke de slettede værdier, de nytilføjede værdier eller endog de uændrede værdier i detaljer.
- Tilvalget ikke markeret: opdages en ændring mellem to attributter, kan der eksporteres to tags, som bærer navnet på målkildens attribut. Et første tag med en underoperation ”ADD” og et andet tag med en underoperation ”DEL”. Tagget for underoperationen ”ADD” indeholder kun de nye værdier, der skal tilføjes, og tagget for underoperationen ”DEL” kun de værdier, der skal slettes. I dette tilfælde ved vi ikke, om der findes uændrede værdier.
Dette tilvalg skal vælges efter konnektoren og de operationer, der skal udføres i de forskellige oprettelses-, ændrings- eller sletteregler.
Det er muligt at konfigurere flere sammenligningsregler, som alle anvendes på alle sammenkoblede objekter.
Opret/ændr oprettelsesregler
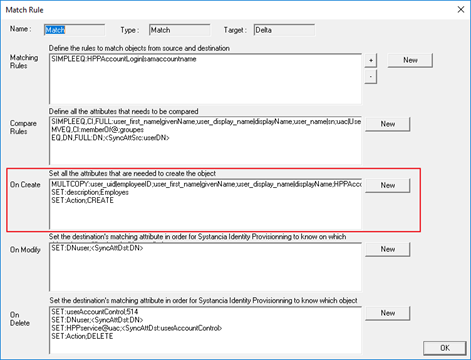
En oprettelsesregel består i på den ene side at fastlægge værdien af det identifikationsattribut, der bruges, når oprettelserne skrives, og på den anden side de attributter og deres værdier, der provisioneres i målkilden for alle objekter, der er bestemt som oprettelser. Et objekt bestemmes som en oprettelse, når det findes i den autoritative kilde, men ikke i målkilden. Attributternes værdier kan hentes fra attributterne i den autoritative kilde; det kaldes attributmapning. Attributternes værdier kan også komme fra attributter, der er konfigureret i konverteringsreglerne, eller angives ved hjælp af operationer og nøgleord.
I reglen ”Matching” fastlægges oprettelsesreglerne i den tredje boks på skærmen. Klik på ”New ” for at oprette en ny regel. Vælg en regel og klik på ”Modify” for at ændre den eller på ”Delete” for at slette den.
En oprettelsesregel oprettes ud fra en operation. Se siden Liste over de operationer, der er tilgængelige pr. regel for at vælge den operation, dit anvendelsestilfælde kræver.
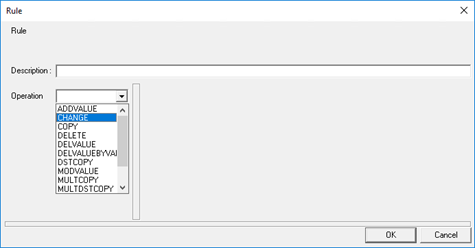
Eksempel på en oprettelsesregel: mapning af enkeltværdi- eller flerværdiattributter mellem den autoritative kilde og målkilden.
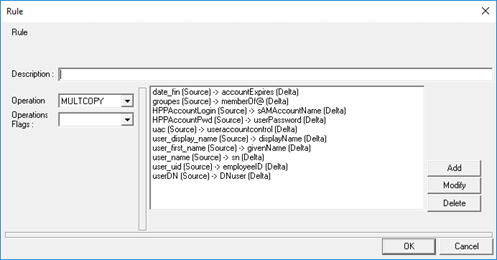
Det er muligt at konfigurere flere oprettelsesregler, som alle anvendes på alle objekter, der er identificeret som oprettelser.
Særtilfælde: repositories af typen katalog:
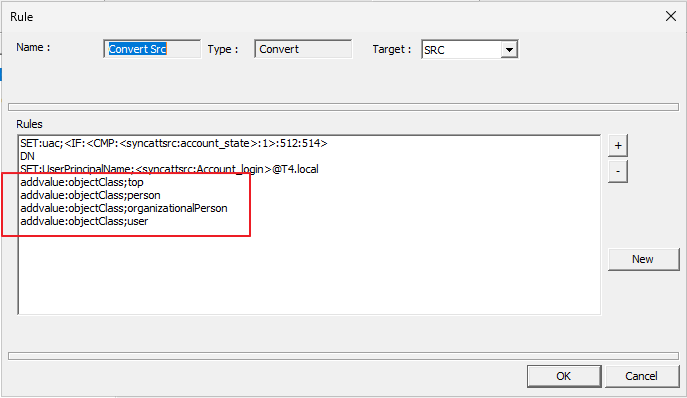
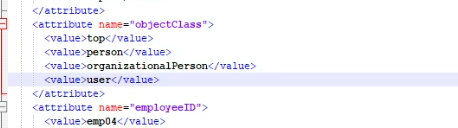
Med den nye katalogkonnektor skal attributtet objectClass udfyldes i oprettelsesreglen. Det gør du ved at oprette attributtet objectClass i en konverteringsregel, der anvendes på kilden, med de værdier, der svarer til det objekt, der skal oprettes:
- for et objekt af typen bruger:
Top,Person,organizationalPerson,user - for en sikkerhedsgruppe:
Top,Group
Eksempel på konfiguration i SIP:
Format, der opnås i outputfilen sync.xml:
Anbefaling
Kontrollér i kataloget værdierne af attributtet objectClass for et lignende objekt for at sikre, at du bruger de korrekte værdier.
For at provisionere en kontos adgangskode i et katalog er det attributtet unicodePwd, der skal udfyldes.
Active Directory forventer i unicodePwd en værdi, der er kodet i UTF-16 og overført i binær form: konnektoren udfører selv denne konvertering, både ved oprettelse og ved ændring. Angiv adgangskoden i klartekst i reglen uden forudgående kodning. Værdiens ”adgangskode”-karakter bevares, når attributter kopieres.
Vær opmærksom
Active Directory accepterer kun skrivning af unicodePwd via en krypteret forbindelse. Det pågældende repository skal derfor konfigureres i LDAPS (port 636 som standard), så snart adgangskoder skal angives eller ændres, og konnektorens tjenestekonto skal have rettigheden til at nulstille adgangskoden for de berørte objekter.
Bemærk
Hvis objectClass ikke udfyldes, anvender konnektoren som standard for en bruger top, person, organizationalPerson og user på Active Directory eller top, person, organizationalPerson og inetOrgPerson på OpenLDAP. Stol ikke på disse værdier: udfyld altid objectClass eksplicit som angivet ovenfor.
Opret/ændr ændringsregler
En ændringsregel består i på den ene side at fastlægge værdien af det identifikationsattribut, der bruges, når ændringerne skrives, og på den anden side — valgfrit — at fastlægge de attributter og deres værdier, der provisioneres i målkilden for alle objekter, der er bestemt som ændringer. Det skal bemærkes, at resultaterne af sammenligningsreglerne for de objekter, der er bestemt som ændringer, automatisk indføres i ændringsreglen.
I reglen ”Matching” fastlægges ændringsreglerne i den fjerde boks på skærmen. Klik på ”New ” for at oprette en ny regel. Vælg en regel og klik på ”Modify” for at ændre den eller på ”Delete” for at slette den.
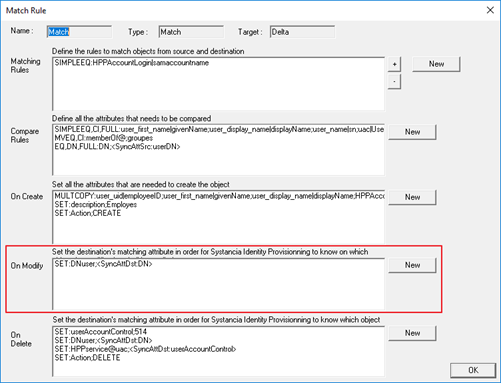
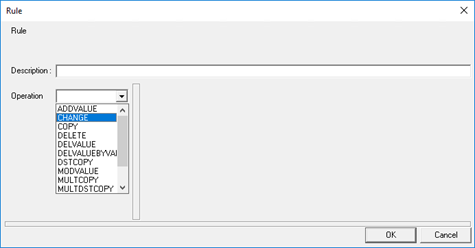
En ændringsregel oprettes ud fra en operation. Se siden Liste over de operationer, der er tilgængelige pr. regel for at vælge den operation, dit anvendelsestilfælde kræver.
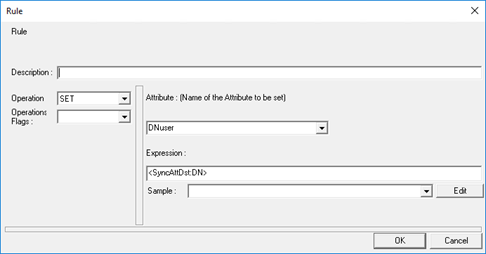
Eksempel på en ændringsregel: fastlæggelse af identifikationsattributtet for det objekt, der skal ændres i målkilden (kataloget). Attributtet ”DNuser” angives med et udtryk, der bruger nøgleordet ”SyncAttDst” til at hente værdien af attributtet DN i målkilden.
Opret/ændr sletteregler
En sletteregel består i på den ene side at fastlægge værdien af det identifikationsattribut, der bruges, når sletningerne skrives, og på den anden side — valgfrit — de attributter og deres værdier, der indlæses i målkilden for alle objekter, der er bestemt som sletninger. Det er kun muligt at ændre attributter på objekter, der er bestemt som sletninger, når objektet ikke reelt slettes. Et objekt bestemmes som en sletning, når det findes i målkilden, men ikke i den autoritative kilde. Attributternes værdier kan derfor kun komme fra attributter, der er konfigureret i konverteringsreglerne, eller angives direkte i slettereglerne ved hjælp af operationer og nøgleord.
Vær opmærksom
Fra og med version 7.1 kan operationerne i en sletteregel ikke længere henvise til målkilden. Da alt, hvad der registreres til sletning, nødvendigvis findes i målkilden, er det ikke længere nyttigt at angive, at oplysningerne skal søges der. Brug nøgleordet ”SyncAttSrc” eller operationerne COPY, MULTCOPY osv. Ved en opgradering migreres eksisterende konnektorer automatisk.
Denne migrering finder sted, når konfigurationen indlæses: motoren anvender så følgende tilknytning.
| I en sletteregel, før 7.1 | Erstattet af |
|---|---|
SyncAttDst (for eksempel <SyncAttDst:attribut>) |
SyncAttSrc |
DSTCOPY |
COPY |
MULTDSTCOPY |
MULTCOPY |
Ret alligevel dine regler, der bruger disse nøgleord: den viste konfiguration vil så svare til det, motoren udfører. ⚠ Erstatningen gælder for reglens tekst, uanset store og små bogstaver: den påvirker også nøgleord, der indeholder disse termer, som f.eks. SyncAttDstOperation eller SyncAttDstType. Kontrollér disse tilfælde efter en opgradering.
I reglen ”Matching” fastlægges slettereglerne i den femte boks på skærmen. Klik på ”New ” for at oprette en ny regel. Vælg en regel og klik på ”Modify” for at ændre den eller på ”Delete” for at slette den.
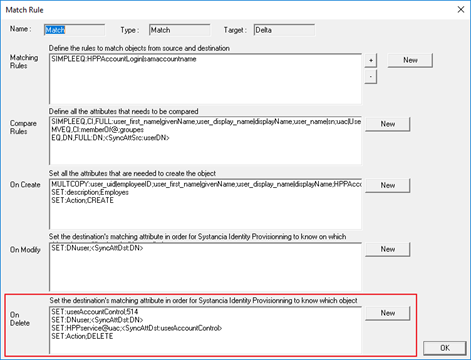
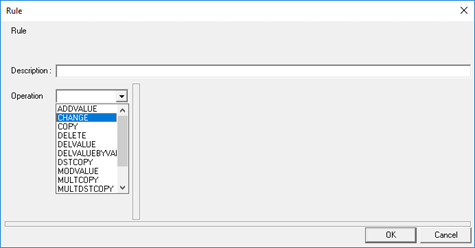
En sletteregel oprettes ud fra en operation. Se siden Liste over de operationer, der er tilgængelige pr. regel for at vælge den operation, dit anvendelsestilfælde kræver.
Eksempel på en sletteregel: Definition af identifikationsattributtet for det objekt, der skal slettes i målkilden (kataloget). Attributtet ”DNuser” angives ved hjælp af et udtryk, der bruger nøgleordet ”SyncAttSrc” til at hente værdien af attributtet DN i målkilden.
Det er muligt at konfigurere flere sletteregler, som alle anvendes på alle objekter, der er identificeret som sletninger.