Kjøring av konnektorer
Det finnes flere metoder for å kjøre en provisjoneringssekvens:
- ved hjelp av Batch- eller PowerShell-filer med kommandolinjer som kaller den kjørbare filen HPPRunCli
- ved hjelp av grensesnittet for forvaltning av jobber
- ved hjelp av SIP-webtjenestene
Kjøre provisjoneringssekvenser med HPPRUNCLI.exe
I en Batch- eller PowerShell-fil må du kalle den kjørbare filen HppRunClie.exe fulgt av følgende alternativer:
| Alternativer | Funksjon | Obligatorisk (Y/N) |
|---|---|---|
| -sec [Sequence Name] | Alternativ for å angi sekvensen som skal kjøres. | Y |
| -cfg [Config_file_name] | Alternativ for å angi konfigurasjonsfilen som skal brukes. | N. Som standard brukes filen hpp.ini. |
| -obj [Val_attribute1|Val_attribute2|…] | Alternativ for å angi verdien av avstemmingsattributtet for å kjøre sekvensen enkeltvis. Hvis flere attributtverdier må angis, må de føres opp i den rekkefølgen eksportene skal kjøres i. | N |
| -seq [Directory_nm] | Alternativ for å angi navnet på utdatakatalogen for loggfilene. | N |
Kjøre provisjoneringssekvenser via grensesnittet for forvaltning av jobber
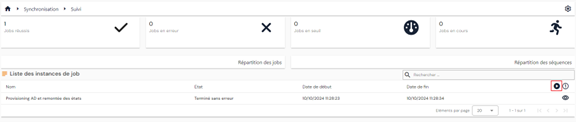
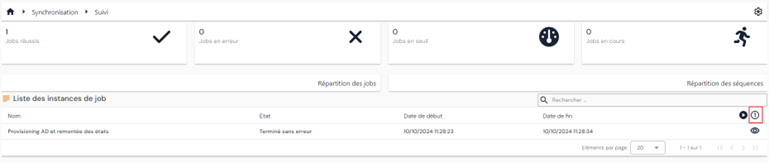
Fra siden der du ser jobbinstansene til provisjoneringssekvensene, kan du kjøre en jobb enkeltvis eller i bulk.
Klikk på knappen ” ” for å starte en jobb i bulk.
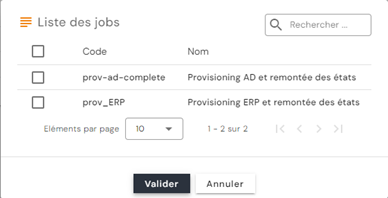
Velg den eller de ønskede jobbene, og klikk deretter på ”Validate” for å plassere jobbene i køen.
Klikk på knappen ” ” for å starte en jobb enkeltvis.
Velg den ønskede jobben, og skriv deretter inn verdien som velger objektet du vil kjøre jobben på.
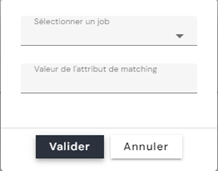
Advarsel: Hvis jobben din for tiden inneholder flere sekvenser, må avstemmingsattributtet ha samme verdi i alle sekvensene for at jobben skal kunne kjøres enkeltvis.
Kjøre provisjoneringssekvenser via SIP-webtjenestene
Eksempel på et skript som kjører en provisjoneringsjobb via et PowerShell-skript:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 | |
For å gjenoppta en provisjoneringsjobb som er stanset på grunn av en importterskel, via et PowerShell-skript, må du på samme måte hente ID-en til jobbinstansen ved å kalle ruten /scim/v2/job-instance/ (metoden GET).
Du finner mer informasjon i Swagger-dokumentasjonen: https://[SIP_Server_URL]:44355/swagger/
Kjøre den nye konnektoren for oppstrømsinnmating (fra 7.0 SP3)
Fra versjon 7.0 SP3 er det mulig å tilordne roller og/eller tillatelser til identiteter via en ny konnektor for oppstrømsinnmating.
Koblingene identiteter – roller og identiteter/roller – autorisasjoner som opprettes og/eller slettes fra en autoritativ kilde, forvaltes av en ny koblingstype i databasen. Eksport av koblingene identiteter – roller og identiteter/roller – autorisasjoner fra Identity-repositoryet gir derfor bare tilbake rollene og autorisasjonene som SIP har tilordnet.
Konfigurere en koblingskonnektor identiteter - roller
For å konfigurere en koblingskonnektor identiteter - roller må du minst opprette:
- En eksport fra en autoritativ kilde som må inneholde følgende opplysninger:
- UID til identiteten (obligatorisk)
- Koden til rollen som skal tilordnes (obligatorisk) – enkeltverdi.
- Startdato for rollen (valgfritt)
- Sluttdato for rollen (valgfritt)
- En eksport av Identity-repositoryet av typen PERSON_ROLES der du må angi persontypene og kodene til repositoryene som du vil opprette koblinger identitet-rolle for.
- En synkroniseringsregel for å definere operasjonene Matching, oppretting, endring og sletting
- Sammenlign UID-en til identiteten og koden til rollen i Matching-regelen
- I opprettingsregelen er det obligatorisk å angi UID-en til identiteten og koden til rollen. Start- og sluttdatoene er valgfrie
- I endringsregelen er det obligatorisk å angi ID-en til koblingen person-rolle, hentet fra eksporten av Identity-repositoryet. Bare datoene kan endres
- I sletteregelen er det obligatorisk å angi ID-en til koblingen person-rolle, hentet fra eksporten av Identity-repositoryet.
- Syntaks for Identity-kodene som skal brukes i synkroniseringsreglene:
- person = UID til identiteten
- role = koden til rollen
- startdate = startdato for rollen
- enddate = sluttdato for rollen
- id = ID til koblingen identitet-rolle (feltet id i tabellen sid.PersonRoles)
- En import til Identity-repositoryet av typen PERSON_ROLES. Du kan merke av alternativet for å deaktivere løpende kontoberegning, slik at du styrer importtiden ved store datamengder. Hvis alternativet er aktivert, må du utføre en ACCOUNTCALC-import for å beregne kontoene i det berørte repositoryet på nytt.
Konfigurere en koblingskonnektor identiteter - roller
- En eksport fra en autoritativ kilde som må inneholde følgende opplysninger:
- UID til identiteten (obligatorisk)
- Koden til rollen (obligatorisk) – enkeltverdi.
- Koden til autorisasjonen som skal tilordnes koblingen identitet/rolle (obligatorisk) – enkeltverdi
- Startdato for autorisasjonen (valgfritt)
- Sluttdato for autorisasjonen (valgfritt)
Obs
Koblingen identitet/rolle må allerede finnes for at koblingskonnektoren identitet/rolle – autorisasjoner skal virke riktig
- En eksport av Identity-repositoryet av typen PERSON_RIGHTS der du må angi persontypene og kodene til repositoryene som du vil opprette koblinger identitet/rolle-autorisasjon for.
- En synkroniseringsregel for å definere operasjonene Matching, oppretting, endring og sletting
- Sammenlign UID-en til identiteten, koden til rollen og koden til autorisasjonen i Matching-regelen.
- I opprettingsregelen er det obligatorisk å angi UID-en til identiteten, koden til rollen og koden til autorisasjonen. Start- og sluttdatoene er valgfrie
- I endringsregelen er det obligatorisk å angi ID-en til koblingen person/rolle - autorisasjon, hentet fra eksporten av Identity-repositoryet. Bare datoene kan endres.
- I sletteregelen er det obligatorisk å angi ID-en til koblingen person/rolle - autorisasjon, hentet fra eksporten av Identity-repositoryet.
- Syntaks for Identity-kodene som skal brukes i synkroniseringsreglene:
- person = UID til identiteten
- role = koden til rollen
- right = koden til autorisasjonen
- startdate = startdato for autorisasjonen
- enddate = sluttdato for autorisasjonen
- id = ID til koblingen identitet-rolle-rettighet (feltet id i tabellen sid.PersonRights)
- En import til Identity-repositoryet av typen PERSON_RIGHTS. Du kan merke av alternativet for å deaktivere løpende kontoberegning, slik at du styrer importtiden ved store datamengder. Hvis alternativet er aktivert, må du utføre en ACCOUNTCALC-import for å beregne kontoene i det berørte repositoryet på nytt.