Cerințe preliminare tehnice
Introducere
Această secțiune descrie cerințele preliminare tehnice care trebuie îndeplinite înainte de instalarea Systancia Identity 7.0.
Pentru dimensionarea serverelor, este necesar să contactați un integrator pentru a ajusta cerințele preliminare în funcție de context (număr de identități, cazuri de utilizare care trebuie implementate etc.).
Implementarea cerințelor preliminare este responsabilitatea clientului.
Sistem de operare și cerințe preliminare
Cerințele preliminare minime sunt furnizate cu titlu informativ. Ele pot varia în funcție de numărul de identități gestionate sau de configurările soluției implementate. Vă recomandăm să contactați un consultant Systancia sau un integrator expert pentru a dimensiona corect parametrii serverelor în funcție de contextul dumneavoastră.
Pentru a supraveghea performanța serverului SQL, puteți consulta această pagină.
Cerințe preliminare de server - Configurația 1 (2 servere)
Această arhitectură este recomandată
-
Serverul 1, care găzduiește baza de date, aplicația web Systancia Identity, serverul de audit și API-ul Identity:
- OS: cel puțin Microsoft Windows Server 2019
- SQL Server 2019 / 2022 (Standard și Entreprise Server sunt acceptate)
- Cerințe preliminare minime: 4 VCPU / RAM 32 GB / 100 GB
- Framework .NET 4.8
- Cel puțin driverul client nativ SQL Server 11.0
- Consultați secțiunea Componente Windows pentru toate cerințele preliminare.
Gestionarea instanței de bază de date este responsabilitatea clientului.
-
Serverul 2, care găzduiește Systancia Identity Provisioning
- OS: cel puțin Microsoft Windows Server 2019
- Cerințe preliminare minime: 4 VCPU / RAM 16 GB / 100 GB
- Consultați secțiunea Componente Windows pentru toate cerințele preliminare.
Cerințe preliminare de server - Configurația 2 (1 server)
Această arhitectură găzduiește toate componentele soluției și este potrivită pentru medii cu volum redus și configurare simplă (aplicația web Systancia Identity, API-ul Identity (REST compatibil cu protocolul SCIM), serverul de audit, baza de date și SIP (motorul de provizionare)).
- OS: cel puțin Microsoft Windows Server 2019
- SQL Server 2019 / 2022 (Standard și Entreprise Server sunt acceptate)
- Framework .NET 4.8
- Cerințe preliminare minime: 6 VCPU / RAM 32 GB / 100 GB
- Cel puțin driverul client nativ SQL Server 11.0
- Consultați secțiunea Componente Windows pentru toate cerințele preliminare.
Cerințe preliminare de server - Configurația 3 (3 servere)
-
Serverul 1, care găzduiește baza de date:
- OS: cel puțin Microsoft Windows Server 2016
- SQL Server 2019 / 2022 (Standard și Entreprise Server sunt acceptate)
- Framework .NET 4.8
- Cerințe preliminare minime: 4 VCPU / RAM 16 GB / 50 GB
Gestionarea serverului de bază de date este responsabilitatea clientului
-
Serverul 2, care găzduiește aplicația web Systancia Identity, serverul de audit și API-ul Identity
- OS: cel puțin Microsoft Windows Server 2019
- Framework .NET 4.8
- Cerințe preliminare minime: 4 VCPU / RAM 16 GB / 50 GB
- Cel puțin driverul client nativ SQL Server 11.0
- Consultați secțiunea Componente Windows pentru toate cerințele preliminare.
-
Serverul 3, care găzduiește motorul de provizionare
- OS: cel puțin Microsoft Windows Server 2019
- Cerințe preliminare minime: 4 VCPU / RAM 16 GB / 100 GB
- Consultați secțiunea Componente Windows pentru toate cerințele preliminare.
Componente Windows
Cerințe preliminare ale consolelor vechi care trebuie instalate pe serverul SID:
- Framework 4.8 dacă nu este instalat în mod implicit pe server
- Script de cerințe preliminare Windows care trebuie executat în funcție de versiunea serverului
- Windows prerequisites [corresponding version].bat
Cerințe preliminare care trebuie instalate pe serverele SID și SIP:
- Install-DotNetCore8.ps1
- Install-IIS-Features.ps1
- Install-URLRewrite.ps1
Pentru serverul SIP:
- Modulele PowerShell WebAdministration și PsIni pentru instalarea SIP
Certificat de domeniu valid
Pentru a instala CyberElements Identity, trebuie să dispuneți de un certificat de domeniu valid pe serverele pe care se află:
- Site-urile web
- API-ul Identity
- API-ul SIP (cu SIP)
Conturi de serviciu Windows
Pentru ca soluția să funcționeze corect, trebuie să dispuneți de trei conturi de serviciu Windows:
- Contul 1: pentru a executa API-ul Identity, site-ul web (generația 7) și Federation
- Contul 2: pentru a executa API-ul SIP
- Contul 3: pentru a executa site-ul web (generația 6)
Contul 1 trebuie să aibă drepturi sysadmin pe instanța de bază de date pentru faza de instalare. Poate fi readus la dbowner al bazei de date Hpliance după instalare.
Aceste conturi trebuie să fie conturi de domeniu standard:
- Fără expirarea parolei.
- Fără schimbarea parolei la prima autentificare în domeniu.
- Trebuie să aibă dreptul de a porni sarcini (batch job).
Cazul provizionării unui repository AD cu compartimentare:
Este necesar să dispuneți de conturi de serviciu terțe cu permisiunile descrise mai sus.
Conturi de administrator Windows
În timpul fazei de integrare, integratorul are nevoie de un cont de administrator pentru a efectua diferitele operațiuni.
Acest cont trebuie să fie un cont de domeniu standard:
- Trebuie să aibă dreptul de a porni ca serviciu.
- Trebuie să aibă dreptul de a porni sarcini (batch job).
- Trebuie să aibă rolul DBOwner pe baza de date Hpliance (se realizează în timpul instalării Systancia Identity 6.1 SP2 și a versiunilor ulterioare).
Contul de administrator trebuie să aibă drepturile de a:
- Deschide o sesiune ca serviciu.
- Deschide o sesiune ca sarcină.
Acest cont poate fi dezactivat la finalul fazei de integrare.
Controlul rolurilor și al funcționalităților
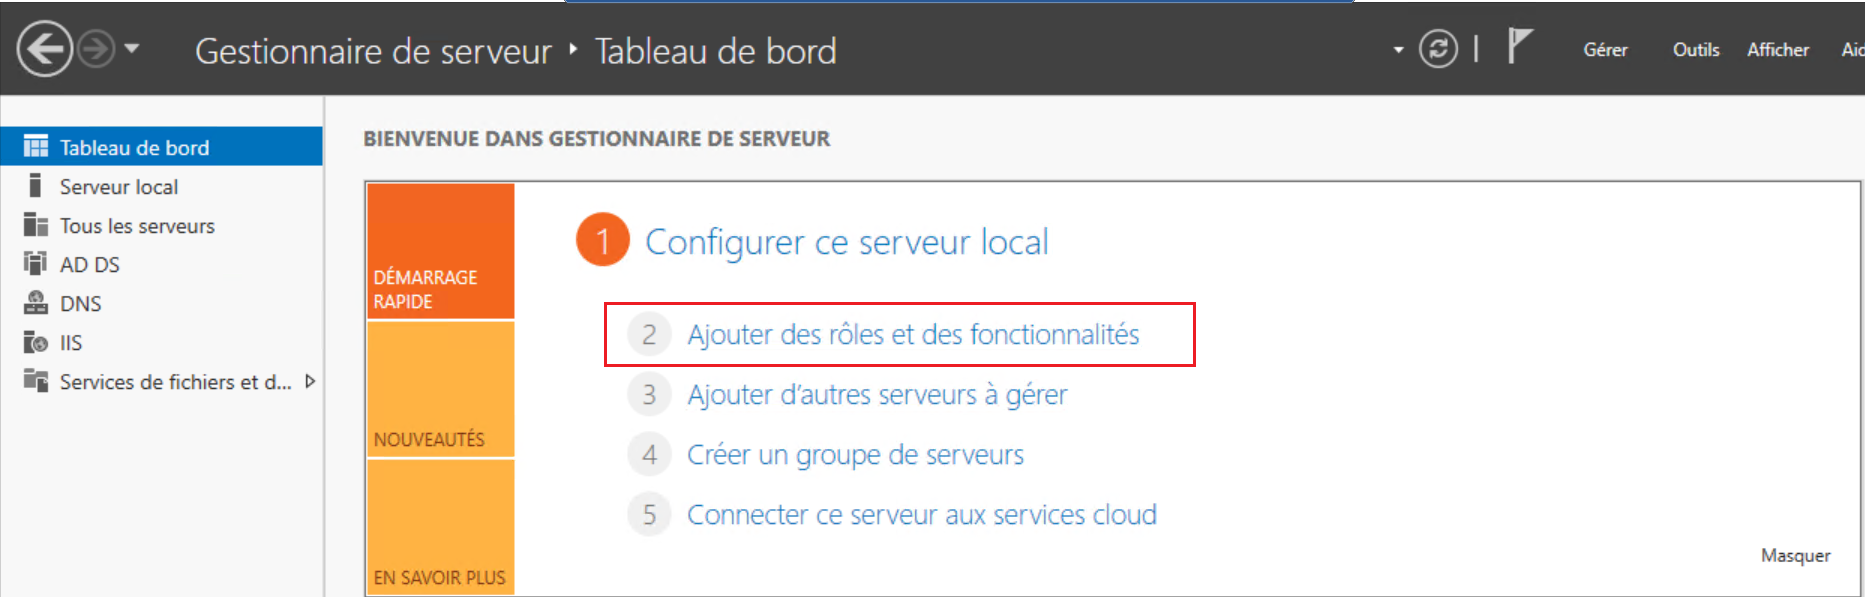
Pe serverul pe care se află soluția Identity, este necesar să instalați rolul IIS pentru a găzdui interfața de administrare Identity.
Din managerul de servere, accesați meniul „Add roles and features”.
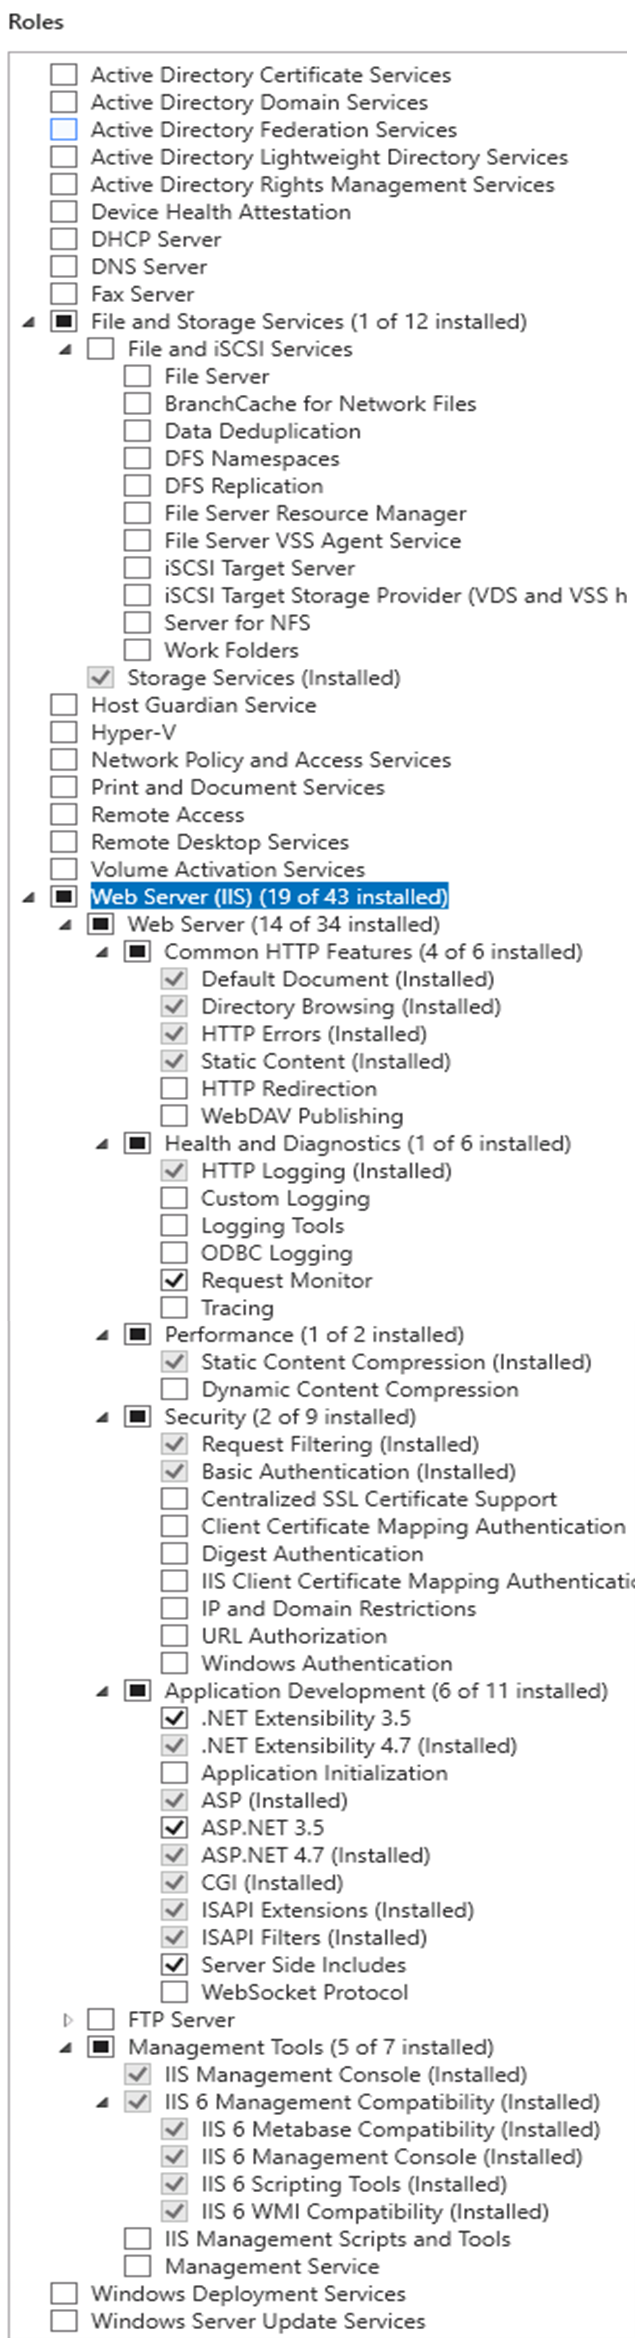
Trebuie bifat rolul „Web Server (IIS)” cu cel puțin următoarele opțiuni:
- Integritate și diagnosticare:
- HTTP logs
- Monitor de cereri
- Securitate:
- Autentificare Windows
- Dezvoltarea aplicațiilor:
- ASP.NET
- Extensibility.NET
- ASP
- CGI
- ISAPI Extensions
- ISAPI Filters
- Fișiere incluse pe partea de server
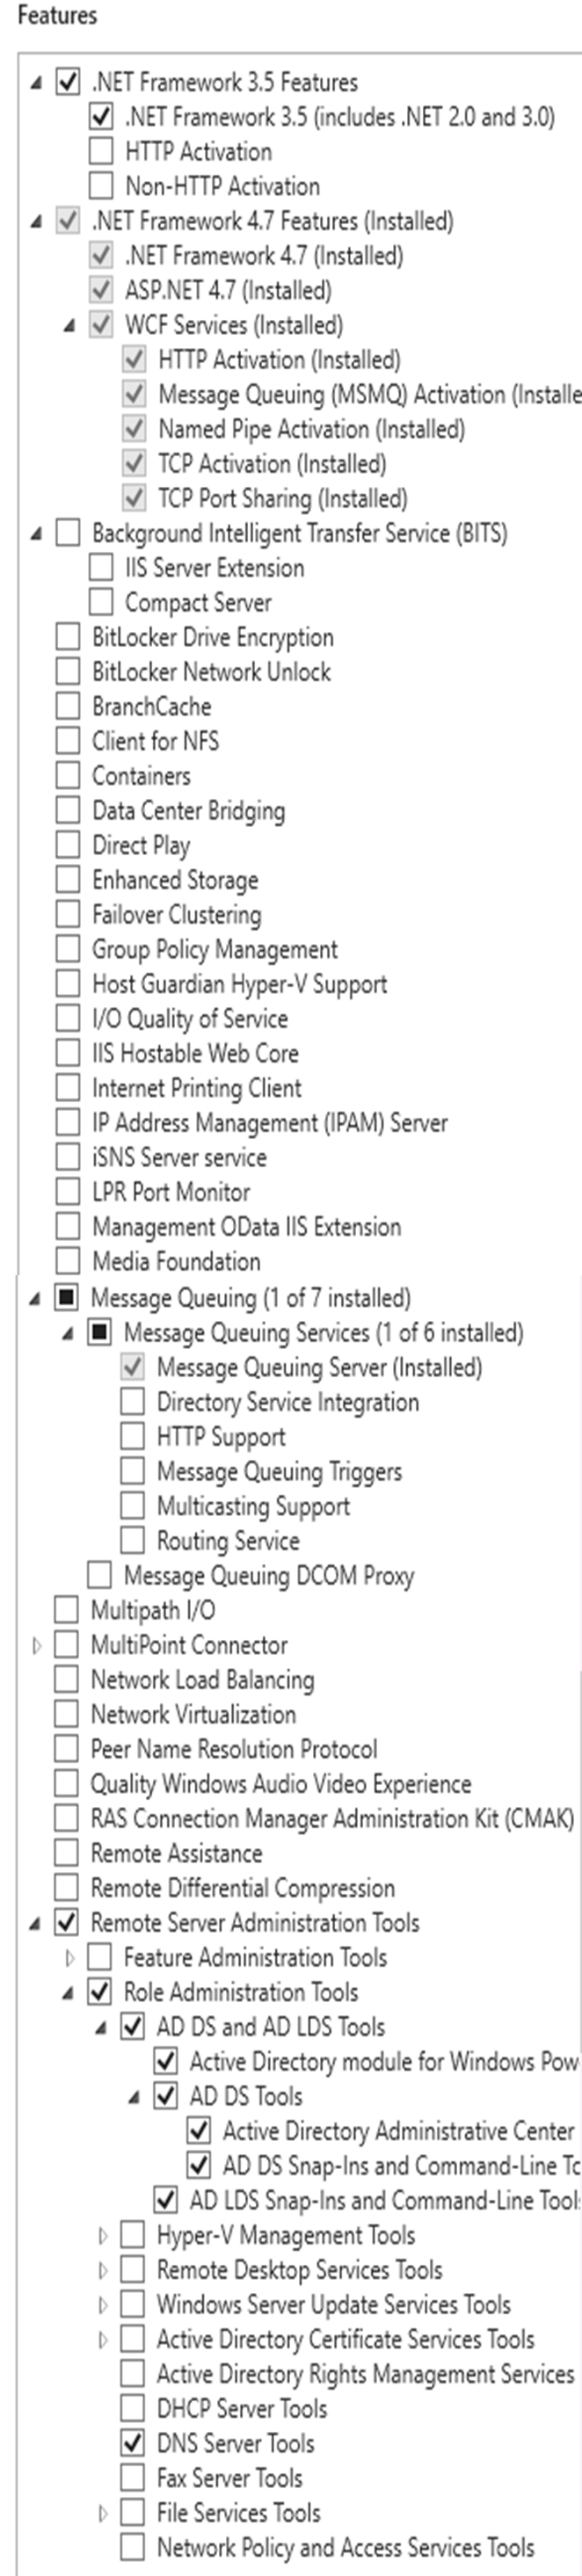
Pe ecranul următor, trebuie bifate următoarele funcționalități cu cel puțin opțiunile indicate:
- .NET Framework 3.5 Features
- .NET Framework 3.5
- Funcționalități .NET Framework 4.6 (pentru Windows Server 2016), 4.7 (pentru Windows Server 2019)
- .NET Framework 4.6 (or 4.7)
- ASP.NET 4.6 (or 4.7)
- WCF Services
- TCP Port Share
- Windows Defender Features
- Windows Defender
- Interfață grafică de utilizator Windows Defender
- Instrumente de administrare a serverelor la distanță
- Instrumente de administrare a rolurilor
- Instrumente AD DS și AD LDS
- Componente software conectabile și instrumente de linie de comandă
- Active Directory Module
- AD DS Tools
- Centrul de administrare Active Directory
- Componentă software conectabilă și instrumente de linie de comandă
- Instrumente AD DS și AD LDS
- Instrumente de administrare a rolurilor
- WoW64 Support
- Windows Power Shell/
- Windows PowerShell 5.1
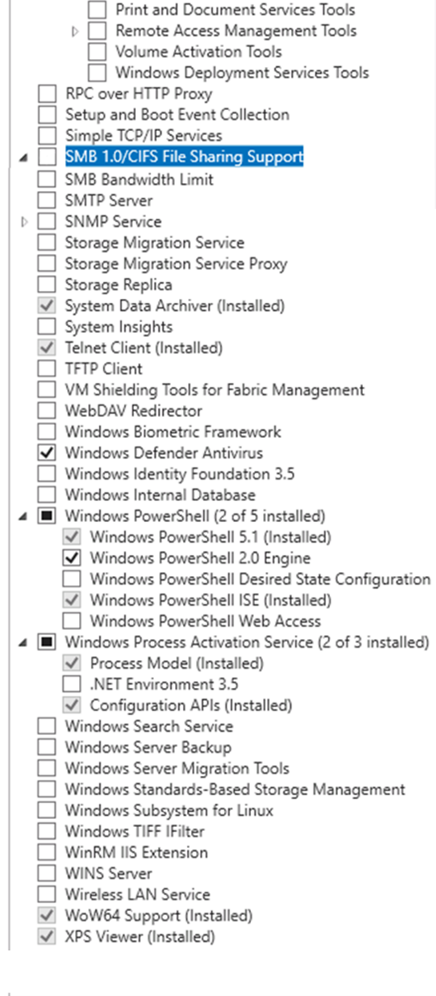
Adăugarea rolului și a funcționalităților .NET Framework 3.5
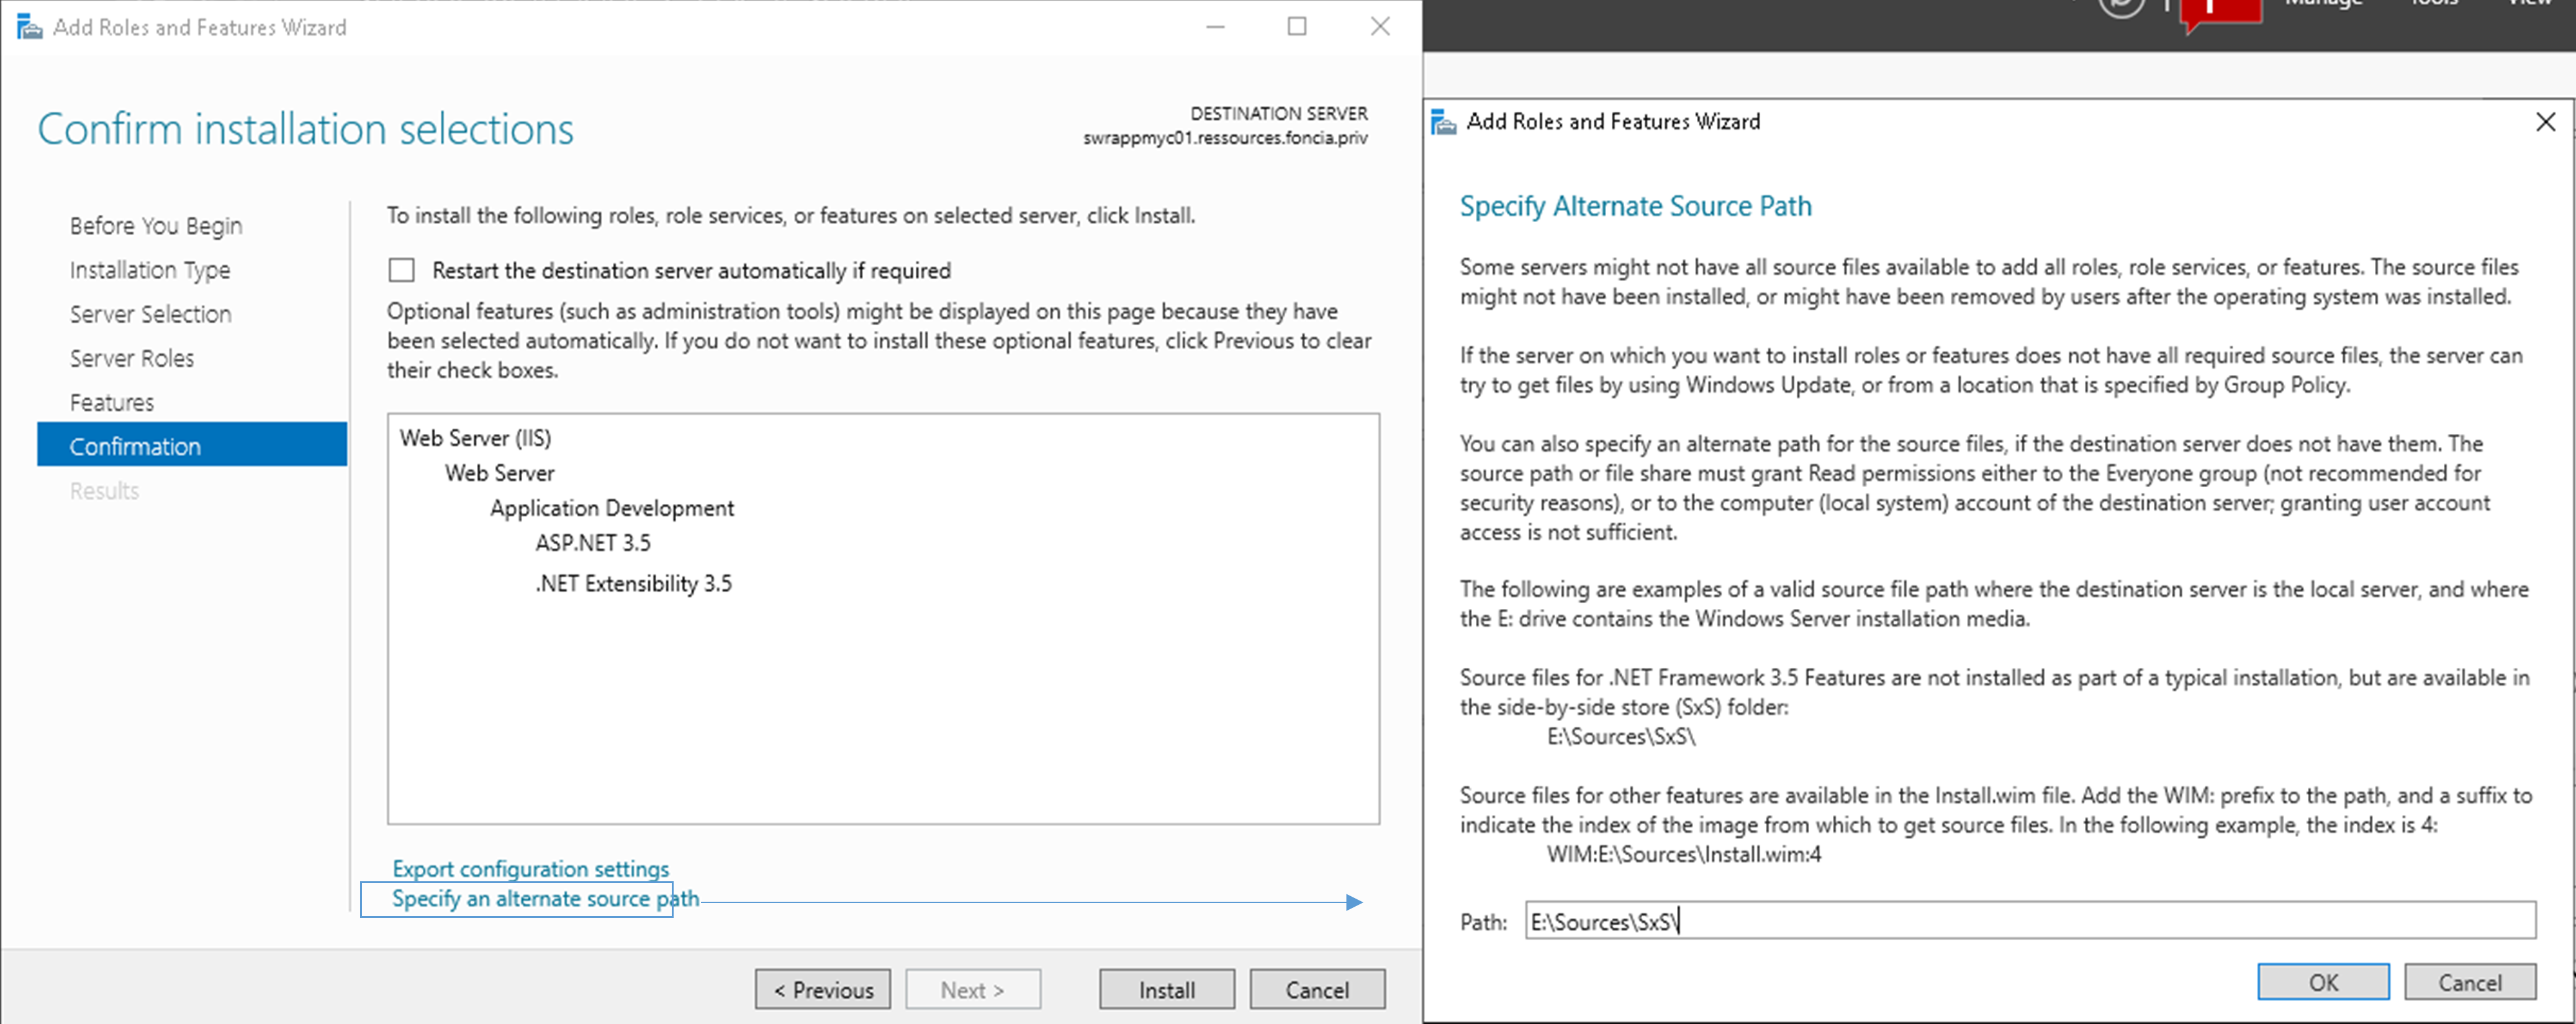
Dacă este necesar să adăugați funcționalitatea .NET Framework 3.5, trebuie:
- Să remontați ISO-ul utilizat pentru instalarea serverului.
- Să indicați litera de unitate a ISO-ului completată cu [:\Sources\Sxs], așa cum se ilustrează mai jos.
Exemplu de cale
E:\Sources\Sxs\
Instalarea unei instanțe SQL Server
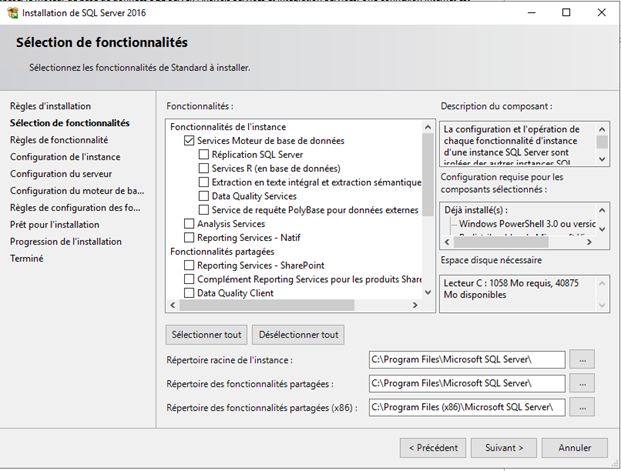
Începeți instalarea SQL Server.
Bifați următoarele funcționalități:
- Serviciile motorului de bază de date
Apoi lăsați directorul de instalare implicit „C:\Program Files\Microsoft SQL Server”.
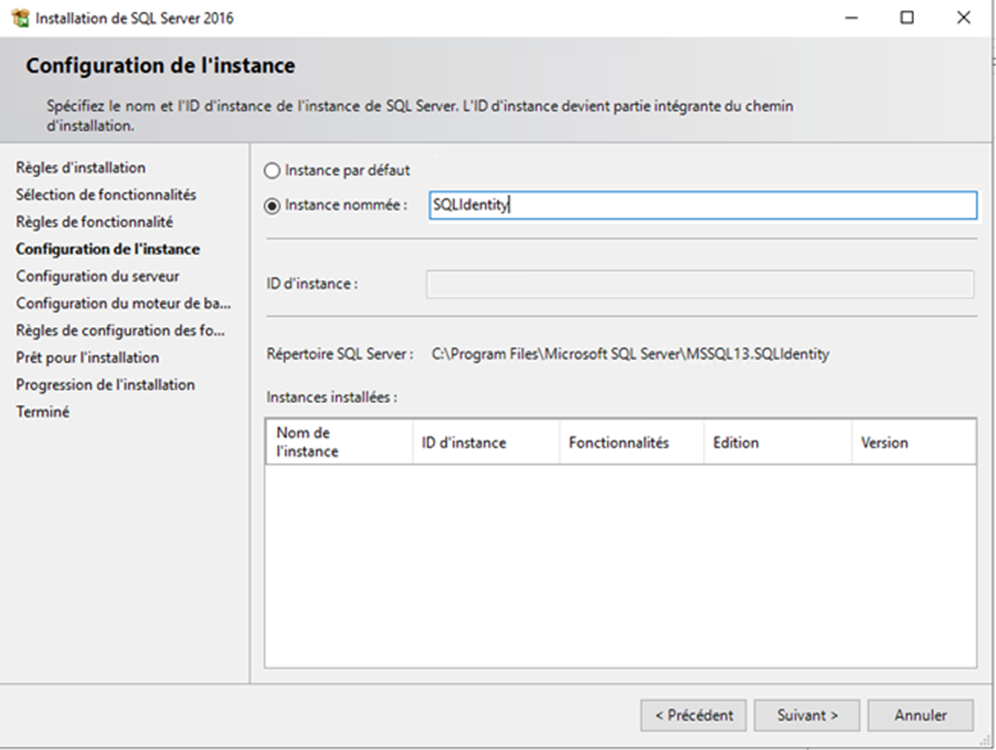
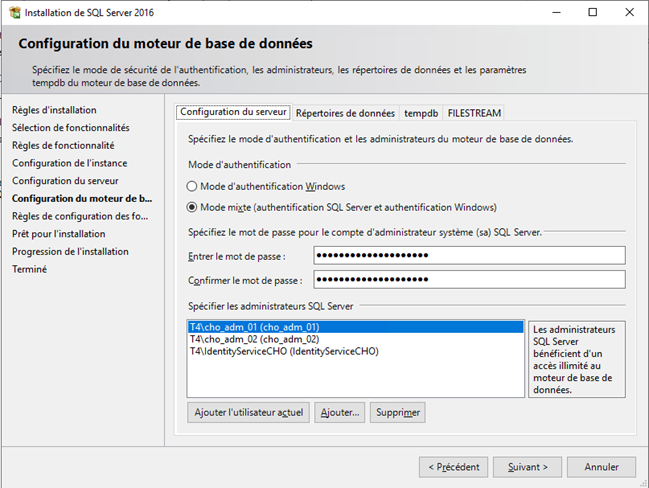
Creați o instanță cu nume (exemplu: „SQLIdentity”)
În Database Engine Configuration, alegeți „Mixed Mode (SQL Server authentication and Windows authentication)” și introduceți parola contului de administrator al domeniului.
Adăugați conturile care vor fi administratoare ale bazei de date.
Contul de serviciu trebuie adăugat la lista administratorilor bazei de date.
Pentru a instala soluția Identity și a asigura crearea sau actualizarea bazei de date, contul de serviciu trebuie să aibă rolul „sysadmin”. Acest rol poate fi retras după instalarea sau actualizarea soluției.
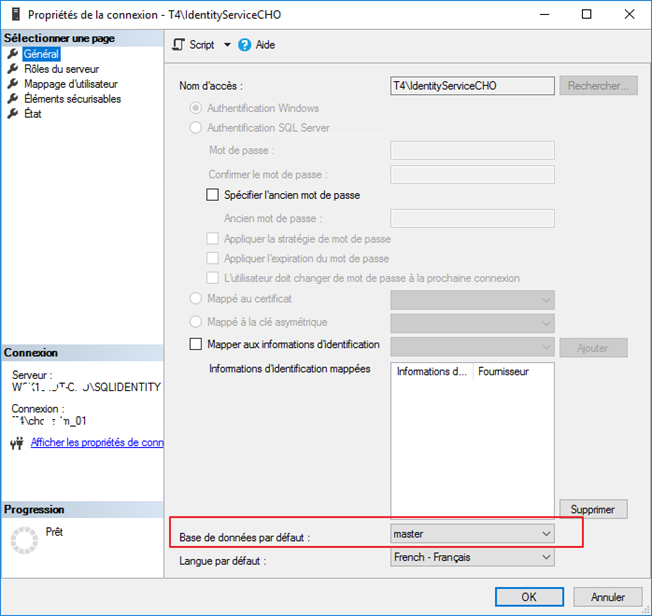
Verificați în conexiuni proprietățile contului de serviciu pentru a vă asigura că baza de date implicită este „master”.
Alte cerințe preliminare
- Se recomandă o conexiune la internet pentru a facilita operațiunile de instalare și de configurare generală.
- Pentru configurarea soluției Identity, este indispensabil să instalați aplicația SQL Server Management Studio.
- Pentru a permite efectuarea anumitor prelucrări în baza de date, este necesar să puteți utiliza comanda SQLCMD în fișierele batch. Prin urmare, este indispensabil să instalați utilitarul SQLCMD. Acesta este disponibil la următoarea adresă.
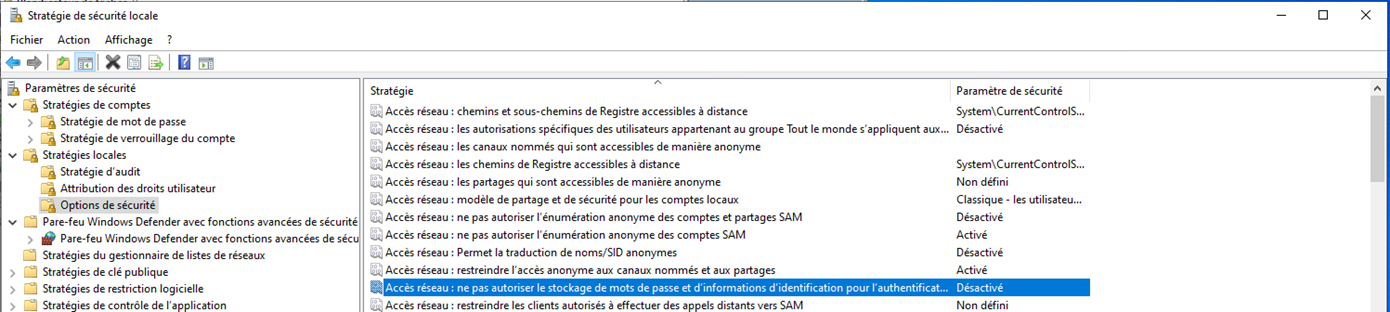
- În setările de rețea, opțiunea Network access: Do not allow passwords and credentials for network authentication trebuie să fie dezactivată: