Technische Voraussetzungen
Einführung
Dieser Abschnitt beschreibt die technischen Voraussetzungen, die vor der Installation von Systancia Identity 7.0 erfüllt sein müssen.
Für die Dimensionierung der Server muss ein Integrator kontaktiert werden, der die Voraussetzungen an den Kontext anpasst (Anzahl der Identitäten, bereitzustellende Anwendungsfälle usw.).
Die Umsetzung der Voraussetzungen liegt in der Verantwortung des Kunden.
Betriebssystem und Voraussetzungen
Die Mindestvoraussetzungen werden nur zur Information angegeben. Sie können je nach Anzahl der verwalteten Identitäten oder den umgesetzten Konfigurationen der Lösung variieren. Wir empfehlen, einen Berater von Systancia oder einen erfahrenen Integrator zu kontaktieren, um die Serverparameter entsprechend Ihrem Kontext korrekt zu dimensionieren.
Um die Leistung des SQL-Servers zu überwachen, können Sie diese Seite aufrufen.
Voraussetzungen für die Server – Konfiguration 1 (2 Server)
Diese Architektur wird empfohlen
-
Server 1, der die Datenbank, die Webanwendung Systancia Identity, den Auditserver und die API Identity hostet:
- OS: mindestens Microsoft Windows Server 2019
- SQL Server 2019 / 2022 (Standard und Enterprise Server werden unterstützt)
- Mindestvoraussetzungen: 4 VCPU / RAM 32 GB / 100 GB
- Framework .NET 4.8
- Native SQL Server Client-Treiber mindestens 11.0
- Alle Voraussetzungen finden Sie im Abschnitt Windows-Komponenten.
Die Verwaltung der Datenbankinstanz liegt in der Verantwortung des Kunden.
-
Server 2, der Systancia Identity Provisioning hostet
- OS: mindestens Microsoft Windows Server 2019
- Mindestvoraussetzungen: 4 VCPU / RAM 16 GB / 100 GB
- Alle Voraussetzungen finden Sie im Abschnitt Windows-Komponenten.
Voraussetzungen für die Server – Konfiguration 2 (1 Server)
Diese Architektur hostet alle Komponenten der Lösung und eignet sich für Umgebungen mit geringem Volumen und einfacher Konfiguration (Webanwendung Systancia Identity, API Identity (REST, kompatibel mit dem Protokoll SCIM), Auditserver, Datenbank und SIP (Provisioning-Engine)).
- OS: mindestens Microsoft Windows Server 2019
- SQL Server 2019 / 2022 (Standard und Enterprise Server werden unterstützt)
- Framework .NET 4.8
- Mindestvoraussetzungen: 6 VCPU / RAM 32 GB / 100 GB
- Native SQL Server Client-Treiber mindestens 11.0
- Alle Voraussetzungen finden Sie im Abschnitt Windows-Komponenten.
Voraussetzungen für die Server – Konfiguration 3 (3 Server)
-
Server 1, der die Datenbank hostet:
- OS: mindestens Microsoft Windows Server 2016
- SQL Server 2019 / 2022 (Standard und Enterprise Server werden unterstützt)
- Framework .NET 4.8
- Mindestvoraussetzungen: 4 VCPU / RAM 16 GB / 50 GB
Die Verwaltung des Datenbankservers liegt in der Verantwortung des Kunden
-
Server 2, der die Webanwendung Systancia Identity, den Auditserver und die API Identity hostet
- OS: mindestens Microsoft Windows Server 2019
- Framework .NET 4.8
- Mindestvoraussetzungen: 4 VCPU / RAM 16 GB / 50 GB
- Native SQL Server Client-Treiber mindestens 11.0
- Alle Voraussetzungen finden Sie im Abschnitt Windows-Komponenten.
-
Server 3, der die Provisioning-Engine hostet
- OS: mindestens Microsoft Windows Server 2019
- Mindestvoraussetzungen: 4 VCPU / RAM 16 GB / 100 GB
- Alle Voraussetzungen finden Sie im Abschnitt Windows-Komponenten.
Windows-Komponenten
Voraussetzungen der alten Konsolen, die auf dem SID-Server zu installieren sind:
- Framework 4.8, wenn es auf dem Server nicht standardmäßig installiert ist
- Skript der Windows-Voraussetzungen, das je nach Serverversion auszuführen ist
- Windows prerequisites [corresponding version].bat
Voraussetzungen, die auf den SID- und SIP-Servern zu installieren sind:
- Install-DotNetCore8.ps1
- Install-IIS-Features.ps1
- Install-URLRewrite.ps1
Für den SIP-Server:
- PowerShell-Module WebAdministration und PsIni für die Installation von SIP
Gültiges Domänenzertifikat
Für die Installation von CyberElements Identity muss auf den Servern, auf denen sich Folgendes befindet, ein gültiges Domänenzertifikat vorhanden sein:
- Die Websites
- Die API Identity
- Die API SIP (mit SIP)
Windows-Dienstkonten
Damit die Lösung korrekt funktioniert, müssen drei Windows-Dienstkonten vorgesehen werden:
- Konto 1: zur Ausführung der API Identity, der Website (Generation 7) und von Federation
- Konto 2: zur Ausführung der API SIP
- Konto 3: zur Ausführung der Website (Generation 6)
Konto 1 muss für die Installationsphase über sysadmin-Rechte auf der Datenbankinstanz verfügen. Es kann nach der Installation wieder auf dbowner der Datenbank Hpliance zurückgesetzt werden.
Diese Konten müssen Standard-Domänenkonten sein:
- Kein Ablauf des Kennworts.
- Kein Kennwortwechsel bei der ersten Authentifizierung in der Domäne.
- Müssen das Recht besitzen, Aufgaben zu starten (batch job).
Fall des Provisionings eines AD-Repositorys mit Silos:
Es müssen Dienstkonten von Dritten mit den oben beschriebenen Berechtigungen vorhanden sein.
Windows-Administratorkonten
Während der Integrationsphase benötigt der Integrator ein Administratorkonto, um die verschiedenen Vorgänge auszuführen.
Dieses Konto muss ein Standard-Domänenkonto sein:
- Muss das Recht besitzen, als Dienst zu starten.
- Müssen das Recht besitzen, Aufgaben zu starten (batch job).
- Muss die Rolle DBOwner auf der Datenbank Hpliance besitzen (wird bei der Installation von Systancia Identity 6.1 SP2 und höher vorgenommen).
Das Administratorkonto muss die Rechte besitzen:
- Eine Sitzung als Dienst zu öffnen.
- Eine Sitzung als Aufgabe zu öffnen.
Dieses Konto kann am Ende der Integrationsphase deaktiviert werden.
Kontrolle der Rollen und Features
Auf dem Server, auf dem sich die Lösung Identity befindet, muss die Rolle IIS installiert werden, um die Administrationsoberfläche von Identity zu hosten.
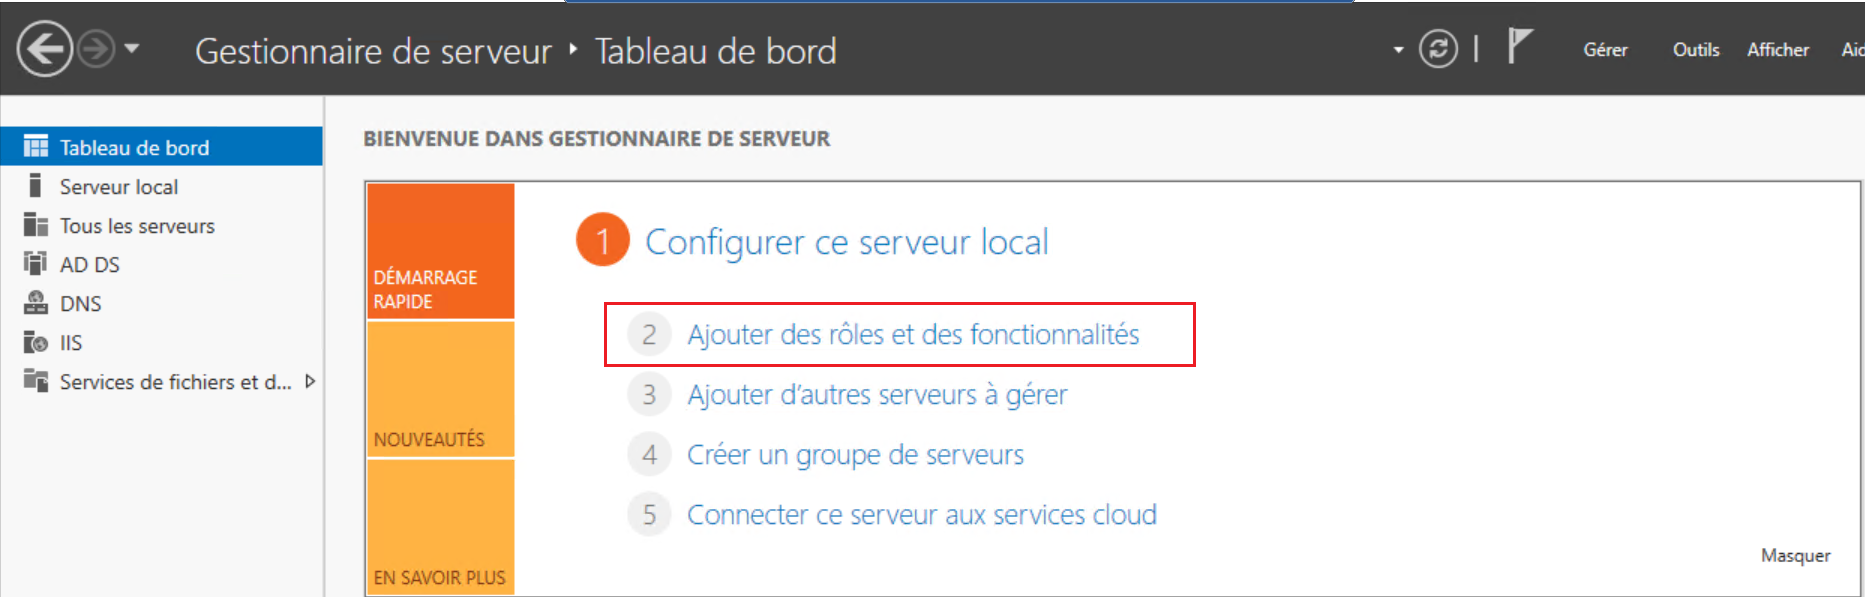
Öffnen Sie im Servermanager das Menü „Add roles and features“.
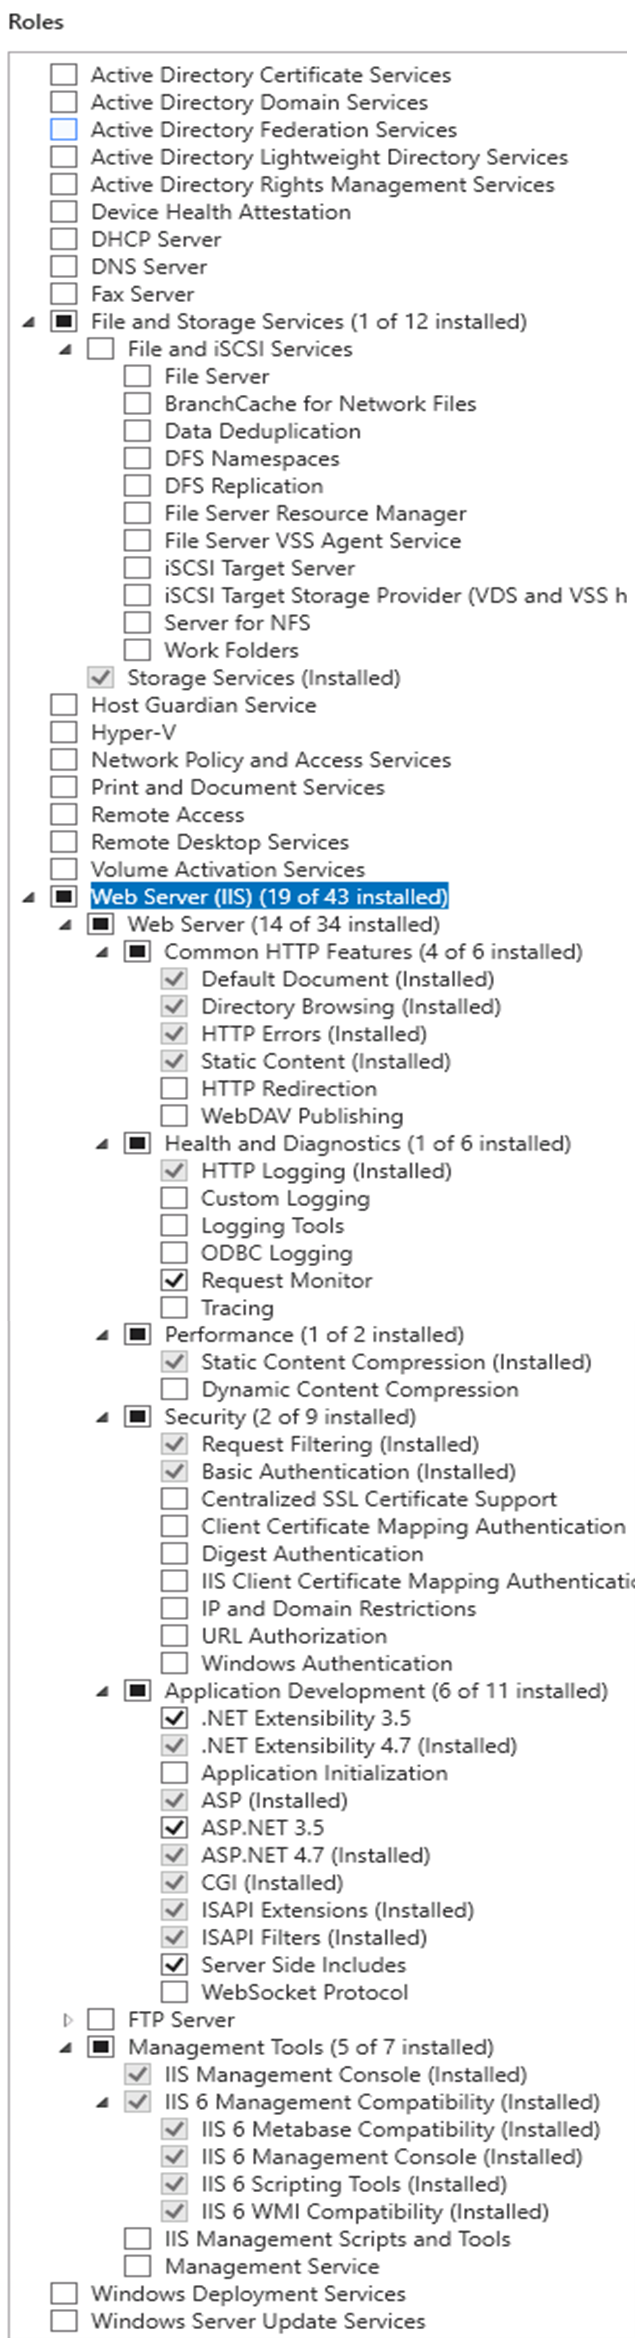
Die Rolle "Web Server (IIS)" muss markiert werden, mindestens mit den folgenden Optionen:
- Integrity and diagnostics:
- HTTP logs
- Request watcher
- Security:
- Windows authentication
- Development of applications:
- ASP.NET
- Extensibility.NET
- ASP
- CGI
- ISAPI Extensions
- ISAPI Filters
- Files Included on the Server Side
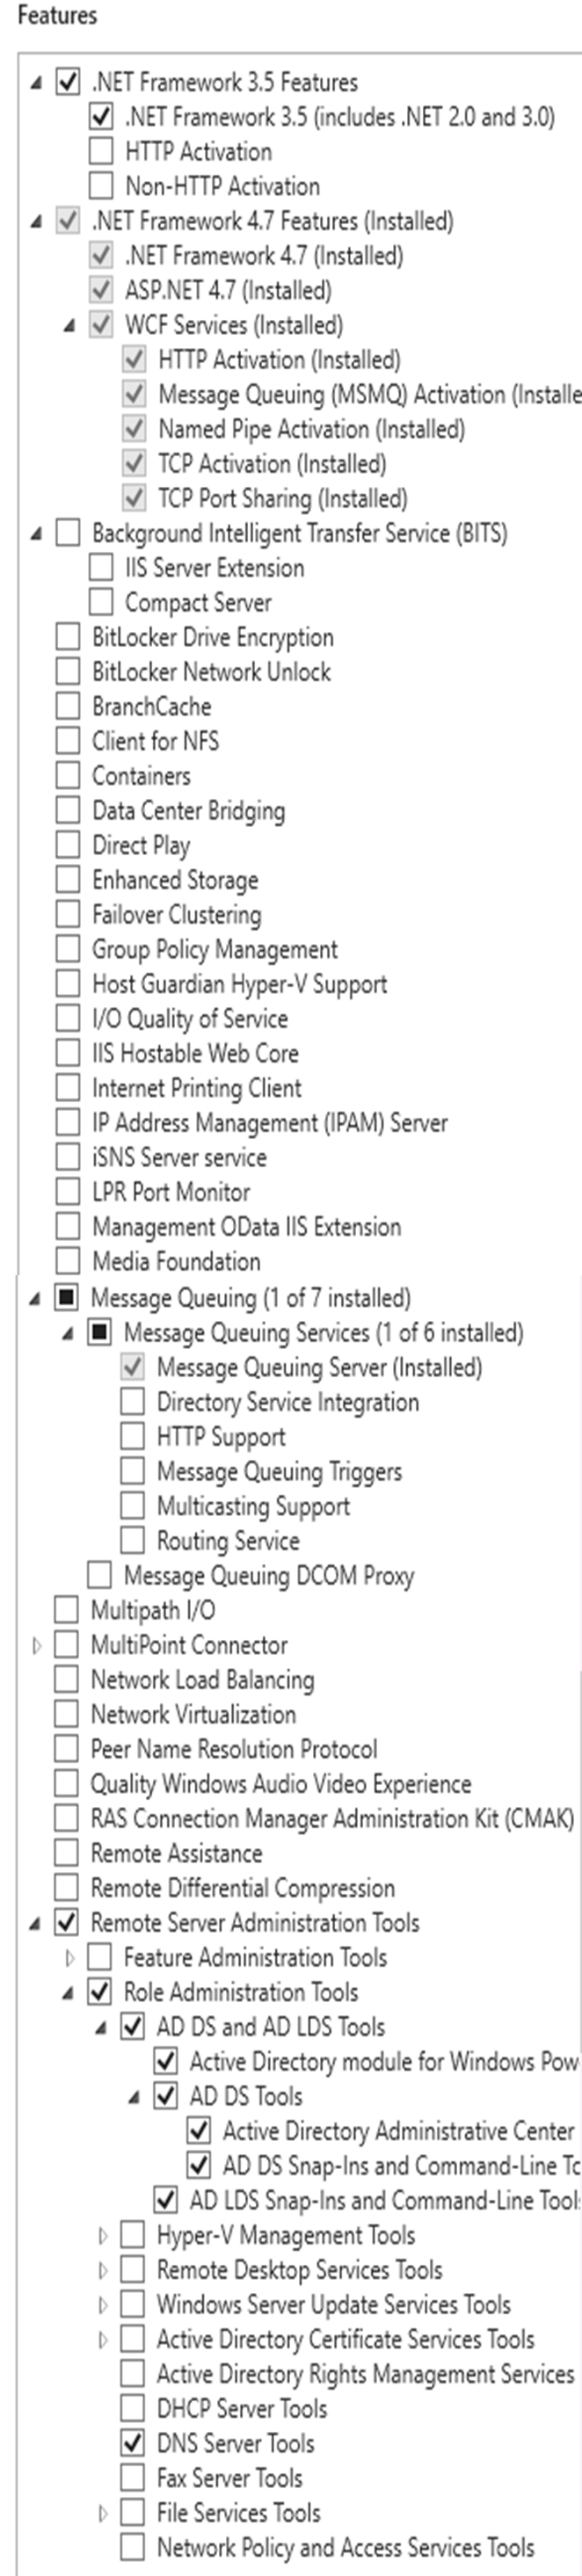
Auf dem nächsten Bildschirm müssen die folgenden Features markiert werden, mindestens mit den angegebenen Optionen:
- .NET Framework 3.5 Features
- .NET Framework 3.5
- Features .NET Framework 4.6 (für Windows Server 2016), 4.7 (für Windows Server 2019)
- .NET Framework 4.6 (or 4.7)
- ASP.NET 4.6 (or 4.7)
- WCF Services
- TCP Port Share
- Windows Defender Features
- Windows Defender
- Windows Defender graphical user interface
- Remote Server Administration Tools
- Role Administration Tools
- AD DS and AD LDS tools
- Plug-in software components and command line tools
- Active Directory Module
- AD DS Tools
- Active Directory Administration Center
- Plug-in software component and command line tools
- AD DS and AD LDS tools
- Role Administration Tools
- WoW64 Support
- Windows Power Shell/
- Windows PowerShell 5.1
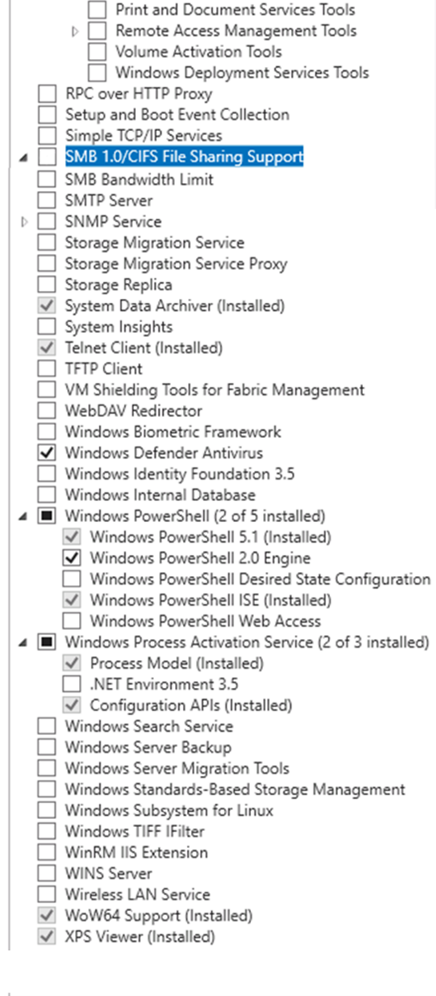
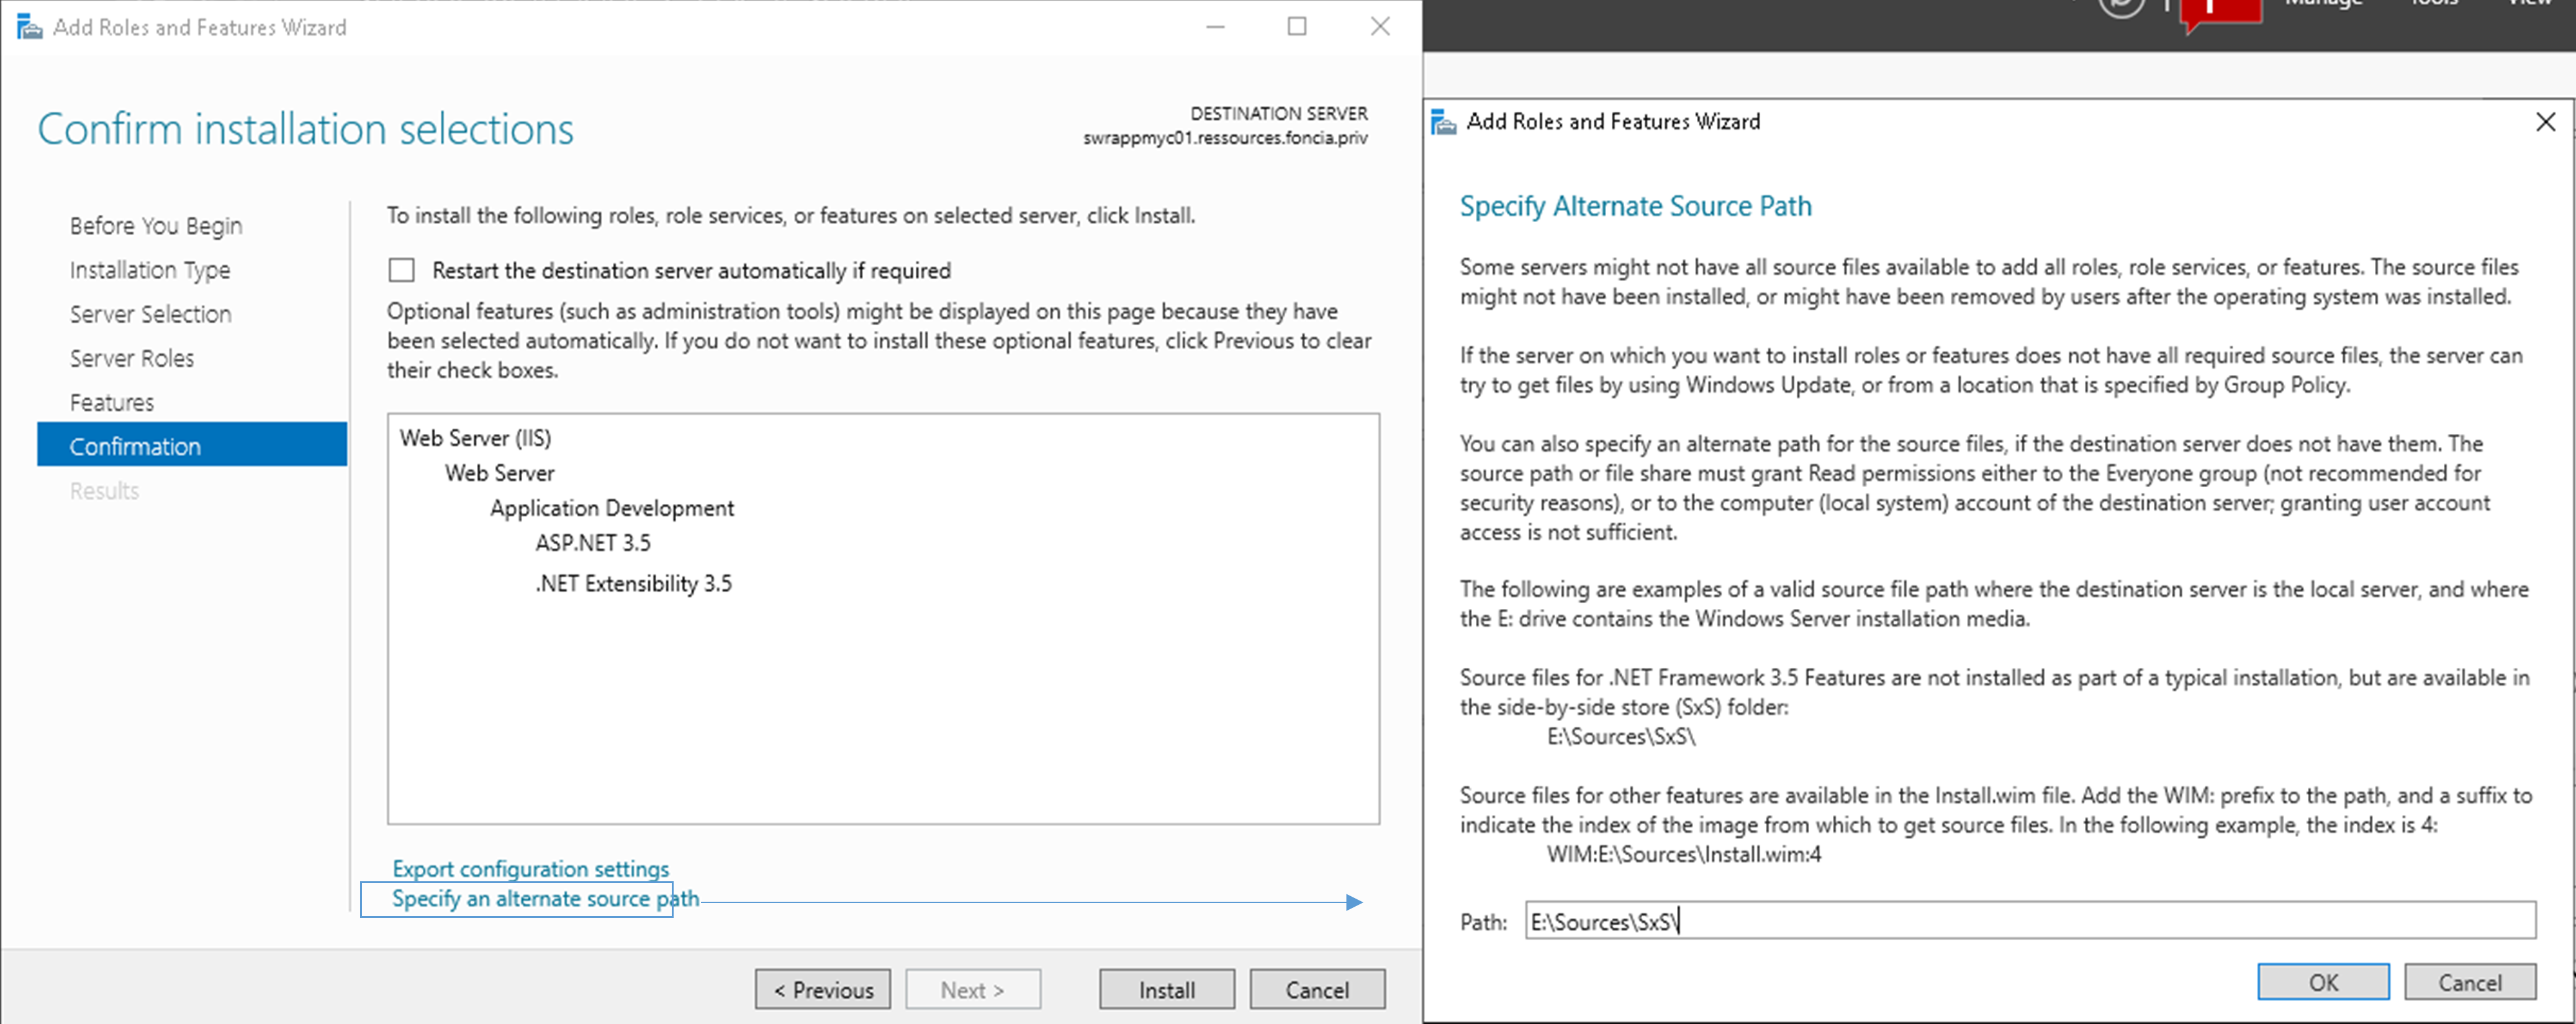
Die Rolle und die Features .NET Framework 3.5 hinzufügen
Wenn das Feature .NET Framework 3.5 hinzugefügt werden muss, müssen Sie:
- Die für die Installation des Servers verwendete ISO erneut einbinden.
- Den Laufwerksbuchstaben der ISO angeben, ergänzt um [:\Sources\Sxs], wie unten dargestellt.
Beispiel für einen Pfad
E:\Sources\Sxs\
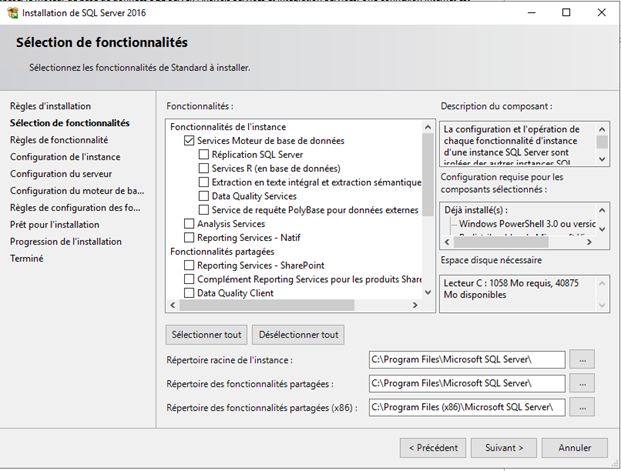
Installation einer SQL-Server-Instanz
Starten Sie die Installation von SQL Server.
Markieren Sie die folgenden Features:
- Dienste der Datenbank-Engine
Belassen Sie anschließend das Standardinstallationsverzeichnis „C:\Program Files\Microsoft SQL Server“.
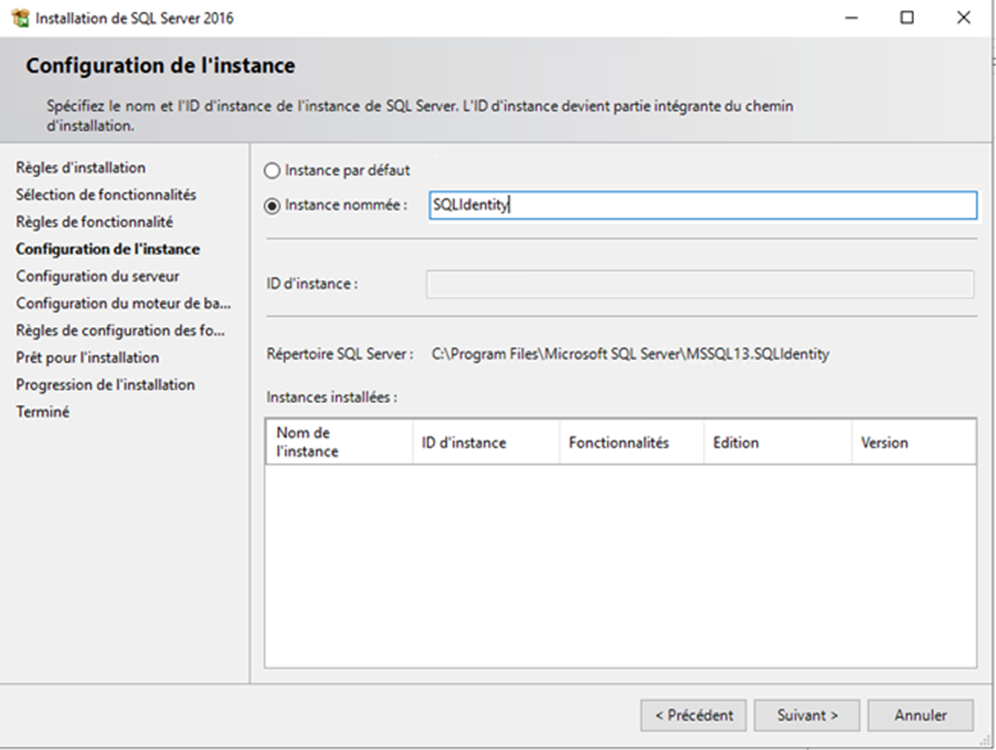
Erstellen Sie eine benannte Instanz (Beispiel: „SQLIdentity“)
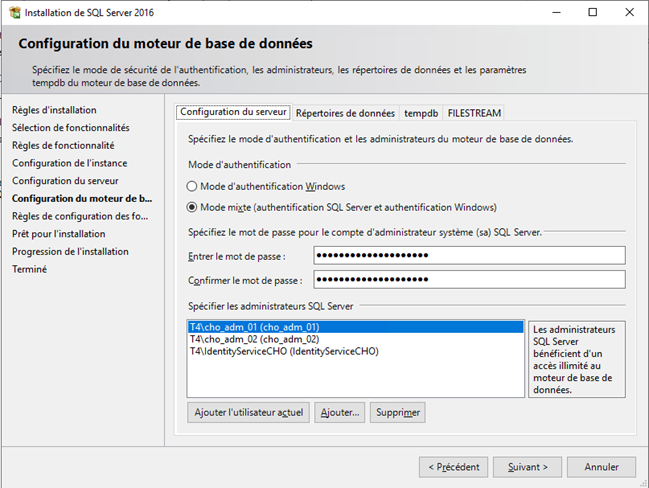
Wählen Sie unter Database Engine Configuration „Mixed Mode (SQL Server authentication and Windows authentication)“ und geben Sie das Kennwort des Domänenadministratorkontos ein.
Fügen Sie die Konten hinzu, die Administratoren der Datenbank sein sollen.
Das Dienstkonto muss der Liste der Administratoren der Datenbank hinzugefügt werden.
Um die Lösung Identity zu installieren und die Erstellung oder Aktualisierung der Datenbank zu gewährleisten, muss das Dienstkonto die Rolle „sysadmin“ besitzen. Diese Rolle kann nach der Installation oder Aktualisierung der Lösung entzogen werden.
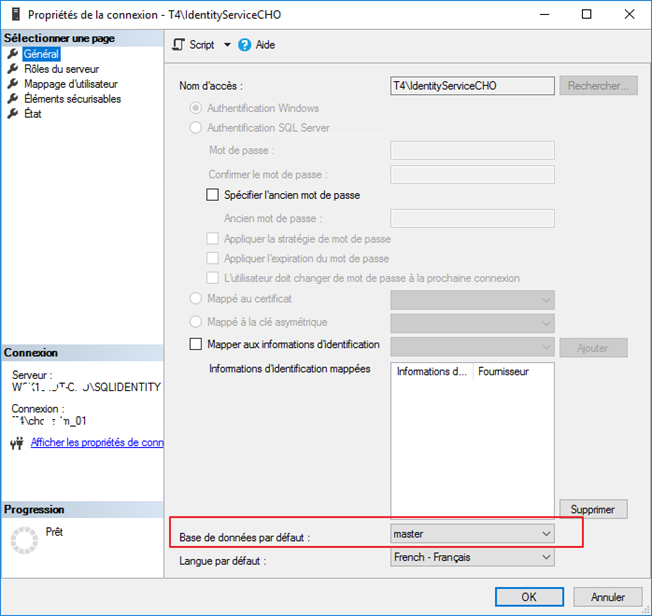
Prüfen Sie in den Verbindungen die Eigenschaften des Dienstkontos, um sicherzustellen, dass die Standarddatenbank „master“ ist.
Weitere Voraussetzungen
- Eine Internetverbindung wird empfohlen, um die Installations- und allgemeinen Konfigurationsvorgänge zu erleichtern.
- Für die Konfiguration der Lösung Identity ist die Installation der Anwendung SQL Server Management Studio unerlässlich.
- Damit bestimmte Verarbeitungen in der Datenbank möglich sind, muss der Befehl SQLCMD in Batchdateien verwendet werden können. Die Installation des Werkzeugs SQLCMD ist daher unerlässlich. Es ist unter der folgenden Adresse verfügbar.
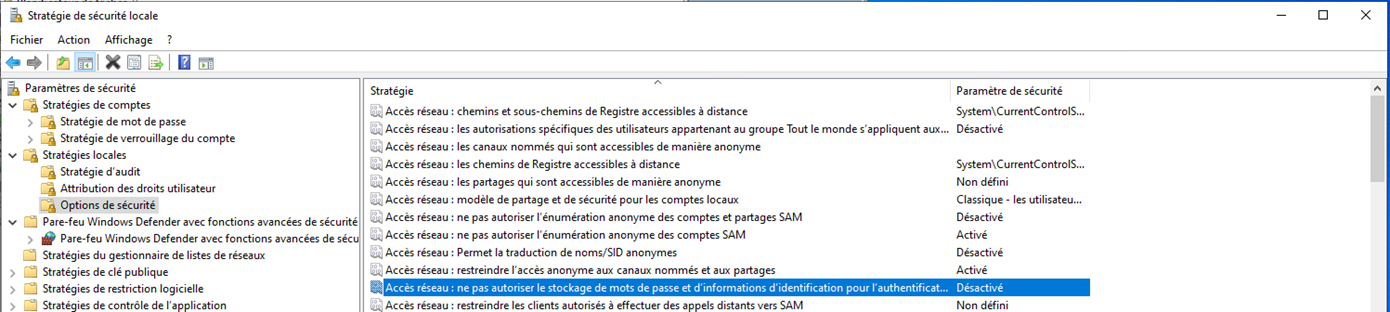
- In den Netzwerkparametern muss die Option Network access: Do not allow passwords and credentials for network authentication deaktiviert sein: