Requisitos técnicos previos
Introducción
Esta sección describe los requisitos técnicos previos que deben cumplirse antes de instalar Systancia Identity 7.0.
Para el dimensionamiento de los servidores, es necesario ponerse en contacto con un integrador que ajuste los requisitos previos en función del contexto (número de identidades, casos de uso que deben desplegarse, etc.).
La implantación de los requisitos previos es responsabilidad del cliente.
Sistema operativo y requisitos previos
Los requisitos previos mínimos se facilitan a título informativo. Pueden variar en función del número de identidades gestionadas o de las configuraciones de la solución implantadas. Le recomendamos que se ponga en contacto con un consultor de Systancia o con un integrador experto para dimensionar correctamente los parámetros de los servidores según su contexto.
Para supervisar el rendimiento del servidor SQL, puede consultar esta página.
Requisitos previos de servidor - Configuración 1 (2 servidores)
Esta es la arquitectura recomendada
-
Servidor 1, que aloja la base de datos, la aplicación web Systancia Identity, el servidor de auditoría y la API Identity:
- OS: Microsoft Windows Server 2019 minimum
- SQL Server 2019 / 2022 (Standard and Entreprise Server are supported)
- Requisitos previos mínimos: 4 VCPU / RAM 32 GB / 100 GB
- Framework .NET 4.8
- Controlador cliente nativo SQL Server 11.0 como mínimo
- Consulte la sección Componentes de Windows para conocer todos los requisitos previos.
La gestión de la instancia de base de datos es responsabilidad del cliente.
-
Servidor 2, que aloja Systancia Identity Provisioning
- OS: Microsoft Windows Server 2019 minimum
- Requisitos previos mínimos: 4 VCPU / RAM 16 GB / 100 GB
- Consulte la sección Componentes de Windows para conocer todos los requisitos previos.
Requisitos previos de servidor - Configuración 2 (1 servidor)
Esta arquitectura aloja todos los componentes de la solución y conviene a entornos de poco volumen y de configuración sencilla (aplicación web Systancia Identity, API Identity (REST compatible con el protocolo SCIM), servidor de auditoría, base de datos y SIP (motor de aprovisionamiento)).
- OS: Microsoft Windows Server 2019 minimum
- SQL Server 2019 / 2022 (Standard and Entreprise Server are supported)
- Framework .NET 4.8
- Requisitos previos mínimos: 6 VCPU / RAM 32 GB / 100 GB
- Controlador cliente nativo SQL Server 11.0 como mínimo
- Consulte la sección Componentes de Windows para conocer todos los requisitos previos.
Requisitos previos de servidor - Configuración 3 (3 servidores)
-
Servidor 1, que aloja la base de datos:
- OS: Microsoft Windows Server 2016 minimum
- SQL Server 2019 / 2022 (Standard and Entreprise Server are supported)
- Framework .NET 4.8
- Requisitos previos mínimos: 4 VCPU / RAM 16 GB / 50 GB
La gestión del servidor de base de datos es responsabilidad del cliente
-
Servidor 2, que aloja la aplicación web Systancia Identity, el servidor de auditoría y la API Identity
- OS: Microsoft Windows Server 2019 minimum
- Framework .NET 4.8
- Requisitos previos mínimos: 4 VCPU / RAM 16 GB / 50 GB
- Controlador cliente nativo SQL Server 11.0 como mínimo
- Consulte la sección Componentes de Windows para conocer todos los requisitos previos.
-
Servidor 3, que aloja el motor de aprovisionamiento
- OS: Microsoft Windows Server 2019 minimum
- Requisitos previos mínimos: 4 VCPU / RAM 16 GB / 100 GB
- Consulte la sección Componentes de Windows para conocer todos los requisitos previos.
Componentes de Windows
Requisitos previos de las consolas antiguas que deben instalarse en el servidor SID:
- Framework 4.8 si no está instalado de forma predeterminada en el servidor
- Script de requisitos previos de Windows que debe ejecutarse según la versión del servidor
- Windows prerequisites [corresponding version].bat
Requisitos previos que deben instalarse en los servidores SID y SIP:
- Install-DotNetCore8.ps1
- Install-IIS-Features.ps1
- Install-URLRewrite.ps1
Para el servidor SIP:
- Módulos PowerShell WebAdministration y PsIni para la instalación de SIP
Certificado de dominio válido
Para instalar CyberElements Identity, debe disponerse de un certificado de dominio válido en los servidores en los que se encuentran:
- Los sitios web
- La API Identity
- La API SIP (con SIP)
Cuentas de servicio de Windows
Para que la solución funcione correctamente, deben preverse tres cuentas de servicio de Windows:
- Cuenta 1: para ejecutar la API Identity, el sitio web (generación 7) y Federation
- Cuenta 2: para ejecutar la API SIP
- Cuenta 3: para ejecutar el sitio web (generación 6)
La cuenta 1 debe tener derechos sysadmin en la instancia de base de datos durante la fase de instalación. Puede volver a establecerse como dbowner de la base de datos Hpliance una vez finalizada la instalación.
Estas cuentas deben ser cuentas de dominio estándar:
- Sin caducidad de la contraseña.
- Sin cambio de contraseña en la primera autenticación en el dominio.
- Deben tener el derecho de iniciar tareas (batch job).
Caso del aprovisionamiento de un repositorio AD con compartimentación:
Es necesario disponer de cuentas de servicio de terceros con los permisos descritos anteriormente.
Cuentas de administrador de Windows
Durante la fase de integración, el integrador necesita una cuenta de administrador para realizar las distintas operaciones.
Esta cuenta debe ser una cuenta de dominio estándar:
- Debe tener el derecho de iniciarse como servicio.
- Deben tener el derecho de iniciar tareas (batch job).
- Debe tener el rol DBOwner en la base de datos Hpliance (se realiza durante la instalación de Systancia Identity 6.1 SP2 y posteriores).
La cuenta de administrador debe tener los derechos de:
- Iniciar una sesión como servicio.
- Iniciar una sesión como tarea.
Esta cuenta puede desactivarse al final de la fase de integración.
Control de los roles y de las funcionalidades
En el servidor en el que se encuentra la solución Identity, es necesario instalar el rol IIS para alojar la interfaz de administración de Identity.
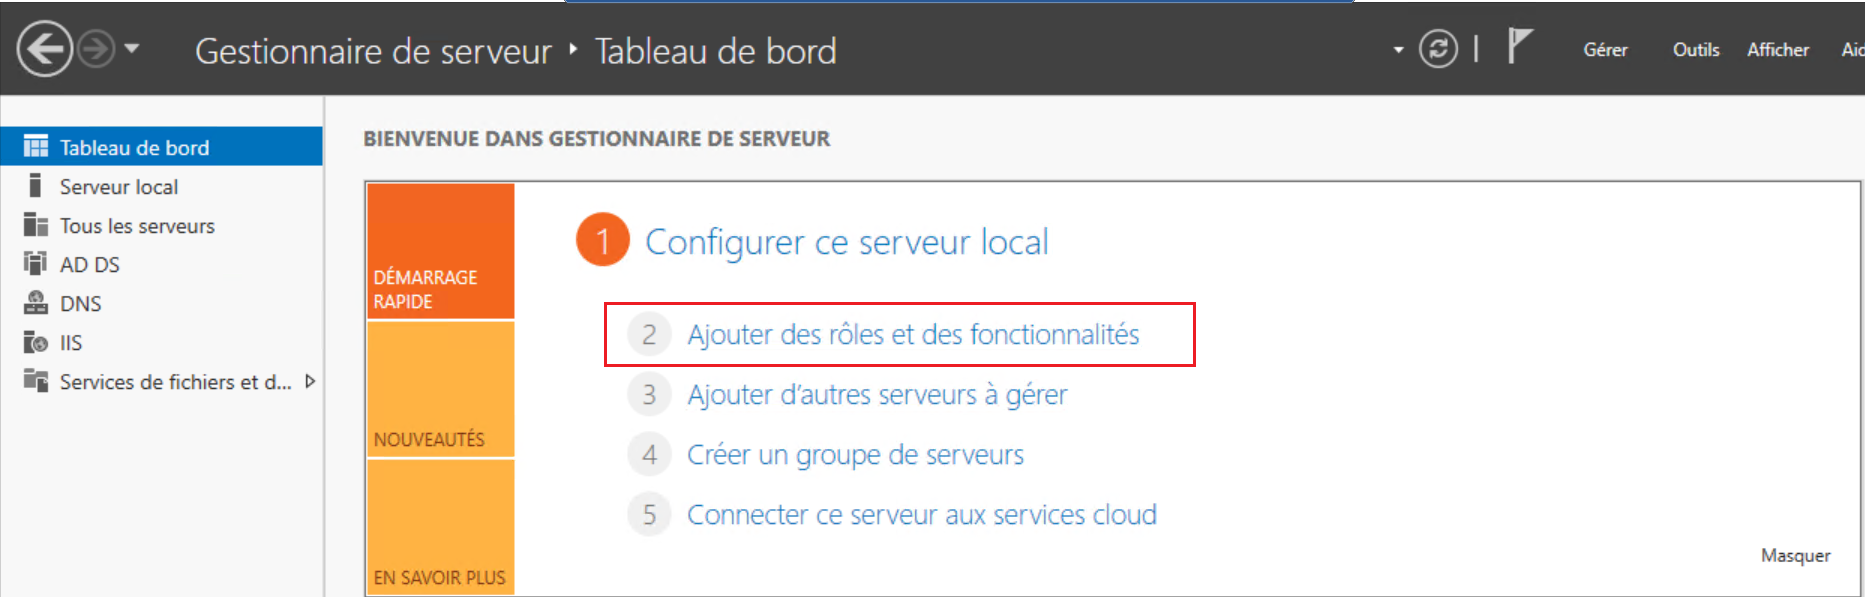
Desde el gestor de servidores, vaya al menú « Add roles and features ».
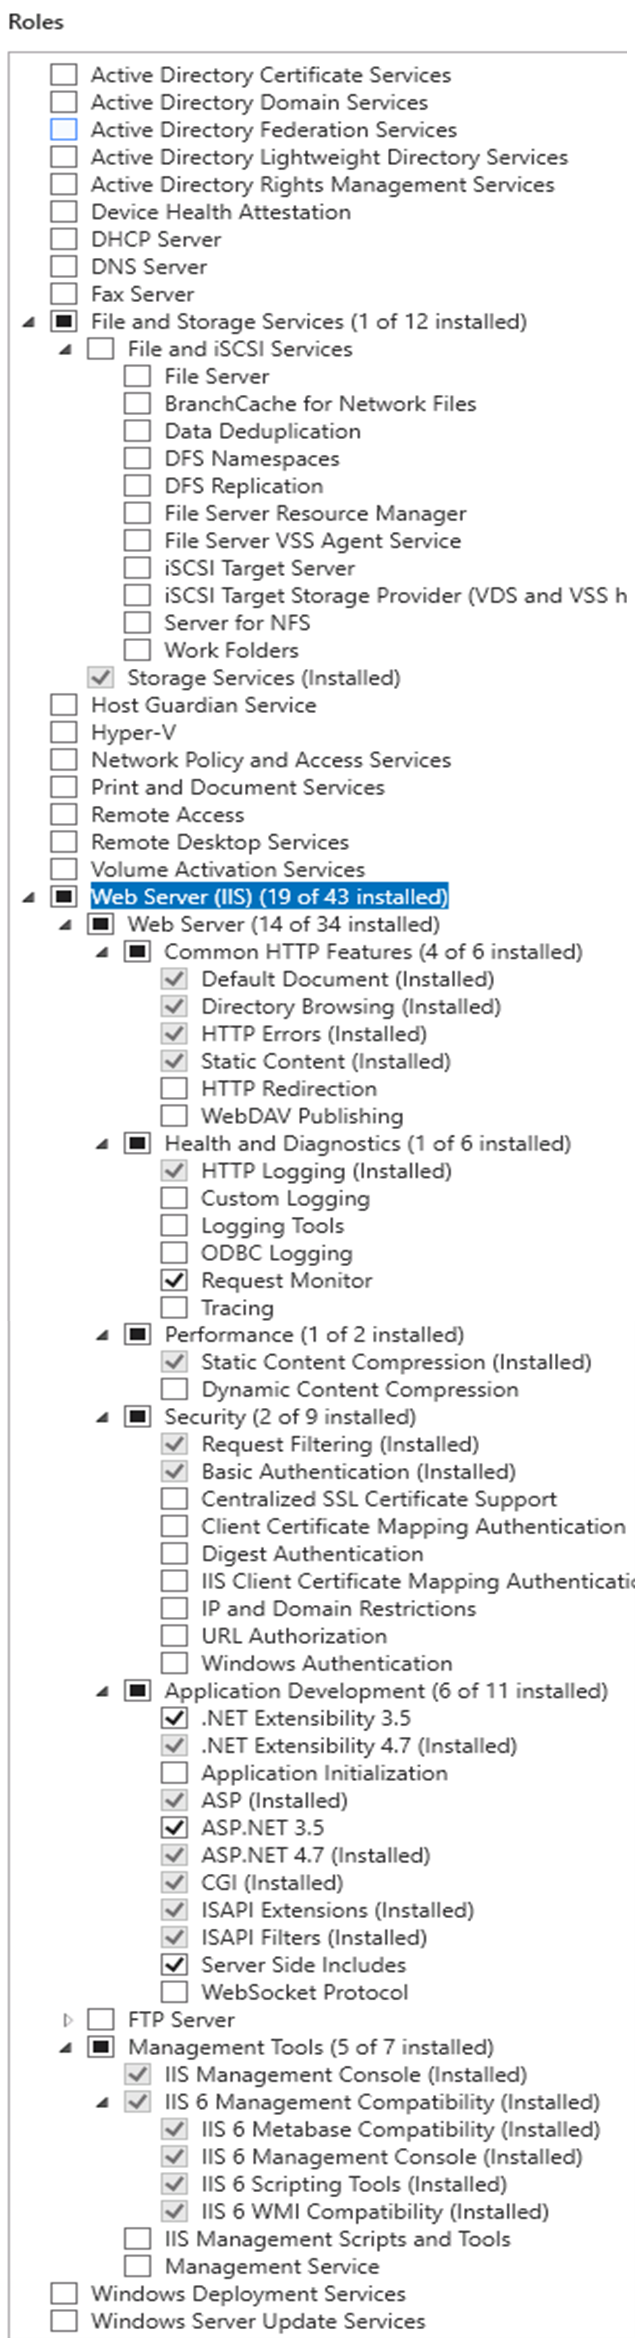
Debe marcarse el rol "Web Server (IIS)" con, como mínimo, las opciones siguientes:
- Integridad y diagnóstico:
- HTTP logs
- Supervisor de peticiones
- Seguridad:
- Autenticación Windows
- Desarrollo de aplicaciones:
- ASP.NET
- Extensibility.NET
- ASP
- CGI
- ISAPI Extensions
- ISAPI Filters
- Archivos incluidos en el lado del servidor
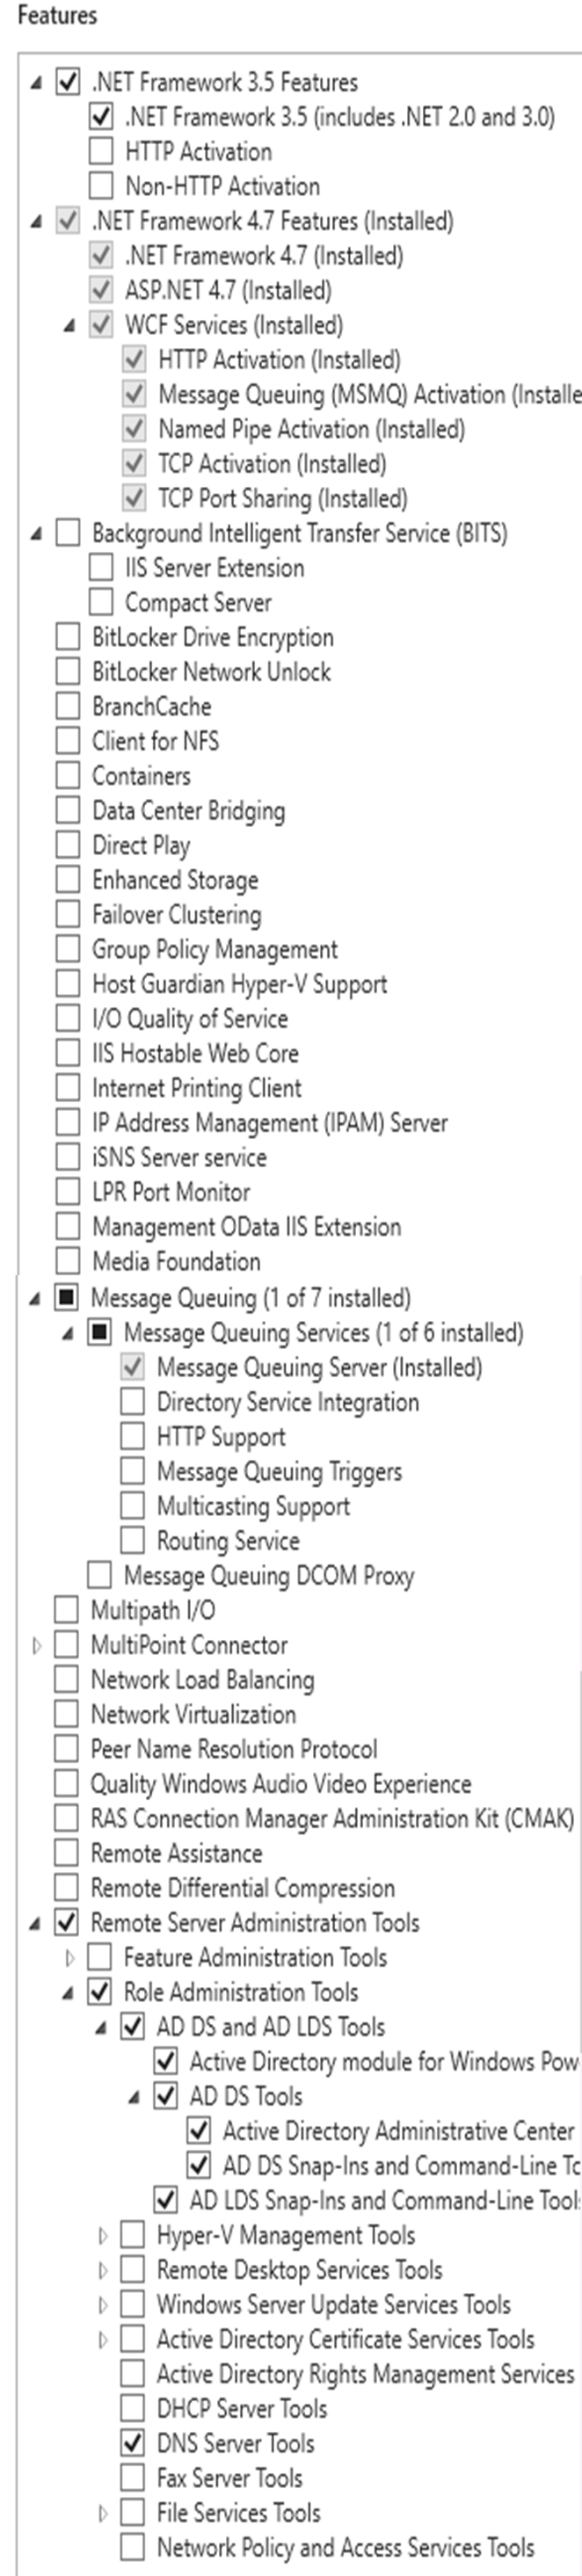
En la pantalla siguiente deben marcarse las funcionalidades siguientes con, como mínimo, las opciones indicadas:
- .NET Framework 3.5 Features
- .NET Framework 3.5
- Funcionalidades .NET Framework 4.6 (para Windows Server 2016), 4.7 (para Windows Server 2019)
- .NET Framework 4.6 (or 4.7)
- ASP.NET 4.6 (or 4.7)
- WCF Services
- TCP Port Share
- Windows Defender Features
- Windows Defender
- Interfaz gráfica de usuario de Windows Defender
- Herramientas de administración de servidores remotos
- Herramientas de administración de roles
- Herramientas AD DS y AD LDS
- Componentes de software conectables y herramientas de línea de comandos
- Active Directory Module
- AD DS Tools
- Centro de administración de Active Directory
- Componente de software conectable y herramientas de línea de comandos
- Herramientas AD DS y AD LDS
- Herramientas de administración de roles
- WoW64 Support
- Windows Power Shell/
- Windows PowerShell 5.1
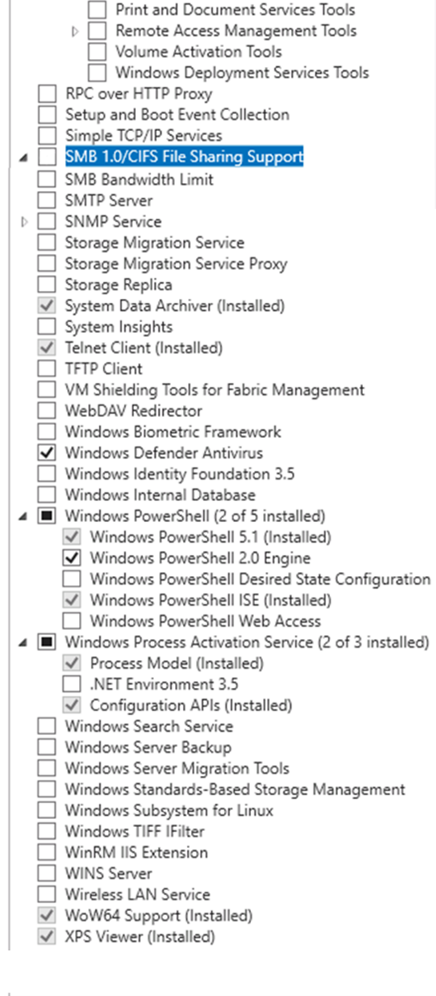
Añadir el rol y las funcionalidades .NET Framework 3.5
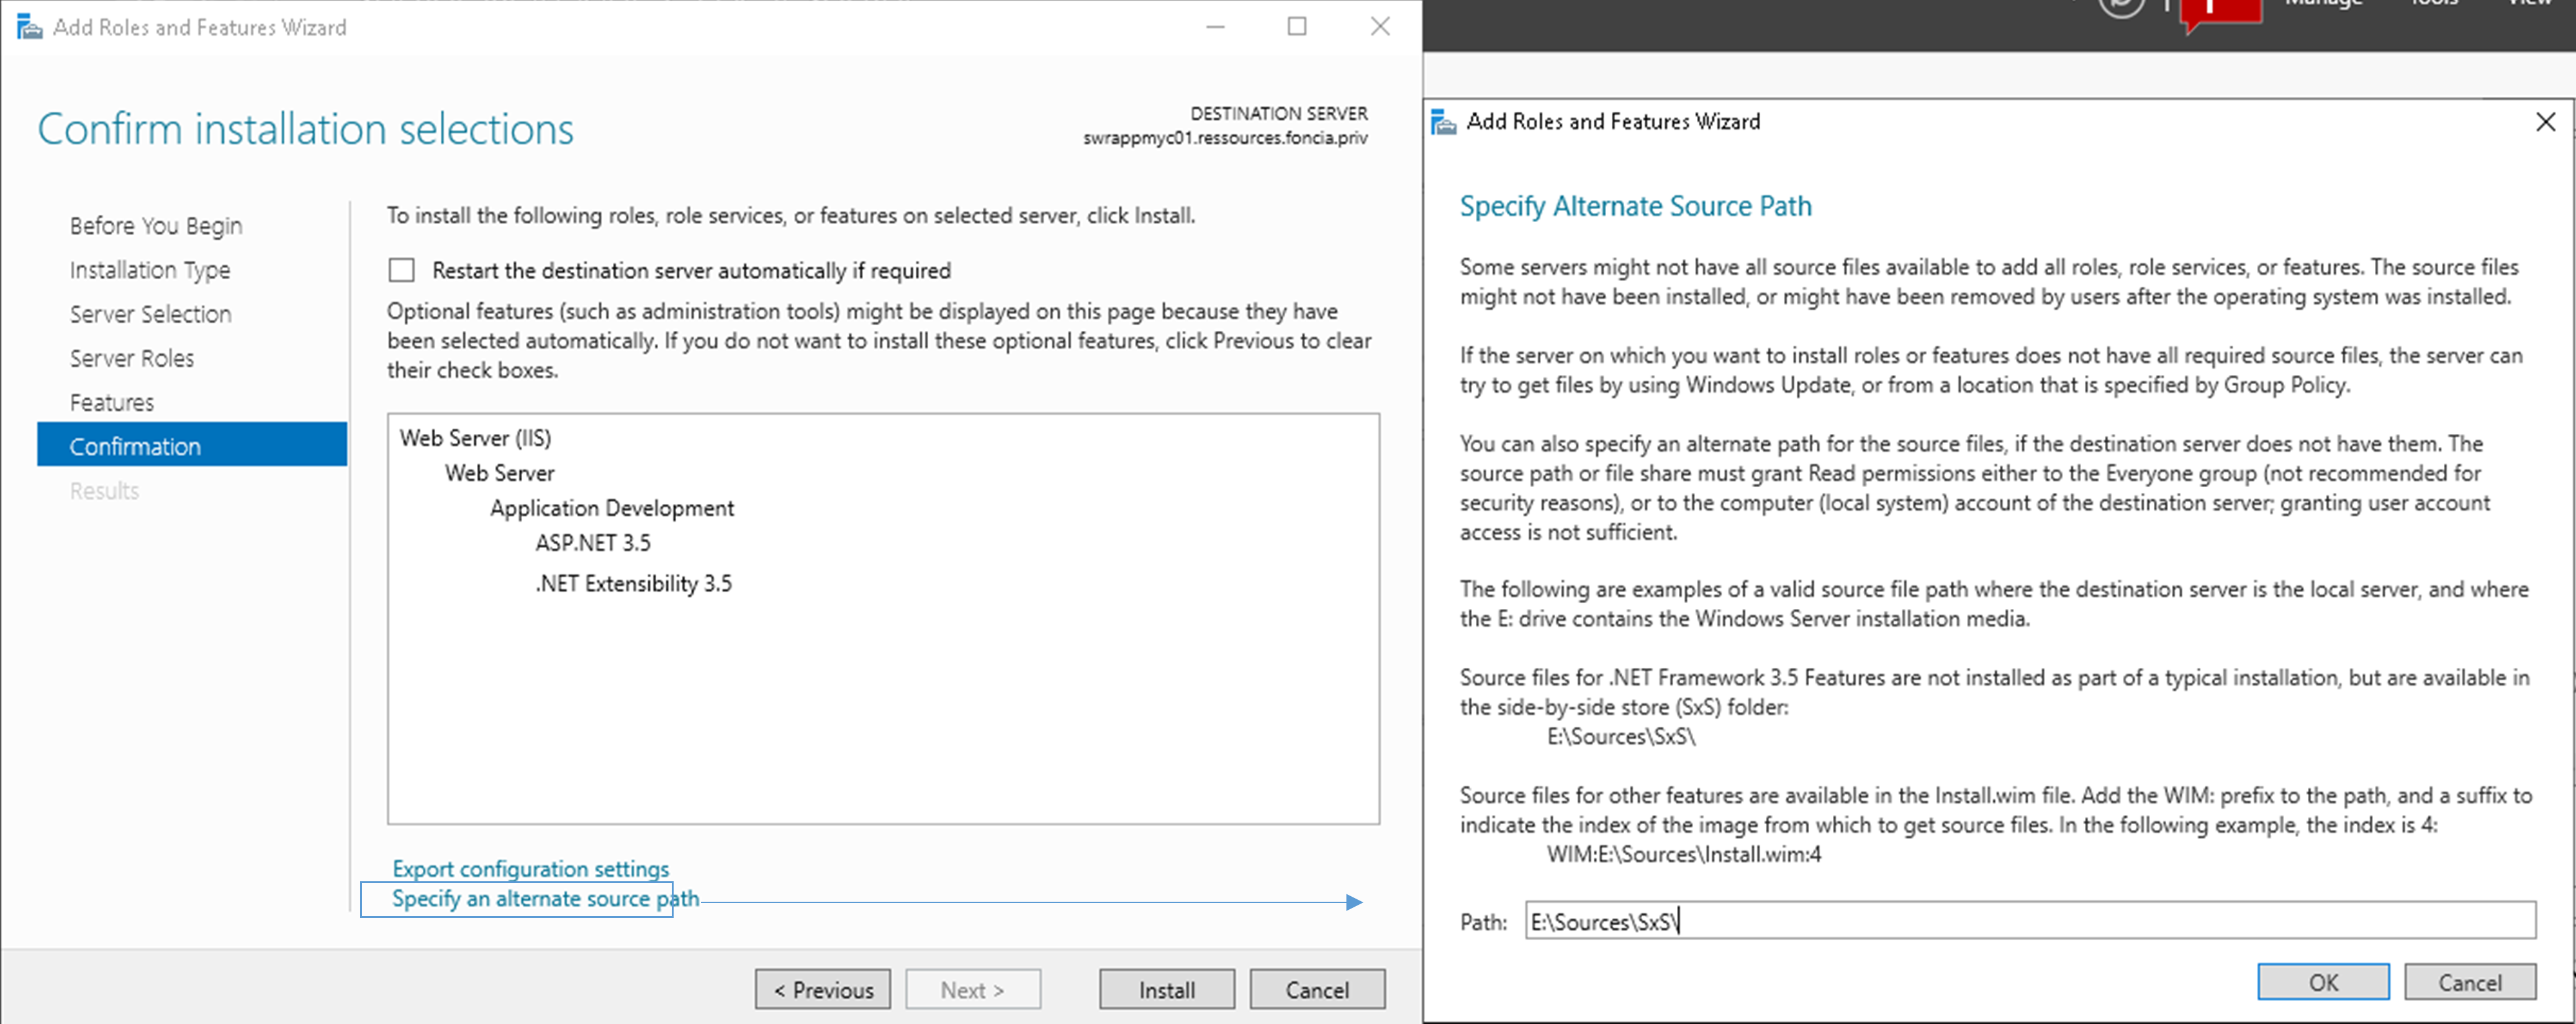
Si es necesario añadir la funcionalidad .NET Framework 3.5, debe:
- Volver a montar la ISO utilizada para instalar el servidor.
- Indicar la letra de unidad de la ISO completada con [:\Sources\Sxs], como se ilustra a continuación.
Ejemplo de ruta
E:\Sources\Sxs\
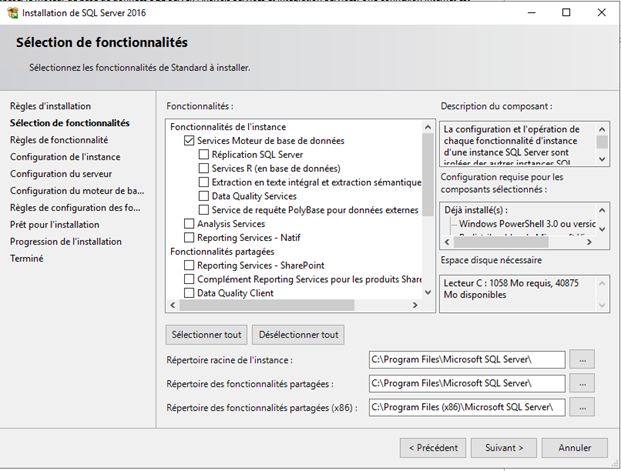
Instalación de una instancia SQL Server
Inicie la instalación de SQL Server.
Marque las funcionalidades siguientes:
- Servicios del motor de base de datos
Deje después el directorio de instalación predeterminado « C:\Program Files\Microsoft SQL Server ».
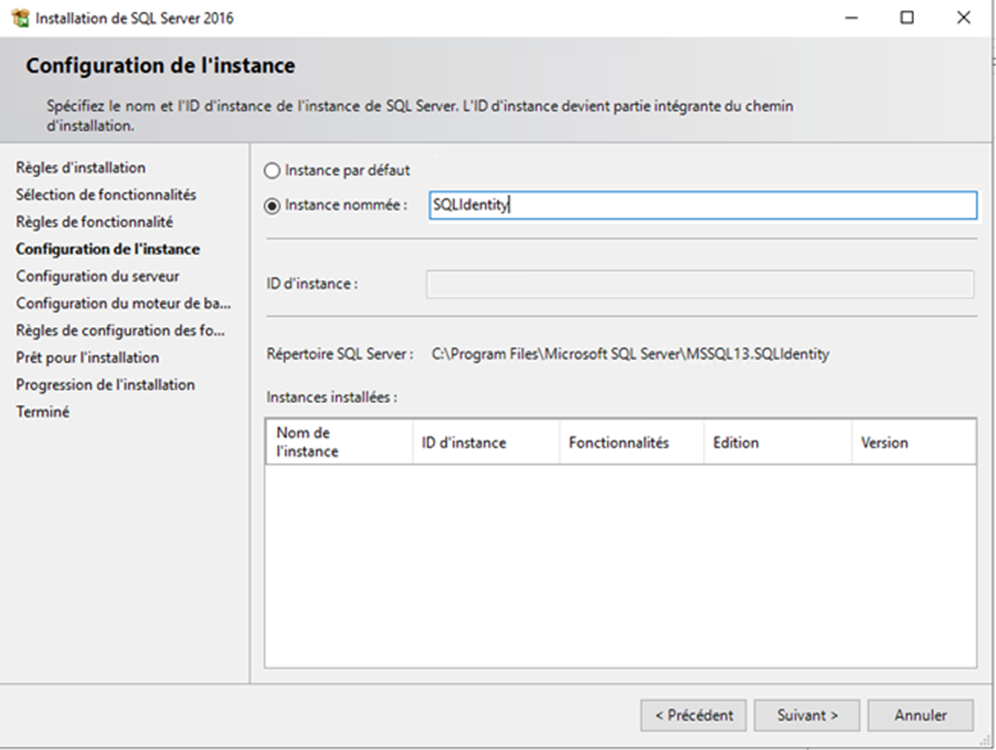
Cree una instancia con nombre (ejemplo: « SQLIdentity »)
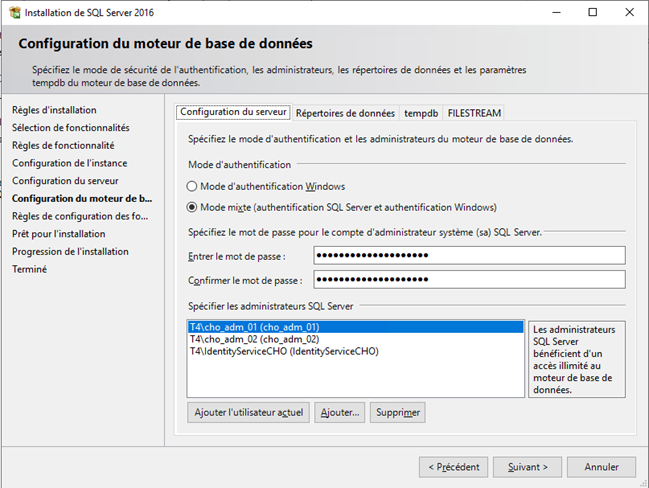
En Database Engine Configuration, elija « Mixed Mode (SQL Server authentication and Windows authentication) » e introduzca la contraseña de la cuenta de administrador del dominio.
Añada las cuentas que serán administradoras de la base de datos.
La cuenta de servicio debe añadirse a la lista de administradores de la base de datos.
Para instalar la solución Identity y garantizar la creación o la actualización de la base de datos, la cuenta de servicio debe tener el rol « sysadmin ». Este rol puede retirarse una vez instalada o actualizada la solución.
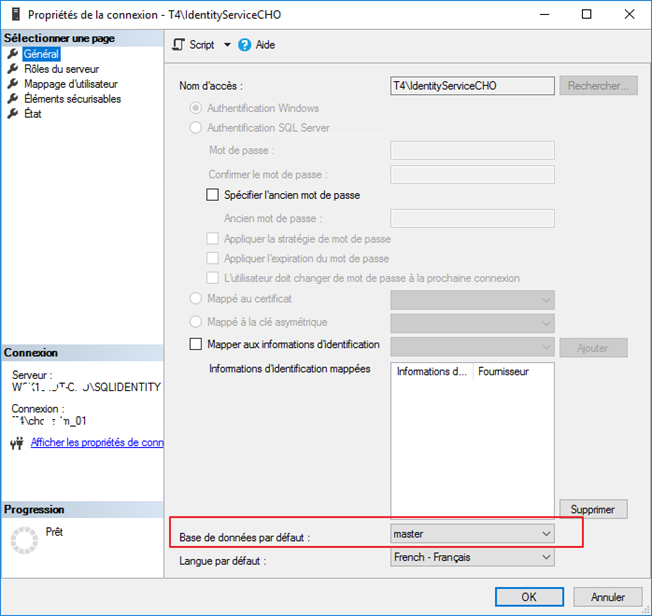
Compruebe en las conexiones las propiedades de la cuenta de servicio para asegurarse de que la base de datos predeterminada es « master ».
Otros requisitos previos
- Se recomienda disponer de una conexión a Internet para facilitar las operaciones de instalación y de configuración general.
- Para la configuración de la solución Identity, es imprescindible instalar la aplicación SQL Server Management Studio.
- Para permitir determinados tratamientos en la base de datos, es necesario poder utilizar el comando SQLCMD en los archivos por lotes. Por tanto, es imprescindible instalar la utilidad SQLCMD, disponible en la dirección siguiente.
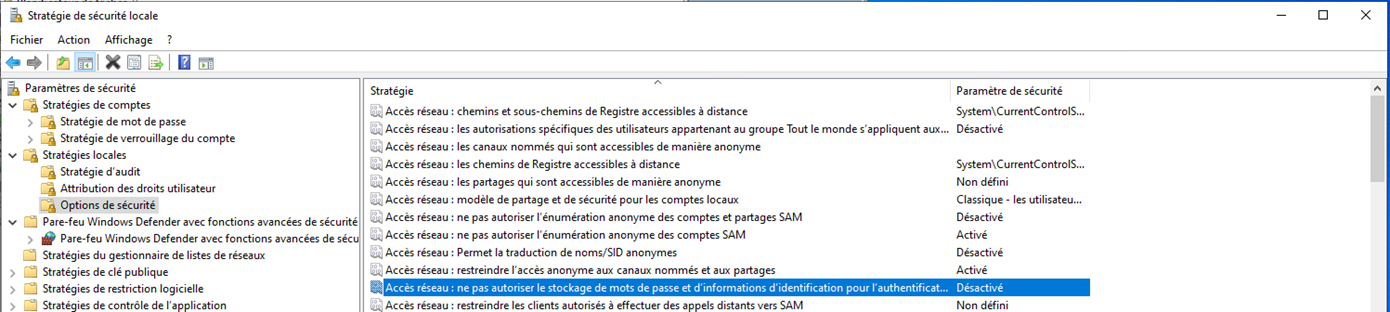
- En los parámetros de red, la opción Network access: Do not allow passwords and credentials for network authentication debe estar desactivada: