Windows Recording Agent a chumrú
Úsáideann CyberElements Bastion an gníomhaire taifeadta Windows chun gnéithe nua a chur le seisiúin RDP:
- An cumas sruthanna TCP agus UDP atá inrochtana ag an úsáideoir a scagadh
- An cumas taifeadadh seisiúin a thruicearú d'aon úsáideoir a cheanglaíonn leis an bhfreastalaí gan dul tríd an tairseach úsáideora ná tríd an gcliant Desktop (gné
direct access)
Ina theannta sin, gabhtar imeachtaí breise le linn seisiún úsáideora:
- Oscailt fuinneoige
- Dúnadh fuinneoige
- Seoladh ríomhchláir
- Dúnadh ríomhchláir
- Ábhar an ghearrthaisce
- Gníomhaíocht an úsáideora
Réamhriachtanais
Comhoiriúnacht an chliaint
Chun a fháil amach an bhfuil an gníomhaire comhoiriúnach le córais oibriúcháin éagsúla Microsoft Windows, féach an mhaitrís chomhoiriúnachta.
Teastaíonn roinnt réamhriachtanas ón ngníomhaire taifeadta chun feidhmiú i gceart. Níl cuid acu beartaithe ach don fheidhmiúlacht taifeadta bunaithe ar ghníomhaire d'fheidhmchláir RDP agus HTML5 RDP, agus baineann cuid eile le rochtain dhíreach bunaithe ar ghníomhaire.
Réamhriachtanais ghinearálta
Seolann an gníomhaire taifeadta taifead sheisiún an úsáideora ar ais chuig CyberElements Bastion trí cheangal leis an gcomhpháirt Edge Gateway ar an bport TCP 8443. Chuige sin, ní mór an sreabhadh líonra idir an dá ríomhaire a bheith oscailte.
Chun an taifead a sheoladh ar ais go slán chuig an gcomhpháirt Edge Gateway, bunaíonn an gníomhaire taifeadta ceangal slán léi trí TLS. Braitheann TLS ar dheimhnithe a úsáid, agus ní mór na srianta seo a leanas a bhailíochtú chun go meastar an ceangal a bheith iontaofa agus slán:
- Ní mór nach mbeidh deimhniú an fhreastalaí, sa chás seo an chomhpháirt Edge Gateway, imithe in éag (dáta bailíochta uasta).
-
Ní mór deimhniú an fhreastalaí, sa chás seo an chomhpháirt Edge Gateway, a bheith eisithe ag údarás deimhniúcháin a aithníonn an ríomhaire ar a bhfuil an gníomhaire taifeadta suiteáilte mar iontaofa.
Faisnéis bhreise
Ní mór go mbeadh, ar a laghad, údarás deimhniúcháin fréimhe (CA) dheimhniú an fhreastalaí taifeadta i stór áitiúil údarás deimhniúcháin iontaofa an fhreastalaí ar a bhfuil an gníomhaire taifeadta suiteáilte.
Is gá mar sin:
- CA fréimhe dheimhniú na seirbhíse taifeadta ar an gcomhpháirt Edge Gateway a aisghabháil.
- An CA seo a uaslódáil chuig an bhfreastalaí ar a bhfuil an gníomhaire taifeadta suiteáilte.
- An CA a shuiteáil sa stór deimhnithe “Trusted Root Certification Authorities” ar an ríomhaire áitiúil.
Sampla le PowerShell
Is féidir leat deimhniú san fhormáid
.cera iompórtáil go héasca trí PowerShell.
Chun é seo a dhéanamh, oscail teirminéal PowerShell mar riarthóir an ríomhaire agus rith an t-ordú seo a leanas:Cuir conair an chomhaid deimhnithe in ionad1Import-Certificate -FilePath "<PAHT_TO_CERT>" -CertStoreLocation "Cert:\LocalMachine\Root"<PATH_TO_CERT>.Sampla le PowerShell do dheimhniú Systancia gan comhaid a sheoladh
Sa sampla seo, suiteáiltear CA fréimhe Systancia, a úsáideann na cliaint CyberElements Bastion a úsáideann deimhnithe arna soláthar ag Systancia.
Is féidir freisin an deimhniú a iompórtáil gan an comhad a sheoladh chuig an ríomhaire ar a bhfuil an gníomhaire taifeadta suiteáilte ná a íoslódáil air.
Chun é seo a dhéanamh, oscail teirminéal PowerShell mar riarthóir an ríomhaire agus rith na horduithe seo a leanas:1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42
# Systancia Root certificate
$base64Cert = "MIIFIDCCBAigAwIBAgIBADANBgkqhkiG9w0BAQUFADCBjTELMAkGA1UEBhMCRlIx
FDASBgNVBAoTC0lQZGl2YSBSb290MR0wGwYDVQQLExRJUGRpdmEgU2VjdXJpdHkg
RGVwdDEqMCgGA1UEAxMhSVBkaXZhIFJvb3QgQ2VydGlmaWNhdGUgQXV0aG9yaXR5
MR0wGwYJKoZIhvcNAQkBFg5wa2lAaXBkaXZhLmNvbTAeFw0wNTA4MjIxNTAwMzla
Fw0zMDA4MjIxNTAwMzlaMIGNMQswCQYDVQQGEwJGUjEUMBIGA1UEChMLSVBkaXZh
IFJvb3QxHTAbBgNVBAsTFElQZGl2YSBTZWN1cml0eSBEZXB0MSowKAYDVQQDEyFJ
UGRpdmEgUm9vdCBDZXJ0aWZpY2F0ZSBBdXRob3JpdHkxHTAbBgkqhkiG9w0BCQEW
DnBraUBpcGRpdmEuY29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA
ua59tx+RkIPZbGaSwkV0w5fuPBpY3sbLTk/eR2uN7j9zMu0pq38LfibCVsNGlifh
GfT5CEbrNL7KvlEVY/It1QluYxNgknlcBP1roJG/xHNcUNmbvCFYLy9N3Nd0J/gC
Vd8tdB4exqyKEoNuqX18rLpSJJOUZdQCeGdF9r+w6vmHdRMeVS44qIiBPv9Bxzgf
GXBxAlSqfuDDJ3eZEMsWF/kJrbm4Uhav2ACl5qjHgSSTKMoGoEWOJNkB7Mq/khxc
TnixIpM2s1rpEfhIetPo4BHsyKv7wqWrS6ouwu5AbzT5t3UqaN77CLqcZJGQ3vC0
IGKBuEcwigd7W6qkX1/XMwIDAQABo4IBhzCCAYMwDwYDVR0TAQH/BAUwAwEB/zAd
BgNVHQ4EFgQU+lu7XBGohR2DKD+D+abZEODRHjkwgboGA1UdIwSBsjCBr4AU+lu7
XBGohR2DKD+D+abZEODRHjmhgZOkgZAwgY0xCzAJBgNVBAYTAkZSMRQwEgYDVQQK
EwtJUGRpdmEgUm9vdDEdMBsGA1UECxMUSVBkaXZhIFNlY3VyaXR5IERlcHQxKjAo
BgNVBAMTIUlQZGl2YSBSb290IENlcnRpZmljYXRlIEF1dGhvcml0eTEdMBsGCSqG
SIb3DQEJARYOcGtpQGlwZGl2YS5jb22CAQAwCwYDVR0PBAQDAgEGMBkGA1UdEQQS
MBCBDnBraUBpcGRpdmEuY29tMBkGA1UdEgQSMBCBDnBraUBpcGRpdmEuY29tMBEG
CWCGSAGG+EIBAQQEAwIABzA+BglghkgBhvhCAQ0EMRYvSVBkaXZhIFJvb3QgQ2Vy
dGlmaWNhdGlvbiBBdXRob3JpdHkgQ2VydGlmaWNhdGUwDQYJKoZIhvcNAQEFBQAD
ggEBACaAgBQK7TATXieb9OdKm+l7/GpePo8f2bRKnkqeRS+HXBKYkvqVJdbJnhJm
YPOdmhr9ATzt+488tQREAGzqPCp5eiVExPgvomNeG77X57KqbgCA1F7zGJqjP1FL
771FIWvFXp80ReM/zhcM+MY3sa5LADgOEl5NhoMNHT8AhLKwZ81j5nuwxyG9ICCN
5GjwgsnK/agmum4+RKeybIWuC/JTsSnu5OImXsmrlUiakp2l+VsZ1rRRNRNUlSbg
Q3T8kj5ajB0lv2I0kj4fN9wDxzdHEn7nEAmv0t6Y5Te0g/VK3VWhuqeLStaahgip
hmOVxbu5Ijfug5/3Eemep34NsYk="

# Convert the certificate and store it in memory
$certBytes = [Convert]::FromBase64String($base64Cert)

# Create a certificate object
$cert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2
$cert.Import($certBytes)

# Open the trusted root certificate store on the local machine and add the Systancia root certificate
$store = New-Object System.Security.Cryptography.X509Certificates.X509Store("Root", "LocalMachine")
$store.Open([System.Security.Cryptography.X509Certificates.OpenFlags]::ReadWrite)
$store.Add($cert)
$store.Close()
Chun an modh seo a úsáid le CA eile, athraigh luach na hathróige
base64Certgo dtí an deimhniú ionchódaithe i base 64 is rogha leat. -
Ní mór nach mbeidh deimhniú an fhreastalaí, sa chás seo an chomhpháirt Edge Gateway, cúlghairthe.
- Ní mór go mbeidh an ríomhaire ar a bhfuil an gníomhaire taifeadta suiteáilte in ann teagmháil a dhéanamh leis an bhfreastalaí, sa chás seo an chomhpháirt Edge Gateway, le hainm DNS nó seoladh IP atá clúdaithe ag deimhniú an fhreastalaí trína Common Name (CN).
Réamhriachtanais shonracha d'fheidhmchláir RDP le gníomhairí a úsáidtear ar stáisiún oibre úsáideora macOS nó Ubuntu
Rabhadh
Ní theastaíonn na réamhriachtanais seo a leanas ach amháin má sheolann an t-úsáideoir feidhmchlár RDP le gníomhaire agus nach Windows atá ar a stáisiún oibre (macOS nó Ubuntu).
Más stáisiúin oibre Windows amháin atá ag úsáideoirí CyberElements Bastion nó, mura bhfuil, mura n-úsáideann siad ach feidhmchláir RDP HTML5, is féidir neamhaird a dhéanamh de na réamhriachtanais seo a leanas.
Teastaíonn na heochracha clárlainne seo a leanas ar an bhfreastalaí sprice ar a bhfuil an gníomhaire taifeadta imscartha.
Ar dtús, díchumasóidh an chéad eochair liosta na ríomhchlár tosaithe údaraithe (doiciméad Microsoft). De réir réamhshocraithe, ní cheadaíonn ríomhaire Windows ach explorer.exe mar ríomhchlár tosaithe.
1 2 | |
Murab freastalaí RDS é an ríomhaire, moltar i gcónaí an eochair chlárlainne seo a leanas a chur i bhfeidhm chun ligean don ghníomhaire taifeadta oscailt mar ríomhchlár tosaithe:
1 2 | |
Riachtanais shonracha don rochtain dhíreach
Gné na rochtana dírí
Ligeann an ghné rochtana dírí duit taifeadadh ar sheisiún an úsáideora a spreagadh le haghaidh rochtana RDP nó consóil (ceangal fisiciúil leis an ríomhaire nó trí mhód consóil an hipearmhaoirseora) nach dtéann go díreach trí CyberElements Bastion.
Má tá cead ag an úsáideoir rochtain a fháil ar an bhfreastalaí, taifeadfar a sheisiún. Mura amhlaidh, dícheanglófar an t-úsáideoir de réir réamhshocraithe.
Chun go bhfeidhmeoidh an gníomhaire taifeadta sa mhód rochtana dírí, teastaíonn deimhniú x509. Ní mór don deimhniú seo na riachtanais seo a leanas a chomhlíonadh:
- Ní mór don deimhniú a bheith bailí fós (níl an tréimhse bhailíochta imithe in éag).
- Ní mór don deimhniú a bheith den chineál (réimse úsáide eochrach breisithe)
client authentication(OID: 1.3.6.1.5.5.7.3.2). - Ní mór nach mbeidh an deimhniú cúlghairthe.
- Ciallaíonn na srianta a eascraíonn as leibhéal slándála 2 OpenSSL:
- Ní mór eochair phríobháideach 2048 giotán ar a laghad a bheith ag an deimhniú le sifir RSA, DSA agus DH; i gcás eochracha cuar éilipseach (ECC), ní mór dóibh a bheith 224 giotán ar a laghad.
- Ní mór nach MD5 ná SHA-1 a bheidh i síniú an deimhnithe (is fearr SHA-512).
- Úsáidfidh an freastalaí taifeadta an réimse
Common Name(CN) chun an deimhniú a aithint agus, dá bhrí sin, an ríomhaire ar a dtruicearáiltear taifeadadh díreach. Ní mór an réimse seo a líonadh.
Cumraíochtaí trí eochracha clárlainne
Tá roinnt socruithe domhanda ar fáil in eochracha clárlainne chun tionchar a imirt ar fheidhmiú an ghníomhaire taifeadta, nuair a úsáidtear é le feidhmchláir agus i rochtain dhíreach araon.
1 2 3 | |
DisconnectOnError-
Sainíonn sé iompar an ghníomhaire taifeadta nuair a dhúntar taifeadán an tseisiúin. Má shonraítear an luach
0(iompar réamhshocraithe), dúnfar seisiún an úsáideora nuair a dhúntar an taifeadán. Má shonraítear an luach1, dícheanglófar seisiún an úsáideora nuair a dhúntar an taifeadán. SessionEndTimeout-
Sainiú an ama (i soicindí) chun seisiún an úsáideora a dhúnadh sula ndéantar múchadh éigeantach an tseisiúin. De réir réamhshocraithe, tá an paraiméadar seo socraithe ar 10 soicind.
Cumraíocht chun feidhmiú le feidhmchláir RDP agus HTML5 RDP
Sa mhód oibriúcháin seo, seo a leanas na malartuithe idir Mediation Controller, an chomhpháirt Edge Gateway agus an gníomhaire taifeadta:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW as Edge Gateway
    participant AGENT as Freastalaí RDP<br/>Gníomhaire taifeadta

    MED->>+GW: Faisnéis logála isteach an fhreastalaí RDP <br/>á seoladh in éineacht le faisnéis logála isteach <br/>an ghníomhaire taifeadta
    GW->>AGENT: An ceangal RDP á thúsú
    GW->>-AGENT: Faisnéis logála isteach á seoladh chuig <br/>seirbhís taifeadta an Edge Gateway
    AGENT->>+GW: Ceangal leis an tseirbhís taifeadta
    GW->>-AGENT: Faisnéis scagtha líonra á seoladh
    Note over AGENT: Srianta líonra <br/>á gcur i bhfeidhm ar an úsáideoir
    loop Taifeadadh leanúnach an tseisiúin
        AGENT->>+GW: Seoladh leanúnach an taifid físe <br/>+ imeachtaí an tseisiúin
        Note over GW: An taifead físe á chur leis go leanúnach <br/>san eolaire stórála sealadaí
        GW->>-MED: Imeachtaí seisiúin a fuarthas á seoladh
        Note over MED: Imeachtaí á dtaifeadadh <br/>i mbunachar sonraí na heagraíochta
    end
    break Deireadh an tseisiúin
        AGENT->>GW: Faisnéis á seoladh go bhfuil <br/>a sheisiún RDP críochnaithe ag an úsáideoir
        Note over GW: Bogtar an taifead físe <br/>chuig an eolaire cartlainne
        GW->>MED: Tásc ar dheireadh sheisiún an úsáideora
        Note over MED: Aistríonn seisiún an úsáideora <br/>ón sruthú beo go dtí an chartlann
end- Soláthraíonn Mediation Controller faisnéis cheangail an fhreastalaí RDP sprice don chomhpháirt Edge Gateway. Cuireann sé leis freisin an fhaisnéis cheangail atá aige chun ceangal leis an tseirbhís taifeadta (FQDN na comhpháirte Edge Gateway).
- Cuireann an chomhpháirt Edge Gateway tús leis an gceangal leis an bhfreastalaí RDP.
- Seolann an chomhpháirt Edge Gateway faisnéis cheangail a seirbhíse taifeadta chuig an ngníomhaire taifeadta.
- Cuireann an gníomhaire taifeadta tús leis an gceangal leis an tseirbhís taifeadta.
- Nuair atá an gníomhaire ceangailte, seolann an tseirbhís taifeadta ar ais liosta na srianta ar shreafaí líonra atá le cur i bhfeidhm ar an seisiún. Nuair a fhaightear iad, cuireann an gníomhaire taifeadta i bhfeidhm iad ar sheisiún an úsáideora.
- Uaslódálann an gníomhaire taifeadta taifead físe de sheisiún an úsáideora agus gach imeacht seisiúin (m.sh. buillí eochrach nó ríomhchláir á seoladh) go leanúnach chuig an tseirbhís taifeadta i bhfíor-am. Stórálann an tseirbhís taifeadta an taifead físe i bhfillteán sealadach.
- Tuairiscíonn an tseirbhís taifeadta imeachtaí éagsúla an tseisiúin do Mediation Controller, a stórálann iad ansin i mbunachar sonraí na heagraíochta.
- Nuair a chríochnaíonn seisiún RDP an úsáideora, tuairiscíonn an gníomhaire taifeadta an fhaisnéis don tseirbhís taifeadta. Bogann an tseirbhís taifeadta an físeán taifeadta ansin chuig fillteán cartlainne thaifid na n-úsáideoirí.
- Tuairiscíonn an tseirbhís taifeadta deireadh sheisiún an úsáideora do Mediation Controller. Dá bhrí sin, ní bhíonn an seisiún le feiceáil a thuilleadh sa rannán Live Streaming de Control Center, ach aistrítear é go dtí an rannán Archives.
Leis an seicheamh seo, tá sé ríthábhachtach go bhfaigheann an gníomhaire taifeadta an fhaisnéis cheangail cheart do sheirbhís taifeadta na comhpháirte Edge Gateway. Tá an fhaisnéis seo i socruithe na comhpháirte Edge Gateway sa réimse FQDN: 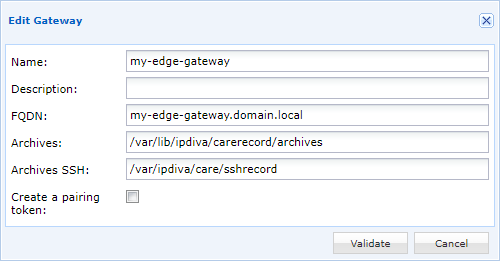
Sa réimse seo, iontráil ainm DNS a bheidh na freastalaithe RDP in ann a réiteach.
Tábhachtach
Caithfidh an deimhniú atá sannta don tseirbhís taifeadta Careserver an t-ainm atá sonraithe sa réimse FQDN a chlúdach. Seachas sin, measfaidh an gníomhaire taifeadta go bhfuil an ceangal neamhshábháilte agus ní chuirfidh sé tús le taifeadadh an tseisiúin.
Cumraíocht chun feidhmiú le rochtain dhíreach
Sa mhód oibriúcháin seo, seo a leanas na malartuithe idir Mediation Controller, an chomhpháirt Edge Gateway agus an gníomhaire taifeadta:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW as Edge Gateway
    participant AGENT as Freastalaí RDP<br/>Gníomhaire taifeadta

    Note over AGENT: Seisiún nua <br/>le taifeadadh aimsithe
    AGENT->>+GW: Ceangal leis an tseirbhís taifeadta
    GW->>-MED: Tásc ar cheangal nua <br/>le rochtain dhíreach d'úsáideoir X
    alt Má tá úsáideoir X údaraithe
        MED->>+GW: Faisnéis á seoladh go bhfuil úsáideoir X <br/>údaraithe ceangal, agus liosta na <br/>scagairí líonra le cur i bhfeidhm á sheoladh
        GW->>-AGENT: Faisnéis scagtha líonra <br/>agus údarú ceangail á seoladh <br/>d'úsáideoir X
        Note over AGENT: Srianta líonra <br/>á gcur i bhfeidhm ar úsáideoir X
        loop Taifeadadh leanúnach an tseisiúin
            AGENT->>+GW: Seoladh leanúnach an taifid físe <br/>+ imeachtaí an tseisiúin
            Note over GW: An taifead físe á chur leis go leanúnach <br/>san eolaire stórála sealadaí
            GW->>-MED: Imeachtaí seisiúin a fuarthas á seoladh
            Note over MED: Imeachtaí á dtaifeadadh <br/>i mbunachar sonraí na heagraíochta
        end
        break Deireadh an tseisiúin
            AGENT->>GW: Faisnéis á seoladh go bhfuil <br/>a sheisiún RDP críochnaithe ag úsáideoir X
            Note over GW: Bogtar an taifead físe <br/>chuig an eolaire cartlainne.
            GW->>MED: Tásc ar dheireadh sheisiún an úsáideora
            Note over MED: Aistríonn seisiún an úsáideora <br/>ón sruthú beo go dtí an chartlann
        end
    else If user X is not authorized
        MED->>+GW: Faisnéis á seoladh nach bhfuil úsáideoir <br/>X údaraithe logáil isteach
        GW->>-AGENT: Fógra á sheoladh faoi <br/>dhiúltú logála isteach úsáideora X
        Note over AGENT: Úsáideoir X a logáil amach
end- Braitheann an gníomhaire taifeadta seisiún nua, agus cuireann sé tús le ceangal le seirbhís taifeadta comhpháirte Edge Gateway.
- Seolann an chomhpháirt Edge Gateway an fhaisnéis cheangail (ainm úsáideora agus CN an deimhnithe a úsáideann an gníomhaire taifeadta) chuig Mediation Controller. Freagróidh Mediation Controller ar dhá bhealach éagsúla ag brath ar shocruithe na gceart rochtana.
- Má tá údarú ag an úsáideoir ceangal leis an bhfreastalaí, cuireann Mediation Controller in iúl don chomhpháirt Edge Gateway an rochtain is féidir don úsáideoir seo agus liosta na scagairí líonra atá le cur i bhfeidhm.
- Seolann an chomhpháirt Edge Gateway an fhaisnéis seo ar ais chuig an ngníomhaire taifeadta. Nuair a fhaightear í, cuireann an gníomhaire taifeadta na scagairí líonra i bhfeidhm ar sheisiún an úsáideora.
- Uaslódálann an gníomhaire taifeadta taifead físe de sheisiún an úsáideora agus gach imeacht seisiúin (m.sh. buillí eochrach nó ríomhchláir á seoladh) go leanúnach chuig an tseirbhís taifeadta i bhfíor-am. Stórálann an tseirbhís taifeadta an taifead físe i bhfillteán sealadach.
- Tuairiscíonn an tseirbhís taifeadta imeachtaí éagsúla an tseisiúin do Mediation Controller, a stórálann iad ansin i mbunachar sonraí na heagraíochta.
- Nuair a chríochnaíonn seisiún RDP an úsáideora, tuairiscíonn an gníomhaire taifeadta an fhaisnéis don tseirbhís taifeadta. Bogann an tseirbhís taifeadta an físeán taifeadta ansin chuig fillteán cartlainne thaifid na n-úsáideoirí.
- Tuairiscíonn an tseirbhís taifeadta deireadh sheisiún an úsáideora do Mediation Controller. Dá bhrí sin, ní bhíonn an seisiún le feiceáil a thuilleadh sa rannán Live Streaming de Control Center, ach aistrítear é go dtí an rannán Archives.
- Mura bhfuil údarú ag an úsáideoir ceangal leis an bhfreastalaí, cuireann Mediation Controller an rochtain neamhúdaraithe don úsáideoir sin in iúl don chomhpháirt Edge Gateway.
- Cuireann an chomhpháirt Edge Gateway an fhaisnéis ar aghaidh chuig an ngníomhaire taifeadta, a dhícheanglaíonn seisiún an úsáideora.
Eochracha clárlainne
Is cuma conas a shuiteáiltear é, tá na comhpháirteanna go léir ag an ngníomhaire taifeadta atá riachtanach do gach mód oibriúcháin atá beartaithe dó. Dá bhrí sin, chun oibriú sa mhód rochtana dírí, léann sé na heochracha clárlainne seo a leanas chun a chumraíocht a chinneadh:
1 2 3 4 | |
MachineName-
Ainm an deimhnithe a úsáidfidh an gníomhaire taifeadta chun ceangal le seirbhís taifeadta comhpháirte Edge Gateway. De réir réamhshocraithe, agus mura bhfuil sé sainithe, déanfaidh an gníomhaire iarracht deimhniú a úsáid a bhfuil ainm an ríomhaire air.
LogOffOnFailure-
Léiriú ar iompar an ghníomhaire nuair nach féidir leis ceangal le comhpháirt Edge Gateway nó mura bhfuil údarú ag an úsáideoir ceangal leis an ríomhaire. Má tá
0ann, ní dhéanfar aon dícheangal, ach le1dícheanglófar an t-úsáideoir (iompar réamhshocraithe). RecordedSessions-
Sainiú na gcineálacha seisiúin atá faoi réir taifeadta:
none: ní dhéanfar aon taifeadadh ar rochtain dhíreach (socrú réamhshocraithe).remote: cuirfidh aon rochtain RDP ar an ríomhaire tús le taifeadadh.all: cuirfidh rochtain RDP agus rochtain chonsóil (rochtain fhisiciúil ar an ríomhaire nó ó mhód consóil an hipearmhaoirseora) tús le taifeadadh.
Cé na luachanna eochrach atá riachtanach le haghaidh rochtain dhíreach?
Is é RecordedSessions leis an luach remote nó all an t-aon luach eochrach atá riachtanach chun an mheicníocht rochtana dírí a chumasú. Tabhair faoi deara go bhféadfadh an luach eochrach MachineName a bheith riachtanach freisin, ag brath ar an timpeallacht.
Deimhniú ríomhaire
Déanfaidh an gníomhaire taifeadta iarracht deimhniú a úsáid le haghaidh fíordheimhnithe leis an tseirbhís taifeadta. Ní mór an deimhniú seo a bheith suiteáilte i ndeimhnithe pearsanta an ríomhaire.
Úsáidfidh an gníomhaire an deimhniú a fhreagraíonn a ainm don luach eochrach MachineName (féach an chaibidil roimhe seo) agus mura bhfuil sé sainithe, déanfaidh sé iarracht deimhniú a úsáid a bhfuil ainm an ríomhaire air.
Fógairt na gcomhpháirteanna Edge Gateway is féidir leis an ngníomhaire teagmháil a dhéanamh leo
Úsáideann an gníomhaire taifeadta faisnéis áitiúil chun liosta na bhfreastalaithe Edge Gateway a chinneadh ar gá dó teagmháil a dhéanamh leo chun taifid sheisiúin na n-úsáideoirí a uaslódáil.
Chun liosta na bhfreastalaithe Edge Gateway is féidir teagmháil a dhéanamh leo a mhodhnú, ní mór duit an tseirbhís CleanroomAgent a stopadh ar dtús.
Rabhadh!
Má stoptar an tseirbhís CleanroomAgent, cuirtear deireadh le taifeadadh na seisiún reatha ar an bhfreastalaí, agus ní thaifeadfar aon seisiúin nua a osclaítear ar an bhfreastalaí.
Is féidir an tseirbhís a stopadh trí PowerShell (cearta riarthóra ag teastáil):
1 | |
Tar éis duit an tseirbhís a stopadh, modhnaigh nó cruthaigh an comhad [RECORDING_AGENT_DIR]\gateways.xml seo a leanas, áit arb é [RECORDING_AGENT_DIR] fillteán suiteála an ghníomhaire taifeadta. Leis an bhfillteán suiteála réamhshocraithe, ní mór an comhad a bheith ann nó a chruthú san áit seo:
- CyberElements Bastion:
C:\Program Files (x86)\Systancia\Safe\gateways.xml
Is éard atá sa chomhad XML seo ná clib gateways agus an oiread clibeanna element agus atá de chomhpháirteanna Edge Gateway is féidir teagmháil a dhéanamh leo.
Sampla
Más gá don ghníomhaire taifeadta teagmháil a dhéanamh le comhpháirt Edge Gateway a bhfuil an FQDN edge-gateway-1.domain.local aici, bheadh an comhad XML mar seo a leanas:
1 2 3 4 | |
Ach dá mbeadh dhá chomhpháirt Edge Gateway le teagmháil a dhéanamh leo, edge-gateway-1.domain.local agus edge-gateway-2.domain.local, bheadh an comhad mar seo a leanas:
1 2 3 4 5 | |
Tar éis duit an comhad gateways.xml a mhodhnú i gceart, atosaigh an tseirbhís CleanroomAgent:
1 | |
An tseirbhís taifeadta a chumrú chun deimhnithe ó PKI tríú páirtí a fhíordheimhniú
De réir réamhshocraithe, ní mheasann an tseirbhís taifeadta ach na deimhnithe a d'eisigh PKI Systancia a bheith bailí. Chun deimhnithe ó údarás deimhniúcháin (CA) eile a úsáid, ní mór duit na céimeanna chun CA a chur leis an bhfillteán a bhaineann go sonrach leis an gcomhpháirt Edge Gateway a leanúint.
Nuair a bhíonn deimhniú (nó deimhnithe) an CA san áit cheart, níl le déanamh ach an tseirbhís taifeadta a atosú, arís mar shárúsáideoir root:
Rabhadh!
Má atosaítear an tseirbhís seo, stopfar na seisiúin reatha agus cuirfear deireadh le beagnach gach ceann acu. Ná rith an t-ordú seo a leanas ach nuair nach bhfuil aon seisiún úsáideora ag dul tríd an gcomhpháirt Edge Gateway, ionas nach mbeidh tionchar ar na húsáideoirí.
1 | |
Tar éis duit an tseirbhís taifeadta a atosú, is féidir leat a sheiceáil gur cuireadh na CA nua san áireamh i gceart trí logaí na seirbhíse a cheadú:
1 | |
Léireoidh na logaí a gheofar ag deireadh na líne ainmneacha na gcomhad deimhnithe a luchtaigh an tseirbhís taifeadta.
Sampla
Tar éis dhá CA darb ainm MY-CA-ROOT.pem agus MY-INTERMEDIATE-CA.pem a chur leis, beidh cuma mar seo ar na logaí a gheofar (gearradh tús an loga ach tá, i measc rudaí eile, an dáta agus ainm an ríomhaire ann):
1 2 3 4 | |