Suiteáil an fhreastalaí Edge Gateway
Nóta
Mar mheabhrúchán, ní mór aistriú go root ar ríomhairí Debian a dhéanamh leis an ordú seo a leanas:
1 | |
An scáthán agus na huirlisí riachtanacha a íoslódáil
Is féidir scáthán CyberElements Cleanroom 4.6 agus eochair shínithe stór Systancia a íoslódáil ón nasc seo (ní mór cuntas custaiméara a chruthú): Systancia Marketplace
Chomh maith leis an scáthán agus leis an eochair, beidh uirlisí tríú páirtí ag teastáil don phróiseas uasghrádaithe:
- Cliant SSH (ar Windows, is féidir leat PuTTY a úsáid)
- Cliant SCP (ar Windows, is féidir na huirlisí WinSCP nó FileZilla a úsáid)
Úsáid an cliant SSH chun ceangal go cianda le d'fhreastalaí.
Úsáid an cliant SCP chun comhaid a aistriú chuig do chianríomhaire.
Ullmhú don tsuiteáil
Cumraíocht an líonra
Moltar go láidir seoladh líonra statach a shainiú don fhreastalaí Edge Gateway. Chun é seo a dhéanamh, ní mór duit ar dtús ainm chomhéadan líonra do ríomhaire agus a sheoladh MAC a fháil. Rith an t-ordú seo a leanas mar root:
1 | |
Taispeánann an t-ordú seo ainm an chomhéadain líonra, a stádas, a sheoladh MAC agus socruithe an chomhéadain.
Sampla
Nuair a ritheann an t-ordú, taispeántar an t-aschur seo a leanas:
1 | |
Is é ens192 ainm an chomhéadain líonra agus is é 00:50:56:a1:56:9f a sheoladh MAC.
Nuair a bheidh ainm an chomhéadain líonra agus an seoladh MAC faighte, is féidir cumraíocht líonra an ríomhaire a chur in eagar.
Cuir an comhad /etc/network/interfaces in eagar chun é a athrú de réir an teimpléid seo a leanas:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 | |
Sa chás seo:
- Ní mór ainm an chomhéadain líonra a fuarthas roimhe seo a chur in ionad
INTERFACE_NAME. - Ní mór an seoladh MAC a fuarthas roimhe seo a chur in ionad
MAC_ADDRESS. - Ní mór seoladh IP an fhreastalaí a chur in ionad
IP_GW. - Ní mór an masc líonra a bhaineann leis an seoladh IP a chur in ionad
NETMASK. - Ní mór geata réamhshocraithe an líonra a chur in ionad
NETWORK_GATEWAY. - Ní mór seoladh IP an fhreastalaí DNS a chur in ionad
IP_DNS. Má tá roinnt freastalaithe le cumrú (3 ar a mhéad), scar iad le spás. - Ní mór an iarmhír DNS atá le húsáid a chur in ionad
DNS_SUFFIX. Mura gá iarmhír a iontráil, scrios an líne.
Sampla
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 | |
Sula gcuirtear an chumraíocht i bhfeidhm, tá trí chéim eile le críochnú.
Is í an chéad chéim ná na pacáistí resolvconf agus bridge-utils a shuiteáil ionas gur féidir an chumraíocht DNS a sonraíodh sa chomhad roimhe seo a chur i bhfeidhm agus an comhéadan br0 a úsáid:
1 | |
Is í an dara céim ná cumraíocht an chomhaid /etc/hosts a sheiceáil maidir le príomhsheoladh IP an ríomhaire (IP_GW).
Chun é seo a dhéanamh, cuir an comhad /etc/hosts in eagar agus seiceáil go bhfuil an dara líne san fhormáid seo a leanas:
2 | |
Sampla
Más é EDGE-GATEWAY ainm an ríomhaire, gan é a bheith i bhfearann, agus más é 172.16.10.10 a sheoladh IP IP_GW, chomhlánófaí an comhad mar seo a leanas:
2 | |
Má tá an ríomhaire san fhearann DOMAIN.LOCAL, chomhlánófaí an comhad mar seo a leanas:
2 | |
Aire!
D'fhéadfadh cumraíocht mhícheart an chomhaid earráid a chruthú agus an pacáiste collectd á shuiteáil.
Níl fágtha ach an freastalaí a atosú:
1 | |
An bainisteoir pacáistí APT a chumrú
Uaslódáil na comhaid a íoslódáladh ó Systancia Marketplace chuig an gcomhadlann /tmp/ ar an bhfreastalaí le cliant SCP:
systancia.gpgcleanroom-4.6.1-build33.1096.D12-full.tgz
Logáil isteach ar an bhfreastalaí mar root, ansin rith na horduithe seo a leanas chun stór Systancia a dhízipeáil, a úsáid in APT a chumrú agus é a fhíordheimhniú.
1 2 3 4 5 | |
Molaimid go láidir suiteáil pacáistí neamhriachtanacha a dhíchumasú nuair a ritheann tú orduithe apt. Chun é sin a dhéanamh, rith an t-ordú seo a leanas:
1 | |
Suiteáil an fhreastalaí Edge Gateway de chuid CyberElements Bastion
Suiteáil na mbunchomhpháirteanna
Tosaigh ag suiteáil na gcomhpháirteanna leis an ordú seo a leanas mar root:
1 | |
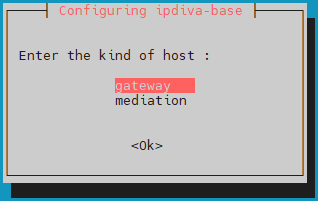
Tar éis na spleáchais go léir a íoslódáil, osclófar fuinneog ag iarraidh ort cineál an fhreastalaí a roghnú. Roghnaigh gateway:
Cad ba cheart dom a dhéanamh má tá earráid ann?
Má tá earráid san fhaisnéis a d'iontráil tú, lean ar aghaidh ag suiteáil an phacáiste ipdiva-base agus ansin úsáid an t-ordú seo a leanas chun an freastalaí a athchumrú:
1 | |
Suiteáil na gcomhpháirteanna Edge Gateway
Ansin, tosaigh suiteáil na gcomhpháirteanna a bhaineann go sonrach leis an bhfreastalaí Edge Gateway leis an ordú seo a leanas:
1 | |
Tá comhpháirteanna an fhreastalaí Edge Gateway suiteáilte anois. Níl fágtha ach an ríomhaire a atosú ionas gur féidir leis na comhpháirteanna nuashuiteáilte iad féin a thúsú:
1 | |
Suiteáil na gcomhpháirteanna HTML5 Gateway
Úsáid an t-ordú seo a leanas chun tosú ag suiteáil comhpháirteanna HTML5 Gateway ar an bhfreastalaí Edge Gateway:
1 | |
Úsáid na línte ordaithe seo a leanas chun na gnéithe aistrithe comhad agus printéara fhíorúil a chumasú agus a chumrú:
1 2 3 | |
Cumraíocht
Cumraíochtaí sula gceanglaítear an chomhpháirt HTML5 Gateway
Le go n-oibreoidh feidhmchláir HTML5, ní mór socruithe breise a chumrú ar an bhfreastalaí Mediation Controller. Logáil isteach ar an bhfreastalaí Mediation Controller mar root.
Cruthaigh nó modhnaigh an comhad /etc/ipdiva/httpd/commonParameters.extra.conf chun cuid atá comhionann leis an gceann seo a leanas a chur leis:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 | |
Sa chás seo:
- Ní mór ábhar an réimse
URLden chomhpháirt HTML5 Gateway a cumraíodh sa chonsól riaracháin nuair a gineadh an comhartha péireála a chur in ionadURL_HTML5. - Ní mór ainm comhpháirte Edge Gateway atá ar an bhfreastalaí céanna leis an gcomhpháirt HTML5 Gateway a chur in ionad
GW_NAME. Maidir leis an gcarachtar | ag deireadh na líne, ní mór é a choinneáil. - Ní mór ainm na heagraíochta lena gceanglaíonn an chomhpháirt Edge Gateway roimhe seo a chur in ionad
ORGANIZATION_NAME.
Sampla
I gcás ardáin a bhfuil na socruithe seo a leanas aige:
- Ainm na heagraíochta:
my-organization-name - Fógairt na comhpháirte HTML5 Gateway sa chonsól riaracháin:
- Name:
html5-gateway - URL:
HTML5 - Protocol:
WebSocket
- Name:
- Tá na nithe seo a leanas ag freastalaí Edge Gateway:
- Seirbhís Edge Gateway darb ainm
edge-gateway - Seirbhís HTML5 Gateway darb ainm
html5-gateway
- Seirbhís Edge Gateway darb ainm
Socrófar an comhad cumraíochta /etc/ipdiva/httpd/commonParameters.extra.conf a cruthaíodh mar seo a leanas:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 | |
Sula gcuireann tú na socruithe nua i bhfeidhm, ní mór duit a sheiceáil nach gcruthaíonn an chumraíocht nua aon earráid bhlocála don fhreastalaí gréasáin Apache2.
Chun é seo a dhéanamh, rith an t-ordú seo a leanas:
1 | |
Más é Syntax OK an freagra, is féidir na hathruithe a chur i bhfeidhm leis an ordú thíos. Murab ea, seiceáil do chumraíocht sa chomhad /etc/ipdiva/httpd/commonParameters.extra.conf.
1 | |
Na comhpháirteanna Edge Gateway agus HTML5 Gateway a cheangal
Aire!
Má úsáideann tú deimhnithe a d'eisigh údarás deimhniúcháin (CA) seachas údarás Systancia don chomhpháirt SSL Router, ní mór duit an CA fréimhe a chur le húdaráis deimhniúcháin iontaofa na comhpháirte Edge Gateway: cuir CA fréimhe na comhpháirte SSL Router leis na húdaráis deimhniúcháin iontaofa chun an chomhpháirt Edge Gateway nó HTML5 Gateway a cheangal.
Chun na háscanna Edge Gateway agus HTML5 Gateway ar an bhfreastalaí a chumrú, lean an fhaisnéis atá sa doiciméadú seo a leanas: Péireáil an fhreastalaí