Grúpa Protected Users, fíordheimhniú Kerberos, leithlisiú AD agus stáisiún oibre PAW
Is dúshlán mór i slándáil bonneagair é eolairí Active Directory a dhaingniú.
Leagann ANSSI (Gníomhaireacht Náisiúnta Cibearshlándála na Fraince) béim ar leith ar thábhacht an rannaithe sa slándáil seo agus ar chur i bhfeidhm leithlisithe freastalaithe le fíordheimhniú Kerberos. Luaitear é seo ina moltaí maidir le riarachán slán córas faisnéise atá bunaithe ar AD.
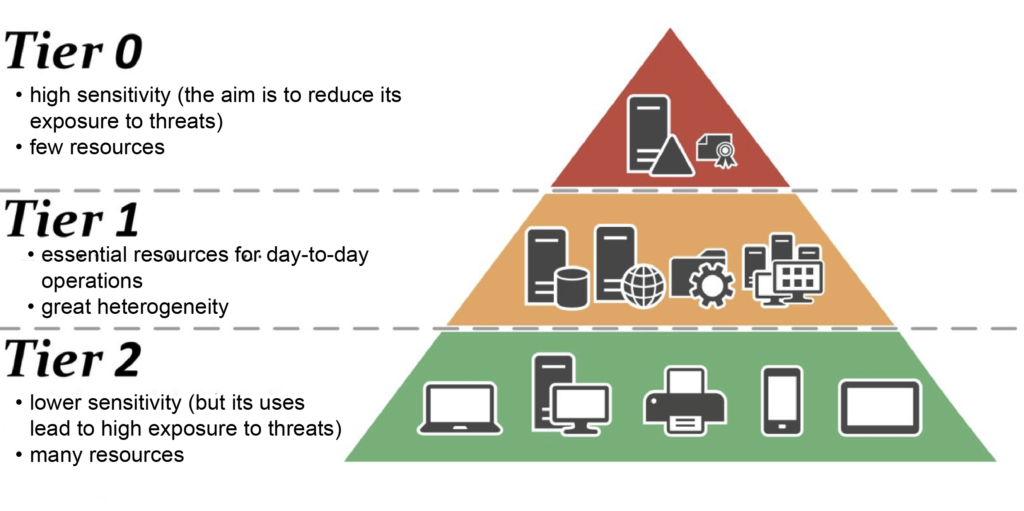
Tugann ár réitigh CyberElements Bastion solúbthacht mhór maidir leis an tslándáil seo a chur i bhfeidhm, ar féidir í a roinnt ina ceithre leibhéal éagsúla comhtháthaithe is féidir a chur i bhfeidhm de réir a chéile:
-
Protected Users
An chéad leibhéal cur chun feidhme
Riarthóirí curtha sa ghrúpa
Protected Users(an prótacal fíordheimhnithe ag athrú ó NTLM go Kerberos)Féach ar shocruithe na comhpháirte Edge Gateway
Féach ar shocruithe an fheidhmchláir RDP -
Kerberos armoring
An dara leibhéal cur chun feidhme
Kerberos armoring a chur i bhfeidhm
Féach ar shocruithe na comhpháirte Edge Gateway
Féach ar shocruithe an fheidhmchláir RDP -
Roinnt AD i sadhlanna
An tríú leibhéal cur i bhfeidhm
Freastalaithe agus cuntais (úsáideoirí agus riarthóirí) a dháileadh ar shadhlanna
Féach ar ailtireacht an táirge i gcomhthéacs ina bhfuil AD roinnte i sadhlanna
-
Oibriú stáisiún oibre PAW
An ceathrú leibhéal cur i bhfeidhm
Stáisiúin oibre PAW nach gceadaíonn cianrochtain a úsáid
Seiceáil na socruithe atá riachtanach chun rochtain a fháil ar stáisiún oibre PAW
Feidhmchláir RDP a chumrú chun tacú le Kerberos
Rabhadh!
Chun feidhmchlár RDP pribhléideach nó feidhmchlár RDP HTML5 pribhléideach a chumrú chun tacú le Kerberos, ní mór duit ar dtús cumraíocht 1 a dhéanamh ar na comhpháirteanna Edge Gateway a úsáidfear chun ceangal le RDP le Kerberos.
Chun go mbeidh feidhmchlár RDP nó RDP HTML5 pribhléideach in ann ceangal le freastalaí RDP le Kerberos, tá ceithre choinníoll cumraíochta riachtanach:
- Ní féidir an socrú SSO a chur ar
Disabled; caithfidh sé a bheith arEnabled,FixednóRequest - Ní mór an mód gan ghníomhaire a chumasú
- Ní mór gur FQDN é ainm an fhreastalaí a iontráiltear (má iontráiltear seoladh IP an fhreastalaí, teipfidh ar an bhfíordheimhniú).
- Ní ceadmhach Kerberos a bheith díchumasaithe in ardsocruithe an fheidhmchláir RDP nó RDP HTML5.
Sampla
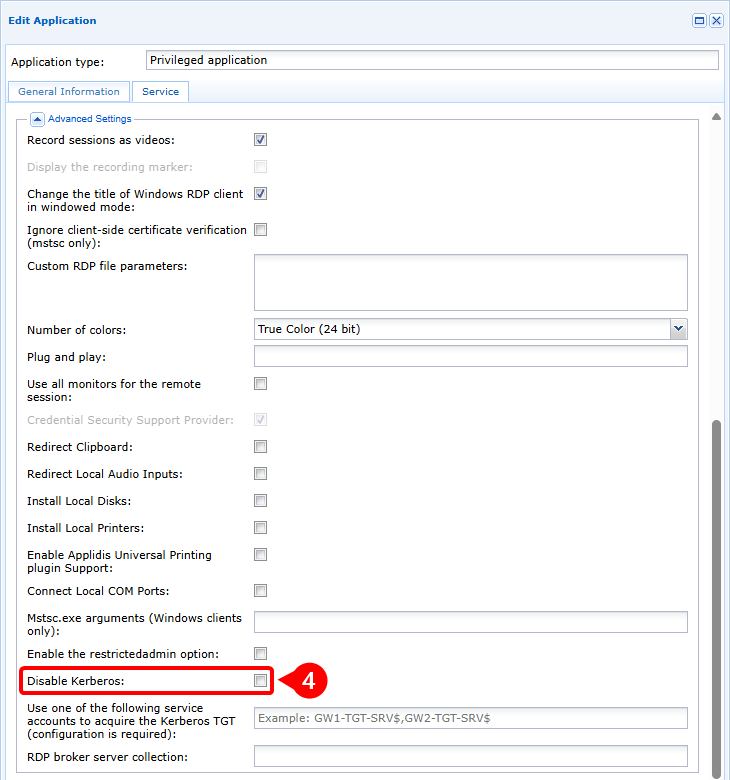
Chun feidhmchlár RDP pribhléideach a chumrú le ceangal leis an bhfreastalaí RDP my-rds-server trí Kerberos, ní mór duit:
- An leibhéal SSO a shocrú ar luach seachas
Disabled, sa chás seo arEnabled(1), ansin an mód gan ghníomhaire a chumasú (2) agus ar deireadh FQDN an fhreastalaí RDP a iontráil (3).
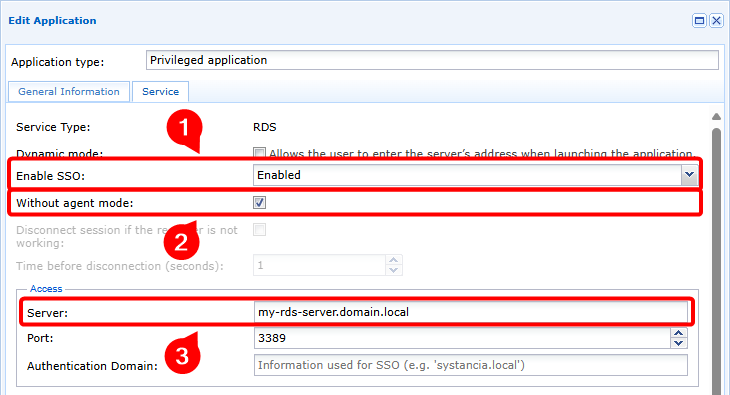
- A chinntiú nach bhfuil Kerberos díchumasaithe (4)
Sreabhchairt
flowchart LR
    subgraph WAN
        USER(Stáisiún oibre an úsáideora)
    end
    subgraph Néal nó DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(Freastalaí RDP)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Osclaíonn an t-úsáideoir feidhmchlár RDP nó RDP HTML5 pribhléideach a thacaíonn le fíordheimhniú Kerberos.
- Ceanglaítear an t-úsáideoir leis an gcomhpháirt Edge Gateway sa mhód gan ghníomhaire
- Iarrann an chomhpháirt Edge Gateway comhartha TGT ón rialaitheoir fearainn Kerberos (KDC).
- Tugann an KDC TGT criptithe agus sínithe ar ais
- Iarrann an chomhpháirt Edge Gateway ticéad seirbhíse ina bhfuil an TGT roimhe sin
- Tugann an KDC an ticéad seirbhíse ar ais, criptithe le heochair na seirbhíse
- Déanann an chomhpháirt Edge Gateway iarratas rochtana ar an bhfreastalaí RDP, an ticéad seirbhíse san áireamh.
- Faomhann an freastalaí RDP an rochtain ar an tseirbhís agus túsaítear an ceangal RDP.
Feidhmchláir RDP a chumrú chun tacú le Kerberos armoring
Rabhadh!
Chun feidhmchlár RDP nó RDP HTML5 pribhléideach a chumrú go rathúil chun tacú le Kerberos armoring, ní mór duit ar dtús cumraíochtaí 1 agus 2 a chur i gcrích ar na comhpháirteanna Edge Gateway a úsáidfear chun ceangal le RDP le Kerberos armoring.
Chun go mbeidh feidhmchlár RDP nó RDP HTML5 pribhléideach in ann ceangal le freastalaí RDP le Kerberos armoring, tá cúig choinníoll cumraíochta riachtanach:
- Ní féidir an socrú SSO a chur ar
Disabled; caithfidh sé a bheith arEnabled,FixednóRequest - Ní mór an mód gan ghníomhaire a chumasú
- Ní mór gur FQDN é ainm an fhreastalaí a iontráiltear (má iontráiltear seoladh IP an fhreastalaí, teipfidh ar an bhfíordheimhniú).
- Ní ceadmhach Kerberos a bheith díchumasaithe in ardsocruithe an fheidhmchláir RDP nó RDP HTML5.
- Sonraigh ainm an chuntais ríomhaire seirbhíse a úsáidfear le haghaidh Kerberos armoring, agus cuir
$lena dheireadh
Sampla
Chun feidhmchlár RDP pribhléideach a chumrú le ceangal sa mhód Kerberos armoring leis an bhfreastalaí RDP my-rds-server agus an cuntas ríomhaire svc_cyberelements á úsáid, ní mór duit:
- An leibhéal SSO a shocrú ar luach seachas
Disabled, sa chás seo arEnabled(1), ansin an mód gan ghníomhaire a chumasú (2) agus ar deireadh FQDN an fhreastalaí RDP a iontráil (3).
- A chinntiú nach bhfuil Kerberos díchumasaithe (4) agus go bhfuil ainm an chuntais ríomhaire seirbhíse sonraithe, gan dearmad a dhéanamh an carachtar
$a chur leis (5).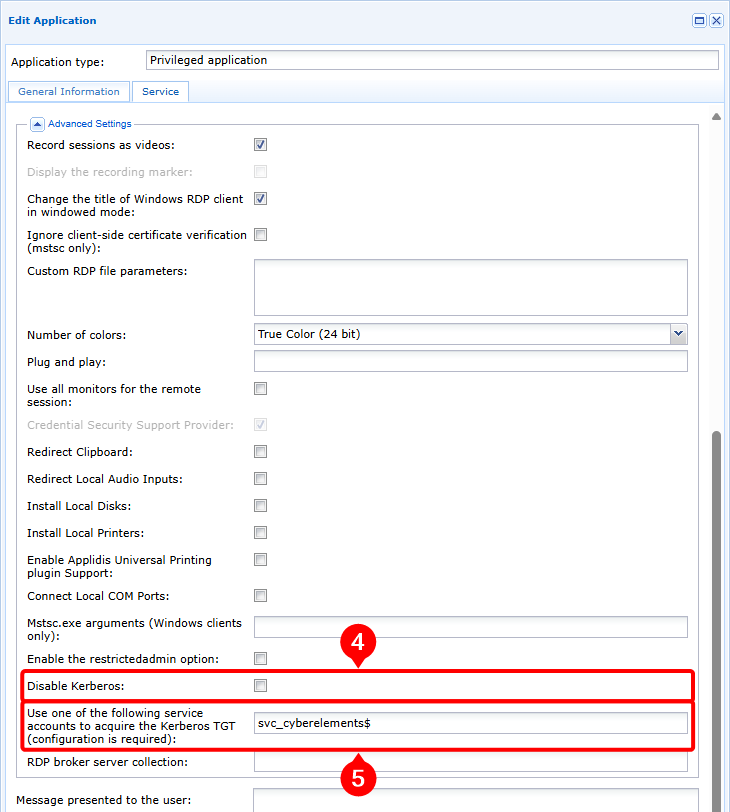
Sreabhchairt
flowchart LR
    subgraph WAN
        USER(Stáisiún oibre an úsáideora)
    end
    subgraph Néal nó DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(Freastalaí RDP)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Osclaíonn an t-úsáideoir feidhmchlár RDP nó RDP HTML5 pribhléideach a thacaíonn le fíordheimhniú Kerberos.
- Ceanglaítear an t-úsáideoir leis an gcomhpháirt Edge Gateway sa mhód gan ghníomhaire
- Iarrann an chomhpháirt Edge Gateway comhartha TGT ón rialaitheoir fearainn Kerberos (KDC) le faisnéis an chuntais ríomhaire seirbhíse
- Tugann an KDC TGT criptithe agus sínithe ar ais
- Iarrann an chomhpháirt Edge Gateway ticéad seirbhíse ina bhfuil an TGT roimhe sin
- Tugann an KDC an ticéad seirbhíse ar ais, criptithe le heochair na seirbhíse
- Déanann an chomhpháirt Edge Gateway iarratas rochtana ar an bhfreastalaí RDP, an ticéad seirbhíse san áireamh.
- Faomhann an freastalaí RDP an rochtain ar an tseirbhís agus túsaítear an ceangal RDP.
Gnéithe sonracha den ailtireacht i dtimpeallacht AD atá roinnte i sadhlanna
Rabhadh!
I dtimpeallacht Active Directory atá roinnte i sadhlanna, is gnách Kerberos armoring a bheith cumraithe do chuntais riarthóra. Dá bhrí sin, ní mór cumraíochtaí 1 agus 2 a dhéanamh ar na comhpháirteanna Edge Gateway a úsáidfear chun ceangal le freastalaithe RDP.
Nuair a úsáidtear CyberElements Bastion i dtimpeallacht AD le sadhlanna, ní mór cuntas ríomhaire na seirbhíse a úsáidtear le haghaidh Kerberos armoring a shannadh do shadhlann.
Ciallaíonn sé seo, más gá rochtain a fháil ar ríomhairí RDP a bhaineann le sraitheanna éagsúla, go mbeidh ort cuntas ríomhaire seirbhíse a chruthú do gach sraith sprice agus é a chur sa tsraith sin.
D'fhéadfadh tionchar a bheith ar ailtireacht an táirge freisin.
Bíonn tionchar ag an athrú seo go príomha ar líon na gcomhpháirteanna Edge Gateway a imscartar; moltar ceann amháin ar a laghad a bheith tiomnaithe don rochtain ar gach sraith ar leith. Mar sin féin, mura gceadaíonn an comhthéacs an oiread sin comhpháirteanna Edge Gateway a imscaradh, is féidir ailtireacht le comhpháirt Edge Gateway amháin a úsáid freisin:
flowchart LR
    subgraph WAN
        USER(Stáisiún oibre an úsáideora)
    end
    subgraph Néal nó DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T2
            GW-T2(Edge Gateway T2)
            RDP-T2(Freastalaí RDP T2)
        end
        subgraph T1
            GW-T1(Edge Gateway T1)
            RDP-T1(Freastalaí RDP T1)
        end
        subgraph T0
            GW-T0(Edge Gateway T0)
            KDC(Kerberos Domain Controller)
            RDP-T0(Freastalaí RDP T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW-T0
    MED ~~~ GW-T1
    MED ~~~ GW-T2

    GW-T0 ==TLS==> MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 --Kerberos/LDAPS--> KDC
    GW-T0 -..-> |RDP| RDP-T0

    GW-T1 ==TLS==> MED
    GW-T1 ~~~ MED
    GW-T1 ~~~ MED
    GW-T1 --Kerberos/LDAPS--> KDC
    GW-T1 -..-> |RDP| RDP-T1

    GW-T2 ==TLS==> MED
    GW-T2 ~~~ MED
    GW-T2 --Kerberos/LDAPS--> KDC
GW-T2 -..-> |RDP| RDP-T2Leis an ailtireacht seo, tá cumraíocht na bhfeidhmchlár RDP comhionann leis an gcumraíocht a theastaíonn chun tacú le Kerberos armoring.
flowchart LR
    subgraph WAN
        USER(Stáisiún oibre an úsáideora)
    end
    subgraph Néal nó DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        subgraph T2
            RDP-T2(Freastalaí RDP T2)
        end
        subgraph T1
            RDP-T1(Freastalaí RDP T1)
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
            RDP-T0(Freastalaí RDP T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW

    GW ==TLS==> MED
    GW ~~~ MED
    GW --Kerberos/LDAPS--> KDC
    GW-.-> |RDP| RDP-T0
    GW -.-> |RDP| RDP-T1
GW -.-> |RDP| RDP-T2Leis an ailtireacht seo, tá cumraíocht na bhfeidhmchlár RDP comhionann leis an gcumraíocht a theastaíonn chun tacú le Kerberos armoring.
Mar sin féin, ní mór duit pleanáil freisin chun comhad keytab ina bhfuil roinnt cuntas seirbhíse a chur i bhfeidhm ar an gcomhpháirt Edge Gateway a úsáidtear don cheangal.
Gnéithe sonracha den cheangal le stáisiún oibre PAW
Is stáisiún oibre é PAW (Privileged Access Workstation) atá tiomnaithe do thascanna riaracháin ar shraith shainithe.
Mar gheall ar nádúr criticiúil an stáisiúin oibre seo, is minic a chuirtear socruithe slándála feabhsaithe i bhfeidhm. I measc na bhfeabhsuithe a chuirtear i bhfeidhm, cinntíonn an prionsabal gan seirbhísí a nochtadh ar an líonra nach féidir aon chúldoras ná aon seirbhís a bhfuil leochaileachtaí slándála inti a shaothrú.
Dá bhrí sin, de réir an phrionsabail seo, bheadh cianrochtain ar an stáisiún oibre PAW dodhéanta go teoiriciúil. Mar sin féin, ligeann CyberElements Bastion duit ceangal a bhunú leis an stáisiún oibre PAW gan aon seirbhísí a bheith ag éisteacht ar an líonra logánta, a bhuí le:
- Cumasú na seirbhísí Deisce Cianda
- Cumraíocht an bhalla dóiteáin áitiúil chun cosc a chur ar rochtain ar an tseirbhís Deisce Cianda ó aon seoladh IP seachas seoltaí an stáisiúin oibre PAW, nó
localhost - Suiteáil comhpháirte Edge Gateway leabaithe a thabharfaidh rochtain áitiúil ar sheirbhís Deisce Cianda an stáisiúin oibre PAW
flowchart LR
    subgraph WAN
        USER(Stáisiún oibre an úsáideora)
    end
    subgraph Néal nó DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T1
            GW(Edge Gateway T1)
            subgraph PAW_T1 [PAW T1]
                RDP{{Freastalaí RDP}}
                GW-WIN{{Embeded Edge Gateway}}
            end
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW & GW-WIN
    GW & GW-WIN ==TLS==> MED
    GW & GW-WIN ~~~ MED

    GW & PAW_T1 --> |Kerberos/LDAPS| KDC

    GW-WIN -.-> |RDP| RDP

GW --x |Níl aon cheangal ar fáil| PAW_T1flowchart LR
subgraph WAN
USER(Stáisiún oibre an úsáideora)
end
subgraph Néal nó DMZ
MED(Mediation Controller)
end
subgraph LAN
subgraph T1
GW(Edge Gateway T1)
subgraph PAW_T1 [PAW T1]
RDP{{Freastalaí RDP}}
GW-WIN{{Embeded Edge Gateway}}
end
end
subgraph T0
KDC(Kerberos Domain Controller)
end
end
USER --- |1| MED --> |1| GW
GW -.- |2| MED -.-> |2| USER
GW --> |3| KDC
KDC -.-> |4| GW
GW --> |5| KDC
KDC -.-> |6| GW
MED --> |7| GW & GW-WIN
GW --- |8| MED --- |8| GW-WIN --> |8| RDP
RDP -.- |9| GW-WIN -.- |9| MED -.-> |9| GW- Osclaíonn an t-úsáideoir feidhmchlár RDP nó RDP HTML5 pribhléideach a thacaíonn le fíordheimhniú Kerberos chuig stáisiún oibre PAW
- Ceanglaítear an t-úsáideoir leis an gcomhpháirt Edge Gateway sa mhód gan ghníomhaire
- Iarrann an chomhpháirt Edge Gateway comhartha TGT ón rialaitheoir fearainn Kerberos (KDC) le faisnéis an chuntais ríomhaire seirbhíse
- Tugann an KDC TGT criptithe agus sínithe ar ais
- Iarrann an chomhpháirt Edge Gateway ticéad seirbhíse ina bhfuil an TGT roimhe sin
- Tugann an KDC an ticéad seirbhíse ar ais, criptithe le heochair na seirbhíse
- Cuireann an chomhpháirt Mediation Controller in iúl don chomhpháirt Edge Gateway agus don chomhpháirt Edge Gateway leabaithe go bhfuil tollán oscailte eatarthu, agus go dtéann an tollán tríd an gcomhpháirt Mediation Controller
- Seolann an chomhpháirt Edge Gateway iarratas rochtana chuig an bhfreastalaí RDP, an ticéad seirbhíse san áireamh, tríd an gcomhpháirt Mediation Controller agus tríd an gcomhpháirt Edge Gateway leabaithe
- Faomhann an freastalaí RDP an rochtain ar an tseirbhís agus túsaítear an ceangal RDP
Réamhriachtanais ar an stáisiún oibre PAW
Seo achoimre ar na réamhriachtanais shonracha atá le cur i bhfeidhm ar an stáisiún oibre PAW (Privileged Access Workstation) chun ceangal le CyberElements Bastion:
- Cumasaigh an tseirbhís Deisce Cianda
- Athraigh an balla dóiteáin áitiúil chun rochtain ar an tseirbhís Deisce Cianda a dhiúltú do gach ríomhaire seachas an stáisiún oibre PAW féin
- Athraigh iompar Kerberos armoring ionas go soláthrófar éilimh i gcónaí
- Suiteáil comhpháirt Edge Gateway do Windows sa mhód leabaithe
Cumasaigh an tseirbhís Deisce Cianda
Is féidir an tseirbhís Deisce Cianda a chumasú de láimh mar a thuairiscítear sa doiciméadú ó Microsoft Enable Remote Desktop on your PC.
Mar sin féin, is féidir GPO a úsáid freisin chun an tseirbhís a chumasú:
- Conair an tsocraithe GPO:
Computer Configuration > Policies > Administrative Templates > Windows Components > Remote Desktop Services > Remote Desktop Session Host > Connections - Socrú:
Allow users to connect remotely by using Remote Desktop Services - Luach:
Enabled
Rialacha an bhalla dóiteáin a athrú
Ar chúiseanna slándála, tá sé tábhachtach rochtain a shrianadh ar leibhéal an bhalla dóiteáin, chun rochtain ón taobh amuigh ar an bport RDP a chosc.
De réir réamhshocraithe, nuair a bhíonn RDP cumasaithe, socraíonn Windows 2 riail balla dóiteáin a cheadaíonn rochtain ar phort 3389 in UDP agus TCP.
Ní mór an dá riail seo a athrú ionas nach gceadófar ach ceangail RDP ón gcianseoladh IP 127.0.0.1.
Mura bhfuil na rialacha seo ann, ní mór iad a chruthú de láimh ar an bhfreastalaí nó trí GPO.
Iompar Kerberos armoring a athrú
Ní mór iompar Kerberos a athrú freisin.
Chun é seo a dhéanamh, is féidir leat an GPO seo a leanas a shocrú:
- Conair an tsocraithe GPO:
Computer Configuration > Policies > Administrative Templates > System > KDC - Socrú:
KDC support for claims, compound authentication and Kerberos armoring - Luach:
Enabled, Always provide claims
Níl aon tionchar ag an athrú seo ar shlándáil na sraitheanna AD ná ar shlándáil chur i bhfeidhm Kerberos feabhsaithe.
Suiteáil comhpháirt Edge Gateway do Windows sa mhód leabaithe
Réamhriachtanais
Sula leanann tú ar aghaidh, suiteáil comhpháirt Edge Gateway Windows ar an stáisiún oibre PAW agus ceangail í leis an gcomhpháirt Mediation Controller: Comhpháirt Edge Gateway Windows a shuiteáil
Tar éis duit an chomhpháirt Edge Gateway do Windows a shuiteáil, ní mór í a chur sa mhód leabaithe.
Faigh rochtain ar chomhéadan gréasáin an fhreastalaí Mediation Controller leis an URI /console.
Samplaí
Más é 10.0.10.10 seoladh IP gréasáin na comhpháirte Mediation Controller, tá an consól riaracháin ar fáil ag https://10.0.10.10/console.
Más féidir teacht ar an gcomhpháirt Mediation Controller trí ainm DNS, mar shampla cyberelements-bastion.domain.local, tá an consól riaracháin ar fáil ag https://cyberelements-bastion.domain.local/console.
Nuair a bheidh sí ceangailte, bí cinnte sainiú na comhpháirte Edge Gateway do Windows a bhaint den mhodúl Gateways Management.
Tá an chomhpháirt Edge Gateway do Windows réidh anois le húsáid mar chomhpháirt Edge Gateway leabaithe.
Nuair a osclaítear seisiún, tosaíonn monatóir na comhpháirte Edge Gateway do Windows go huathoibríoch (le feiceáil leis an deilbhín  sa tascbharra). Ós rud é nach bhfuil an tosú uathoibríoch seo riachtanach do stáisiúin oibre PAW, ní mór é a dhíchumasú:
- Oscail eagarthóir na clárlainne
regedit.exemar riarthóir - Téigh go dtí an choirceog clárlainne
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Run - Scrios an eochair
IPdivaGateway Monitor - Atosaigh an stáisiún oibre PAW
Feidhmchláir RDP a chumrú le ceangal le stáisiún oibre PAW
Rabhadh!
Chun feidhmchlár RDP nó RDP HTML5 pribhléideach a chumrú le ceangal le stáisiún oibre PAW, ní mór duit ar dtús cumraíochtaí 1 go 3 a chur i gcrích ar na comhpháirteanna Edge Gateway a úsáidfear chun ceangal leis na stáisiúin oibre PAW.
Chun go mbeidh feidhmchlár RDP nó RDP HTML5 pribhléideach in ann ceangal le stáisiún oibre PAW, ní mór sé choinníoll cumraíochta a chomhlíonadh:
- Ní féidir an socrú SSO a chur ar Disabled; caithfidh sé a bheith ar Enabled, Fixed nó Request
- Ní mór an mód gan ghníomhaire a chumasú
- Ní mór gur FQDN é ainm an fhreastalaí a iontráiltear (má iontráiltear seoladh IP an fhreastalaí, teipfidh ar an bhfíordheimhniú).
- Cumraigh an ródú trí chomhpháirt Edge Gateway leabaithe
- Ní ceadmhach Kerberos a bheith díchumasaithe in ardsocruithe an fheidhmchláir RDP nó RDP HTML5.
- Sonraigh ainm an chuntais ríomhaire seirbhíse a úsáidfear le haghaidh Kerberos armoring, agus cuir
$lena dheireadh
Eascraíonn coinníoll 4 ó chumraíocht na stáisiún oibre PAW, nach ceadmhach aon seirbhís a bheith ag éisteacht orthu ar an líonra áitiúil. Nuair a shuiteáiltear comhpháirt Edge Gateway i bhfoirm ríomhchláir Windows, ní féidir léi rochtain a fháil ach ar sheirbhísí atá ag éisteacht ar localhost.
Sampla
Chun feidhmchlár RDP pribhléideach a chumrú le ceangal sa mhód Kerberos armoring leis an bhfreastalaí RDP my-rds-server agus an cuntas ríomhaire svc_cyberelements á úsáid, ní mór duit:
- An leibhéal SSO a shocrú ar luach seachas
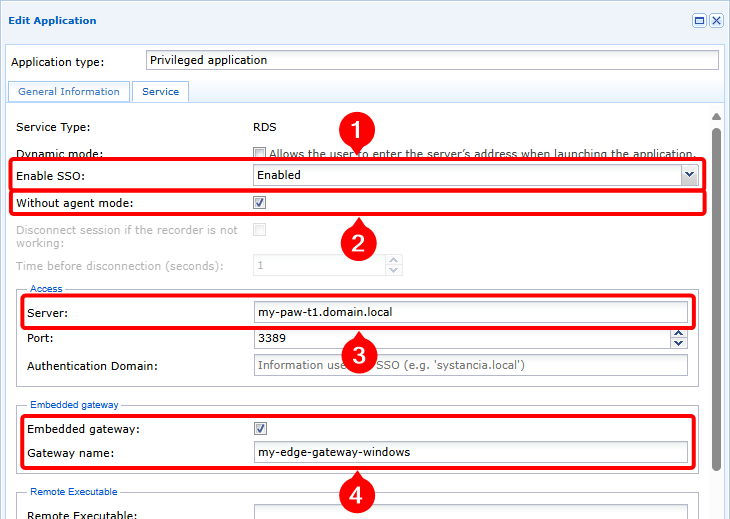
Disabled, sa chás seo arEnabled(1), ansin an mód gan ghníomhaire a chumasú (2), FQDN an fhreastalaí RDP a iontráil (3), agus ar deireadh mód na comhpháirte Edge Gateway leabaithe a chumasú agus ainm na comhpháirte Edge Gateway do Windows atá suiteáilte ar an stáisiún oibre PAW a shonrú (4).
- A chinntiú nach bhfuil Kerberos díchumasaithe (5) agus go bhfuil ainm an chuntais ríomhaire seirbhíse sonraithe, gan dearmad a dhéanamh an carachtar
$a chur leis (6).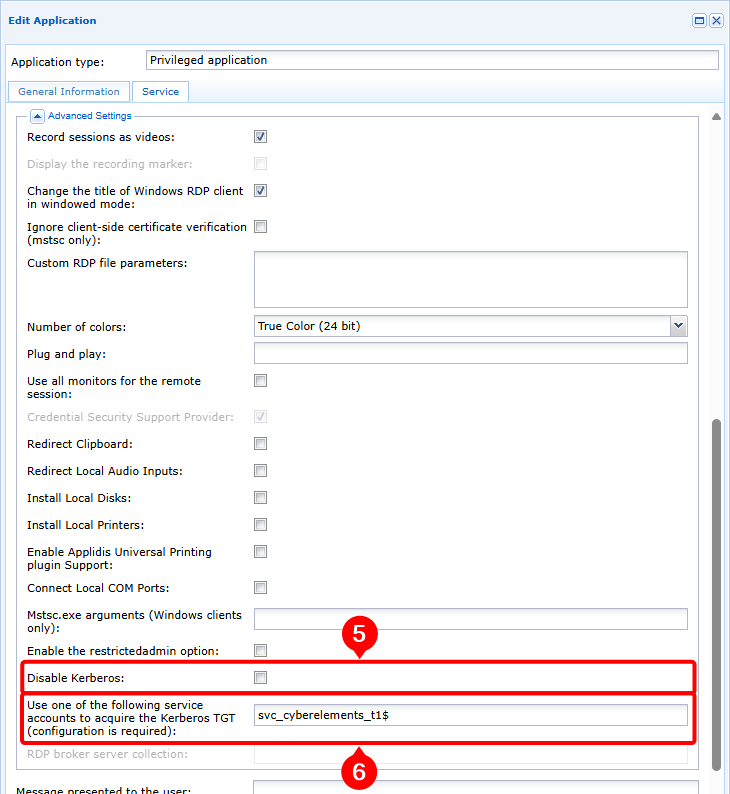
Oscailt feidhmchlár RDP le fíordheimhniú Kerberos a dhífhabhtú
Chun anailís tosaigh a dhéanamh nó chun an fhaisnéis a theastaíonn ó CyberElements a fháil le haghaidh ardanailíse ar theipeanna fíordheimhnithe Kerberos, déan na gníomhartha seo a leanas:
-
Cumasaigh logaí dífhabhtaithe: chuige sin, socraigh an paraiméadar
debugfaoin gclib[Kerberos]artruesa chomhad/etc/ipdiva/cleanroom/xrdprecord.iniar fhreastalaí na comhpháirte Edge Gateway a úsáidtear don cheangal. Is féidir an gníomh seo a dhéanamh leis an ordú seo a leanas:1sed -i "3s/false/true/" /etc/ipdiva/cleanroom/xrdprecord.ini -
Logáil isteach sa tairseach úsáideora agus seol feidhmchlár pribhléideach, RDP nó RDP HTML5, sa mhód gan ghníomhaire agus é cumraithe chun Kerberos a úsáid. Breac síos an fhaisnéis seo a leanas:
- Am oscailte an fheidhmchláir
- An t-ainm úsáideora a úsáideadh chun ceangal leis an bhfreastalaí RDP
-
Ar an gcomhpháirt Edge Gateway a úsáideadh don cheangal roimhe sin, faigh na comhaid seo a leanas:
/var/log/syslog: tá sa chomhad seo, go háirithe, na logaí a bhaineann le tosú an tseisiúin sa mhód gan ghníomhaire./var/lib/ipdiva/carerecord/log/freerdpout-<USER>-<DATE>.txt: cuir an t-ainm úsáideora in ionad<USER>agus an dáta agus an t-am ar osclaíodh an feidhmchlár, a breacadh síos sa chéim roimhe seo, in ionad<DATE>. Tá sa chomhad seo na logaí a bhaineann le bunú an tseisiúin RDP, lena n-áirítear céim an fhíordheimhnithe Kerberos.
-
Díchumasaigh logaí dífhabhtaithe: chuige sin, socraigh an paraiméadar
debugfaoin gclib[Kerberos]arfalsesa chomhad/etc/ipdiva/cleanroom/xrdprecord.iniar fhreastalaí na comhpháirte Edge Gateway a úsáidtear don cheangal. Is féidir an gníomh seo a dhéanamh leis an ordú seo a leanas:1sed -i "3s/true/false/" /etc/ipdiva/cleanroom/xrdprecord.ini