Grupa Protected Users, provjera autentičnosti Kerberos, silosi u sustavu AD i radna stanica PAW
Zaštita imenika Active Directory velik je izazov u sigurnosti infrastrukture.
ANSSI (francuska nacionalna agencija za kibernetičku sigurnost) posebno naglašava važnost razdvajanja u toj zaštiti i implementacije izolacije poslužitelja u silose uz provjeru autentičnosti Kerberos. To se spominje u njezinim preporukama za sigurnu administraciju informacijskih sustava temeljenih na sustavu AD.
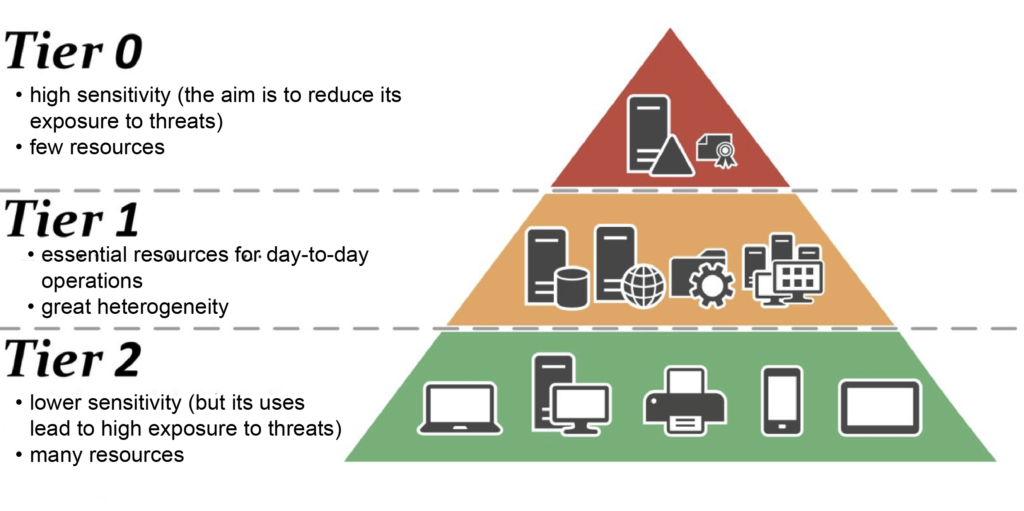
Naša rješenja CyberElements Bastion nude veliku fleksibilnost u implementaciji te zaštite, koja se može podijeliti na četiri različite razine integracije koje se mogu primjenjivati postupno:
-
Protected Users
Prva razina implementacije
Administratori smješteni u grupu
Protected Users(protokol provjere autentičnosti mijenja se iz NTLM u Kerberos)Pogledajte postavke komponente Edge Gateway
Pogledajte postavke aplikacije RDP -
Kerberos armoring
Druga razina implementacije
Implementacija značajke Kerberos armoring
Prikaži postavke komponente Edge Gateway
Prikaži postavke aplikacije RDP -
Segmentacija okruženja AD
Treća razina implementacije
Raspodjela poslužitelja i računa (korisnika i administratora) u silose
Prikaži arhitekturu proizvoda u kontekstu segmentacije okruženja AD
-
Rad s radnim stanicama PAW
Četvrta razina implementacije
Korištenje radnih stanica PAW koje ne dopuštaju udaljeni pristup
Konfiguriranje aplikacija RDP za podršku protokola Kerberos
Upozorenje!
Da biste konfigurirali privilegiranu aplikaciju RDP ili privilegiranu aplikaciju HTML5 RDP za podršku protokola Kerberos, najprije morate izvršiti konfiguraciju 1 komponenti Edge Gateway koje će se koristiti za veze RDP s protokolom Kerberos.
Da bi se privilegirana aplikacija RDP ili HTML5 RDP mogla povezati s poslužiteljem RDP pomoću protokola Kerberos, moraju biti ispunjena četiri konfiguracijska uvjeta:
- Postavka SSO ne smije imati vrijednost
Disabled, pa mora imati vrijednostEnabled,FixediliRequest - Način bez agenta mora biti omogućen
- Uneseni naziv poslužitelja mora biti FQDN (unos IP adrese poslužitelja uzrokovat će neuspjeh provjere autentičnosti).
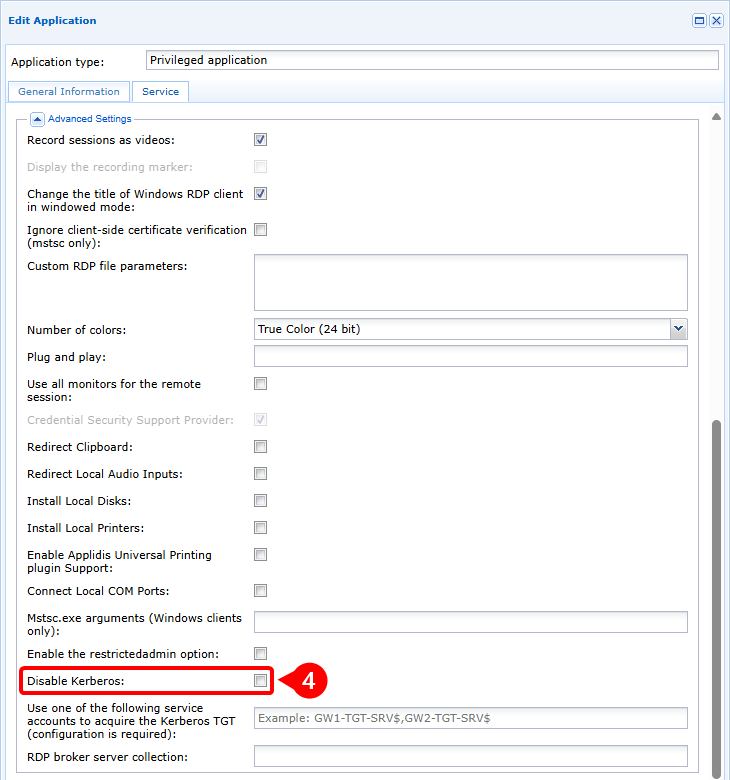
- Kerberos ne smije biti onemogućen u naprednim postavkama aplikacije RDP ili HTML5 RDP.
Primjer
Da biste konfigurirali privilegiranu aplikaciju RDP za povezivanje s poslužiteljem RDP my-rds-server pomoću protokola Kerberos, morate:
- Postaviti razinu SSO na vrijednost različitu od
Disabled, ovdje naEnabled(1), zatim omogućiti način bez agenta (2) i na kraju unijeti FQDN poslužitelja RDP (3).
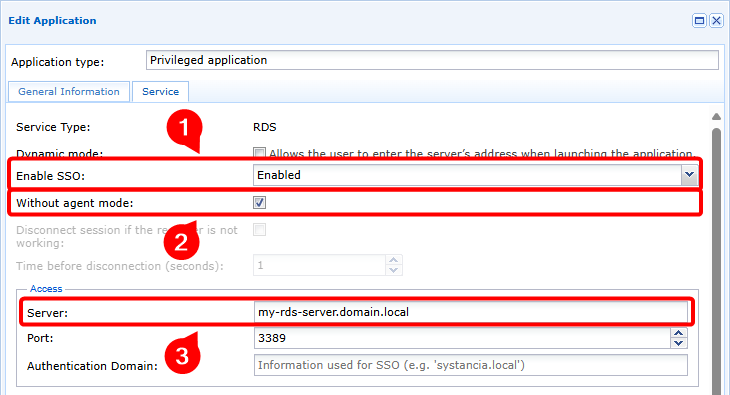
- Provjeriti da Kerberos nije onemogućen (4)
Dijagram toka
flowchart LR
    subgraph WAN
        USER(Radna stanica korisnika)
    end
    subgraph Oblak ili DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(Poslužitelj RDP)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Korisnik otvara privilegiranu aplikaciju RDP ili HTML5 RDP s podrškom za provjeru autentičnosti Kerberos.
- Korisnik je povezan s komponentom Edge Gateway u načinu bez agenta
- Komponenta Edge Gateway traži token TGT od kontrolera domene Kerberos (KDC).
- KDC vraća šifrirani i potpisani TGT
- Komponenta Edge Gateway traži kartu usluge koja sadrži prethodni TGT
- KDC vraća kartu usluge šifriranu ključem usluge
- Komponenta Edge Gateway šalje poslužitelju RDP zahtjev za pristup koji sadrži kartu usluge.
- Poslužitelj RDP odobrava pristup usluzi i inicijalizira se veza RDP.
Konfiguriranje aplikacija RDP za podršku mehanizma Kerberos armoring
Upozorenje!
Da biste uspješno konfigurirali privilegiranu aplikaciju RDP ili HTML5 RDP za podršku mehanizma Kerberos armoring, najprije morate izvršiti konfiguracije 1 i 2 za komponente Edge Gateway koje će se koristiti za veze RDP s mehanizmom Kerberos armoring.
Da bi se privilegirana aplikacija RDP ili HTML5 RDP mogla povezati s poslužiteljem RDP uz Kerberos armoring, mora biti ispunjeno pet konfiguracijskih uvjeta:
- Postavka SSO ne smije imati vrijednost
Disabled, pa mora imati vrijednostEnabled,FixediliRequest - Način bez agenta mora biti omogućen
- Uneseni naziv poslužitelja mora biti FQDN (unos IP adrese poslužitelja uzrokovat će neuspjeh provjere autentičnosti).
- Kerberos ne smije biti onemogućen u naprednim postavkama aplikacije RDP ili HTML5 RDP.
- Navedite naziv servisnog računa računala koji će se koristiti za Kerberos armoring, uz dodavanje znaka
$na kraju
Primjer
Da biste konfigurirali privilegiranu aplikaciju RDP za povezivanje u načinu Kerberos armoring s poslužiteljem RDP my-rds-server pomoću računa računala svc_cyberelements, morate:
- Postaviti razinu SSO na vrijednost različitu od
Disabled, ovdje naEnabled(1), zatim omogućiti način bez agenta (2) i na kraju unijeti FQDN poslužitelja RDP (3).
- Provjeriti da Kerberos nije onemogućen (4) i da je naveden naziv servisnog računa računala, ne zaboravljajući dodati znak
$(5).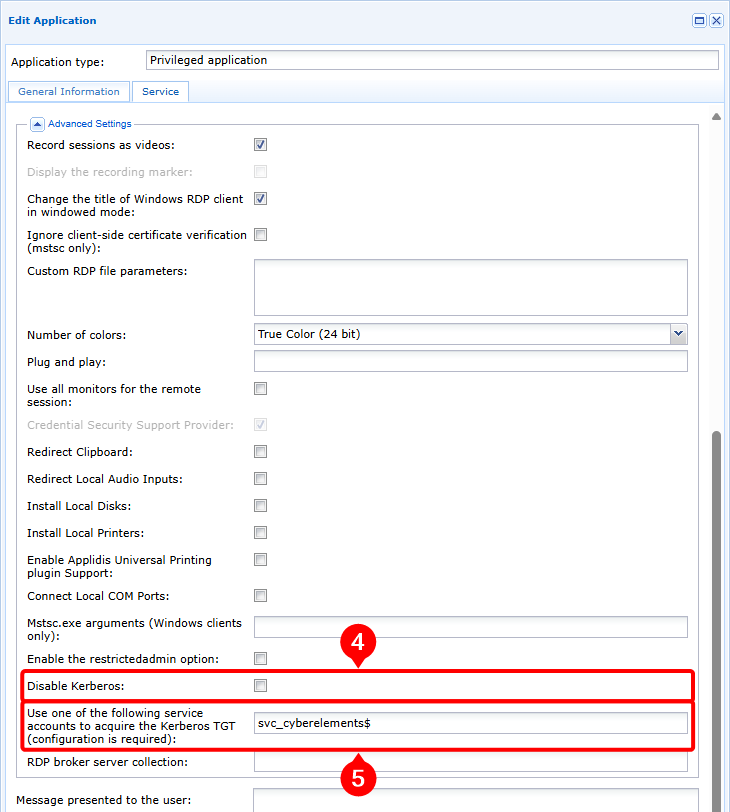
Dijagram toka
flowchart LR
    subgraph WAN
        USER(Radna stanica korisnika)
    end
    subgraph Oblak ili DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(Poslužitelj RDP)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Korisnik otvara privilegiranu aplikaciju RDP ili HTML5 RDP s podrškom za provjeru autentičnosti Kerberos.
- Korisnik je povezan s komponentom Edge Gateway u načinu bez agenta
- Komponenta Edge Gateway traži token TGT od kontrolera domene Kerberos (KDC) pomoću podataka servisnog računa računala
- KDC vraća šifrirani i potpisani TGT
- Komponenta Edge Gateway traži kartu usluge koja sadrži prethodni TGT
- KDC vraća kartu usluge šifriranu ključem usluge
- Komponenta Edge Gateway šalje poslužitelju RDP zahtjev za pristup koji sadrži kartu usluge.
- Poslužitelj RDP odobrava pristup usluzi i inicijalizira se veza RDP.
Posebnosti arhitekture u segmentiranom okruženju AD
Upozorenje!
U segmentiranom okruženju Active Directory Kerberos armoring obično je konfiguriran za administratorske račune. Stoga je potrebno izvršiti konfiguracije 1 i 2 za komponente Edge Gateway koje će se koristiti za povezivanje s poslužiteljima RDP.
Kada se CyberElements Bastion upotrebljava u AD okruženju sa silosima, servisni račun računala koji se upotrebljava za Kerberos armoring mora se dodijeliti silosu.
To znači da će, ako je potreban pristup računalima RDP koja pripadaju različitim slojevima, biti potrebno izraditi jednako toliko servisnih računa računala smještenih u odgovarajuće ciljne slojeve.
To može utjecati i na arhitekturu proizvoda.
Ta se promjena uglavnom odnosi na broj implementiranih komponenti Edge Gateway, pri čemu se preporučuje imati barem jednu namijenjenu pristupu određenom sloju. Međutim, ako kontekst ne dopušta implementaciju toliko komponenti Edge Gateway, može se koristiti i arhitektura s jednom komponentom Edge Gateway:
flowchart LR
    subgraph WAN
        USER(Radna stanica korisnika)
    end
    subgraph Oblak ili DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T2
            GW-T2(Edge Gateway T2)
            RDP-T2(Poslužitelj RDP T2)
        end
        subgraph T1
            GW-T1(Edge Gateway T1)
            RDP-T1(Poslužitelj RDP T1)
        end
        subgraph T0
            GW-T0(Edge Gateway T0)
            KDC(Kerberos Domain Controller)
            RDP-T0(Poslužitelj RDP T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW-T0
    MED ~~~ GW-T1
    MED ~~~ GW-T2

    GW-T0 ==TLS==> MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 --Kerberos/LDAPS--> KDC
    GW-T0 -..-> |RDP| RDP-T0

    GW-T1 ==TLS==> MED
    GW-T1 ~~~ MED
    GW-T1 ~~~ MED
    GW-T1 --Kerberos/LDAPS--> KDC
    GW-T1 -..-> |RDP| RDP-T1

    GW-T2 ==TLS==> MED
    GW-T2 ~~~ MED
    GW-T2 --Kerberos/LDAPS--> KDC
GW-T2 -..-> |RDP| RDP-T2Uz ovu je arhitekturu konfiguracija aplikacija RDP jednaka onoj za podršku mehanizma Kerberos armoring.
flowchart LR
    subgraph WAN
        USER(Radna stanica korisnika)
    end
    subgraph Oblak ili DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        subgraph T2
            RDP-T2(Poslužitelj RDP T2)
        end
        subgraph T1
            RDP-T1(Poslužitelj RDP T1)
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
            RDP-T0(Poslužitelj RDP T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW

    GW ==TLS==> MED
    GW ~~~ MED
    GW --Kerberos/LDAPS--> KDC
    GW-.-> |RDP| RDP-T0
    GW -.-> |RDP| RDP-T1
GW -.-> |RDP| RDP-T2Uz ovu je arhitekturu konfiguracija aplikacija RDP jednaka onoj za podršku mehanizma Kerberos armoring.
Međutim, morate predvidjeti i primjenu datoteke keytab koja sadrži više servisnih računa na komponentu Edge Gateway za povezivanje.
Posebnosti povezivanja s radnom stanicom PAW
PAW (Privileged Access Workstation) radna je stanica namijenjena administrativnim zadacima u određenom sloju.
Zbog kritične prirode ove radne stanice vrlo se često primjenjuju pojačane sigurnosne postavke. Među primijenjenim pojačanjima, načelo neizlaganja usluga na mreži osigurava da se ne mogu iskoristiti nikakva stražnja vrata ni usluge sa sigurnosnim ranjivostima.
Ovo načelo stoga čini udaljeni pristup radnoj stanici PAW teoretski nemogućim. Međutim, CyberElements Bastion omogućuje uspostavu veze s radnom stanicom PAW bez ikakvih usluga koje osluškuju u lokalnoj mreži, zahvaljujući:
- aktivaciji usluga udaljene radne površine
- konfiguraciji lokalnog vatrozida koja zabranjuje pristup usluzi udaljene radne površine svim IP adresama osim adresa radne stanice PAW ili
localhost - instalaciji ugrađene komponente Edge Gateway koja omogućuje lokalni pristup usluzi udaljene radne površine radne stanice PAW
flowchart LR
    subgraph WAN
        USER(Radna stanica korisnika)
    end
    subgraph Oblak ili DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T1
            GW(Edge Gateway T1)
            subgraph PAW_T1 [PAW T1]
                RDP{{Poslužitelj RDP}}
                GW-WIN{{Embeded Edge Gateway}}
            end
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW & GW-WIN
    GW & GW-WIN ==TLS==> MED
    GW & GW-WIN ~~~ MED

    GW & PAW_T1 --> |Kerberos/LDAPS| KDC

    GW-WIN -.-> |RDP| RDP

GW --x |Nijedna veza nije dostupna| PAW_T1flowchart LR
subgraph WAN
USER(Radna stanica korisnika)
end
subgraph Oblak ili DMZ
MED(Mediation Controller)
end
subgraph LAN
subgraph T1
GW(Edge Gateway T1)
subgraph PAW_T1 [PAW T1]
RDP{{Poslužitelj RDP}}
GW-WIN{{Embeded Edge Gateway}}
end
end
subgraph T0
KDC(Kerberos Domain Controller)
end
end
USER --- |1| MED --> |1| GW
GW -.- |2| MED -.-> |2| USER
GW --> |3| KDC
KDC -.-> |4| GW
GW --> |5| KDC
KDC -.-> |6| GW
MED --> |7| GW & GW-WIN
GW --- |8| MED --- |8| GW-WIN --> |8| RDP
RDP -.- |9| GW-WIN -.- |9| MED -.-> |9| GW- Korisnik otvara privilegiranu aplikaciju RDP ili HTML5 RDP s podrškom za provjeru autentičnosti Kerberos prema radnoj stanici PAW
- Korisnik je povezan s komponentom Edge Gateway u načinu bez agenta
- Komponenta Edge Gateway traži token TGT od kontrolera domene Kerberos (KDC) pomoću podataka servisnog računa računala
- KDC vraća šifrirani i potpisani TGT
- Komponenta Edge Gateway traži kartu usluge koja sadrži prethodni TGT
- KDC vraća kartu usluge šifriranu ključem usluge
- Usluga Mediation Controller obavještava komponentu Edge Gateway i ugrađenu komponentu Edge Gateway da je među njima otvoren tunel koji prolazi kroz uslugu Mediation Controller
- Komponenta Edge Gateway šalje poslužitelju RDP zahtjev za pristup koji sadrži kartu usluge, putem usluge Mediation Controller i ugrađene komponente Edge Gateway
- Poslužitelj RDP odobrava pristup usluzi i inicijalizira se veza RDP
Preduvjeti na radnoj stanici PAW
Specifični preduvjeti koje treba primijeniti na radnoj stanici PAW (Privileged Access Workstation) za povezivanje s rješenjem CyberElements Bastion sažeto su navedeni u nastavku:
- Omogućite uslugu udaljene radne površine
- Izmijenite lokalni vatrozid tako da odbija pristup usluzi udaljene radne površine svim računalima osim same radne stanice PAW
- Izmijenite ponašanje mehanizma Kerberos armoring tako da uvijek pruža tvrdnje
- Instalirajte komponentu Windows Edge Gateway u ugrađenom načinu
Omogućivanje usluge udaljene radne površine
Uslugu udaljene radne površine moguće je omogućiti ručno, kako je opisano u dokumentaciji tvrtke Microsoft Enable Remote Desktop on your PC.
Međutim, uslugu je moguće omogućiti i pomoću objekta GPO:
- Put do postavke GPO:
Computer Configuration > Policies > Administrative Templates > Windows Components > Remote Desktop Services > Remote Desktop Session Host > Connections - Postavka:
Allow users to connect remotely by using Remote Desktop Services - Vrijednost:
Enabled
Izmjena pravila vatrozida
Iz sigurnosnih je razloga važno ograničiti pristup na razini vatrozida kako bi se spriječio pristup izvana na priključak RDP.
Prema zadanim postavkama, kada je RDP omogućen, Windows postavlja 2 pravila vatrozida koja dopuštaju pristup priključku 3389 putem protokola UDP i TCP.
Ta dva pravila potrebno je izmijeniti tako da dopuštaju samo veze RDP s udaljene IP adrese 127.0.0.1.
Ako ta pravila ne postoje, potrebno ih je izraditi ručno na poslužitelju ili putem objekta GPO.
Izmjena ponašanja mehanizma Kerberos armoring
Potrebno je izmijeniti i ponašanje protokola Kerberos.
Da biste to učinili, možete postaviti sljedeći objekt GPO:
- Put do postavke GPO:
Computer Configuration > Policies > Administrative Templates > System > KDC - Postavka:
KDC support for claims, compound authentication and Kerberos armoring - Vrijednost:
Enabled, Always provide claims
Ova promjena ne utječe na sigurnost segmentacije okruženja AD ni pojačane implementacije protokola Kerberos.
Instaliranje komponente Windows Edge Gateway u ugrađenom načinu
Preduvjeti
Prije nastavka instalirajte komponentu Edge Gateway za Windows na radnu stanicu PAW i povežite je s poslužiteljem Mediation Controller: Instalirajte komponentu Edge Gateway za Windows
Nakon instalacije komponente Windows Edge Gateway potrebno ju je prebaciti u ugrađeni način.
Pristupite web-sučelju poslužitelja Mediation Controller pomoću URI-ja /console.
Primjeri
Ako je pristup poslužitelju Mediation Controller na njegovoj web IP adresi 10.0.10.10, administratorskoj konzoli pristupa se na adresi https://10.0.10.10/console.
Ako je poslužitelj Mediation Controller dostupan putem DNS naziva, na primjer cyberelements-bastion.domain.local, administratorskoj konzoli pristupa se na adresi https://cyberelements-bastion.domain.local/console.
Nakon povezivanja obavezno uklonite deklaraciju komponente Windows Edge Gateway iz modula Gateways Management.
Komponenta Windows Edge Gateway sada je spremna za korištenje kao ugrađena komponenta Edge Gateway.
Pri otvaranju sesije monitor komponente Windows Edge Gateway pokreće se automatski (vidljiv je kao ikona  na programskoj traci). Budući da to automatsko pokretanje nije potrebno za radne stanice PAW, potrebno ga je onemogućiti:
- Otvorite uređivač registra
regedit.exekao administrator - Idite na košnicu registra
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Run - Izbrišite ključ
IPdivaGateway Monitor - Ponovno pokrenite radnu stanicu PAW
Konfiguriranje aplikacija RDP za povezivanje s radnom stanicom PAW
Upozorenje!
Da biste konfigurirali privilegiranu aplikaciju RDP ili HTML5 RDP za povezivanje s radnom stanicom PAW, najprije morate izvršiti konfiguracije od 1 do 3 za komponente Edge Gateway koje će se koristiti za povezivanje s radnim stanicama PAW.
Da bi se privilegirana aplikacija RDP ili HTML5 RDP mogla povezati s radnom stanicom PAW, mora biti ispunjeno šest konfiguracijskih uvjeta:
- Postavka SSO ne smije imati vrijednost Disabled, pa mora imati vrijednost Enabled, Fixed ili Request
- Način bez agenta mora biti omogućen
- Uneseni naziv poslužitelja mora biti FQDN (unos IP adrese poslužitelja uzrokovat će neuspjeh provjere autentičnosti).
- Konfigurirajte usmjeravanje kroz ugrađenu komponentu Edge Gateway
- Kerberos ne smije biti onemogućen u naprednim postavkama aplikacije RDP ili HTML5 RDP.
- Navedite naziv servisnog računa računala koji će se koristiti za Kerberos armoring, uz dodavanje znaka
$na kraju
Uvjet 4 proizlazi iz konfiguracije radnih stanica PAW, na kojima nijedna usluga ne smije osluškivati na lokalnoj mreži. Kada se komponenta Edge Gateway instalira kao program za Windows, ona može pristupiti samo uslugama koje osluškuju na adresi localhost.
Primjer
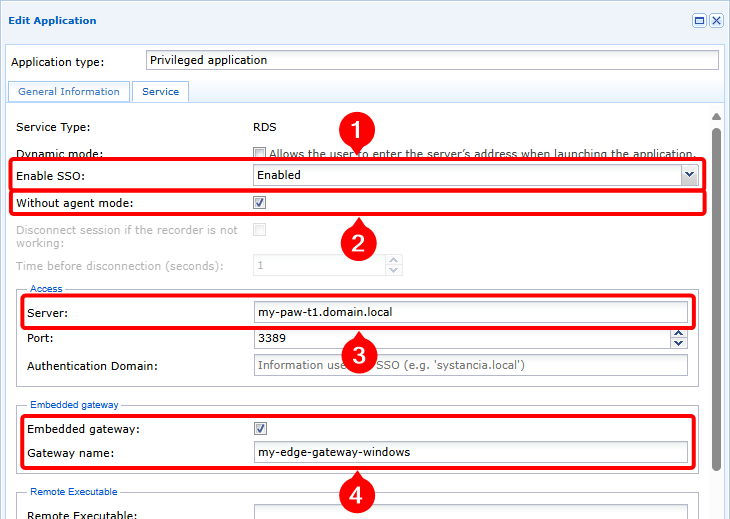
Da biste konfigurirali privilegiranu aplikaciju RDP za povezivanje u načinu Kerberos armoring s poslužiteljem RDP my-rds-server pomoću računa računala svc_cyberelements, morate:
- Postaviti razinu SSO na vrijednost različitu od
Disabled, ovdje naEnabled(1), zatim omogućiti način bez agenta (2), unijeti FQDN poslužitelja RDP (3) i na kraju omogućiti način ugrađene komponente Edge Gateway te navesti naziv komponente Windows Edge Gateway instalirane na radnoj stanici PAW (4).
- Provjeriti da Kerberos nije onemogućen (5) i da je naveden naziv servisnog računa računala, ne zaboravljajući dodati znak
$(6).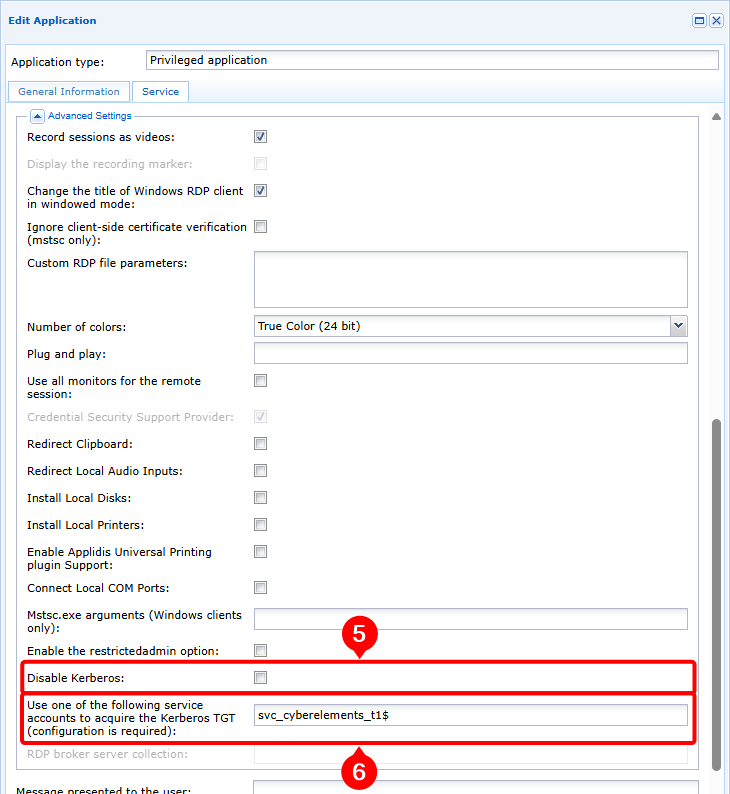
Otklanjanje pogrešaka pri otvaranju aplikacija RDP s provjerom autentičnosti Kerberos
Da biste izvršili početnu analizu ili prikupili informacije koje su platformi CyberElements potrebne za naprednu analizu neuspjeha provjere autentičnosti Kerberos, izvršite sljedeće radnje:
-
Omogućite zapisnike za otklanjanje pogrešaka: postavite parametar
debugu oznaci[Kerberos]natrueu datoteci/etc/ipdiva/cleanroom/xrdprecord.iniposlužitelja Edge Gateway koji se koristi za vezu. To možete učiniti sljedećom naredbom:1sed -i "3s/false/true/" /etc/ipdiva/cleanroom/xrdprecord.ini -
Prijavite se na korisnički portal i pokrenite privilegiranu aplikaciju, RDP ili RDP HTML5, u načinu bez agenta i konfiguriranu za korištenje protokola Kerberos. Zabilježite sljedeće informacije:
- Vrijeme otvaranja aplikacije
- Korisničko ime korišteno za povezivanje s poslužiteljem RDP
-
Na komponenti Edge Gateway korištenoj za prethodnu vezu preuzmite sljedeće datoteke:
/var/log/syslog: ova datoteka sadrži, među ostalim, zapisnike pokretanja sesije u načinu bez agenta./var/lib/ipdiva/carerecord/log/freerdpout-<USER>-<DATE>.txt: zamijenite<USER>korisničkim imenom, a<DATE>datumom i vremenom otvaranja aplikacije zabilježenima u prethodnom koraku. Ova datoteka sadrži zapisnike povezane s uspostavljanjem sesije RDP, uključujući fazu provjere autentičnosti Kerberos.
-
Onemogućite zapisnike za otklanjanje pogrešaka: postavite parametar
debugu oznaci[Kerberos]nafalseu datoteci/etc/ipdiva/cleanroom/xrdprecord.iniposlužitelja Edge Gateway koji se koristi za vezu. To možete učiniti sljedećom naredbom:1sed -i "3s/true/false/" /etc/ipdiva/cleanroom/xrdprecord.ini