Postavljanje dvofaktorske provjere autentičnosti pomoću bihevioralne biometrije s rješenjem Neomia Pulse
Ovaj članak opisuje postupak konfiguriranja i aktiviranja MFA rješenja Neomia Pulse temeljenog na umjetnoj inteligenciji.
Za to korisniku nisu potrebni nikakvi dodatni uređaji: identificira ga se na temelju načina na koji tipka na tipkovnici.
Preduvjeti
Da bi MFA Neomia Pulse radio, potrebna su samo četiri preduvjeta:
- Dohvatite svoj ključ API za Neomia Pulse za CyberElements Bastion
- Otvorite pristup
TCP 443između poslužitelja Mediation Controller iapi.neomia.ai - Upotrebljavajte domene za provjeru autentičnosti korisnika vrste
localiliLDAPjer se Neomia Pulse ne može koristiti s domenama vrsteanonymeiliSAMLna platformi CyberElements Bastion - Primijenite drugu vrstu MFA (OTP, TOTP ili Radius) na istoj domeni
Postavke i aktivacija MFA rješenja Neomia Pulse
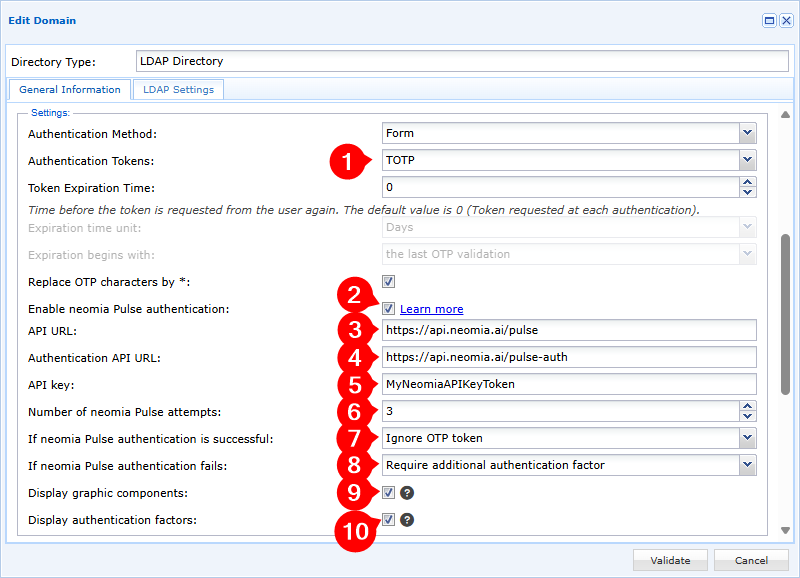
Da biste omogućili MFA Neomia Pulse na platformi CyberElements Bastion, morate urediti domenu za provjeru autentičnosti i:
-
Omogućite barem jedan token za provjeru autentičnosti u domeni za provjeru autentičnosti
-
Omogućite mogućnost Enable Neomia Pulse authentication
-
Postavite URL za povezivanje sa sučeljem API Neomia Pulse, koji možete pronaći na portalu Neomia Pulse Dashboard u
Management>Services. Zadana vrijednost jehttps://api.neomia.ai/pulse -
Definirajte URL za povezivanje sa sučeljem API za provjeru autentičnosti Neomia Pulse, koji možete pronaći na portalu Neomia Pulse Dashboard u
Management>Services. Zadana vrijednost jehttps://api.neomia.ai/pulse-auth -
Unesite svoj ključ API, koji možete pronaći na portalu Neomia Pulse Dashboard u
Management>Services. -
Navedite broj pokušaja bihevioralne identifikacije kojima će korisnik biti podvrgnut;
0znači da će broj pokušaja biti neograničen -
Konfigurirajte način rada provjere autentičnosti:
Ignore OTP token: ako MFA Neomia Pulse potvrdi korisnika, neće se tražiti nijedan drugi MFAStrengthen the authentication with an additional factor: ako MFA Neomia Pulse potvrdi korisnika, on će ipak morati potvrditi jedan od MFA-ova konfiguriranih u koraku 1
-
Konfigurirajte način rada provjere autentičnosti ako Neomia Pulse ne uspije potvrditi korisnika:
Block the user: korisnički račun odmah se blokira na platformi CyberElements BastionRequire an additional authentication factor: korisnik se i dalje može prijaviti na CyberElements Bastion ako potvrdi jedan od načina MFA konfiguriranih u koraku 1
-
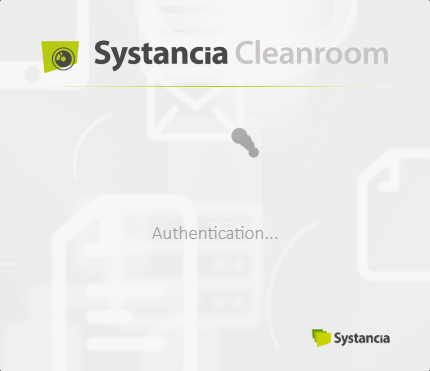
Odaberite hoće li se tijekom analize pritisaka tipki (nakon unosa riječi) prikazivati grafičke komponente:
S grafičkim komponentama Bez grafičkih komponenata 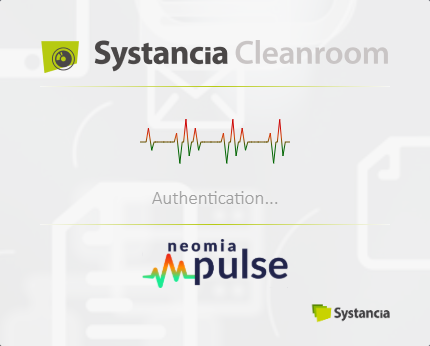
-
Odaberite hoće li se na korisničkom portalu prikazivati faktori provjere autentičnosti i njihova valjanost za provjeru autentičnosti (informacija vidljiva gore lijevo na korisničkom portalu):
S faktorima provjere autentičnosti Bez faktora provjere autentičnosti Slučaj potvrde putem rješenja Neomia Pulse, ali uz dodatni MFA koji treba potvrditi: 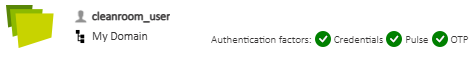
Slučaj nepotvrđivanja putem rješenja Neomia Pulse, ali uz potvrđen dodatni MFA: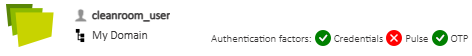
Slučaj potvrde samo putem rješenja Neomia Pulse: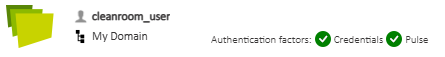
Više informacija
Više informacija o rješenju Neomia Pulse dostupno je na njegovu web-mjestu s dokumentacijom: Neomia Pulse Documentation