Tweefactorauthenticatie met gedragsbiometrie instellen met Neomia Pulse
Dit artikel beschrijft de procedure voor het configureren en activeren van de op kunstmatige intelligentie gebaseerde MFA Neomia Pulse.
Daarvoor is geen extra apparaat nodig: de gebruiker wordt geïdentificeerd op basis van de manier waarop hij op zijn toetsenbord typt.
Voorwaarden
Er zijn slechts vier voorwaarden nodig om de Neomia Pulse-MFA te laten werken:
- Uw Neomia Pulse-API-sleutel voor CyberElements Bastion ophalen
- De toegang
TCP 443tussen de Mediation Controllers enapi.neomia.aiopenen - Authenticatiedomeinen voor gebruikers van het type
localofLDAPgebruiken, want Neomia Pulse kan in CyberElements Bastion niet worden gebruikt met domeinen van het typeanonymeofSAML - Een ander type MFA (OTP, TOTP of Radius) op hetzelfde domein toepassen
Configuratie en activering van de Neomia Pulse-MFA
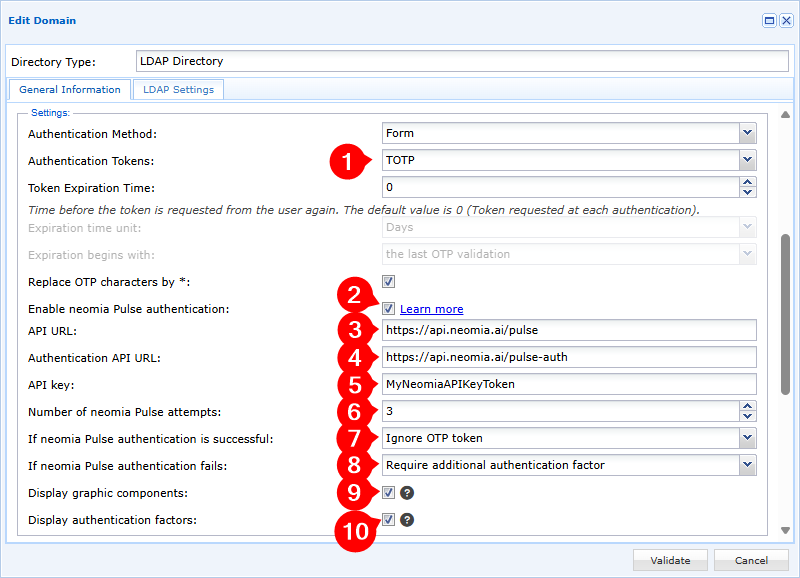
Om de Neomia Pulse-MFA in CyberElements Bastion in te schakelen, moet u het authenticatiedomein bewerken en:
-
Schakel minstens één authenticatietoken in op het authenticatiedomein
-
Schakel de optie Enable Neomia Pulse authentication in
-
Geef de URL op voor de verbinding met de API van Neomia Pulse; u vindt die in het Neomia Pulse Dashboard onder
Management>Services. De standaardwaarde ishttps://api.neomia.ai/pulse -
Definieer de URL voor de verbinding met de authenticatie-API van Neomia Pulse; u vindt die in het Neomia Pulse Dashboard onder
Management>Services. De standaardwaarde ishttps://api.neomia.ai/pulse-auth -
Voer uw API-sleutel in; u vindt die in het Neomia Pulse Dashboard onder
Management>Services. -
Geef het aantal gedragsgebaseerde identificatiepogingen op waaraan de gebruiker wordt onderworpen;
0betekent een onbeperkt aantal pogingen -
Configureer de werking van de authenticatie:
Ignore OTP token: als de Neomia Pulse-MFA de gebruiker bevestigt, wordt er geen andere MFA gevraagdStrengthen the authentication with an additional factor: als de Neomia Pulse-MFA de gebruiker bevestigt, moet hij daarnaast een van de in stap 1 geconfigureerde MFA's bevestigen
-
Configureer de werking van de authenticatie wanneer Neomia Pulse de gebruiker niet kan bevestigen:
Block the user: het account van de gebruiker wordt onmiddellijk geblokkeerd in CyberElements BastionRequire an additional authentication factor: de gebruiker kan zich toch aanmelden bij CyberElements Bastion als hij een van de in stap 1 geconfigureerde MFA's bevestigt
-
Kies of tijdens de analyse van de toetsaanslagen (na het invoeren van de woorden) grafische componenten worden weergegeven of niet:
Met grafische componenten Zonder grafische componenten 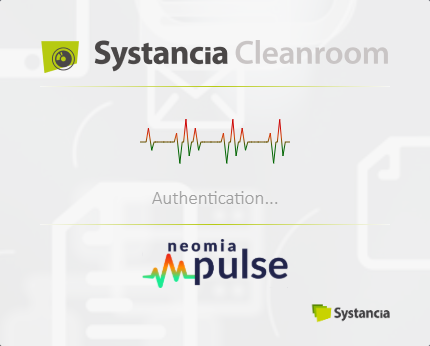
-
Kies of de authenticatiefactoren en hun geldigheid voor de authenticatie op het gebruikersportaal worden weergegeven of niet (informatie zichtbaar linksboven in het gebruikersportaal):
Met authenticatiefactoren Zonder authenticatiefactoren Geval van bevestiging door Neomia Pulse maar met een aanvullende MFA die nog moet worden bevestigd: 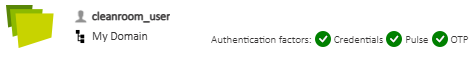
Geval van weigering door Neomia Pulse maar met bevestigde aanvullende MFA: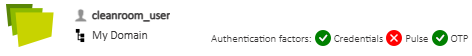
Geval van bevestiging door Neomia Pulse alleen: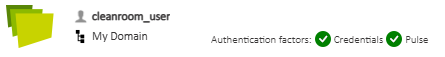
Meer informatie
Meer informatie over Neomia Pulse is te vinden op de bijbehorende documentatiesite: Neomia Pulse Documentation