Installatie van de Edge Gateway-server
Opmerking
Ter herinnering: het overschakelen naar root moet op Debian-machines met de volgende opdracht gebeuren:
1 | |
De mirror en de nodige hulpmiddelen downloaden
De mirror van CyberElements Cleanroom 4.6 en de ondertekeningssleutel van het Systancia-repository kunnen via deze link worden gedownload (vereist het aanmaken van een klantaccount): Systancia Marketplace
Naast de mirror en de sleutel zijn er voor de upgrade hulpmiddelen van derden nodig:
- Een SSH-client (op Windows kunt u PuTTY gebruiken)
- Een SCP-client (op Windows kunnen de hulpmiddelen WinSCP of FileZilla worden gebruikt)
Gebruik de SSH-client om op afstand verbinding te maken met uw server.
Gebruik de SCP-client om bestanden naar uw externe machine over te brengen.
De installatie voorbereiden
Configuratie van het netwerk
Het is sterk aan te raden een statisch netwerkadres voor de Edge Gateway-server vast te leggen. Daarvoor moeten eerst de naam van de netwerkinterface van uw machine en het MAC-adres ervan worden opgehaald. Voer de volgende opdracht uit als root:
1 | |
Deze opdracht geeft de naam van de netwerkinterface, de status ervan, het MAC-adres ervan en de instellingen van de interface weer.
Voorbeeld
Na de uitvoering van de opdracht wordt de volgende uitvoer weergegeven:
1 | |
De naam van de netwerkinterface is ens192 en het MAC-adres ervan is 00:50:56:a1:56:9f.
Zodra de naam van de netwerkinterface en het MAC-adres zijn verkregen, is het nu mogelijk de netwerkconfiguratie van de machine te bewerken.
Bewerk het bestand /etc/network/interfaces om het volgens het volgende model te wijzigen:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 | |
Hierbij geldt:
INTERFACE_NAMEmoet worden vervangen door de eerder opgehaalde naam van de netwerkinterface.MAC_ADDRESSmoet worden vervangen door het eerder opgehaalde MAC-adres.IP_GWmoet worden vervangen door het IP-adres van de server.NETMASKmoet worden vervangen door het netwerkmasker dat bij het IP-adres hoort.NETWORK_GATEWAYmoet worden vervangen door de standaardgateway van het netwerk.IP_DNSmoet worden vervangen door het IP-adres van de DNS-server. Als er meerdere servers moeten worden geconfigureerd (maximaal 3), scheidt u ze met een spatie.DNS_SUFFIXmoet worden vervangen door het te gebruiken DNS-suffix. Als er geen suffix hoeft te worden opgegeven, verwijdert u de regel.
Voorbeeld
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 | |
Voordat de configuratie wordt toegepast, moeten er nog drie stappen worden afgerond.
De eerste bestaat erin de pakketten resolvconf en bridge-utils te installeren zodat de in het vorige bestand opgegeven DNS-configuratie kan worden toegepast en de interface br0 kan worden gebruikt:
1 | |
De tweede bestaat erin de configuratie van het bestand /etc/hosts te controleren wat betreft het hoofd-IP-adres van de machine (IP_GW).
Bewerk daarvoor het bestand /etc/hosts en controleer of de tweede regel de volgende indeling heeft:
2 | |
Voorbeeld
Als de machine EDGE-GATEWAY heet zonder tot een domein te behoren en haar IP-adres IP_GW 172.16.10.10 is, moet het bestand als volgt worden aangevuld:
2 | |
Als de machine tot het domein DOMAIN.LOCAL behoort, moet het bestand als volgt worden aangevuld:
2 | |
Waarschuwing!
Een onjuiste configuratie van het bestand kan een fout veroorzaken bij de installatie van het pakket collectd.
Alleen de server hoeft nog opnieuw te worden gestart:
1 | |
De pakketbeheerder APT configureren
Upload de van de Systancia Marketplace gedownloade bestanden met een SCP-client naar de map /tmp/ van de server:
systancia.gpgcleanroom-4.6.1-build33.1096.D12-full.tgz
Meld u als root aan op de server en voer vervolgens de volgende opdrachten uit om het Systancia-repository uit te pakken, het gebruik ervan in APT te configureren en het te authenticeren.
1 2 3 4 5 | |
Wij raden sterk aan de installatie van onnodige pakketten uit te schakelen bij het uitvoeren van apt-opdrachten. Voer daarvoor de volgende opdracht uit:
1 | |
Installatie van de Edge Gateway-server van CyberElements Bastion
Installatie van de basiscomponenten
Start de installatie van de componenten met de volgende opdracht als root:
1 | |
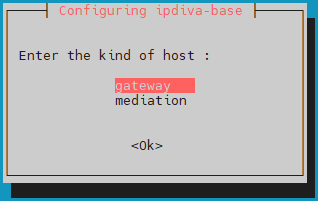
Nadat alle afhankelijkheden zijn gedownload, wordt er een venster geopend waarin u het type server moet selecteren. Selecteer gateway:
Wat te doen bij een fout?
Als er een fout in de ingevoerde informatie is gemaakt, zet u de installatie van het pakket ipdiva-base voort en gebruikt u vervolgens de volgende opdracht om de server opnieuw te configureren:
1 | |
Installatie van de Edge Gateway-componenten
Start vervolgens de installatie van de voor de Edge Gateway specifieke componenten met de volgende opdracht:
1 | |
De componenten van de Edge Gateway-server zijn nu geïnstalleerd. Alleen de machine moet nog opnieuw worden gestart zodat de nieuw geïnstalleerde componenten kunnen initialiseren:
1 | |
Installatie van de HTML5 Gateway-componenten
Gebruik de volgende opdracht om de installatie van de HTML5 Gateway-componenten op de Edge Gateway-server te starten:
1 | |
Gebruik de volgende opdrachtregels om de functies voor de bestandsoverdracht en de virtuele printer in te schakelen en te configureren:
1 2 3 | |
Configuratie
Configuraties voorafgaand aan de verbinding van de HTML5 Gateway
Om de HTML5-applicaties te laten werken, moeten er aanvullende instellingen op de Mediation Controller-server worden geconfigureerd. Meld u als root aan op de server Mediation Controller.
Maak of wijzig het bestand /etc/ipdiva/httpd/commonParameters.extra.conf om een sectie toe te voegen die gelijkwaardig is aan de volgende:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 | |
Hierbij geldt:
- De
URL_HTML5moet worden vervangen door de inhoud van het veldURLvan de HTML5 Gateway die in de beheerconsole is geconfigureerd bij het genereren van het pairing-token. GW_NAMEmoet worden vervangen door de naam van een Edge Gateway die zich op dezelfde server bevindt als de HTML5 Gateway. Het teken | aan het einde van de regel moet behouden blijven.ORGANIZATION_NAMEmoet worden vervangen door de naam van de organisatie waarmee de vorige Edge Gateway verbinding maakt.
Voorbeeld
Voor een platform met de volgende instellingen:
- Naam van de organisatie:
my-organization-name - Declaratie van de HTML5 Gateway in de beheerconsole:
- Name:
html5-gateway - URL:
HTML5 - Protocol:
WebSocket
- Name:
- Een Edge Gateway-server beschikt over:
- Een Edge Gateway-service met de naam
edge-gateway - Een HTML5 Gateway-service met de naam
html5-gateway
- Een Edge Gateway-service met de naam
Het aangemaakte configuratiebestand /etc/ipdiva/httpd/commonParameters.extra.conf moet als volgt worden geconfigureerd:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 | |
Voordat u de nieuwe instellingen toepast, moet u controleren of de nieuwe configuratie geen blokkerende fout van de webserver Apache2 veroorzaakt.
Voer daarvoor de volgende opdracht uit:
1 | |
Als het antwoord Syntax OK is, kunnen de wijzigingen met de onderstaande opdracht worden toegepast. Controleer anders uw configuratie in het bestand /etc/ipdiva/httpd/commonParameters.extra.conf.
1 | |
Verbinding van de Edge Gateway en de HTML5 Gateway
Waarschuwing!
Als u voor de component SSL Router certificaten gebruikt die zijn uitgegeven door een andere certificeringsinstantie (CA) dan die van Systancia, moet u de root-CA toevoegen aan de vertrouwde CA's van de Edge Gateway: de root-CA van de SSL Router toevoegen aan de vertrouwde CA's voor de verbinding van de Edge Gateway of de HTML5 Gateway.
Volg de informatie in de volgende documentatie om de instanties van Edge Gateway en HTML5 Gateway op de server te configureren: Pairing van de server