Installatie van de Mediation Controller-servers
Opmerking
Ter herinnering: het overschakelen naar root moet op Debian-machines met de volgende opdracht gebeuren:
1 | |
De instructies op deze pagina moeten op beide Mediation Controller-servers worden uitgevoerd, te beginnen met de server MASTER.
Wanneer er verschillen bestaan tussen de servers MASTER en SLAVE, worden die aangegeven. Als er niets wordt vermeld, gelden de instructies zowel voor de server MASTER als voor de server SLAVE.
De mirror en de nodige hulpmiddelen downloaden
De mirror van CyberElements Cleanroom 4.6 en de ondertekeningssleutel van het Systancia-repository kunnen via deze link worden gedownload (vereist het aanmaken van een klantaccount): Systancia Marketplace
Naast de mirror en de sleutel zijn er voor de upgrade hulpmiddelen van derden nodig:
- Een SSH-client (op Windows kunt u PuTTY gebruiken)
- Een SCP-client (op Windows kunnen de hulpmiddelen WinSCP of FileZilla worden gebruikt)
Gebruik de SSH-client om op afstand verbinding te maken met uw server.
Gebruik de SCP-client om bestanden naar uw externe machine over te brengen.
De installatie voorbereiden
Configuratie van het netwerk
Installeer het pakket resolvconf zodat de DNS-configuratie kan worden toegepast die is opgegeven in het bestand dat zo dadelijk wordt gewijzigd:
1 | |
Het is noodzakelijk een statisch netwerkadres voor de Mediation Controller te configureren. Daarvoor moet eerst de naam van de netwerkinterface van uw machine worden opgehaald. Voer de volgende opdracht uit als root:
1 | |
Deze opdracht geeft de naam van de netwerkinterface, de status ervan en de aan de interface toegewezen IP-adressen weer.
Voorbeeld
Na de uitvoering van de opdracht wordt de volgende uitvoer weergegeven:
1 | |
De naam van de netwerkinterface is ens192.
Zodra de naam van de netwerkinterface is verkregen, is het nu mogelijk de netwerkconfiguratie van de machine te bewerken.
Bewerk het bestand /etc/network/interfaces om het volgens het volgende model te wijzigen:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Hierbij geldt:
INTERFACE_NAMEmoet worden vervangen door de eerder opgehaalde naam van de netwerkinterface.RIP_MED_WEB_MASTERmoet worden vervangen door het reële hoofd-IP-adres van de server; dat is het IP-adres waarmee de webconsoles bereikbaar zijn.NETMASKmoet worden vervangen door het netwerkmasker dat bij het IP-adres hoort.NETWORK_GATEWAYmoet worden vervangen door de standaardgateway van het netwerk.IP_DNSmoet worden vervangen door het IP-adres van de DNS-server. Als er meerdere servers moeten worden geconfigureerd (maximaal 3), scheidt u ze met een spatie.DNS_SUFFIXmoet worden vervangen door het te gebruiken DNS-suffix. Als er geen suffix hoeft te worden opgegeven, verwijdert u de regel.RIP_MED_SSL_MASTERmoet worden vervangen door het reële secundaire IP-adres van de server. Dat is het IP-adres waarmee de SSL Router bereikbaar is.
Voorbeeld
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Ten slotte hoeft alleen nog de service networking opnieuw te worden gestart om de nieuwe netwerkconfiguratie te laden:
1 | |
Het is noodzakelijk een statisch netwerkadres voor de Mediation Controller te configureren. Daarvoor moet eerst de naam van de netwerkinterface van uw machine worden opgehaald. Voer de volgende opdracht uit als root:
1 | |
Deze opdracht geeft de naam van de netwerkinterface, de status ervan en de aan de interface toegewezen IP-adressen weer.
Voorbeeld
Na de uitvoering van de opdracht wordt de volgende uitvoer weergegeven:
1 | |
De naam van de netwerkinterface is ens192.
Zodra de naam van de netwerkinterface is verkregen, is het nu mogelijk de netwerkconfiguratie van de machine te bewerken.
Bewerk het bestand /etc/network/interfaces om het volgens het volgende model te wijzigen:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Hierbij geldt:
INTERFACE_NAMEmoet worden vervangen door de eerder opgehaalde naam van de netwerkinterface.RIP_MED_WEB_SLAVEmoet worden vervangen door het reële hoofd-IP-adres van de server; dat is het IP-adres waarmee de webconsoles bereikbaar zijn.NETMASKmoet worden vervangen door het netwerkmasker dat bij het IP-adres hoort.NETWORK_GATEWAYmoet worden vervangen door de standaardgateway van het netwerk.IP_DNSmoet worden vervangen door het IP-adres van de DNS-server. Als er meerdere servers moeten worden geconfigureerd (maximaal 3), scheidt u ze met een spatie.DNS_SUFFIXmoet worden vervangen door het te gebruiken DNS-suffix. Als er geen suffix hoeft te worden opgegeven, verwijdert u de regel.RIP_MED_SSL_SLAVEmoet worden vervangen door het reële secundaire IP-adres van de server. Dat is het IP-adres waarmee de SSL Router bereikbaar is.
Voorbeeld
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Ten slotte hoeft alleen nog de service networking opnieuw te worden gestart om de nieuwe netwerkconfiguratie te laden:
1 | |
Er blijft nog één stap over: de interne naamresolutie van de machine wijzigen zodat die het werkelijke primaire IP-adres oplost (dat overeenkomt met RIP_MED_WEB_MASTER of RIP_MED_WEB_SLAVE).
Bewerk daarvoor het bestand /etc/hosts en vervang 127.0.1.1 door RIP_MED_WEB_MASTER of RIP_MED_WEB_SLAVE, afhankelijk van de Mediation Controller-server.
Example
Voor een Mediation Controller-server waarvan het werkelijke web-IP-adres 10.0.10.10 is en de naam mediation-controller.domain.local, heeft het bestand /etc/hosts de volgende waarde:
1 2 | |
Waarschuwing!
Een onjuiste configuratie van het bestand kan een fout veroorzaken bij de installatie van het pakket collectd.
De pakketbeheerder APT configureren
Upload de van de Systancia Marketplace gedownloade bestanden met een SCP-client naar de map /tmp/ van de server:
systancia.gpgcleanroom-4.6.1-build33.1096.D12-full.tgz
Meld u als root aan op de server en voer vervolgens de volgende opdrachten uit om het Systancia-repository uit te pakken, het gebruik ervan in APT te configureren en het te authenticeren.
1 2 3 4 5 | |
Wij raden sterk aan de installatie van onnodige pakketten uit te schakelen bij het uitvoeren van apt-opdrachten. Voer daarvoor de volgende opdracht uit:
1 | |
Controleren of de locale en_US.utf8 aanwezig is
Voor de installatie van de Mediation Controller-server moeten de locales en_US.utf8 worden gegenereerd.
Voer de volgende opdracht uit als root om te controleren of ze al op de server zijn gegenereerd:
1 | |
Als het antwoord van de opdracht en_US.utf8 weergeeft, ga dan naar de volgende stap, de configuratie van GRUB.
Voer anders de volgende opdrachten uit om deze locale aan de machine toe te voegen:
1 2 | |
Configuratie van het opstartprogramma GRUB
Zodra deze opdrachten zijn uitgevoerd, moet u de machine opnieuw starten nadat u een instelling in het opstartprogramma GRUB hebt toegepast:
1 2 3 | |
Installatie van de Mediation Controller-server van CyberElements Bastion
Installatie van de basiscomponenten
Start de installatie van de componenten met de volgende opdracht als root:
1 | |
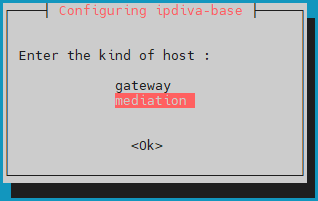
Nadat alle afhankelijkheden zijn gedownload, wordt er een venster geopend waarin u het type server moet selecteren. Selecteer mediation:
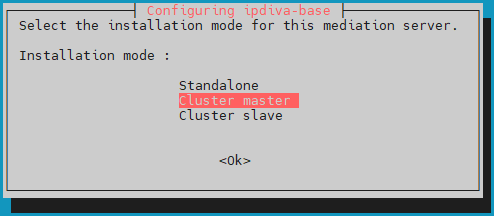
Selecteer vervolgens de installatiemodus lbMaster:
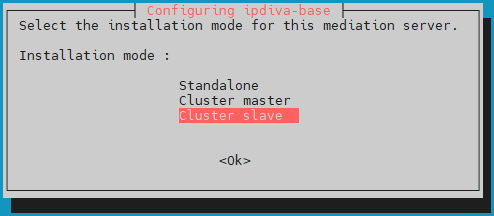
Selecteer vervolgens de installatiemodus lbSlave:
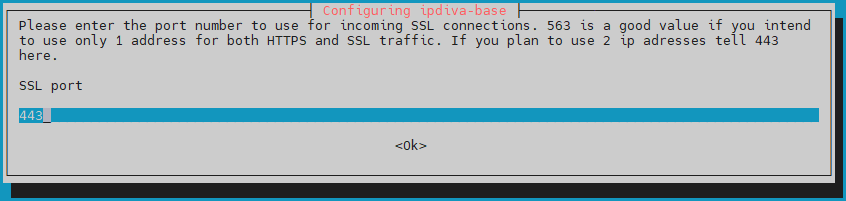
Vervolgens moet u de poort opgeven waarop de SSL Router luistert. Die luisterpoort is doorgaans 443, maar poort 8443 kan ook worden gebruikt als de Mediation Controller slechts één IP-adres gebruikt:
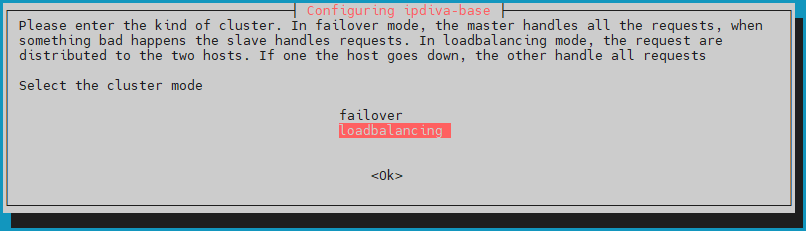
Stel daarna de Cluster-modus in op loadbalancing, zodat de gebruikersbelasting over beide Mediation Controller-servers wordt verdeeld:
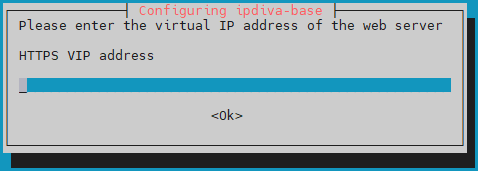
Geef het virtuele web-IP-adres van de Cluster op, VIP_MED_WEB:
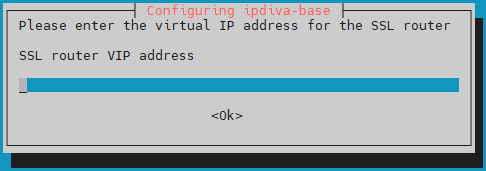
Geef het virtuele SSL-IP-adres van de Cluster op, VIP_MED_SSL:
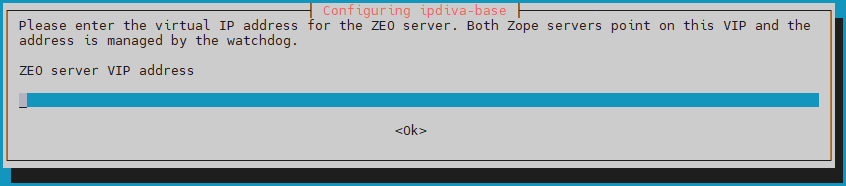
Geef het virtuele IP-adres van de configuratiedatabase van de Cluster op, VIP_MED_ZEO:
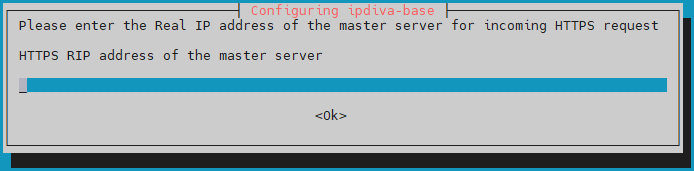
Geef het werkelijke web-IP-adres van de Mediation Controller MASTER op, RIP_MED_WEB_MASTER:
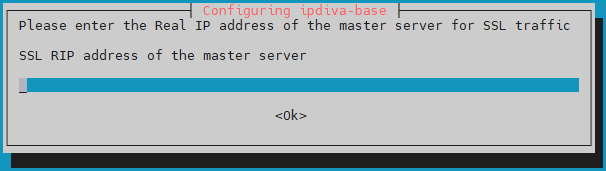
Geef het werkelijke SSL-IP-adres van de Mediation Controller MASTER op, RIP_MED_SSL_MASTER:
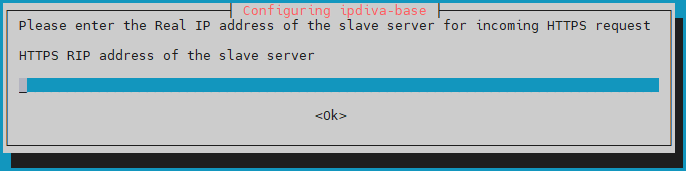
Geef het werkelijke web-IP-adres van de Mediation Controller SLAVE op, RIP_MED_WEB_SLAVE:
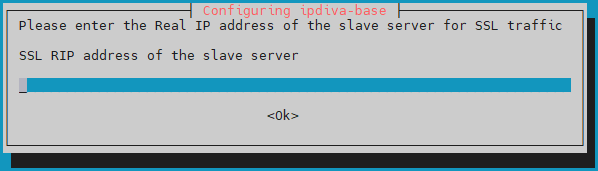
Geef ten slotte het werkelijke SSL-IP-adres van de Mediation Controller SLAVE op, RIP_MED_SSL_SLAVE:
Wat te doen bij een fout?
Als er een fout in de ingevoerde informatie is gemaakt, zet u de installatie van het pakket ipdiva-base voort en gebruikt u vervolgens de volgende opdracht om de server opnieuw te configureren:
1 | |
Installatie van de Cluster-componenten
Na de installatie van de basiscomponenten moeten de Cluster-componenten op de Mediation Controller-servers worden geïnstalleerd:
1 | |
Na de installatie van de componenten is een herstart vereist:
1 | |
Configuratie van de Cluster
Het wachtwoord van de console /mediation/system van CyberElements Gate wijzigen
In deze fase van de installatie is een nieuwe beheerinterface beschikbaar: Wachtwoord wijzigen
De licenties en certificaten toepassen
Nog steeds in de console /mediation/system moet u de certificaten en licenties van de Mediation Controller-server invoeren.
Waarschuwing!
De licentie en het certificaat van de SSL Router zijn specifiek voor de Mediation Controller-server MASTER of SLAVE.
Het configureren van een verkeerde licentie of een verkeerd certificaat veroorzaakt later storingen.
Pas de licentie en het certificaat van de component SSL Router toe: 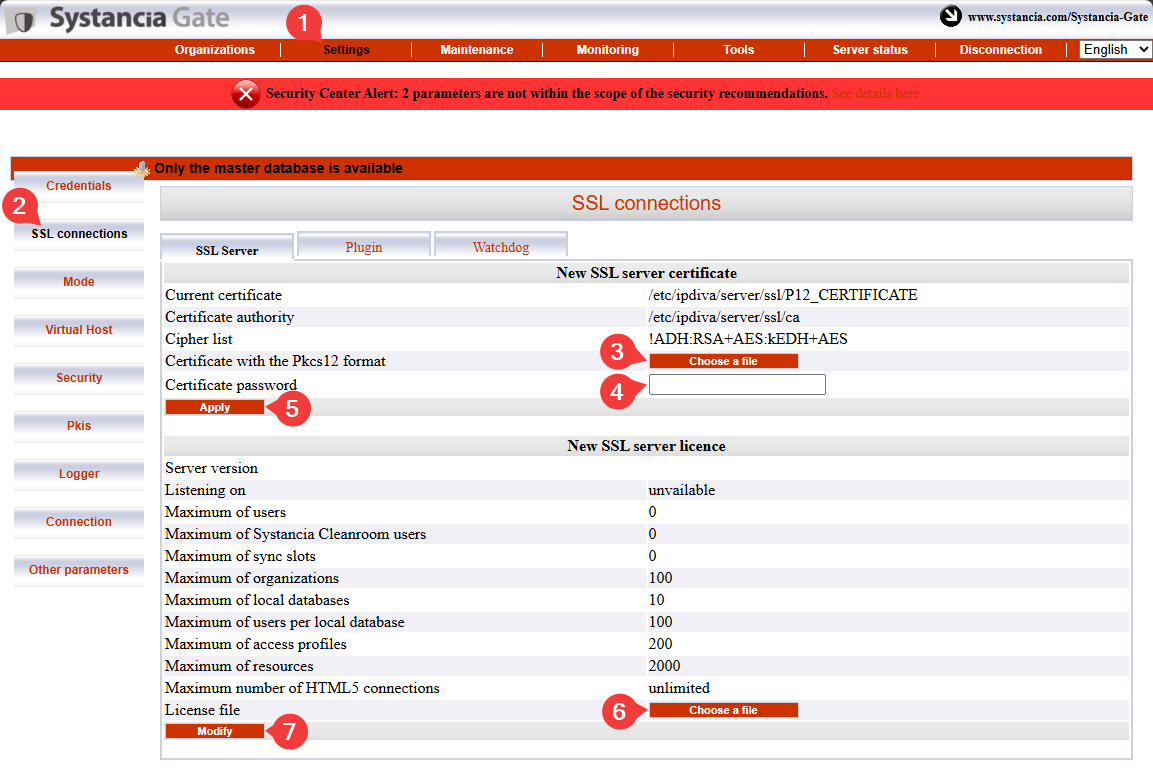
- Klik op het tabblad
Settings. - Selecteer
SSL Connectionsin het menu. - Zoek het certificaat van de SSL Router.
- Voer het wachtwoord van het certificaat van de SSL Router in.
- Klik op
Applyom het certificaat op de SSL Router toe te passen. - Selecteer het licentiebestand van de server.
- Klik op
Modifyom de licentie van de server toe te passen.
Voer vervolgens de informatie van het certificaat van de CyberElements Bastion-client in: 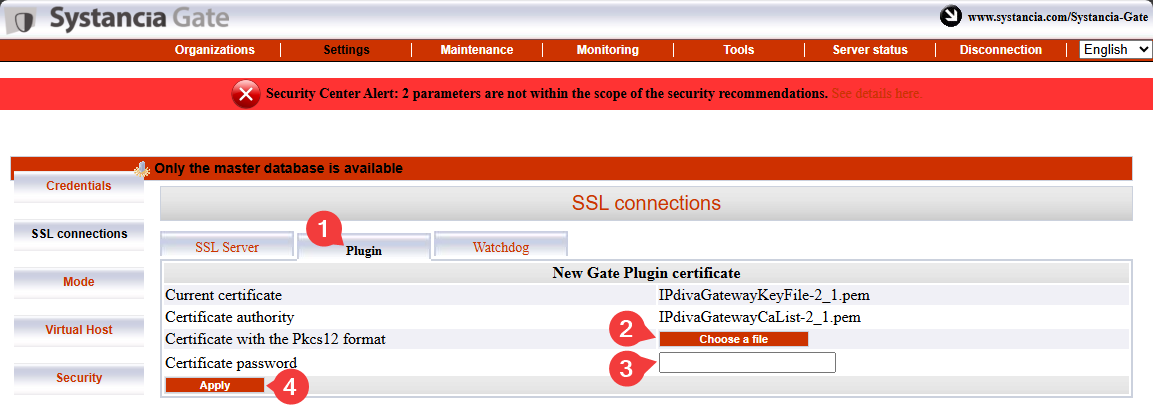
- Selecteer het tabblad
Plugin. - Zoek het certificaat van de CyberElements Bastion-client.
- Voer het wachtwoord van het certificaat in.
- Klik op
Applyom het certificaat toe te passen.
Nu moet nog de informatie van het Watchdog-certificaat worden ingevoerd: 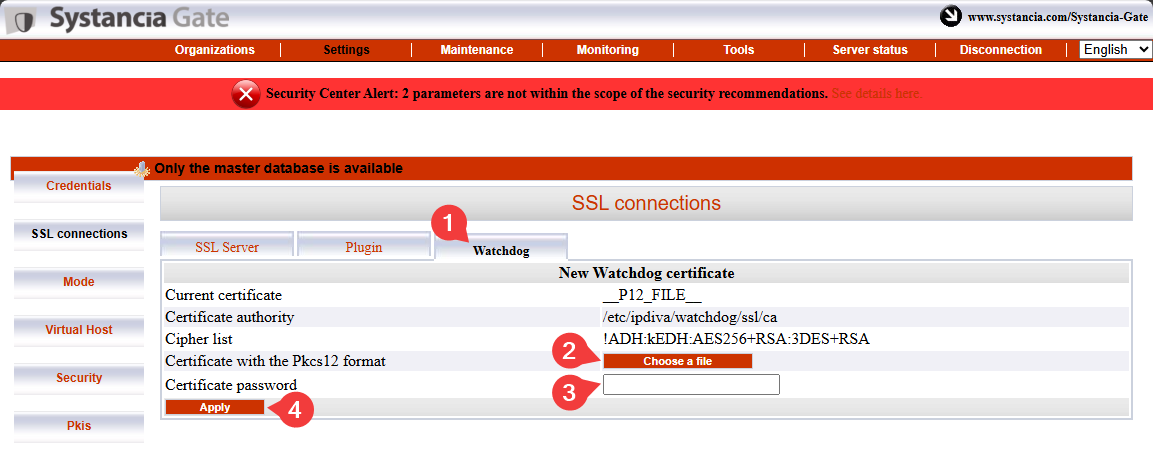
- Selecteer het tabblad
Watchdog - Zoek het Watchdog-certificaat.
- Voer het wachtwoord van het certificaat in.
- Klik op
Applyom het certificaat toe te passen.
Om deze wijzigingen van kracht te laten worden, moet u de SSL Router en de Watchdog opnieuw starten: 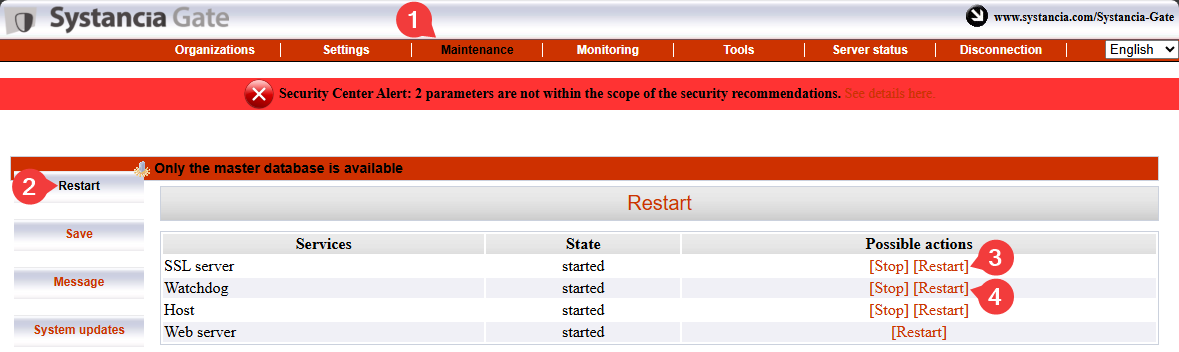
Pairing van de Mediation Controller-servers
Waarschuwing!
Op dit punt moeten beide Mediation Controller-servers zijn geconfigureerd tot en met het toepassen van de licenties en de certificaten.
Als de Mediation Controller-server SLAVE nog niet is geconfigureerd, doe dat dan door aan het begin van deze documentatie te beginnen.
De stap van de pairing van de Mediation Controller-servers zorgt voor een vertrouwensrelatie tussen de twee servers en initialiseert de werking in Cluster.
Op de Mediation Controller-server SLAVE
Voer de volgende opdracht uit als root om een pairing-aanvraag naar de Mediation Controller-server MASTER te sturen:
1 | |
Vervang RIP_MED_WEB_MASTER door het overeenkomstige IP-adres.
Voorbeeld
Als RIP_MED_WEB_MASTER gelijk is aan 10.0.10.10, luidt de in te voeren opdracht als volgt:
1 | |
Op de Mediation Controller-server MASTER
Voer de volgende opdracht uit als root om de openstaande pairing-aanvragen te bekijken en de identificatie van de aanvraag op te halen:
1 | |
Voer vervolgens de volgende opdracht uit om de pairing-aanvraag te aanvaarden en vervang daarbij ID door de met de vorige opdracht opgehaalde identificatie:
1 | |
Voorbeeld
Als het resultaat van de opdracht hostManagerCtl getPendingRequests als volgt luidt:
1 2 3 | |
Dan luidt de opdracht om de pairing-aanvraag te aanvaarden als volgt:
1 | |
Gebruik de volgende opdracht op de Mediation Controller-server (MASTER of SLAVE) om de koppeling te controleren:
1 | |
Het resultaat verschilt naargelang de server waarop de opdracht wordt uitgevoerd:
Het verwachte resultaat op de Mediation Controller-server MASTER luidt als volgt:
1 | |
Voorbeeld
1 | |
Het verwachte resultaat op de Mediation Controller-server SLAVE luidt als volgt:
1 | |
Voorbeeld
1 | |
Op de Mediation Controller-server SLAVE
U kunt de status van de bootstrap vanaf de server SLAVE met de volgende opdracht controleren:
1 | |
Een Cluster zonder synchronisatieproblemen geeft de waarde 0 terug.
Er is nog een laatste reeks opdrachten nodig, opnieuw op de server SLAVE, om een tussen beide Mediation Controllers gedeeld geheim te synchroniseren:
1 2 | |
Activering van de interserververbinding
Waarvoor dient de interserververbinding?
Het gaat om een bijzondere verbinding van de werking in Cluster, waarmee een Mediation Controller-server het verkeer naar een andere Mediation Controller-server kan routeren wanneer de doel-Edge Gateway niet met de eerste server, maar alleen met de tweede is verbonden.
Als de Mediation Controller-server MASTER bijvoorbeeld niet langer met de Edge Gateway is verbonden, kan hij de interserververbinding gebruiken om haar via de Mediation Controller-server SLAVE te bereiken.
flowchart LR
    MASTER(Mediation Controller<br/>MASTER) --x |Verbinding verbroken| GW(Edge Gateway)
MASTER --> |Verbinding tussen servers| SLAVE(Mediation Controller<br/>SLAVE) --> GWOp de Mediation Controller-server MASTER
Bewerk het bestand /etc/ipdiva/server/remoteServers.xml om de CN van het interservercertificaat op te geven:
1 2 3 4 5 6 7 8 9 | |
Vervang SLAVECN door de CN van het certificaat dat voor de interserververbinding is bestemd.
Als u de CN van het interservercertificaat niet kent, kan het teken * worden ingevoerd (aanbevolen in geval van twijfel):
1 2 3 4 5 6 7 8 9 | |
Voorbeeld
Rekening houdend met de volgende informatie:
- CN van het interservercertificaat:
my-interserver-cert
Het bestand /etc/ipdiva/server/remoteServers.xml van de Mediation Controller-server MASTER moet als volgt worden aangevuld:
1 2 3 4 5 6 7 8 9 | |
Volledig bestand
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 | |
Op de Mediation Controller-server SLAVE
Stuur het interservercertificaat naar de Mediation Controller SLAVE, in de map /tmp/.
Voer vervolgens de volgende opdrachten uit als root om het met de juiste machtigingen naar de doelmap te verplaatsen:
1 2 3 | |
Bewerk vervolgens het bestand /etc/ipdiva/server/remoteServers.xml om de volgende inhoud aan de tag <remoteConfig> toe te voegen (de oude tag <localCluster> kan volledig worden verwijderd):
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Vervang:
MASTERCN: geef de CN op van het certificaat van de SSL Router van de Mediation ControllerMASTER; dat is doorgaansRIP_MED_SSL_MASTER.RIP_MED_SSL_MASTER: komt overeen met het secundaire IP-adres van de Mediation ControllerMASTER.PORT_RIP_MED_SSL_MASTER: dit is de poort waarop de SSL Router van de Mediation ControllerMASTERluistert; doorgaans is dat443.INTERSERVER.P12: naam van het certificaat dat voor de interserver is bestemd.PASSWORD: wachtwoord van het interservercertificaat.
Voorbeeld
Rekening houdend met de volgende informatie:
- Naam van het interservercertificaat:
my-interserver-cert.p12 - Wachtwoord van het interservercertificaat:
MySecurePassword - RIP SSL van de Mediation Controller
MASTER:10.0.10.11 - Poort op de RIP SSL van de Mediation Controller
MASTER:443 - CN van het certificaat van de Mediation Controller
MASTER:10.0.10.11
Het bestand /etc/ipdiva/server/remoteServers.xml van de Mediation Controller-server SLAVE moet als volgt worden aangevuld:
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Volledig bestand
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 | |
Wijzig de configuratie van de SSL Router SLAVE door de volgende opdracht uit te voeren:
1 | |
Op de Mediation Controller-servers MASTER en SLAVE
Start de SSL Router opnieuw om de configuratie van de interserververbinding toe te passen:
1 | |
Om te bevestigen dat de interserververbinding correct werkt, moet de volgende opdracht een resultaat teruggeven:
1 | |
De vorige opdracht moet een log opleveren die het volgende bevat: TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s).
Als er geen dergelijke log wordt weergegeven, controleer dan de configuratie die in dit hoofdstuk is uitgevoerd.
In de webconsole /mediation/system van de Mediation Controller MASTER
Schakel de interserververbinding tussen de twee Mediation Controllers in door de virtuele SSL-host default te bewerken: 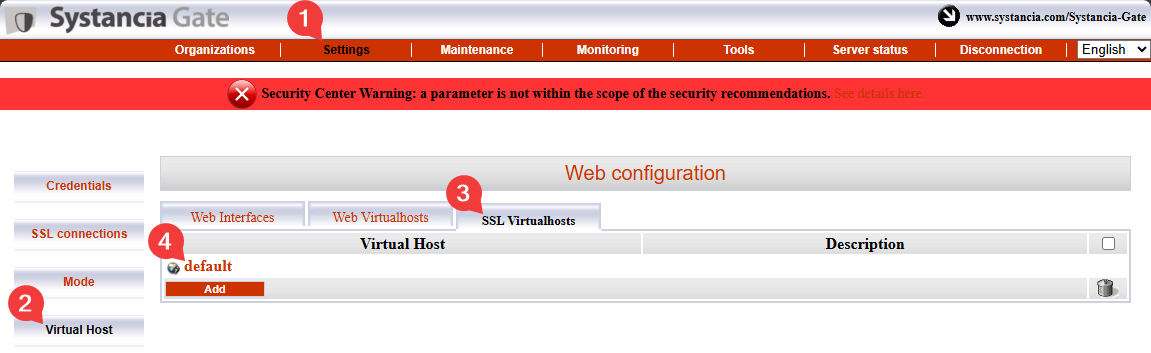
Vul de verschillende velden in aan de hand van de onderstaande aanwijzingen en schakel de functie voor de interserververbinding in door het selectievakje Is cross-server linking configured? aan te vinken: 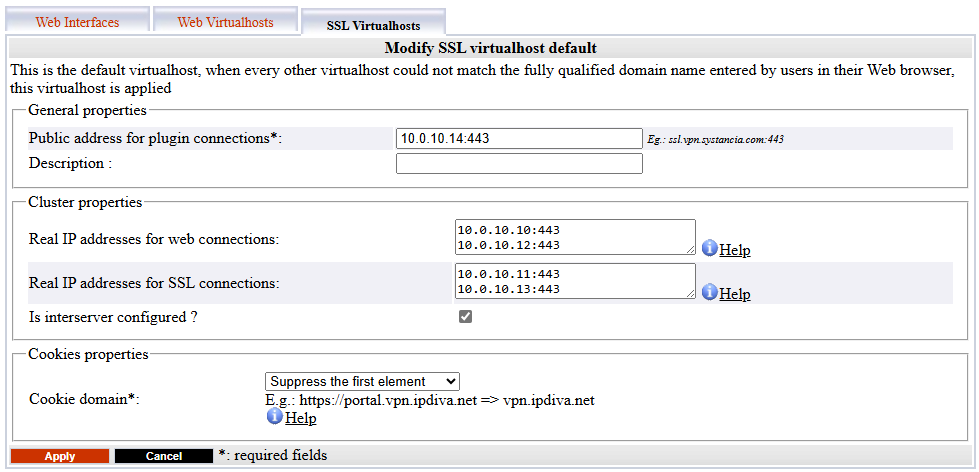
Public address for plugin connections: komt overeen metVIP_MED_SSL, gevolgd door de luisterpoort ervan (doorgaans443).Actual public IP addresses for web connections: komt overeen met het paar reële web-IP-adressen (RIP_MED_WEB_MASTERenRIP_MED_WEB_SLAVE) met de bijbehorende poorten, één regel per paar IP-adres en poort.Actual public IP addresses for SSL connections: komt overeen met het paar reële SSL-IP-adressen (RIP_MED_SSL_MASTERenRIP_MED_SSL_SLAVE) met de bijbehorende poorten, één regel per paar IP-adres en poort.
Installatie van de specifieke componenten van CyberElements Bastion
Start de installatie van de componenten van CyberElements Bastion op de Mediation Controller-servers met de volgende opdracht:
1 | |
De servers moeten opnieuw worden opgestart om de installatie te voltooien:
1 | |
Verbinding met de PostgreSQL-database
Om te functioneren heeft CyberElements Bastion een externe PostgreSQL-database (DB) nodig om de configuratie en de verschillende logs van de console /system op te slaan.
Als de DB direct bereikbaar is vanaf de Mediation Controller-servers, ga dan direct naar de stap voor de initialisatie van de DB.
Verbinding met een database in het LAN
Om verbinding met een database in het LAN mogelijk te maken zonder een stroom van de DMZ naar het LAN te openen, wordt de stroom van de database omgeleid via een TLS-tunnel tussen de Edge Gateways en de Mediation Controllers.
Daarvoor moet één Edge Gateway (of twee Edge Gateways) worden geconfigureerd met de onderliggende CyberElements Gate-technologie.
Declaratie van de CyberElements Gate Edge Gateways
Meld u daarvoor eerst aan bij de console /mediation/system van CyberElements Gate.
Ga vervolgens naar het menu ”Organizations” en klik op ”Add”: 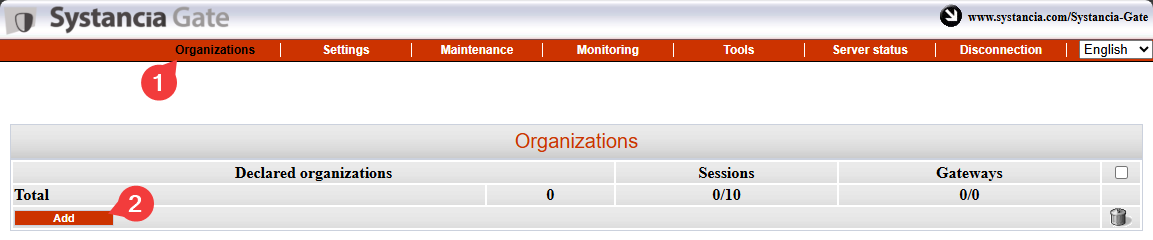
Voer de naam van de organisatie in, die moet verschillen van de naam die aan CyberElements Bastion is toegekend (bijvoorbeeld tunnel), en geef ten minste één gebruikerssessielicentie op, samen met het wachtwoord van het account admin: 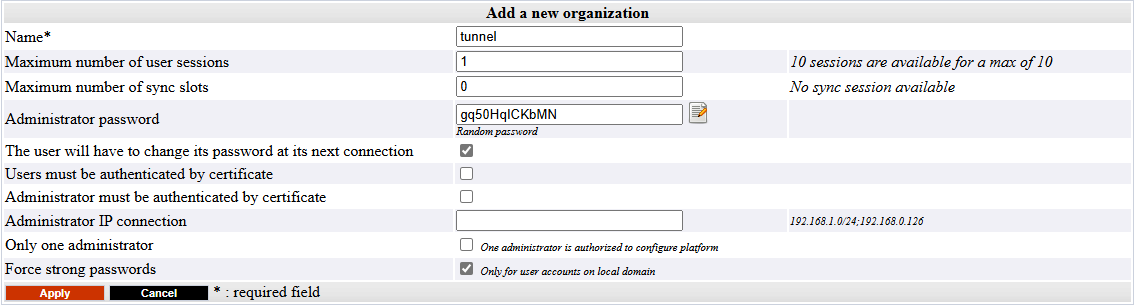
Meld u met het account admin aan bij de beheerinterface van de eerder aangemaakte organisatie door naar /gate/admin te gaan: 
Declareer vervolgens de twee Edge Gateways die voor het opzetten van de tunnel worden gebruikt.
Beweeg links de cursor over Infrastructure, klik op Gateways en vervolgens op de knop Add: 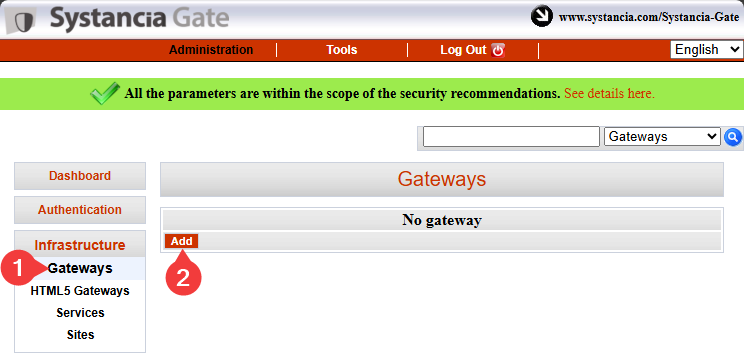
Voer de naam van de eerste Edge Gateway in en bevestig de invoer: 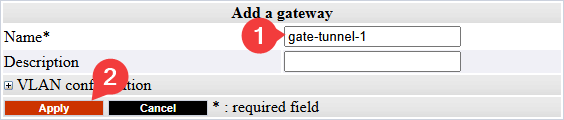
Informatie
Ter herinnering: de naam van een Edge Gateway is verbonden met het certificaat dat zij gebruikt om zich bij de SSL Router van de Mediation Controller te authenticeren.
Deze naam heeft de volgende vorm <GW_NAME>@<ORGANIZATION_NAME>, waarbij <GW_NAME> overeenkomt met de naam van de Edge Gateway en <ORGANIZATION_NAME> met de naam van de organisatie die in de systeemconsole van CyberElements Gate is aangemaakt.
Herhaal de stap van de declaratie van de Edge Gateway voor de tweede Edge Gateway.
Verbindingen en configuratie van de tunnel op de Edge Gateways
Informatie
De volgende stappen kunnen op beide Edge Gateways worden uitgevoerd die voor de tunnel naar de database worden gebruikt.
Voorwaarden
Om dit deel af te ronden, moet u een van de volgende twee mogelijkheden gebruiken:
- Een virtuele Edge Gateway-appliance waarop alleen de initialisatie van het systeem is uitgevoerd.
- Een van de grond af geïnstalleerde Edge Gateway met de Edge Gateway-componenten geïnstalleerd.
Gebruik eerst een hulpmiddel zoals WinSCP of FileZilla om het voor de verbinding vereiste certificaat via SCP naar de map /tmp/ van de Edge Gateway over te brengen.
Maak vervolgens verbinding via SSH en schakel over naar root.
Om de Edge Gateway met beide Mediation Controllers te verbinden, moeten er twee nieuwe Edge Gateway-instanties worden aangemaakt: de ene maakt verbinding met de Mediation Controller MASTER, de andere met de Mediation Controller SLAVE.
Voer de volgende opdrachten uit om ze aan te maken:
1 2 | |
Kopieer het certificaatbestand naar de mappen /etc/ipdiva/gateway-tunnel-master/ssl/ en /etc/ipdiva/gateway-tunnel-slave/ssl/:
1 2 | |
Vervang <CERT_NAME> door de naam van het certificaat dat de Edge Gateway moet gebruiken om verbinding te maken met de Mediation Controller.
Configureer de Edge Gateway-instanties zo dat zij verbinding kunnen maken met de Mediation Controllers.
De configuraties verschillen naargelang de Mediation Controller die moet worden gecontacteerd. Voer beide configuraties uit:
Bewerk het bestand /etc/ipdiva/gateway-tunnel-master/gateway.xml en vul het aan met de volgende informatie (verschillende secties zijn weggelaten en worden aangeduid met […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Vervang de volgende elementen:
@SERVER@: moet worden vervangen door het adresRIP_MED_SSL_MASTER@SERVERPORT@: moet worden vervangen door de luisterpoort van de SSL Router, normaal gezien443keyfile.pem: moet worden vervangen door de naam van het certificaatbestandPASSWORD: moet worden vervangen door het wachtwoord van het certificaat@RPC_PORT@: moet worden vervangen door een poort waarop de machine momenteel niet luistert; de poort9082kan worden gebruikt
Voorbeeld
Rekening houdend met de volgende informatie:
RIP_MED_SSL_MASTERis gelijk aan:10.0.10.11- Luisterpoort van de SSL Router:
443 - Naam van het certificaatbestand:
gate-tunnel.p12 - Wachtwoord van het certificaat:
Str0ngP@ssw0rd
Het bestand /etc/ipdiva/gateway-tunnel-master/gateway.xml moet als volgt worden geconfigureerd:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Volledig bestand
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Bewerk het bestand /etc/ipdiva/gateway-tunnel-slave/gateway.xml en vul het aan met de volgende informatie (verschillende secties zijn weggelaten en worden aangeduid met […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Vervang de volgende elementen:
@SERVER@: moet worden vervangen door het adresRIP_MED_SSL_SLAVE@SERVERPORT@: moet worden vervangen door de luisterpoort van de SSL Router, normaal gezien443keyfile.pem: moet worden vervangen door de naam van het certificaatbestandPASSWORD: moet worden vervangen door het wachtwoord van het certificaat@RPC_PORT@: moet worden vervangen door een poort die momenteel niet op de machine in gebruik is; de poort9083kan worden gebruikt
Voorbeeld
Rekening houdend met de volgende informatie:
RIP_MED_SSL_SLAVEis gelijk aan:10.0.10.13- Luisterpoort van de SSL Router:
443 - Naam van het certificaatbestand:
gate-tunnel.p12 - Wachtwoord van het certificaat:
Str0ngP@ssw0rd
Het bestand /etc/ipdiva/gateway-tunnel-slave/gateway.xml moet als volgt worden geconfigureerd:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Volledig bestand
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Nu de instanties zijn geconfigureerd om verbinding te maken met de Mediation Controllers, moeten zij nog zo worden geconfigureerd dat zij de verbinding van de Mediation Controller naar de database omleiden.
Bewerk daarvoor het bestand /etc/ipdiva/gateway-tunnel-master/services.xml en wijzig het als volgt:
1 2 3 4 5 6 7 8 9 | |
Vervang DB_SERVER door de DNS-naam of het IP-adres dat voor de verbinding met de database wordt gebruikt, en DB_PORT door de luisterpoort van de database-instantie.
Neem deze configuratie over voor de instantie die verbinding maakt met de Mediation Controller-server SLAVE door het bestand te kopiëren:
1 | |
Start ten slotte de Edge Gateway-instanties zodat zij de verbinding met de Mediation Controllers tot stand brengen:
1 2 | |
De tunnel op de Mediation Controllers configureren
Om de tunnel door de Mediation Controllers te laten gebruiken, moet het bestaan ervan nog worden gedeclareerd.
Meld u daarvoor als root aan bij de Mediation Controllers en bewerk het bestand /etc/ipdiva/server/services.xml om de volgende sectie toe te voegen (verschillende secties zijn weggelaten en worden aangeduid met […]):
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Vervang de volgende elementen:
GW1_NAMEdoor de naam van de eerste Edge GatewayGW2_NAMEdoor de naam van de tweede Edge GatewayORGANIZATION_NAMEdoor de naam van de eerder aangemaakte organisatie CyberElements Gate
Voorbeeld
Rekening houdend met de volgende informatie:
- Naam van Edge Gateway 1:
gate-tunnel-1 - Naam van Edge Gateway 2:
gate-tunnel-2 - Naam van de organisatie CyberElements Gate:
tunnel
Het bestand /etc/ipdiva/server/services.xml moet als volgt worden aangevuld:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Volledig bestand
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 | |
Start de SSL Router met de volgende opdracht opnieuw om de nieuwe configuratie toe te passen:
1 | |
De database initialiseren
Waarschuwing!
U moet de database default aanmaken voordat CyberElements Bastion deze initialiseert (zij wordt niet automatisch aangemaakt).
Om de PostgreSQL-database van de systeemconfiguratie te initialiseren, moeten eerst de verbindingsparameters op de Mediation Controllers worden geconfigureerd.
Bewerk daarvoor het bestand /etc/ipdiva/care/databasesettings.ini op beide servers en voeg de volgende vermeldingen toe:
2 3 4 5 6 7 8 9 | |
Vervang de volgende elementen:
DB_USERNAMEdoor de gebruikersnaam die voor de verbinding met de database wordt gebruikt.DB_PWDdoor het wachtwoord van de gebruiker die verbinding maakt.DB_HOSTdoor het IP-adres of de DNS-naam die voor de verbinding met de database wordt gebruikt; als er een verbinding via Edge Gateways wordt gebruikt, moet127.0.0.1worden ingevoerd.DB_PORTdoor de poort die voor de verbinding met de database-instantie wordt gebruikt; als er een verbinding via Edge Gateways wordt gebruikt, moet1432worden ingevoerd.
De initialisatie van de database kan met de volgende opdrachten worden gestart, die op slechts één Mediation Controller mogen worden uitgevoerd:
1 2 | |
Daarna hoeft alleen nog de service apache2 op beide Mediation Controllers opnieuw te worden gestart om de initialisatie van de systeemdatabase toe te passen:
1 | |
Installatie van de stuurprogramma's voor de verbinding met Microsoft SQL-databases
Als u verbinding wilt maken met een externe database en dit een Microsoft SQL Server is, moeten er aanvullende ODBC-stuurprogramma's worden geïnstalleerd.
Er zijn twee versies beschikbaar: versie 17 en versie 18.
TLS-verbinding vereist voor de stuurprogramma's in versie 18
Voor het gebruik van de ODBC 18-stuurprogramma's moet de verbinding met TLS zijn versleuteld. Daarvoor moet u MS SQL Server configureren voor de versleuteling van de verbindingen.
Voordat u met de installatie van de ODBC-stuurprogramma's begint, moet u de voor de voorbereiding benodigde pakketten installeren en vervolgens het Microsoft-repository voor de installatie van de pakketten voorbereiden:
1 2 3 4 | |
Installeer vervolgens de stuurprogramma's volgens de gekozen versie en configureer het systeem voor het gebruik van de opdracht sqlcmd:
1 2 3 | |
1 2 3 | |
De ODBC-stuurprogramma's zijn nu correct geïnstalleerd.
Als de Mediation Controller-server toegang heeft tot een MS SQL-server, moet de volgende opdracht de verbinding met de externe server mogelijk maken:
1 | |
Hierbij geldt:
SERVERmoet worden vervangen door de DNS-naam of het IP-adres van de MS SQL-server.INSTANCE_NAMEmoet worden vervangen door de naam van de instantie waarmee verbinding moet worden gemaakt; als dat niet nodig is, verwijdert u ook het teken \.PORTmoet worden vervangen door de verbindingspoort naar de MS SQL-database-instantie.USERmoet worden vervangen door de gebruikersnaam waarmee de verbinding tot stand wordt gebracht.
Voorbeelden
Als de Mediation Controller-server via het IP-adres 10.0.10.100 toegang heeft tot een MS SQL-databaseserver, de betreffende instantie op de poort 1433 luistert en het toegangsaccount sql-user is. Dan luidt de verbindingsopdracht als volgt:
1 | |
Als de verbindingsinstantie met de naam MSSQLINSTANCE moest worden opgegeven, zou de opdracht als volgt worden gewijzigd:
1 | |
Een NTP-tijdserver configureren
Het is raadzaam een tijdserver in te stellen om de systeemklok actueel te houden. De vereiste stappen worden beschreven op de pagina over de NTP-configuratie.
Eerste configuraties in CyberElements Bastion
Toegang tot de webinterfaces met het virtuele IP-adres toestaan
Standaard is het niet toegestaan met het virtuele IP VIP_MED_WEB verbinding te maken met de webinterfaces van het product CyberElements Bastion.
Voer als root de volgende opdrachten uit op de Mediation Controllers om de autorisatie toe te voegen:
1 2 | |
Vervang IP door het IP-adres dat overeenkomt met VIP_MED_WEB.
Eerste configuraties
In deze fase zijn de Mediation Controller-servers geïnstalleerd, maar er moeten nog verschillende acties worden uitgevoerd:
-
De standaardwachtwoorden wijzigen
Wijzig de standaardwachtwoorden van de systeemconsoles.
-
De certificaten en licenties installeren
De Mediation Controller heeft verschillende certificaten en een licentie nodig om operationeel te zijn.
Alleen het certificaat van de CyberElements Bastion-client moet op beide Mediation Controllers opnieuw worden gedeclareerd (gebruik de RIPRIP_MED_WEB_MASTERenRIP_MED_WEB_SLAVE). -
Het webcertificaat configureren
Configureer het webcertificaat dat wordt gebruikt om verbinding te maken met de webinterfaces
-
Een DNS-naam declareren
Voeg een DNS-naam toe die gemachtigd is om verbinding te maken met de webinterfaces.
-
De organisatie configureren
Configureer de organisatie van CyberElements Bastion.
Configureren met directe toegang tot de database
Configureren met toegang tot de database via de tunnel van de Edge Gateways
-
De Edge Gateways declareren
Declareer de te installeren Edge Gateway(s) of HTML5 Gateway(s).
-
Een logische site aanmaken
Maak een logische site aan die de Edge Gateways en HTML5 Gateways samenbrengt die toegang hebben tot de lokale resources, en configureer die.
-
Een Edge Gateway installeren
Installeer en configureer een nieuwe Edge Gateway met de pas geïnstalleerde Mediation Controller-servers.
Er wordt ook een HTML5 Gateway-instantie geconfigureerd.