Installation av Mediation Controller-servrarna
Obs
Som påminnelse: byte till root på Debian-maskiner måste göras med följande kommando:
1 | |
Anvisningarna på den här sidan ska utföras på båda Mediation Controller-servrarna, med start på servern MASTER.
När det finns skillnader mellan servrarna MASTER och SLAVE framhålls de. Om inget nämns gäller anvisningarna både servern MASTER och servern SLAVE.
Ladda ner spegeln och de nödvändiga verktygen
Spegeln CyberElements Cleanroom 4.6 och signaturnyckeln för Systancia-repositoryt kan laddas ner via den här länken (kräver att ett kundkonto skapas): Systancia Marketplace
Utöver spegeln och nyckeln krävs verktyg från tredje part för uppgraderingsprocessen:
- En SSH-klient (i Windows kan du använda PuTTY)
- En SCP-klient (i Windows kan verktygen WinSCP eller FileZilla användas)
Använd SSH-klienten för att ansluta till servern på distans.
Använd SCP-klienten för att överföra filer till din fjärrmaskin.
Förbereda installationen
Konfiguration av nätverket
Installera paketet resolvconf så att den DNS-konfiguration som anges i den konfigurationsfil som strax ska ändras kan tillämpas:
1 | |
Det är absolut nödvändigt att konfigurera en statisk nätverksadress för Mediation Controller. För att göra det måste du först hämta namnet på maskinens nätverksgränssnitt. Kör följande kommando som root:
1 | |
Kommandot visar namnet på nätverksgränssnittet, dess status och de IP-adresser som tilldelats gränssnittet.
Exempel
När kommandot har körts visas följande utdata:
1 | |
Nätverksgränssnittets namn är ens192.
När namnet på nätverksgränssnittet har hämtats är det nu möjligt att redigera maskinens nätverkskonfiguration.
Redigera filen /etc/network/interfaces för att ändra den enligt följande mall:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Där:
INTERFACE_NAMEska ersättas med namnet på det nätverksgränssnitt som hämtades tidigare.RIP_MED_WEB_MASTERska ersättas med serverns verkliga huvudsakliga IP-adress, som blir den IP-adress via vilken webbkonsolerna kan nås.NETMASKska ersättas med den nätmask som hör till IP-adressen.NETWORK_GATEWAYska ersättas med nätverkets standardgateway.IP_DNSska ersättas med DNS-serverns IP-adress. Om flera servrar måste konfigureras (högst 3) separerar du dem med ett blanksteg.DNS_SUFFIXska ersättas med det DNS-suffix som ska användas. Om inget suffix behöver anges tar du bort raden.RIP_MED_SSL_MASTERska ersättas med serverns verkliga sekundära IP-adress. Det blir den IP-adress via vilken SSL Router kan nås.
Exempel
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Slutligen återstår bara att starta om tjänsten networking för att den nya nätverkskonfigurationen ska läsas in:
1 | |
Det är absolut nödvändigt att konfigurera en statisk nätverksadress för Mediation Controller. För att göra det måste du först hämta namnet på maskinens nätverksgränssnitt. Kör följande kommando som root:
1 | |
Kommandot visar namnet på nätverksgränssnittet, dess status och de IP-adresser som tilldelats gränssnittet.
Exempel
När kommandot har körts visas följande utdata:
1 | |
Nätverksgränssnittets namn är ens192.
När namnet på nätverksgränssnittet har hämtats är det nu möjligt att redigera maskinens nätverkskonfiguration.
Redigera filen /etc/network/interfaces för att ändra den enligt följande mall:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Där:
INTERFACE_NAMEska ersättas med namnet på det nätverksgränssnitt som hämtades tidigare.RIP_MED_WEB_SLAVEska ersättas med serverns verkliga huvudsakliga IP-adress, som blir den IP-adress via vilken webbkonsolerna kan nås.NETMASKska ersättas med den nätmask som hör till IP-adressen.NETWORK_GATEWAYska ersättas med nätverkets standardgateway.IP_DNSska ersättas med DNS-serverns IP-adress. Om flera servrar måste konfigureras (högst 3) separerar du dem med ett blanksteg.DNS_SUFFIXska ersättas med det DNS-suffix som ska användas. Om inget suffix behöver anges tar du bort raden.RIP_MED_SSL_SLAVEska ersättas med serverns verkliga sekundära IP-adress. Det blir den IP-adress via vilken SSL Router kan nås.
Exempel
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Slutligen återstår bara att starta om tjänsten networking för att den nya nätverkskonfigurationen ska läsas in:
1 | |
Ett sista steg återstår: att ändra maskinens interna namnuppslagning så att den slår upp dess verkliga huvudsakliga IP-adress (motsvarande RIP_MED_WEB_MASTER eller RIP_MED_WEB_SLAVE).
För att göra det redigerar du filen /etc/hosts och ersätter 127.0.1.1 med RIP_MED_WEB_MASTER eller RIP_MED_WEB_SLAVE beroende på Mediation Controller-server.
Example
För en Mediation Controller-server vars verkliga webb-IP-adress är 10.0.10.10 och vars namn är mediation-controller.domain.local får filen /etc/hosts följande värde:
1 2 | |
Observera!
En felaktig konfiguration av filen kan orsaka ett fel vid installationen av paketet collectd.
Konfigurera pakethanteraren APT
Ladda upp de filer som laddats ner från Systancia Marketplace till katalogen /tmp/ på servern med en SCP-klient:
systancia.gpgcleanroom-4.6.1-build33.1096.D12-full.tgz
Logga in på servern som root och kör sedan följande kommandon för att packa upp Systancia-repositoryt, konfigurera dess användning i APT och autentisera det.
1 2 3 4 5 | |
Vi rekommenderar starkt att du inaktiverar installationen av onödiga paket när apt-kommandon körs. Kör följande kommando för att göra det:
1 | |
Kontrollera att locale en_US.utf8 finns
Installationen av Mediation Controller-servern kräver att locale en_US.utf8 genereras.
Kör följande kommando som root för att kontrollera om de redan har genererats på servern:
1 | |
Om kommandots svar visar en_US.utf8 går du vidare till nästa steg, konfigurationen av GRUB.
Kör annars följande kommandon för att lägga till locale på maskinen:
1 2 | |
Konfigurera uppstartsprogrammet GRUB
När dessa kommandon har körts måste du starta om maskinen efter att ha tillämpat en inställning i uppstartsprogrammet GRUB:
1 2 3 | |
Installation av Mediation Controller-servern i CyberElements Bastion
Installation av baskomponenterna
Starta installationen av komponenterna med följande kommando som root:
1 | |
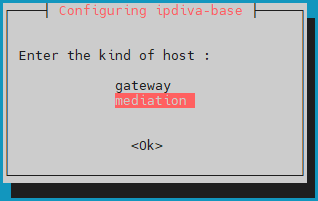
När alla beroenden har laddats ner öppnas ett fönster där du ska välja servertyp. Välj mediation:
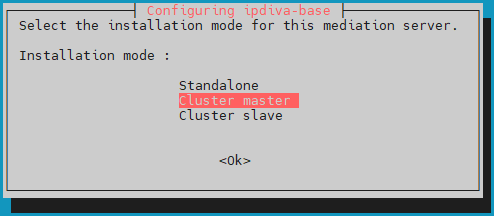
Välj därefter installationsläget lbMaster:
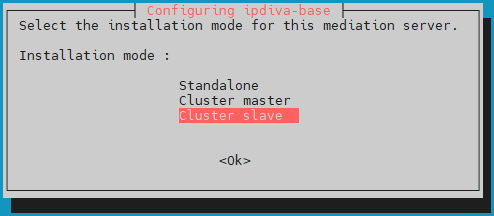
Välj därefter installationsläget lbSlave:
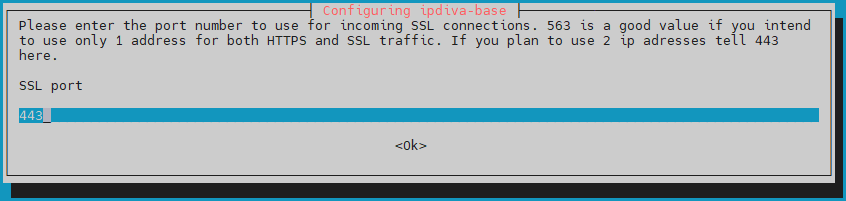
Därefter behöver du ange den port som SSL Router ska lyssna på. Lyssningsporten är vanligtvis satt till 443, men porten 8443 kan också användas om Mediation Controller endast använder en IP-adress:
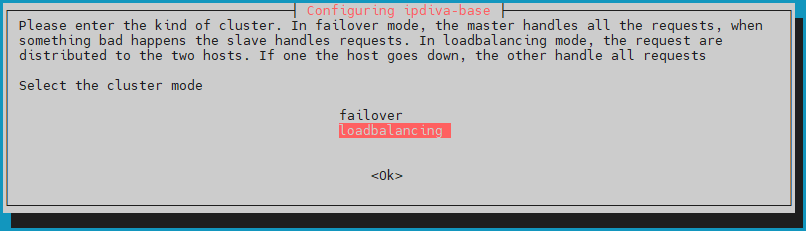
Sätt sedan Cluster-läget till loadbalancing så att användarlasten fördelas över båda Mediation Controller-servrarna:
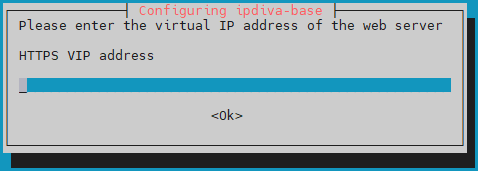
Ange den virtuella webb-IP-adressen för Cluster, VIP_MED_WEB:
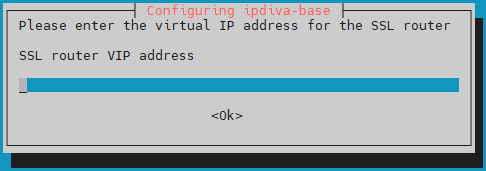
Ange den virtuella SSL-IP-adressen för Cluster, VIP_MED_SSL:
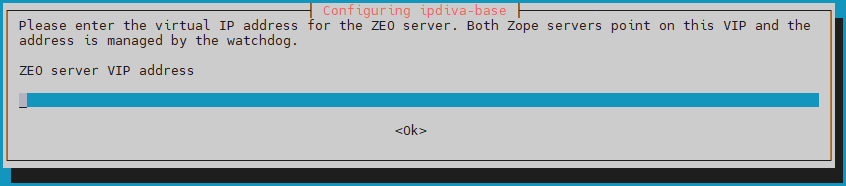
Ange den virtuella IP-adressen för konfigurationsdatabasen i Cluster, VIP_MED_ZEO:
Ange den verkliga webb-IP-adressen för Mediation Controller MASTER, RIP_MED_WEB_MASTER:
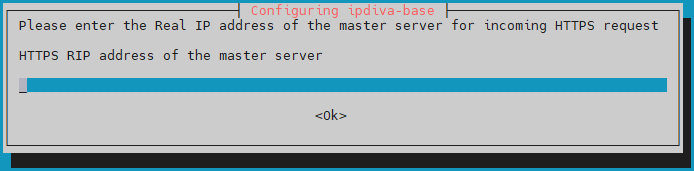
Ange den verkliga SSL-IP-adressen för Mediation Controller MASTER, RIP_MED_SSL_MASTER:
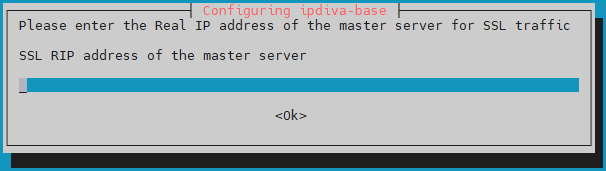
Ange den verkliga webb-IP-adressen för Mediation Controller SLAVE, RIP_MED_WEB_SLAVE:
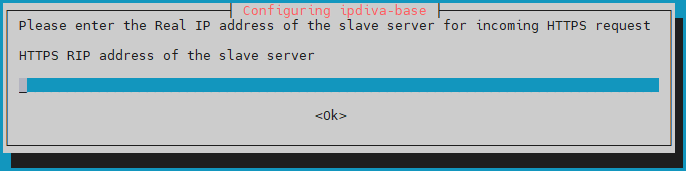
Ange slutligen den verkliga SSL-IP-adressen för Mediation Controller SLAVE, RIP_MED_SSL_SLAVE:
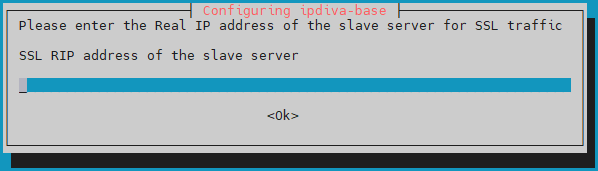
Vad gör jag om det uppstår ett fel?
Om det har blivit ett fel i den information du angav fortsätter du installationen av paketet ipdiva-base och använder sedan följande kommando för att konfigurera om servern:
1 | |
Installation av Cluster-komponenterna
Efter installationen av baskomponenterna måste Cluster-komponenterna installeras på Mediation Controller-servrarna:
1 | |
Efter installationen av komponenterna krävs en omstart:
1 | |
Konfiguration av Cluster
Ändra lösenordet för konsolen /mediation/system i CyberElements Gate
I det här skedet av installationen finns ett nytt administrationsgränssnitt tillgängligt: Ändra lösenord
Tillämpa licenser och certifikat
Fortsatt i konsolen /mediation/system behöver du ange certifikaten och licenserna för Mediation Controller-servern.
Observera!
Licensen och certifikatet för SSL Router är specifika för Mediation Controller-servern MASTER eller SLAVE.
Att konfigurera fel licens eller fel certifikat orsakar funktionsfel senare.
Tillämpa licensen och certifikatet för komponenten SSL Router: 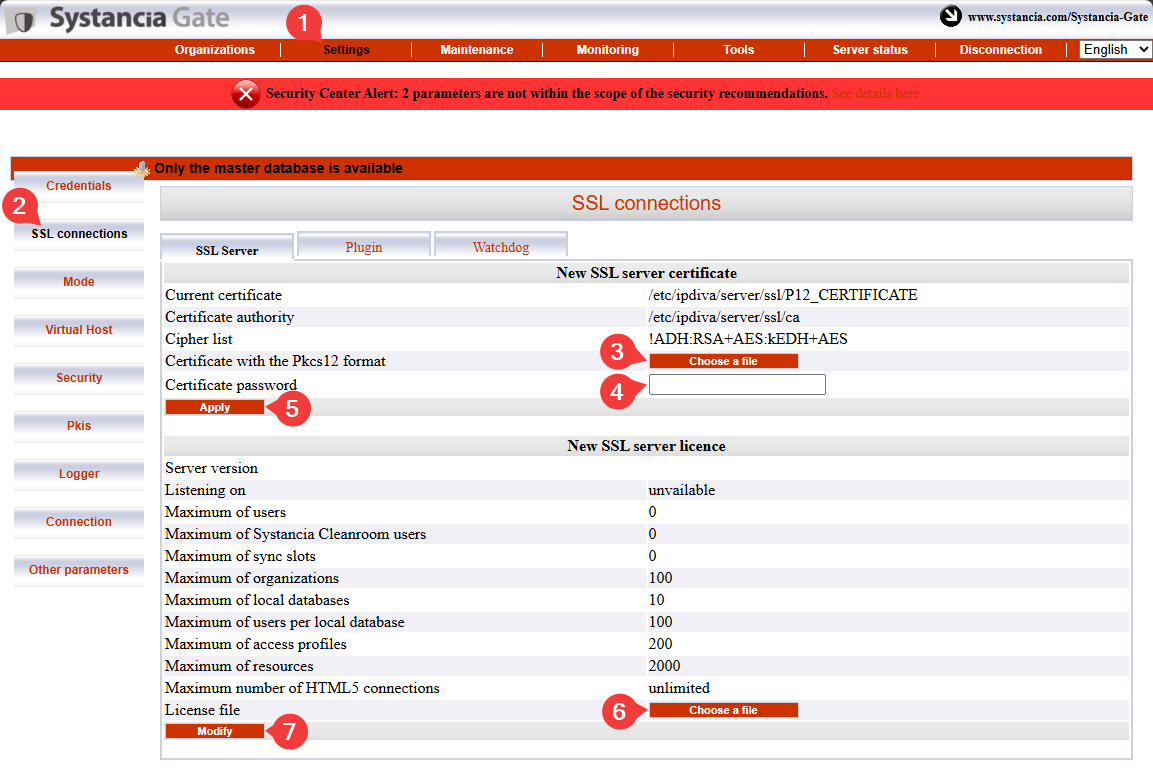
- Klicka på fliken
Settings. - Välj
SSL Connectionsi menyn. - Sök efter certifikatet för SSL Router.
- Ange lösenordet för SSL Router-certifikatet.
- Klicka på
Applyför att tillämpa certifikatet på SSL-routern. - Välj serverns licensfil.
- Klicka på
Modifyför att tillämpa serverns licens.
Ange därefter informationen om certifikatet för CyberElements Bastion-klienten: 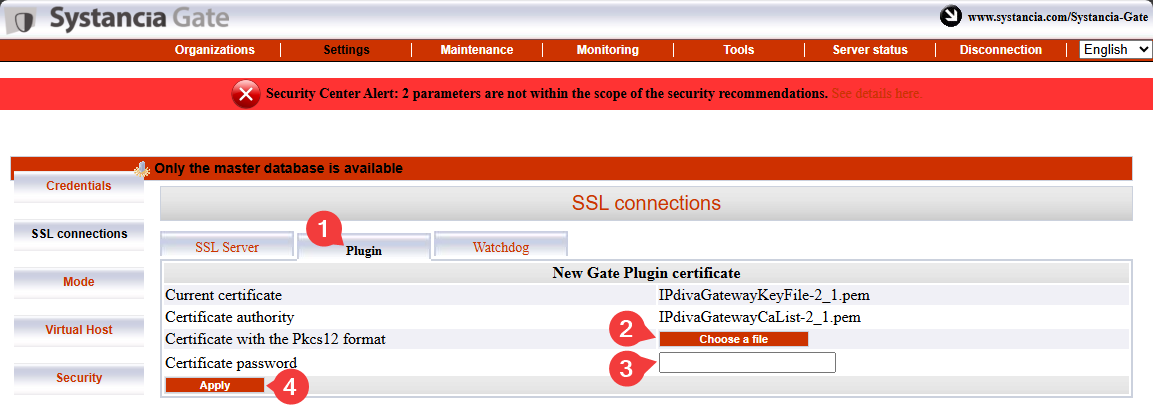
- Välj fliken
Plugin. - Sök efter certifikatet för CyberElements Bastion-klienten.
- Ange lösenordet för certifikatet.
- Klicka på
Applyför att tillämpa certifikatet.
Det återstår att ange informationen om Watchdog-certifikatet: 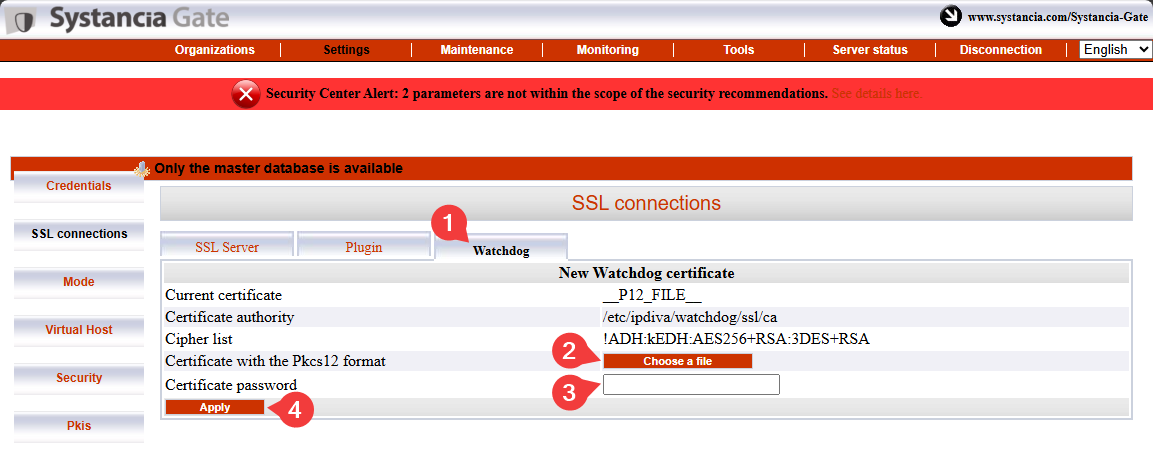
- Välj fliken
Watchdog - Sök efter Watchdog-certifikatet.
- Ange lösenordet för certifikatet.
- Klicka på
Applyför att tillämpa certifikatet.
För att dessa ändringar ska börja gälla måste du starta om SSL Router och Watchdog: 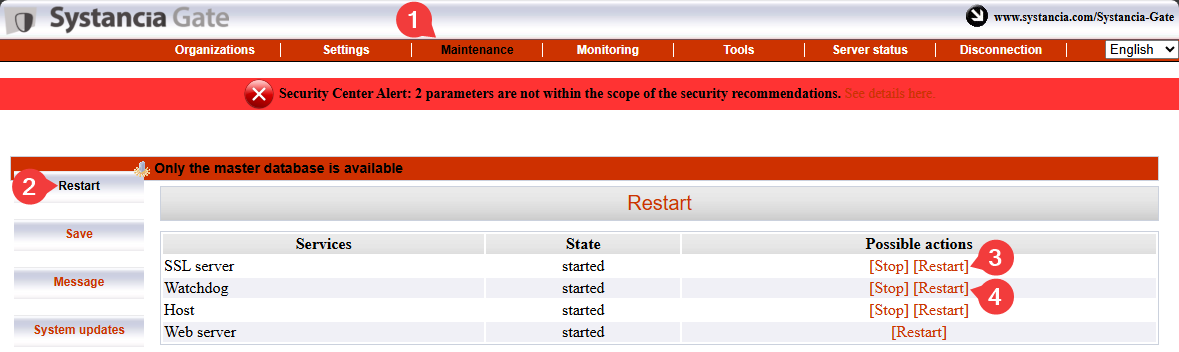
Pairing av Mediation Controller-servrarna
Observera!
Vid det här laget måste båda Mediation Controller-servrarna ha konfigurerats fram till tillämpningen av licenser och certifikat.
Om Mediation Controller-servern SLAVE ännu inte har konfigurerats gör du det genom att börja från början av den här dokumentationen.
Steget för pairing av Mediation Controller-servrarna upprättar en förtroendelänk mellan de två servrarna och initierar cluster-driften.
På Mediation Controller-servern SLAVE
Kör följande kommando som root för att skicka en pairing-begäran till Mediation Controller-servern MASTER:
1 | |
Ersätt RIP_MED_WEB_MASTER med den aktuella IP-adressen.
Exempel
Om RIP_MED_WEB_MASTER är 10.0.10.10 blir kommandot som ska anges följande:
1 | |
På Mediation Controller-servern MASTER
Kör följande kommando som root för att visa väntande pairing-begäranden och hämta begärans identifierare:
1 | |
Kör därefter följande kommando för att godkänna pairing-begäran och ersätt ID med den identifierare som hämtades med det föregående kommandot:
1 | |
Exempel
Om resultatet av kommandot hostManagerCtl getPendingRequests är följande:
1 2 3 | |
Då blir kommandot för att godkänna pairing-begäran följande:
1 | |
För att kontrollera kopplingen använder du följande kommando på Mediation Controller-servern (antingen MASTER eller SLAVE):
1 | |
Resultatet skiljer sig beroende på vilken server kommandot körs på:
Det förväntade resultatet på Mediation Controller-servern MASTER är följande:
1 | |
Exempel
1 | |
Det förväntade resultatet på Mediation Controller-servern SLAVE är följande:
1 | |
Exempel
1 | |
På Mediation Controller-servern SLAVE
Du kan kontrollera bootstrap-statusen från servern SLAVE med följande kommando:
1 | |
Ett cluster som inte har några synkroniseringsproblem returnerar värdet 0.
En sista serie kommandon krävs, även den på servern SLAVE, för att synkronisera en hemlighet som delas mellan de båda Mediation Controller-servrarna:
1 2 | |
Aktivering av anslutningen mellan servrarna
Vad används anslutningen mellan servrarna till?
Det är en särskild anslutning i cluster-driften som gör det möjligt för en Mediation Controller-server att dirigera trafiken till en annan Mediation Controller-server när den Edge Gateway som är mål inte är ansluten till den första servern utan endast till den andra.
Om till exempel Mediation Controller-servern MASTER inte längre är ansluten till Edge Gateway kan den använda anslutningen mellan servrarna för att nå den via Mediation Controller-servern SLAVE.
flowchart LR
    MASTER(Mediation Controller<br/>MASTER) --x |Anslutning förlorad| GW(Edge Gateway)
MASTER --> |Länk mellan servrar| SLAVE(Mediation Controller<br/>SLAVE) --> GWPå Mediation Controller-servern MASTER
Redigera filen /etc/ipdiva/server/remoteServers.xml för att ange CN för interserver-certifikatet:
1 2 3 4 5 6 7 8 9 | |
Ersätt SLAVECN med CN för det certifikat som är avsett för anslutningen mellan servrarna.
Om du inte känner till CN för interserver-certifikatet kan tecknet * anges (rekommenderas vid tvekan):
1 2 3 4 5 6 7 8 9 | |
Exempel
Med hänsyn till följande information:
- CN för interserver-certifikatet:
my-interserver-cert
Filen /etc/ipdiva/server/remoteServers.xml på Mediation Controller-servern MASTER ska fyllas i på följande sätt:
1 2 3 4 5 6 7 8 9 | |
Fullständig fil
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 | |
På Mediation Controller-servern SLAVE
Skicka interserver-certifikatet till Mediation Controller SLAVE i katalogen /tmp/.
Kör därefter följande kommandon som root för att flytta det till målkatalogen med rätt behörigheter:
1 2 3 | |
Redigera därefter filen /etc/ipdiva/server/remoteServers.xml för att lägga till följande innehåll i taggen <remoteConfig> (den gamla taggen <localCluster> kan tas bort helt):
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Ersätt:
MASTERCN: ange CN för SSL Router-certifikatet för Mediation ControllerMASTER; det är vanligtvisRIP_MED_SSL_MASTER.RIP_MED_SSL_MASTER: motsvarar den sekundära IP-adressen för Mediation ControllerMASTER.PORT_RIP_MED_SSL_MASTER: detta är den port som SSL-routern för Mediation ControllerMASTERlyssnar på; vanligtvis är det443.INTERSERVER.P12: namn på det certifikat som är avsett för anslutningen mellan servrarna.PASSWORD: lösenord för interserver-certifikatet.
Exempel
Med hänsyn till följande information:
- Namn på interserver-certifikatet:
my-interserver-cert.p12 - Lösenord för interserver-certifikatet:
MySecurePassword - RIP SSL för Mediation Controller
MASTER:10.0.10.11 - Port på RIP SSL för Mediation Controller
MASTER:443 - CN för certifikatet för Mediation Controller
MASTER:10.0.10.11
Filen /etc/ipdiva/server/remoteServers.xml på Mediation Controller-servern SLAVE ska fyllas i på följande sätt:
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Fullständig fil
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 | |
Ändra konfigurationen av SSL-routern SLAVE genom att köra följande kommando:
1 | |
På Mediation Controller-servrarna MASTER och SLAVE
Starta om SSL Router för att tillämpa inställningarna för anslutningen mellan servrarna:
1 | |
För att bekräfta att anslutningen mellan servrarna fungerar korrekt ska följande kommando returnera ett resultat:
1 | |
Det föregående kommandot ska producera en logg som innehåller följande: TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s).
Om ingen sådan logg visas kontrollerar du den konfiguration som gjordes i det här kapitlet.
I webbkonsolen /mediation/system för Mediation Controller MASTER
Aktivera anslutningen mellan de två Mediation Controller-servrarna genom att redigera den virtuella SSL-värden default: 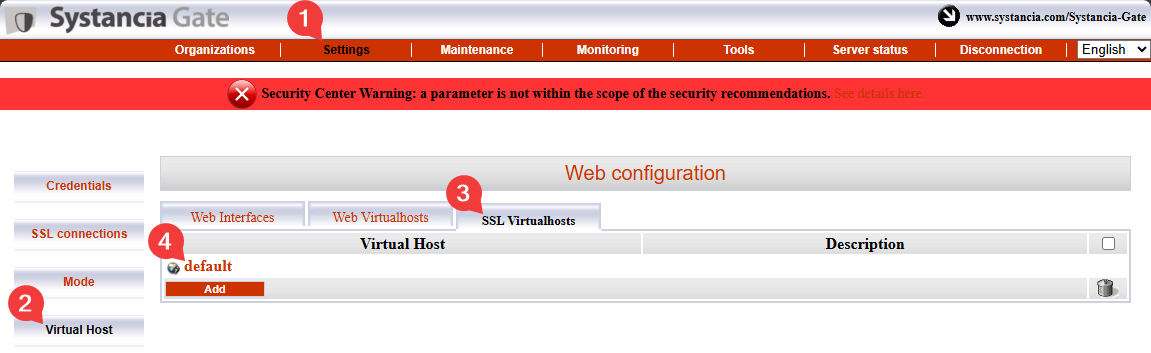
Fyll i de olika fälten enligt anvisningarna nedan och aktivera funktionen för anslutning mellan servrarna genom att markera kryssrutan Is cross-server linking configured?: 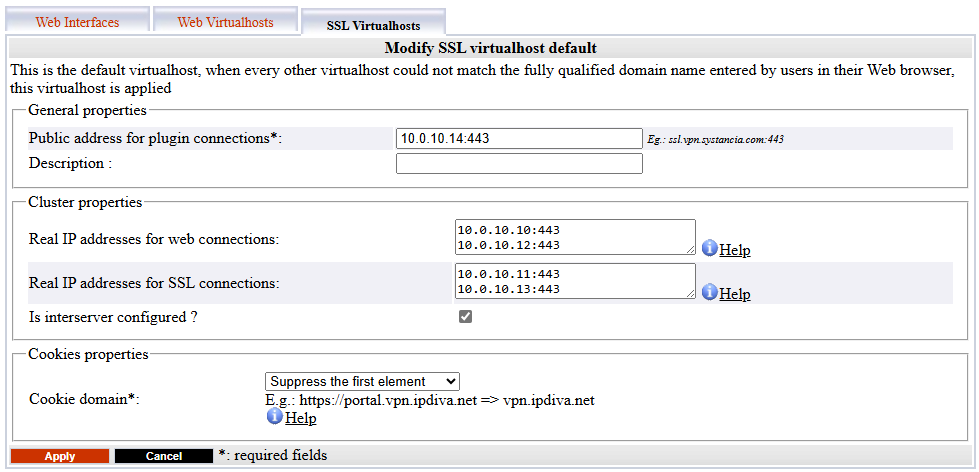
Public address for plugin connections: motsvararVIP_MED_SSLföljt av dess lyssningsport (vanligtvis443).Actual public IP addresses for web connections: motsvarar paret med verkliga webb-IP-adresser (RIP_MED_WEB_MASTERochRIP_MED_WEB_SLAVE) med sina respektive portar, en rad per par av IP-adress och port.Actual public IP addresses for SSL connections: motsvarar paret med verkliga SSL-IP-adresser (RIP_MED_SSL_MASTERochRIP_MED_SSL_SLAVE) med sina respektive portar, en rad per par av IP-adress och port.
Installation av de komponenter som är specifika för CyberElements Bastion
Starta installationen av komponenterna i CyberElements Bastion på Mediation Controller-servrarna med följande kommando:
1 | |
Servrarna måste startas om för att installationen ska slutföras:
1 | |
Anslutning till PostgreSQL-databasen
För att fungera kräver CyberElements Bastion att en extern PostgreSQL-databas (DB) används för att lagra dess inställningar och de olika loggarna i konsolen /system.
Om DB:n är direkt åtkomlig från Mediation Controller-servrarna går du direkt till steget för initiering av DB:n.
Anslutning till en databas i LAN
För att möjliggöra anslutning till en databas i LAN utan att öppna ett flöde från DMZ till LAN, omdirigeras databasflödet genom en TLS-tunnel mellan Edge Gateways och Mediation Controller-servrarna.
För att åstadkomma det är det nödvändigt att konfigurera en Edge Gateway (eller två Edge Gateways) med den underliggande tekniken CyberElements Gate.
Deklaration av Edge Gateways i CyberElements Gate
Börja med att logga in på konsolen /mediation/system i CyberElements Gate.
Öppna sedan menyn ”Organizations” och klicka på ”Add”: 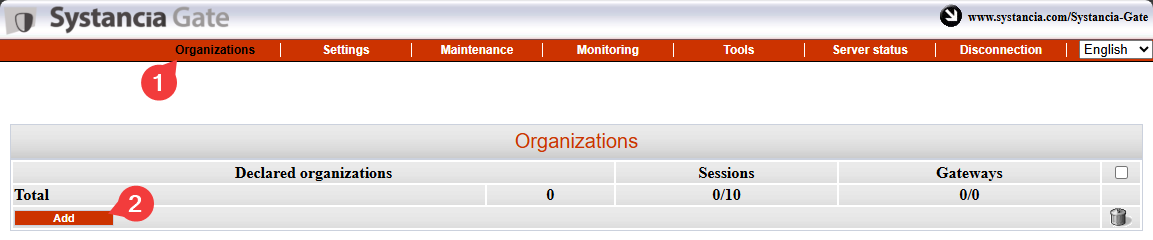
Ange namnet på organisationen, som måste skilja sig från det som tilldelats CyberElements Bastion (till exempel tunnel), och ange minst en licens för användarsessioner tillsammans med lösenordet för kontot admin: 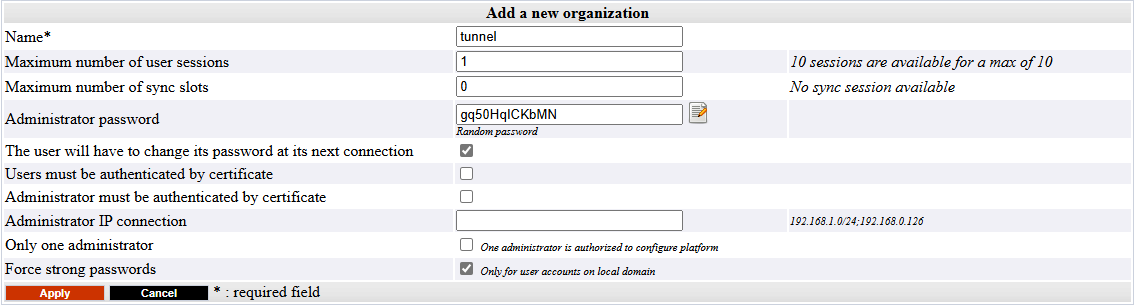
Logga in på administrationsgränssnittet för den organisation du skapade tidigare med kontot admin genom att gå till /gate/admin: 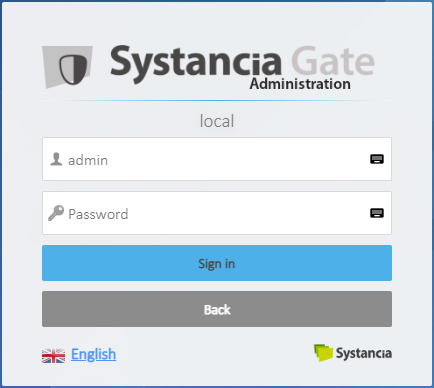
Deklarera därefter de båda Edge Gateway som ska användas för att upprätta tunneln.
Håll pekaren över Infrastructure till vänster, klicka på Gateways och klicka sedan på knappen Add: 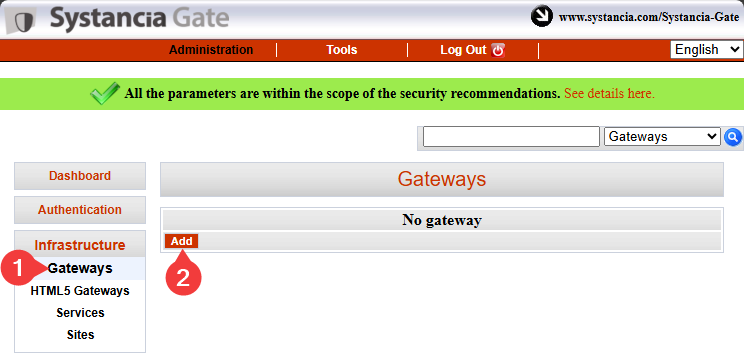
Ange namnet på den första Edge Gateway och bekräfta inmatningen: 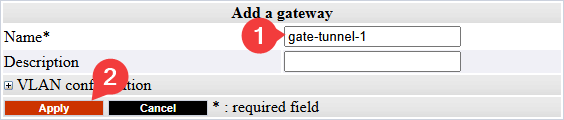
Information
Som påminnelse: namnet på en Edge Gateway är kopplat till det certifikat som den använder för att autentisera sig mot SSL Router för Mediation Controller.
Namnet har följande form <GW_NAME>@<ORGANIZATION_NAME>, där <GW_NAME> motsvarar namnet på Edge Gateway och där <ORGANIZATION_NAME> motsvarar namnet på den organisation som skapats i systemkonsolen för CyberElements Gate.
Upprepa steget för deklaration av Edge Gateway för den andra Edge Gateway.
Anslutningar och inställningar för tunneln på Edge Gateways
Information
Följande steg kan utföras på båda de Edge Gateway som används för tunneln till databasen.
Förutsättningar
För att slutföra den här delen behöver du använda något av följande:
- En virtuell Edge Gateway-appliance där enbart systeminitieringen har utförts.
- En Edge Gateway installerad från grunden med Edge Gateway-komponenterna installerade.
Använd först ett verktyg som WinSCP eller FileZilla för att överföra det certifikat som krävs för anslutningen till katalogen /tmp/ på Edge Gateway via SCP.
Anslut därefter via SSH och byt till root.
För att ansluta Edge Gateway till båda Mediation Controller-servrarna måste du skapa två nya Edge Gateway-instanser: den ena ansluter till Mediation Controller MASTER och den andra till Mediation Controller SLAVE.
Kör följande kommandon för att skapa dem:
1 2 | |
Kopiera certifikatfilen till katalogerna /etc/ipdiva/gateway-tunnel-master/ssl/ och /etc/ipdiva/gateway-tunnel-slave/ssl/:
1 2 | |
Ersätt <CERT_NAME> med namnet på det certifikat som Edge Gateway måste använda för att ansluta till Mediation Controller.
Konfigurera Edge Gateway-instanserna så att de kan ansluta till Mediation Controller-servrarna.
Konfigurationerna skiljer sig beroende på vilken Mediation Controller som ska kontaktas. Gör båda inställningarna:
Redigera filen /etc/ipdiva/gateway-tunnel-master/gateway.xml och fyll i den med följande information (flera avsnitt har utelämnats och markeras med […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Ersätt följande element:
@SERVER@: ska ersättas med adressenRIP_MED_SSL_MASTER@SERVERPORT@: ska ersättas med lyssningsporten för SSL Router, normalt satt till443keyfile.pem: ska ersättas med namnet på certifikatfilenPASSWORD: ska ersättas med lösenordet för certifikatet@RPC_PORT@: ska ersättas med en port som maskinen inte lyssnar på för närvarande; porten9082kan användas
Exempel
Med hänsyn till följande information:
RIP_MED_SSL_MASTERär lika med:10.0.10.11- Lyssningsport för SSL Router:
443 - Namn på certifikatfilen:
gate-tunnel.p12 - Lösenord för certifikatet:
Str0ngP@ssw0rd
Filen /etc/ipdiva/gateway-tunnel-master/gateway.xml ska konfigureras på följande sätt:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Fullständig fil
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Redigera filen /etc/ipdiva/gateway-tunnel-slave/gateway.xml och fyll i den med följande information (flera avsnitt har utelämnats och markeras med […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Ersätt följande element:
@SERVER@: ska ersättas med adressenRIP_MED_SSL_SLAVE@SERVERPORT@: ska ersättas med lyssningsporten för SSL Router, normalt satt till443keyfile.pem: ska ersättas med namnet på certifikatfilenPASSWORD: ska ersättas med lösenordet för certifikatet@RPC_PORT@: ska ersättas med en port som inte används på maskinen för närvarande; porten9083kan användas
Exempel
Med hänsyn till följande information:
RIP_MED_SSL_SLAVEär lika med:10.0.10.13- Lyssningsport för SSL Router:
443 - Namn på certifikatfilen:
gate-tunnel.p12 - Lösenord för certifikatet:
Str0ngP@ssw0rd
Filen /etc/ipdiva/gateway-tunnel-slave/gateway.xml ska konfigureras på följande sätt:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Fullständig fil
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Nu när instanserna är konfigurerade för att ansluta till Mediation Controller-servrarna behöver de fortfarande konfigureras för att omdirigera anslutningen från Mediation Controller till databasen.
För att göra det redigerar du filen /etc/ipdiva/gateway-tunnel-master/services.xml och ändrar den på följande sätt:
1 2 3 4 5 6 7 8 9 | |
Ersätt DB_SERVER med det DNS-namn eller den IP-adress som används för att ansluta till databasen, och DB_PORT med lyssningsporten för databasinstansen.
Upprepa den här konfigurationen för den instans som ansluter till Mediation Controller-servern SLAVE genom att kopiera filen:
1 | |
Starta slutligen Edge Gateway-instanserna så att de upprättar anslutningen till Mediation Controller-servrarna:
1 2 | |
Konfigurera tunneln på Mediation Controller-servrarna
För att tunneln ska kunna användas av Mediation Controller-servrarna måste dess existens fortfarande deklareras.
För att göra det loggar du in som root på Mediation Controller-servrarna och redigerar filen /etc/ipdiva/server/services.xml för att lägga till följande avsnitt (flera avsnitt har utelämnats och markeras med […]):
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Ersätt följande element:
GW1_NAMEmed namnet på den första Edge GatewayGW2_NAMEmed namnet på den andra Edge GatewayORGANIZATION_NAMEmed namnet på den CyberElements Gate-organisation som skapades tidigare
Exempel
Med hänsyn till följande information:
- Namn på Edge Gateway 1:
gate-tunnel-1 - Namn på Edge Gateway 2:
gate-tunnel-2 - Namn på organisationen CyberElements Gate:
tunnel
Filen /etc/ipdiva/server/services.xml ska fyllas i på följande sätt:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Fullständig fil
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 | |
För att tillämpa den nya konfigurationen startar du om SSL Router med följande kommando:
1 | |
Initiering av databasen
Observera!
Du måste skapa databasen default innan CyberElements Bastion initierar den (den skapas inte automatiskt).
För att initiera PostgreSQL-databasen för systemkonfigurationen måste du först konfigurera anslutningsinställningarna på Mediation Controller-servrarna.
För att göra det redigerar du filen /etc/ipdiva/care/databasesettings.ini på båda servrarna och lägger till följande poster:
2 3 4 5 6 7 8 9 | |
Ersätt följande element:
DB_USERNAMEmed det användarnamn som används för att ansluta till databasen.DB_PWDmed lösenordet för den användare som ansluter.DB_HOSTmed den IP-adress eller det DNS-namn som används för att ansluta till databasen; om en anslutning via Edge Gateway används ska du ange127.0.0.1.DB_PORTmed den port som används för att ansluta till databasinstansen; om en anslutning via Edge Gateway används ska du ange1432.
Initieringen av databasen kan startas med följande kommandon, som endast ska köras på en Mediation Controller:
1 2 | |
Därefter återstår bara att starta om tjänsten apache2 på båda Mediation Controller-servrarna för att tillämpa initieringen av systemdatabasen:
1 | |
Installation av drivrutiner för anslutning till Microsoft SQL-databaser
Om du vill ansluta till en extern databas och det är en Microsoft SQL Server måste ytterligare ODBC-drivrutiner installeras.
Två versioner är tillgängliga: version 17 och version 18.
TLS-anslutning krävs för drivrutinerna i version 18
Användning av ODBC 18-drivrutinerna kräver att anslutningen är krypterad med TLS. För att göra det behöver du konfigurera MS SQL Server för kryptering av anslutningar.
Innan du börjar installationen av ODBC-drivrutinerna måste du installera de paket som krävs för förberedelsen och därefter förbereda Microsoft-repositoryt för installationen av paketen:
1 2 3 4 | |
Installera därefter drivrutinerna enligt den valda versionen och konfigurera systemet för att använda kommandot sqlcmd:
1 2 3 | |
1 2 3 | |
ODBC-drivrutinerna är nu korrekt installerade.
Om Mediation Controller-servern har åtkomst till en MS SQL-server ska följande kommando göra det möjligt att ansluta till fjärrservern:
1 | |
Där:
SERVERska ersättas med DNS-namnet eller IP-adressen för MS SQL-servern.INSTANCE_NAMEska ersättas med namnet på den instans som anslutningen ska göras till; om det inte behövs tar du även bort tecknet \.PORTska ersättas med anslutningsporten till MS SQL-databasinstansen.USERska ersättas med det användarnamn som anslutningen upprättas med.
Exempel
Om Mediation Controller-servern har åtkomst till en MS SQL-databasserver via IP-adressen 10.0.10.100, den instans som ska nås lyssnar på porten 1433 och åtkomstkontot är sql-user. Då blir anslutningskommandot följande:
1 | |
Om anslutningsinstansen med namnet MSSQLINSTANCE måste anges skulle kommandot ändras på följande sätt:
1 | |
Konfiguration av en NTP-tidsserver
Det rekommenderas att du sätter upp en tidsserver för att hålla systemklockan uppdaterad. De steg som krävs beskrivs på sidan om NTP-konfiguration.
Inledande konfigurationer i CyberElements Bastion
Auktorisering av åtkomst till webbgränssnitten med den virtuella IP-adressen
Som standard är det inte tillåtet att ansluta till webbgränssnitten för produkten CyberElements Bastion med den virtuella IP-adressen VIP_MED_WEB.
För att lägga till auktoriseringen kör du följande kommandon som root på Mediation Controller-servrarna:
1 2 | |
Ersätt IP med den IP-adress som motsvarar VIP_MED_WEB.
Inledande konfigurationer
I det här skedet är Mediation Controller-servrarna installerade, men flera åtgärder återstår:
-
Ändra standardlösenorden
Ändra standardlösenorden för systemkonsolerna.
-
Installera certifikaten och licenserna
Mediation Controller kräver olika certifikat och en licens för att vara driftklar.
Endast certifikatet för klienten CyberElements Bastion behöver deklareras om på båda Mediation Controller-servrarna (använd RIPRIP_MED_WEB_MASTERochRIP_MED_WEB_SLAVE). -
Konfigurera webbcertifikatet
Konfigurera det webbcertifikat som används för att ansluta till webbgränssnitten
-
Deklarera ett DNS-namn
Lägg till ett DNS-namn som har behörighet att ansluta till webbgränssnitten.
-
Konfigurera organisationen
Konfigurera organisationen i CyberElements Bastion.
Konfigurera med direkt åtkomst till databasen
Konfigurera med åtkomst till databasen via tunneln för Edge Gateways
-
Deklarera Edge Gateways
Deklarera den eller de Edge Gateway eller HTML5 Gateway som ska installeras.
-
Skapa ett logiskt site
Skapa och konfigurera ett logiskt site som grupperar de Edge Gateways och HTML5 Gateways som kan komma åt de lokala resurserna.
-
Installera en Edge Gateway
Installera och konfigurera en ny Edge Gateway med de nyinstallerade Mediation Controller-servrarna.
En HTML5 Gateway-instans konfigureras också.