Lägg till en ny betrodd certifikatutfärdare
Som standard litar komponenterna på Mediation Controller-servern endast på certifikat som utfärdats av Systancias certifikatutfärdare (CA).
För att kunna använda certifikat som genererats av andra CA:er, antingen för att ansluta en Edge Gateway eller för Mediation Controller-serverns interna komponenter (SSL Router och tjänsten Watchdog), måste de olika CA:erna läggas till i listan över betrodda CA:er.
Öppna webbgränssnittet på Mediation Controller-servern med URI:n /system.
Exempel
Om åtkomsten till Mediation Controller sker via dess web-IP-adress 10.0.10.10 använder åtkomsten till systemgränssnittet URL:en: https://10.0.10.10/system.
Om åtkomst till Mediation Controller är möjlig med ett DNS-namn, till exempel cyberelements-bastion.domain.local, sker åtkomsten till systemgränssnittet via URL:en: https://cyberelements-bastion.domain.local/system.
Viktigt!
För varje ändring av lösenordet, licensen eller certifikaten (SSL Router, Watchdog och CyberElements Bastion-klienten) ansluter du till den verkliga IP-adressen för cluster (RIP_MED_WEB_MASTER eller RIP_MED_WEB_SLAVE).
-
Välj panelen
PKIs:
-
Klicka på knappen för att skapa en PKI:
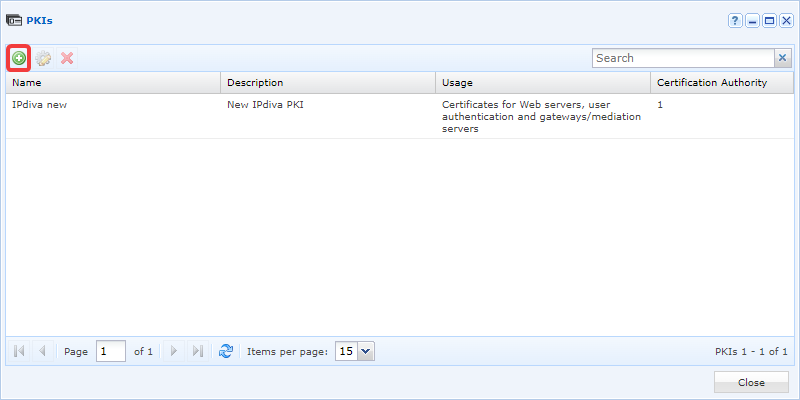
-
Ge den nya PKI:n det namn du vill. Lägg till en beskrivning vid behov. Välj
Certificate gateways/mediation serversi fältetUsageoch klicka sedan påValidate: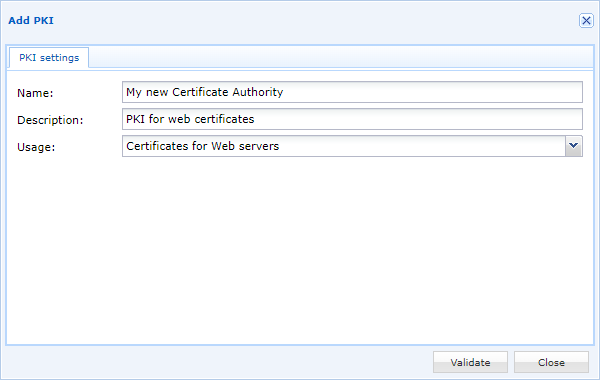
-
Redigera den nya PKI:n genom att klicka på kugghjulsikonen:
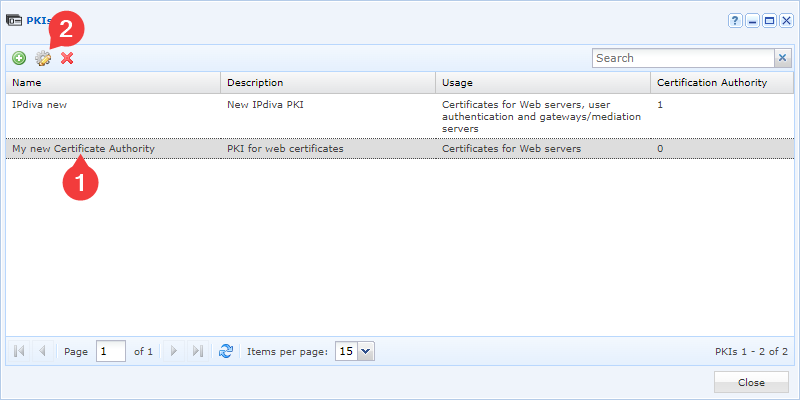
-
Lägg sedan till nya CA:er med följande knapp:
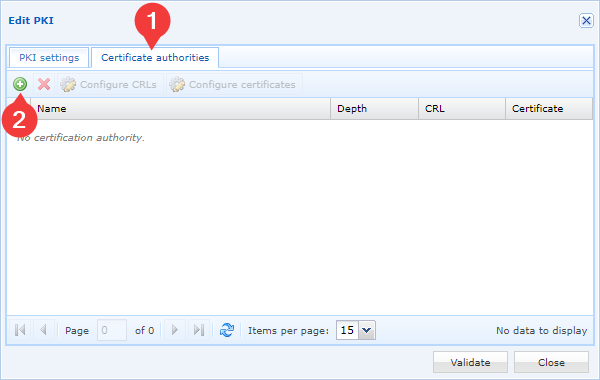
-
Välj certifikatfilen för din CA och bekräfta ditt val:
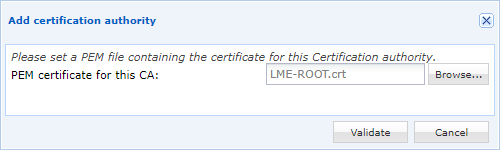
Du behöver upprepa de två sista stegen lika många gånger som du har certifikatutfärdare. Vi rekommenderar att du lägger till alla certifikatutfärdare.
Observera
För att de nya betrodda CA:erna ska beaktas måste komponenterna SSL server och Watchdog startas om.
Om plattformen redan är i produktion kopplar denna åtgärd bort alla Edge Gateways, vilket påverkar användarnas sessioner.
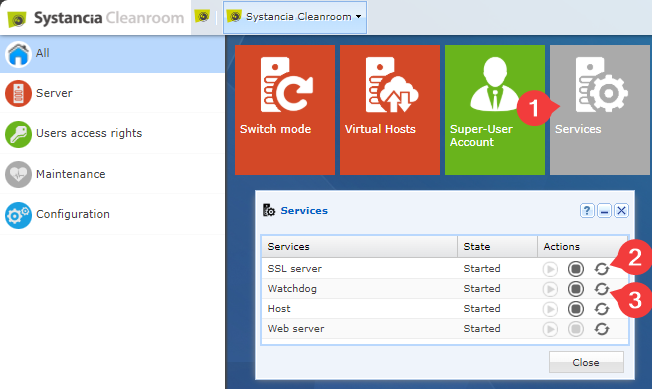
- Klicka på panelen
Services. - Starta om
SSL server. - Starta om
Watchdog.