Añadir una nueva autoridad de certificación de confianza
De forma predeterminada, los componentes del servidor Mediation Controller solo confían en los certificados emitidos por la autoridad de certificación (CA) de Systancia.
Para poder utilizar certificados generados por otras CA, ya sea para conectar una Edge Gateway o para los componentes internos del servidor Mediation Controller (enrutador SSL y servicio Watchdog), es necesario añadir dichas CA a la lista de CA de confianza.
Acceda a la interfaz web del servidor Mediation Controller con el URI /system.
Ejemplos
Si el acceso al Mediation Controller por su dirección IP web es 10.0.10.10, el acceso a la interfaz de sistema utilizará la URL: https://10.0.10.10/system.
Si el acceso al Mediation Controller es posible con un nombre DNS, por ejemplo cyberelements-bastion.domain.local, el acceso a la interfaz de sistema utilizará la URL: https://cyberelements-bastion.domain.local/system.
¡Importante!
Para cualquier cambio de contraseña, de licencia o de certificados (SSL Router, Watchdog y cliente CyberElements Bastion), conéctese a la dirección IP real de los clústeres (RIP_MED_WEB_MASTER o RIP_MED_WEB_SLAVE).
-
Seleccione el mosaico
PKIs:
-
Haga clic en el botón de creación de una PKI:
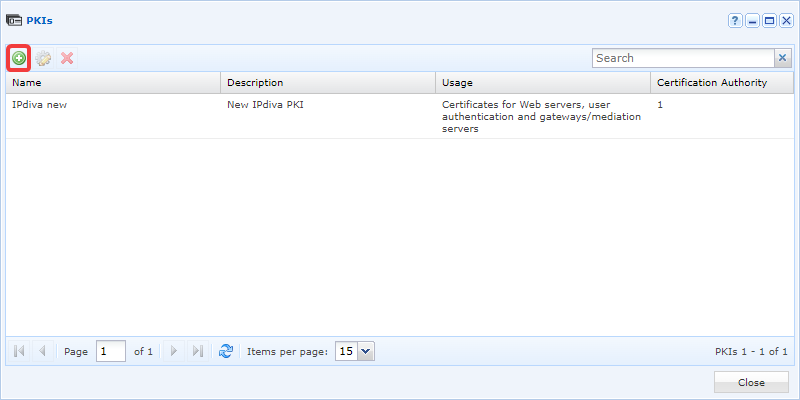
-
Asigne a la nueva PKI el nombre que desee. Añada una descripción si es necesario. Seleccione
Certificate gateways/mediation serversen el campoUsagey haga clic enValidate: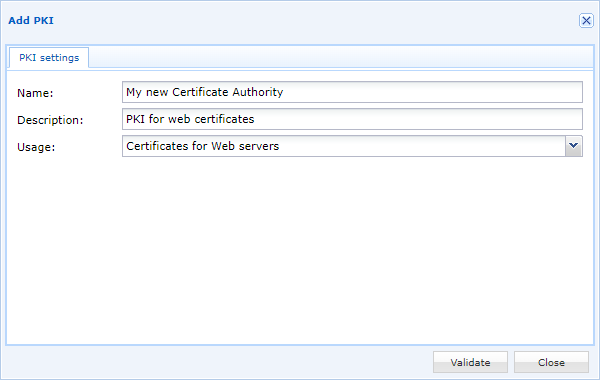
-
Edite la nueva PKI haciendo clic en el icono del engranaje:
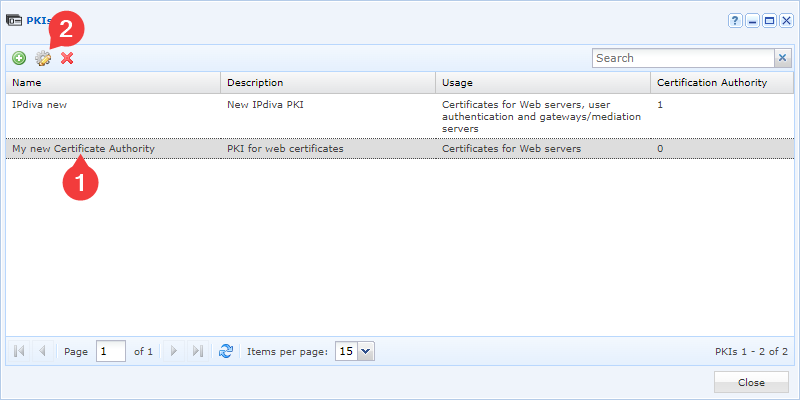
-
A continuación, añada nuevas CA con el siguiente botón:
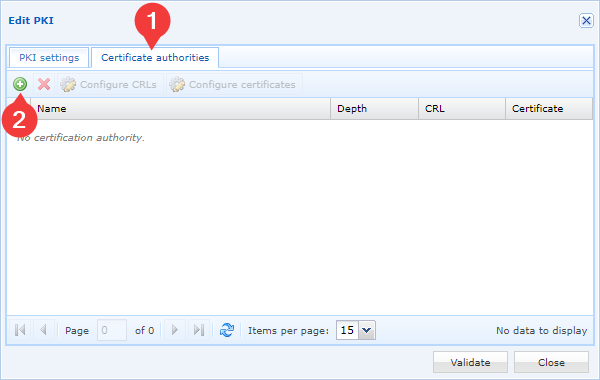
-
Seleccione el archivo de certificado de su CA y confirme su elección:
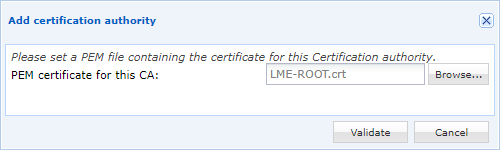
Deberá repetir las dos últimas etapas tantas veces como autoridades de certificación tenga. Se recomienda añadir todas las autoridades de certificación.
Atención
Para que las nuevas CA de confianza se tengan en cuenta, es necesario reiniciar los componentes SSL server y Watchdog.
Si la plataforma ya está en producción, esta acción desconectará todas las Edge Gateways, lo que afectará a las sesiones de los usuarios.
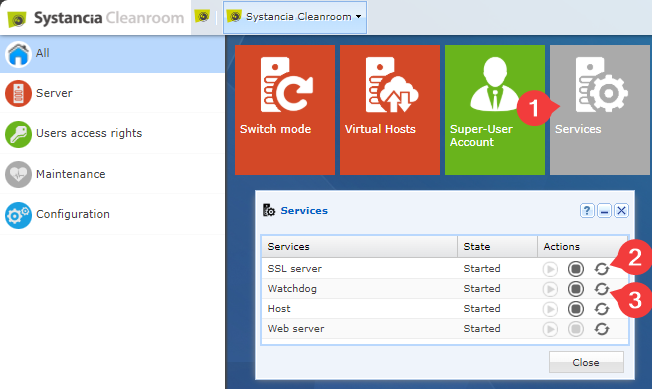
- Haga clic en el mosaico
Services. - Reinicie el
SSL server. - Reinicie el
Watchdog.