Aggiungere una nuova autorità di certificazione attendibile
Per impostazione predefinita, i componenti del server Mediation Controller considerano attendibili solo i certificati emessi dall'autorità di certificazione (CA) di Systancia.
Per poter utilizzare certificati generati da CA diverse, sia per la connessione di un Edge Gateway sia per i componenti interni del server Mediation Controller (SSL Router e servizio Watchdog), è necessario aggiungere le diverse CA all'elenco delle CA attendibili.
Accedere all'interfaccia web del server Mediation Controller con l'URI /system.
Esempi
Se l'accesso al Mediation Controller tramite il suo indirizzo IP web è 10.0.10.10, l'accesso all'interfaccia di sistema utilizzerà l'URL: https://10.0.10.10/system.
Se l'accesso al Mediation Controller è possibile con un nome DNS, per esempio cyberelements-bastion.domain.local, l'accesso all'interfaccia di sistema utilizzerà l'URL: https://cyberelements-bastion.domain.local/system.
Importante!
Per qualsiasi modifica della password, della licenza o dei certificati (SSL Router, Watchdog e client CyberElements Bastion), connettersi all'indirizzo IP reale per i cluster (RIP_MED_WEB_MASTER o RIP_MED_WEB_SLAVE).
-
Selezionare il riquadro
PKIs:
-
Fare clic sul pulsante di creazione di una PKI:
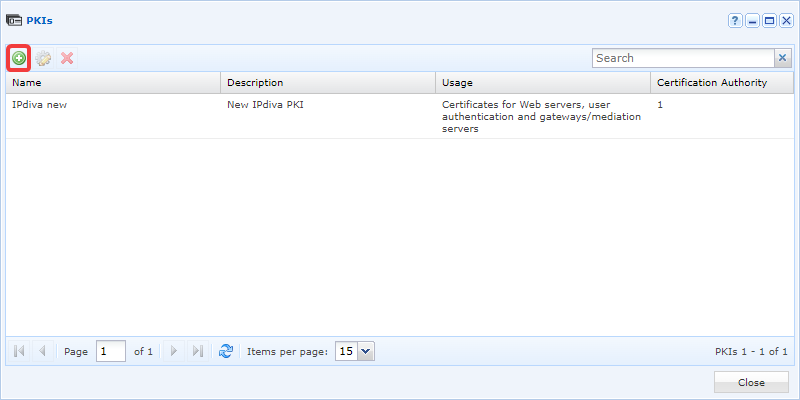
-
Assegnare alla nuova PKI il nome desiderato. Aggiungere una descrizione se necessario. Selezionare
Certificate gateways/mediation serversnel campoUsagee fare quindi clic suValidate: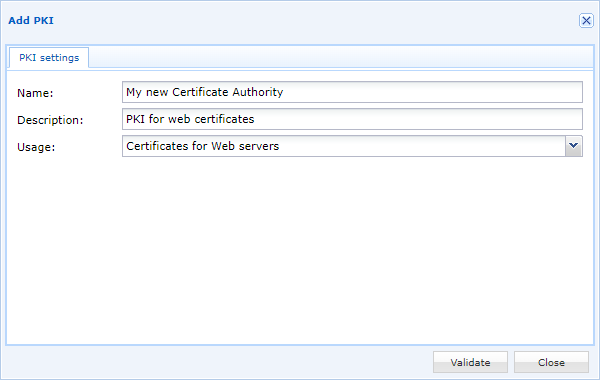
-
Modificare la nuova PKI facendo clic sull'icona dell'ingranaggio:
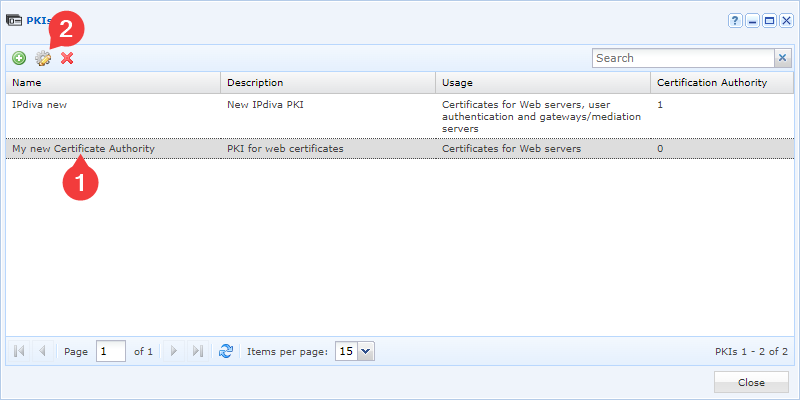
-
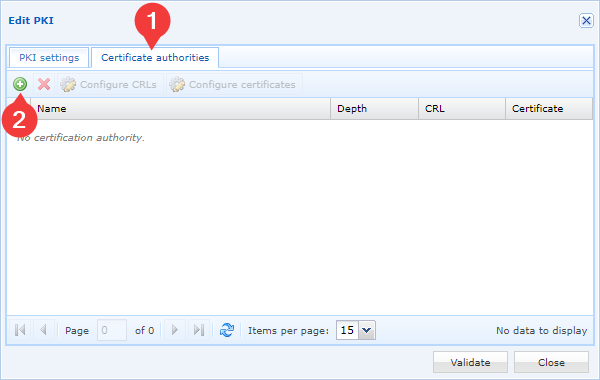
Aggiungere quindi nuove CA con il pulsante seguente:
-
Selezionare il file del certificato della propria CA e confermare la scelta:
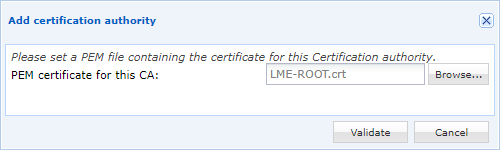
Occorre ripetere gli ultimi due passaggi tante volte quante sono le autorità di certificazione. Si raccomanda di aggiungere tutte le autorità di certificazione.
Attenzione
Perché le nuove CA attendibili vengano considerate, è necessario riavviare i componenti SSL server e Watchdog.
Se la piattaforma è già in produzione, questa azione disconnetterà tutti gli Edge Gateway, con un impatto sulle sessioni degli utenti.
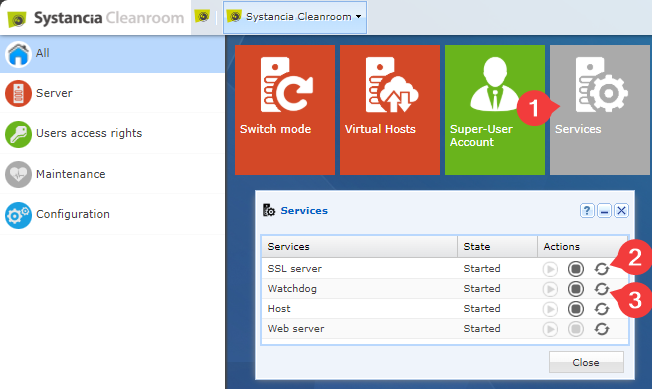
- Fare clic sul riquadro
Services. - Riavviare l'
SSL server. - Riavviare il
Watchdog.