Aggiornamento a caldo del Mediation Controller
Importante
La documentazione relativa all'aggiornamento a caldo del Mediation Controller è destinata a qualsiasi Mediation Controller che funzioni con Debian 11. La versione di Debian può essere verificata con il comando seguente (da eseguire in accesso SSH o console):
1 | |
Informazioni
Come promemoria, il passaggio a root sulle macchine Debian deve essere effettuato con il comando seguente:
1 | |
Pianificazione e preparazione
Apertura dei flussi
Durante l'aggiornamento del prodotto molti pacchetti devono essere scaricati dai repository Debian, a causa del passaggio dalla versione 11 alla 12 di Debian. È necessario aprire l'accesso TCP 80 verso security.debian.org e ftp.fr.debian.org.
Per verificare l'apertura dei flussi sulla macchina è possibile avviare una sincronizzazione dei repository Debian. Se vengono visualizzati messaggi di errore relativi all'accesso ai repository Debian, il flusso di rete non è aperto, probabilmente bloccato dal firewall aziendale. La sincronizzazione dei repository può essere avviata con il comando seguente:
1 | |
Download del mirror e degli strumenti necessari
Il mirror di CyberElements Cleanroom 4.6 può essere scaricato da questo link (è necessaria la creazione di un account cliente): Systancia Marketplace
Oltre al mirror, per il processo di aggiornamento saranno necessari strumenti di terze parti:
- Un client SSH (su Windows è possibile utilizzare lo strumento PuTTY)
- Un client SCP (su Windows è possibile utilizzare gli strumenti WinSCP o FileZilla)
Installazione e uso dello strumento screen
Lo strumento screen permette di aprire più terminali shell in una sola console. L'uso di questo strumento è indispensabile per l'aggiornamento alla versione CyberElements Bastion, al fine di eliminare la dipendenza dalla stabilità della connettività di rete. Senza lo strumento screen, infatti, l'installazione si interromperebbe in caso di interruzione della connettività SSH con i server CyberElements Bastion.
Utilizzando lo strumento screen, alla riconnessione alla console shell dell'apparecchiatura CyberElements Bastion è possibile recuperare il terminale in cui è stato eseguito il processo di aggiornamento.
Il pacchetto screen deve essere installato con la riga di comando seguente:
1 | |
Per aprire un nuovo terminale screen deve essere eseguito il comando seguente:
1 | |
Sostituire <ID> con un nome che identifichi la sessione.
Esempio
Per gli aggiornamenti di versione di CyberElements, l'identificativo cye-upgrade è facilmente riconoscibile. Il comando sarà quindi il seguente:
1 | |
Per recuperare un terminale aperto con screen è sufficiente eseguire il comando seguente:
1 | |
Sostituire <ID> con il nome definito all'apertura della sessione.
Esempio
Il terminale aperto in precedenza con l'identificativo cye-upgrade può essere recuperato con il comando seguente:
1 | |
Per chiudere il terminale una volta completato l'aggiornamento, immettere nel terminale il comando exit oppure la scorciatoia da tastiera ctrl+d.
Si ritorna così alla console. Il messaggio «screen is terminating» conferma che il terminale è stato chiuso.
Estensione dello spazio su disco delle appliance virtuali
Le appliance virtuali Systancia Cleanroom 4.4 o 4.5 richiedono l'aggiunta di un'estensione del disco di 2 GB alla partizione /usr. Questa operazione è necessaria per disporre di spazio su disco sufficiente per l'aggiornamento di versione ed evitare di bloccarsi durante l'operazione.
Al momento della connessione al Mediation Controller, sia tramite SSH sia in modalità console, un messaggio di benvenuto informa che si è connessi a una macchina Systancia. Una riga aggiuntiva indica la versione dell'appliance.
Esempio
Un'appliance virtuale Mediation Controller in versione 4.5 darà il risultato seguente:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 | |
Se la macchina non è un'appliance virtuale fornita con la versione 4.4 o 4.5, questo capitolo può essere saltato per passare all'aggiornamento di versione.
Backup vivamente raccomandato
I passaggi seguenti modificano il partizionamento del disco del Mediation Controller. Se sono state apportate modifiche manuali, le istruzioni seguenti possono non essere adatte e la macchina potrebbe bloccarsi.
Prima di procedere, effettuare un backup della macchina oppure, se necessario, duplicare la macchina virtuale. Gli snapshot non possono essere utilizzati perché, in particolare con VMware, impediscono l'estensione di un disco.
A livello di hypervisor, estendere di 2 GB aggiuntivi lo spazio su disco della macchina virtuale. Se non è possibile estendere il disco, verificare che non vi siano snapshot e, in caso contrario, arrestare la macchina virtuale se l'estensione a caldo non è supportata.
Una volta esteso lo spazio su disco a livello della macchina virtuale, sono necessari i comandi seguenti, da eseguire come root, per estendere la partizione /usr:
1 2 3 4 5 6 | |
Aggiornamento di versione
Aggiornamento dei pacchetti Debian
Poiché l'aggiornamento di CyberElements Bastion richiede l'aggiornamento di Debian, si raccomanda di aggiornare correttamente i pacchetti Debian 11 prima di passare a Debian 12. A tale scopo, eseguire i comandi seguenti come root (aggiornamento del sistema, poi rimozione dei pacchetti non necessari):
1 2 3 | |
Possono comparire messaggi che chiedono di modificare la configurazione di diversi file di configurazione. In questi casi, selezionare l'opzione che mantiene la configurazione corrente.
Preparazione dei driver Microsoft SQL Server
Sono necessarie operazioni aggiuntive se i driver Microsoft SQL Server sono installati (è il caso delle appliance virtuali fornite da Systancia).
Per verificare se sono presenti sul server, è possibile eseguire il comando seguente come root:
1 | |
Se non compare alcuna risposta, i driver non sono installati ed è possibile passare alla fase di preparazione del mirror.
In caso contrario, se i driver sono installati, dovrebbero essere elencati due pacchetti: msodbcsql17 e mssql-tools. Seguire le istruzioni di questa sezione.
Esempi
Un server sul quale i driver non sono installati darebbe il risultato seguente con il comando precedente:
1 | |
Un server sul quale i driver sono installati darà un risultato simile a questo (le versioni dei pacchetti possono differire):
1 2 3 | |
I comandi seguenti sono necessari per installare una versione specifica dei pacchetti e garantire la riuscita dell'aggiornamento di versione:
1 | |
Configurare il repository Microsoft adatto a Debian 12 per preparare l'aggiornamento di versione:
1 | |
Preparazione del mirror CyberElements Cleanroom 4.6
Il mirror recuperato durante la fase di preparazione (file con estensione tgz) deve essere inviato al server tramite SCP. Deve essere collocato nella directory /tmp/.
Preparare quindi il mirror eseguendo i comandi seguenti come root (i file residui di un vecchio aggiornamento di versione verranno eliminati):
1 2 3 | |
Configurazione di APT
Il gestore di pacchetti APT è configurato per recuperare i pacchetti Debian 11; deve essere riconfigurato per recuperare i pacchetti Debian 12. È inoltre necessario aggiornare il riferimento al mirror locale di CyberElements Bastion. A tale scopo, eseguire i comandi seguenti come root:
1 2 | |
Oltre alla configurazione dei nuovi repository, raccomandiamo vivamente di applicare l'impostazione seguente per indicare ad APT di non installare le dipendenze consigliate che non sono strettamente necessarie, al fine di ridurre il numero di componenti installati. Il comando seguente applica questa impostazione comeroot:
1 | |
Infine, è necessario aggiornare l'elenco dei pacchetti nei repository con il comando seguente:
1 | |
Avvio dell'aggiornamento di versione
Accedere al server Mediation Controller tramite SSH e passare a root, quindi aprire uno screen come indicato sopra.
Iniziare aggiornando alcuni pacchetti specifici affinché l'aggiornamento di versione possa essere eseguito. È previsto un messaggio di errore durante l'esecuzione del primo comando, ma l'errore verrà corretto dal secondo comando:
1 2 | |
Quando si esegue l'aggiornamento di versione di un Mediation Controller da Debian 11 a Debian 12, il pacchetto collectd viene aggiornato e diventa incompatibile con il file di configurazione generato da CyberElements Bastion (/etc/collectd/collectd.conf). Ciò può generare un errore durante l'aggiornamento.
Per evitarlo, disattivare collectd:
1 2 | |
Successivamente, l'aggiornamento di versione può essere avviato con il comando seguente:
1 | |
Durante l'aggiornamento di versione verranno poste diverse domande sull'opportunità di conservare i file di configurazione e aggiornarli conformemente alla configurazione standard di Debian 12, oppure di mantenere la configurazione specifica esistente. Ecco le nostre raccomandazioni per la maggior parte dei file che si possono incontrare:
| File di configurazione | Azione consigliata |
|---|---|
| /etc/issue | Conservare, rispondere N |
| /etc/issue.net | Conservare, rispondere N |
| /etc/security/limits.conf | Conservare, rispondere N |
| /etc/login.defs | Conservare, rispondere N |
| /etc/shibboleth/shibboleth2.xml | Conservare, rispondere N |
| /etc/shibboleth/shibd.logger | Applicare le modifiche, rispondere Y |
| /etc/default/ntpsec | Applicare le modifiche, rispondere Y |
| /etc/snmp/snmpd.conf | Applicare le modifiche, rispondere Y |
| /etc/logrotate.d/IPdivaServer | Applicare le modifiche, rispondere Y |
| /etc/ssh/sshd_config | Conservare, rispondere Keep the local version currently installed |
| /etc/ssh/ssh_config | Applicare le modifiche, rispondere Y |
| /etc/apache2/ports.conf | Conservare, rispondere N |
| /etc/init.d/apache2 | Conservare, rispondere N |
| /etc/modsecurity/modsecurity.conf-recommended | Applicare le modifiche, rispondere Y |
| /etc/ipdiva/httpd/commonParameters.conf | Applicare le modifiche, rispondere Y |
| /etc/ipdiva/care/djangosettings.ini | Applicare le modifiche, rispondere Y |
| /etc/crontab | Applicare le modifiche, rispondere Y |
| /etc/openssl.cnf | Applicare le modifiche, rispondere Y |
| /etc/audit/rules.d/audit.rules | Conservare, rispondere N |
| /etc/pam.d/su | Conservare, rispondere N |
| /etc/sysctl.conf | Conservare, rispondere N |
Accettare il messaggio di configurazione del pacchetto glibc: 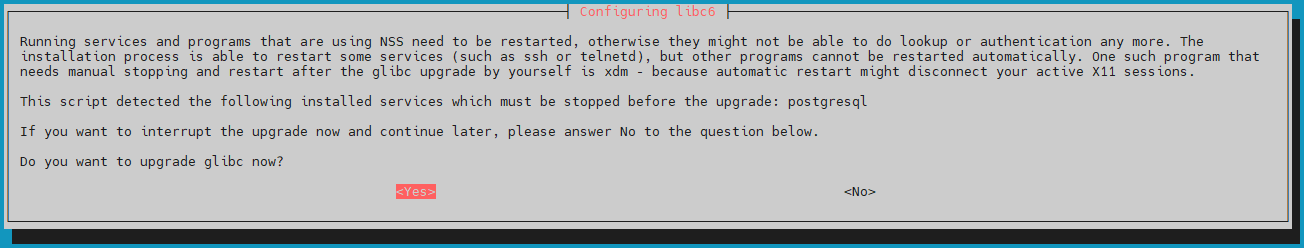
Accettare il riavvio automatico dei servizi: 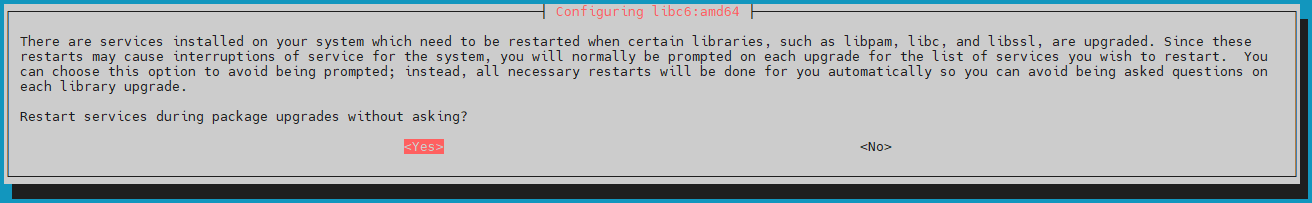
Una volta completato l'aggiornamento di versione, eseguire i comandi seguenti per riattivare collectd, rimuovere i pacchetti non necessari e riavviare la macchina:
1 2 3 4 | |
Azioni specifiche per i Mediation Controller in Cluster
Sul server Mediation Controller SLAVE, eseguire i comandi seguenti per risincronizzare il segreto condiviso tra il Mediation Controller MASTER e lo SLAVE:
1 2 | |
Aggiornamento di versione dell'istanza di database PostgreSQL
Sul server Mediation Controller, aggiornare l'istanza di database PostgreSQL dalla versione 13 alla versione 15. A tale scopo, eseguire le istruzioni seguenti con i diritti root appropriati.
Verificare lo stato delle istanze PostgreSQL prima della migrazione:
1 | |
Eseguire i comandi seguenti per aggiornare l'istanza di database alla versione 15 di PostgreSQL:
1 2 3 4 | |
Verificare che l'istanza di database sia stata aggiornata correttamente. Dovrebbero comparire due istanze, una in versione 13 e l'altra in versione 15, che è la sola attiva. La verifica si effettua con il comando seguente:
1 | |
Se l'aggiornamento di versione è riuscito, l'istanza di database in versione 13 può essere eliminata:
1 | |
È possibile avviare l'eliminazione dei pacchetti PostgreSQL della versione 13:
1 | |
Migrazione del database di CyberElements Bastion
La configurazione del prodotto è memorizzata nel database, che deve essere migrato affinché possa contenere le impostazioni delle modifiche introdotte dalla nuova versione. L'operazione si esegue sul Mediation Controller come root.
Architettura Cluster
In un'architettura Cluster è necessario eseguire l'operazione da un solo Mediation Controller, indipendentemente da quale.
È inoltre necessario eseguire il comando seguente:
1 | |
La migrazione dei dati si avvia con un comando equivalente a questo:
1 | |
Dove <org_clr> deve essere sostituito con il nome dell'organizzazione da migrare. Si noti che, se il Mediation Controller ha più organizzazioni (multi-tenant), sarà necessario eseguire il comando tante volte quante sono le organizzazioni da migrare.
Esempio
Per una piattaforma CyberElements Bastion che ha le organizzazioni systancia e systancia-test, sarà necessario eseguire i comandi seguenti:
1 2 | |
Dopo la migrazione del database, il servizio Apache2 deve essere riavviato:
1 | |
Ripristino delle configurazioni
Alcune configurazioni sono state sovrascritte durante il processo di aggiornamento di versione e devono essere ripristinate.
File commonParameters.conf:
Spostare i tag <Location> relativi agli HTML5 Gateway, che si trovano generalmente alla fine del file, dal file /etc/ipdiva/httpd/commonParameters.conf.dpkg-old a /etc/ipdiva/httpd/commonParameters.extra.conf (creare il file se non esiste). Se non è presente alcun tag <Location>, è possibile copiare gli esempi seguenti.
1 2 3 4 5 6 7 8 9 10 11 12 13 | |
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 | |
File djangosettings.ini:
Copiare le informazioni della riga 2 «allowed_hosts» del file /etc/ipdiva/care/djangosettings.ini.dpkg-old nel file /etc/ipdiva/care/djangosettings.ini. Questa operazione può essere automatizzata con il comando seguente, eseguito come root:
1 | |
Applicazione dei ripristini:
Per applicare i ripristini è necessario riavviare il servizio Apache2 come root:
1 | |
Convalida
Una volta completato l'aggiornamento di versione, l'infrastruttura CyberElements Bastion deve essere convalidata per assicurarsi che funzioni correttamente prima del ritorno in produzione. Se la convalida non riesce, prendere in considerazione un ritorno alla situazione precedente ripristinando i backup dei server CyberElements Bastion.
Accedere all'interfaccia di amministrazione di un'organizzazione, quindi al menu «About» della barra di controllo per verificare che la versione del Mediation Controller sia stata aggiornata correttamente alla 4.6.
È possibile avviare i primi test di funzionamento della piattaforma, ma si raccomanda di utilizzare la versione 4.6 dell'Edge Gateway per garantire prestazioni ottimali delle applicazioni CyberElements Bastion.