Creare un pairing token per un Edge Gateway
Per creare un pairing token, occorre creare un nuovo Edge Gateway o HTML5 Gateway (oppure modificare un Edge Gateway o HTML5 Gateway esistente ricreando un pairing token).
Accedere all'interfaccia web del server Mediation Controller con l'URI /system.
Esempi
Se l'accesso al Mediation Controller tramite il suo indirizzo IP web è 10.0.10.10, l'accesso all'interfaccia di sistema utilizzerà l'URL: https://10.0.10.10/system.
Se l'accesso al Mediation Controller è possibile con un nome DNS, per esempio cyberelements-bastion.domain.local, l'accesso all'interfaccia di sistema utilizzerà l'URL: https://cyberelements-bastion.domain.local/system.
Importante!
Per qualsiasi modifica della password, della licenza o dei certificati (SSL Router, Watchdog e client CyberElements Bastion), connettersi all'indirizzo IP reale per i cluster (RIP_MED_WEB_MASTER o RIP_MED_WEB_SLAVE).
Una volta effettuata la connessione, seguire i passaggi seguenti in funzione del tipo di piattaforma e del tipo di Edge Gateway da creare.
Prerequisiti necessari
Per poter creare correttamente un nuovo Edge Gateway, è necessario ottenere almeno un certificato per la connessione dell'Edge Gateway e un secondo certificato, facoltativo, perché funzioni il servizio di registrazione degli accessi diretti.
Il certificato dell'Edge Gateway deve essere un certificato di autenticazione client e avere un CN nella forma edge-gateway-name@organization-name. Dove:
edge-gateway-namecorrisponde al nome logico dell'Edge Gateway (poiché una stessa macchina Edge Gateway può avere più istanze in parallelo, il nome dell'Edge Gateway può differire dal nome assegnato alla macchina). Il nome non deve contenere caratteri accentati né spazi, e i soli caratteri speciali ammessi sono-e_.organization-namecorrisponde al nome dell'organizzazione alla quale si connetterà l'Edge Gateway. Poiché un Mediation Controller può avere più organizzazioni, questa informazione è indispensabile perché sappia a quale organizzazione è associato.
Il certificato del servizio di registrazione deve essere un certificato di autenticazione server, preferibilmente con un CN che corrisponda all'FQDN della macchina Edge Gateway.
Si noti che il Mediation Controller rifiuterà qualsiasi certificato che non provenga da una PKI o autorità di certificazione attendibile. Per aggiungere una nuova PKI o autorità di certificazione attendibile, seguire le istruzioni della pagina seguente: Aggiungere un'autorità di certificazione attendibile
-
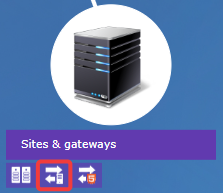
Aprire il modulo di gestione degli Edge Gateway:
-
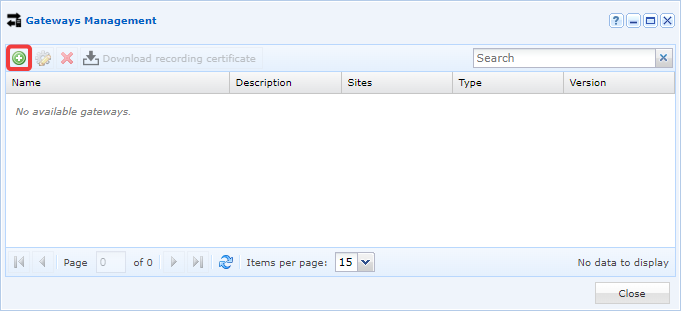
Creare un nuovo Edge Gateway facendo clic sull'icona +:
-
Compilare i vari campi richiesti dall'interfaccia:
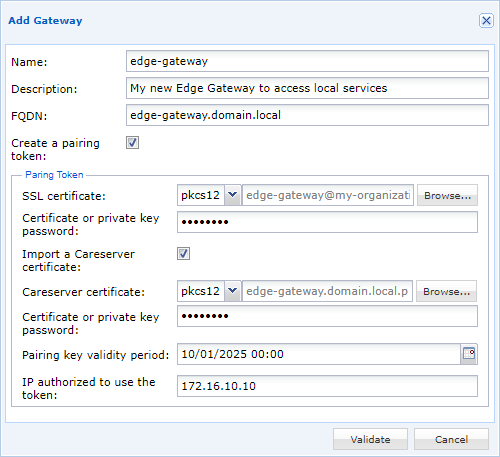
- Assegnare un nome al nuovo Edge Gateway.
- Facoltativamente, immettere una descrizione per identificarlo meglio o comprenderne l'utilizzo.
- Definire l'FQDN della macchina. Si tratta di un'informazione importante, che deve corrispondere al CN del certificato del servizio di registrazione.
- Selezionare l'opzione di creazione di un pairing token.
- Recuperare e immettere la password del certificato dell'Edge Gateway.
- Facoltativamente (consigliato al momento della creazione della prima istanza di Edge Gateway sulla macchina), aggiungere il certificato del servizio di registrazione con la password associata dopo aver selezionato
Import a Careserver certificate. - Definire il periodo di validità del pairing token.
- Facoltativamente, limitare l'uso del token a un indirizzo IP. Si noti che si tratta dell'indirizzo IP visto dal Mediation Controller: se l'Edge Gateway appartiene alla stessa rete del Mediation Controller, sarà probabilmente l'indirizzo IP privato; in caso contrario sarà l'indirizzo IP pubblico.
-
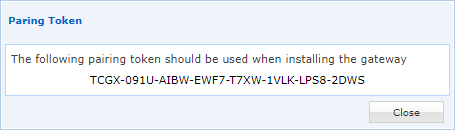
Il pairing token viene quindi generato e visualizzato sullo schermo:
Prerequisiti necessari
Per poter creare correttamente un nuovo HTML5 Gateway, è necessario ottenere un certificato per connettersi a esso.
Il certificato dell'HTML5 Gateway deve essere un certificato di autenticazione client e avere un CN nella forma html5-gateway-name@organization-name. Dove:
html5-gateway-namecorrisponde al nome logico dell'HTML5 Gateway (poiché una stessa macchina HTML5 Gateway può avere più istanze in parallelo, il nome dell'HTML5 Gateway può differire dal nome assegnato alla macchina). Il nome non deve contenere caratteri accentati né spazi, e i soli caratteri speciali ammessi sono-e_.organization-namecorrisponde al nome dell'organizzazione alla quale dovrà connettersi l'HTML5 Gateway. Poiché un Mediation Controller può avere più organizzazioni, questa informazione è indispensabile perché sappia a quale organizzazione è associato.
Si noti che il Mediation Controller rifiuterà qualsiasi certificato che non provenga da una PKI o autorità di certificazione attendibile. Per aggiungere una nuova PKI o autorità di certificazione attendibile, seguire le istruzioni della pagina seguente: Aggiungere un'autorità di certificazione attendibile
-
Aprire il modulo di gestione degli HTML5 Gateway:
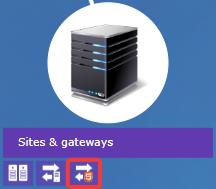
-
Creare un nuovo HTML5 Gateway facendo clic sull'icona +:
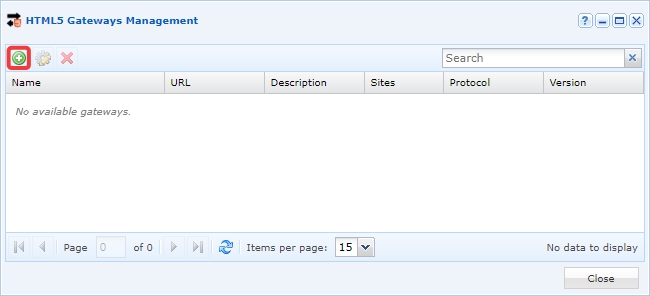
-
Compilare i vari campi richiesti dall'interfaccia:
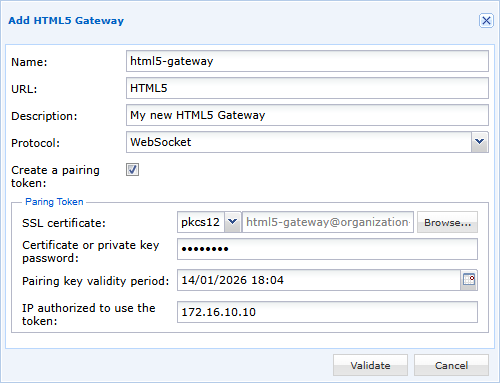
- Assegnare un nome al nuovo HTML5 Gateway.
- Indicare l'URL di accesso (per una prima istanza in architettura Standalone si tratta comunemente di
HTML5; per un Cluster, diHTML5-1eHTML5-2). - Facoltativamente, immettere una descrizione per identificarlo meglio o comprenderne l'utilizzo.
- Impostare il protocollo su
WebSocket. - Selezionare l'opzione di creazione di un pairing token.
- Recuperare e immettere la password del certificato dell'HTML5 Gateway.
- Definire il periodo di validità del pairing token.
- Facoltativamente, limitare l'uso del token a un indirizzo IP. Si noti che si tratta dell'indirizzo IP visto dal Mediation Controller: se l'HTML5 Gateway appartiene alla stessa rete del Mediation Controller, sarà probabilmente l'indirizzo IP privato; in caso contrario sarà l'indirizzo IP pubblico.
-
Il pairing token viene quindi generato e visualizzato sullo schermo:
Suggerimento
Se il token è andato perduto o non è stato possibile recuperarlo dopo la creazione, modificando le impostazioni del nuovo Edge Gateway verrà visualizzato di nuovo.
Una volta ottenuto il pairing token, può essere utilizzato su un Edge Gateway o HTML5 Gateway seguendo queste istruzioni: Connessione di un Edge Gateway con un pairing token.