Oprettelse af et pairing token til en Edge Gateway
For at oprette et pairing token skal du oprette en ny Edge Gateway eller HTML5 Gateway (eller redigere en eksisterende Edge Gateway eller HTML5 Gateway og oprette et pairing token igen).
Få adgang til Mediation Controller-serverens webgrænseflade med URI'en /system.
Eksempler
Hvis adgangen til den pågældende Mediation Controller sker på dens web-IP-adresse 10.0.10.10, bruger adgangen til systemgrænsefladen URL'en: https://10.0.10.10/system.
Hvis adgang til Mediation Controller er mulig med et DNS-navn, for eksempel cyberelements-bastion.domain.local, sker adgangen til systemgrænsefladen via URL'en: https://cyberelements-bastion.domain.local/system.
Vigtigt!
Ved enhver ændring af adgangskoden, licensen eller certifikaterne (SSL Router, Watchdog og CyberElements Bastion-klient) skal du for clustere forbinde til den reelle IP-adresse (RIP_MED_WEB_MASTER eller RIP_MED_WEB_SLAVE).
Følg efter tilmeldingen nedenstående trin, afhængigt af din platformstype og typen af den Edge Gateway, der skal oprettes.
Nødvendige forudsætninger
For at kunne oprette en ny Edge Gateway korrekt skal du skaffe mindst ét certifikat til forbindelsen af Edge Gateway og et andet, valgfrit certifikat, for at optagelsestjenesten til direkte adgange kan fungere.
Certifikatet til Edge Gateway skal være et klientautentifikationscertifikat og have et CN af formen edge-gateway-name@organization-name. Hvor:
edge-gateway-namesvarer til det logiske navn på Edge Gateway (da en enkelt Edge Gateway-maskine kan have flere instanser, der kører parallelt, kan navnet på Edge Gateway afvige fra det navn, maskinen har fået). Navnet må ikke indeholde accenttegn eller mellemrum, og de eneste tilladte specialtegn er-og_.organization-namesvarer til navnet på den organisation, som Edge Gateway forbinder til. Da en Mediation Controller kan have flere organisationer, er denne oplysning afgørende, for at den kan vide, hvilken organisation den er knyttet til.
Certifikatet til optagelsestjenesten skal være et serverautentifikationscertifikat, helst med et CN, der svarer til FQDN'et for Edge Gateway-maskinen.
Bemærk, at Mediation Controller afviser alle certifikater, der ikke kommer fra en troværdig PKI eller certificeringsmyndighed. For at tilføje en ny troværdig PKI eller certificeringsmyndighed skal du følge anvisningerne på følgende side: Tilføj en troværdig certificeringsmyndighed
-
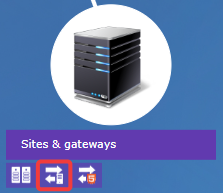
Åbn modulet til styring af Edge Gateways:
-
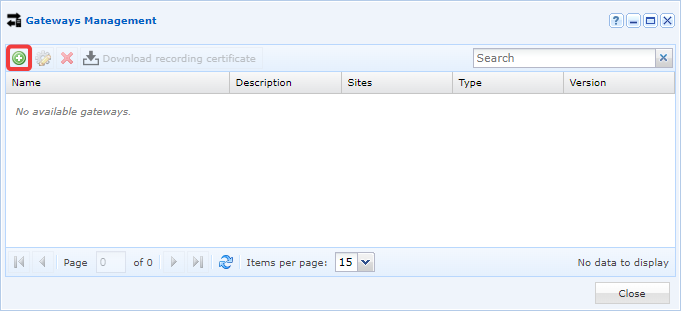
Opret en ny Edge Gateway ved at klikke på ikonet +:
-
Udfyld de forskellige felter, som grænsefladen anmoder om:
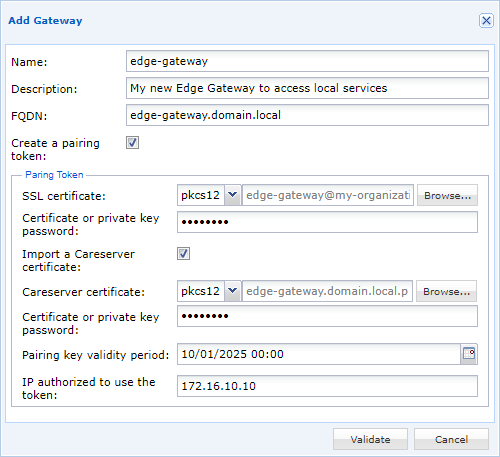
- Giv den nye Edge Gateway et navn.
- Indtast eventuelt en beskrivelse for bedre at kunne identificere den eller forstå dens anvendelse.
- Fastsæt maskinens FQDN. Det er en vigtig oplysning, som skal svare til CN'et i certifikatet til optagelsestjenesten.
- Markér indstillingen til at oprette et pairing-token.
- Find adgangskoden til Edge Gateway-certifikatet, og indtast den.
- Tilføj eventuelt (anbefales, når den første Edge Gateway-instans oprettes på maskinen) certifikatet til optagelsestjenesten med den tilhørende adgangskode, efter at du har markeret
Import a Careserver certificate. - Fastsæt pairing-tokenets gyldighedsperiode.
- Begræns eventuelt brugen af tokenet til en IP-adresse. Bemærk, at det er den IP-adresse, som Mediation Controller ser. Hvis Edge Gateway hører til samme netværk som Mediation Controller, er det sandsynligvis den private IP-adresse; ellers er det den offentlige IP-adresse.
-
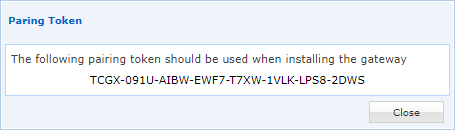
Pairing-tokenet genereres derefter og vises på skærmen:
Nødvendige forudsætninger
For at kunne oprette en ny HTML5 Gateway korrekt skal du skaffe et certifikat til at forbinde til den.
Certifikatet til HTML5 Gateway skal være et klientautentifikationscertifikat og have et CN af formen html5-gateway-name@organization-name. Hvor:
html5-gateway-namesvarer til det logiske navn på HTML5 Gateway (da en enkelt HTML5 Gateway-maskine kan have flere instanser, der kører parallelt, kan navnet på HTML5 Gateway afvige fra det navn, maskinen har fået). Navnet må ikke indeholde accenttegn eller mellemrum, og de eneste tilladte specialtegn er-og_.organization-namesvarer til navnet på den organisation, som HTML5 Gateway skal forbinde til. Da en Mediation Controller kan have flere organisationer, er denne oplysning afgørende, for at den kan vide, hvilken organisation den er knyttet til.
Bemærk, at Mediation Controller afviser alle certifikater, der ikke kommer fra en troværdig PKI eller certificeringsmyndighed. For at tilføje en ny troværdig PKI eller certificeringsmyndighed skal du følge anvisningerne på følgende side: Tilføj en troværdig certificeringsmyndighed
-
Åbn modulet til styring af HTML5 Gateways:
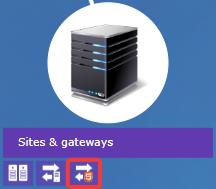
-
Opret en ny HTML5 Gateway ved at klikke på ikonet +:
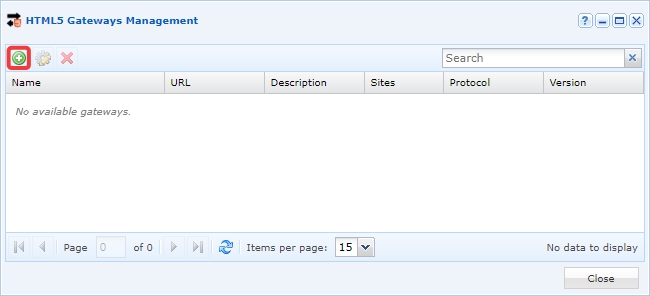
-
Udfyld de forskellige felter, som grænsefladen anmoder om:
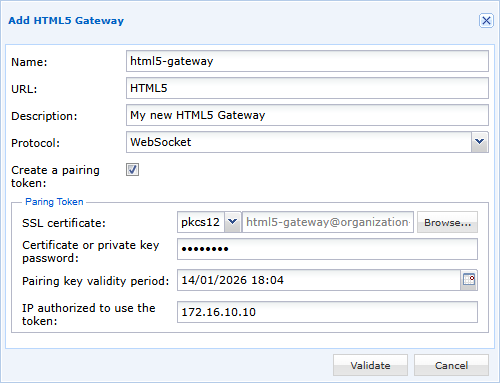
- Giv den nye HTML5 Gateway et navn.
- Angiv adgangs-URL'en (for en første instans i standalone-arkitektur er det normalt
HTML5; i et cluster er detHTML5-1ogHTML5-2). - Indtast eventuelt en beskrivelse for bedre at kunne identificere den eller forstå dens anvendelse.
- Sæt protokollen til
WebSocket. - Markér indstillingen til at oprette et pairing-token.
- Find adgangskoden til HTML5 Gateway-certifikatet, og indtast den.
- Fastsæt pairing-tokenets gyldighedsperiode.
- Begræns eventuelt brugen af tokenet til en IP-adresse. Bemærk, at det er den IP-adresse, som Mediation Controller ser. Hvis HTML5 Gateway hører til samme netværk som Mediation Controller, er det sandsynligvis den private IP-adresse; ellers er det den offentlige IP-adresse.
-
Pairing-tokenet genereres derefter og vises på skærmen:
Tip
Hvis tokenet er gået tabt eller ikke kunne hentes efter oprettelsen, vises det igen, når du redigerer indstillingerne for den nye Edge Gateway.
Når pairing-tokenet er indhentet, kan det bruges på en Edge Gateway eller HTML5 Gateway efter følgende vejledning: Tilslut en Edge Gateway med et pairing token.