Keeper Enterprise Password Management (Keeper EPM)
Forudsætninger
For at CyberElements Bastion kan kommunikere med Keeper EPM via dens API'er, skal du have en Keeper Secrets Manager-licens (KSM) og tildele den til en tjenestekonto.
Tildelingen af licensen er beskrevet i KSM Getting Started Guide: KSM Getting Started Guide
For en CyberElements Bastion-platform skal du sikre, at Mediation Controller-serveren eller -serverne har adgang til Keeper EPM-serverne afhængigt af det sted, hvor legitimationsoplysningerne er gemt:
- EU:
keepersecurity.eu - US:
keepersecurity.com - AU:
keepersecurity.com.au - CA:
keepersecurity.ca - JP:
keepersecurity.jp
Konfiguration
Oprettelse af et KSM-adgangstoken
Før du opretter KSM-forbindelsen, skal du generere et KSM-adgangstoken.
Advarsel!
KSM-tokens giver adgang til de legitimationsoplysninger, der findes i en enkelt ”Shared folder”. Hvis dine konti ikke ligger i en sådan mappe, skal du flytte dem dertil.
For at oprette et KSM-adgangstoken skal du logge ind på Keeper EPM-vaulten med tjenestekontoen og følge disse trin:
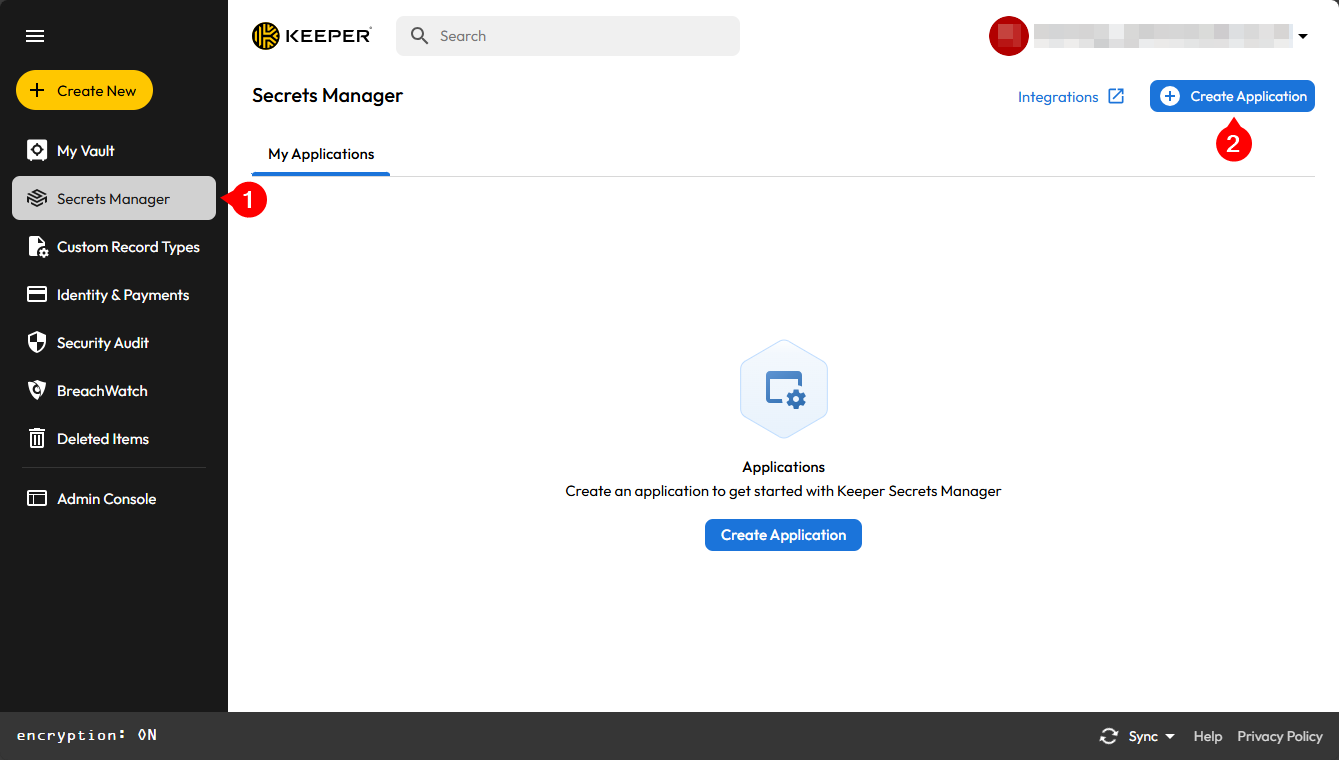
- Klik på menuen
Secret Manager - Klik på knappen
Create an application
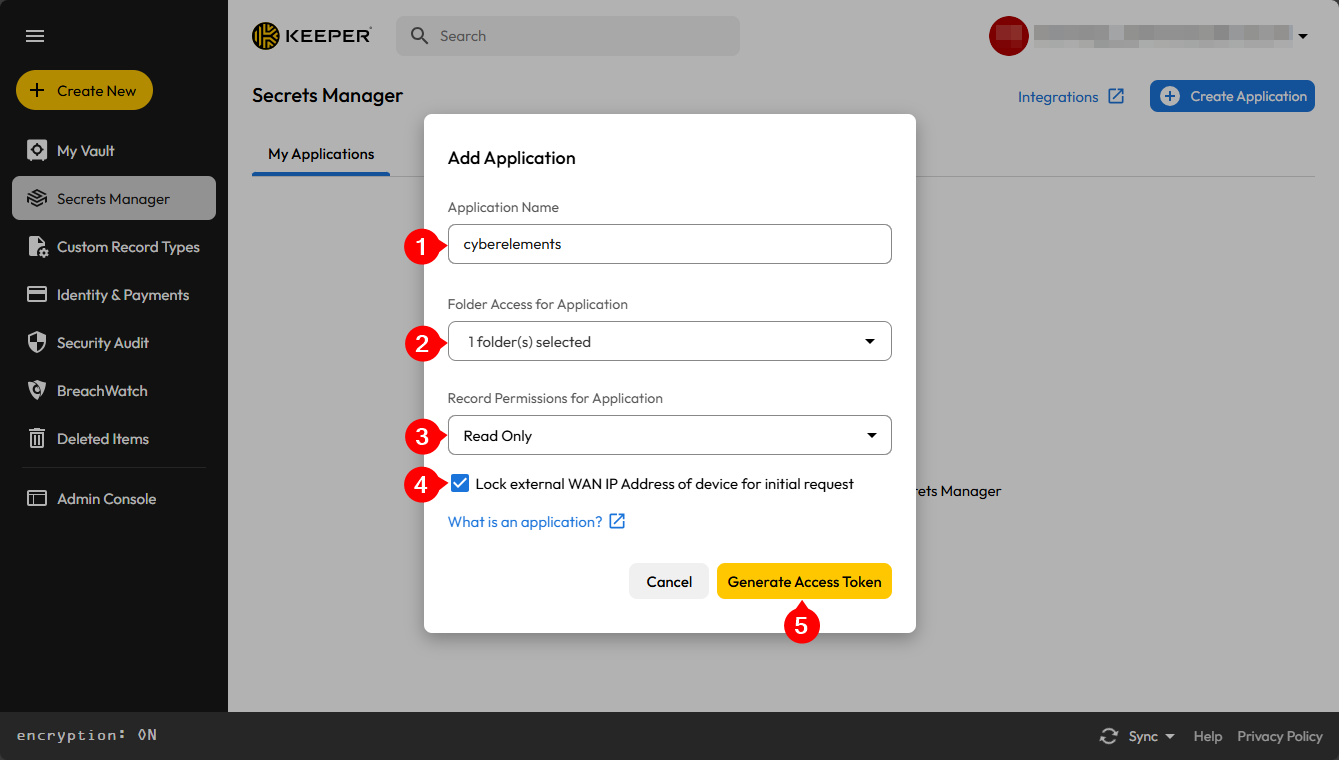
- Giv denne applikation et navn, så den kan identificeres
- Vælg den eller de delte mapper, som CyberElements Bastion kan få adgang til
- Lad adgangstilladelsen stå på
Read Only - Markér indstillingen
Lock the device's external WAN IP address for the initial request. - Bekræft tilføjelsen af applikationen
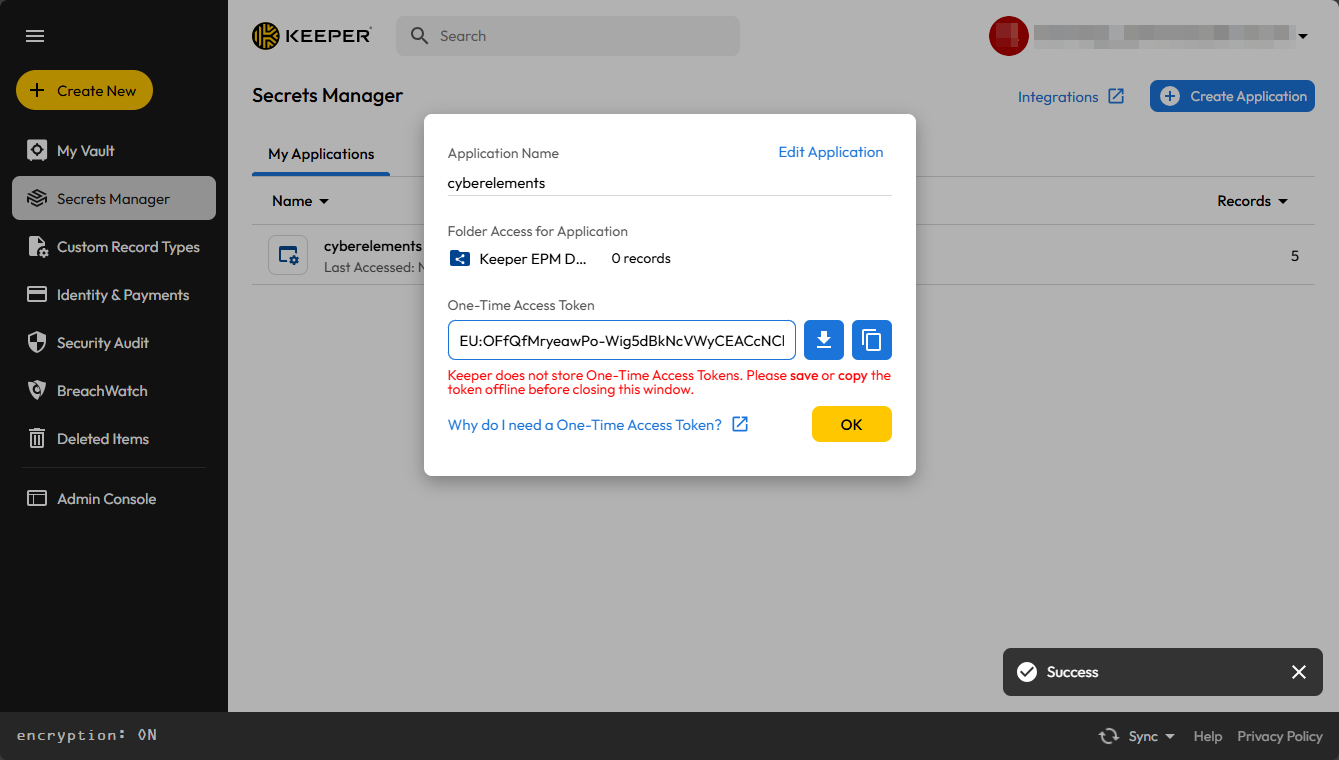
Hent KSM-adgangstokenet, og gem det, indtil det er konfigureret i CyberElements Bastion.
Konfigurer brugen af Keeper EPM-vaulten
Få adgang til webgrænsefladen på Mediation Controller-serveren med URI'en /console.
Eksempler
Hvis adgangen til Mediation Controller sker på dens web-IP-adresse 10.0.10.10, nås administrationskonsollen på https://10.0.10.10/console.
Hvis Mediation Controller kan nås via et DNS-navn, for eksempel cyberelements-bastion.domain.local, nås administrationskonsollen på https://cyberelements-bastion.domain.local/console.
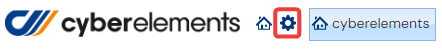
Når du er logget ind på administrationskonsollen, skal du gå til arbejdsområdet Configurations:
Klik derefter på flisen General Options:
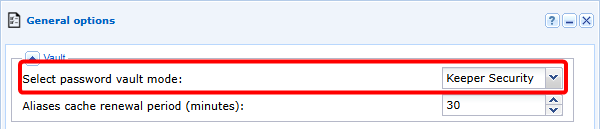
Slå derefter brugen af Keeper Security-vaulten til:
Fare
Når Keeper EPM-vaulten slås til, slås den indbyggede Vault fra.
Som følge heraf kan alle de aliasser, der findes i den indbyggede Vault, ikke længere bruges, og forbindelserne mellem aliasser og applikationer mistes.
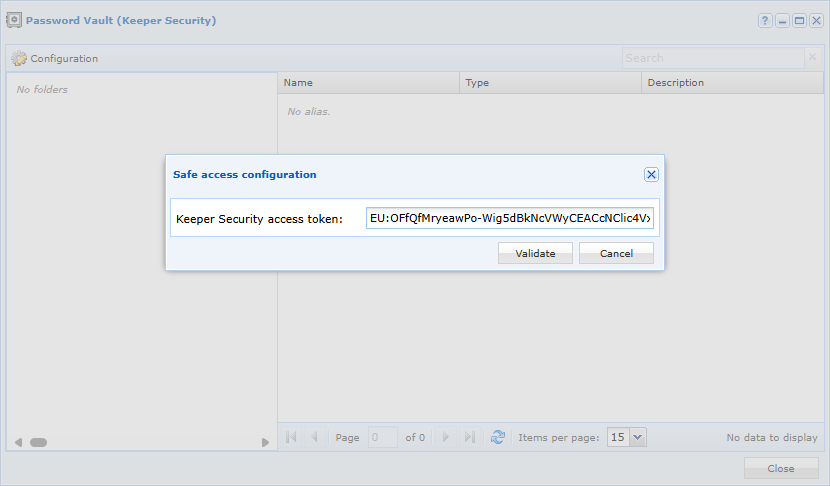
Vend derefter tilbage til hovedarbejdsområdet, og åbn Vault. Der vises et andet vindue, hvor du skal indtaste KSM-adgangstokenet:
Brug af Keeper EPM-vaulten
Forbindelsen mellem CyberElements Bastion og Keeper EPM er kun læsende; derfor er kun hentning af legitimationsoplysninger mulig, til brug ved forbindelse til applikationer eller til injektion af adgangskoden efter en SSH-kommando.
Når Keeper EPM-vaulten er forbundet, vises de forskellige poster i Vault-modulet:
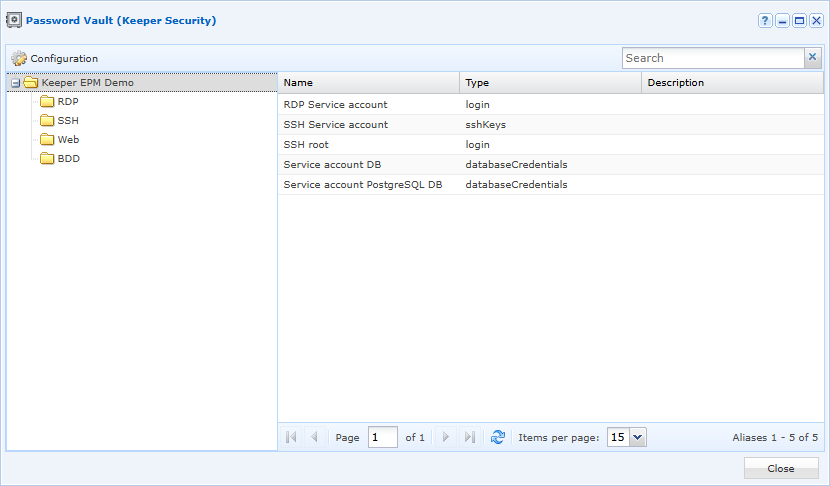
Følgende posttyper understøttes til brug med applikationer:
- Connection
- Database
- Server
- SSH key
- General
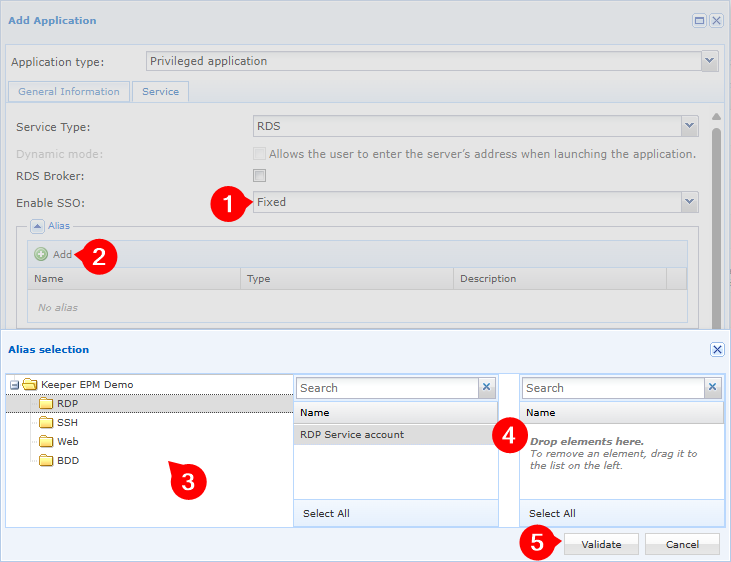
Visningen og valget af Keeper EPM-poster er lidt anderledes, når de tilknyttes applikationer: