Keeper Enterprise Password Management (Keeper EPM)
Wymagania wstępne
Aby CyberElements Bastion mógł komunikować się z Keeper EPM przez jego API, musisz mieć licencję Keeper Secrets Manager (KSM) i przypisać ją do konta usługi.
Przypisanie licencji jest opisane w KSM Getting Started Guide: KSM Getting Started Guide
W przypadku platformy CyberElements Bastion upewnij się, że serwer lub serwery Mediation Controller mają dostęp do serwerów Keeper EPM zgodnie z lokalizacją, w której przechowywane są dane uwierzytelniające:
- EU:
keepersecurity.eu - US:
keepersecurity.com - AU:
keepersecurity.com.au - CA:
keepersecurity.ca - JP:
keepersecurity.jp
Konfiguracja
Utworzenie tokena dostępu KSM
Przed ustanowieniem połączenia KSM musisz wygenerować token dostępu KSM.
Ostrzeżenie!
Tokeny KSM dają dostęp do danych uwierzytelniających zawartych w jednym folderze „Shared folder”. Jeśli Twoje konta nie znajdują się w takim folderze, trzeba je tam przenieść.
Aby utworzyć token dostępu KSM, zaloguj się kontem serwisowym do Vault Keeper EPM i wykonaj następujące kroki:
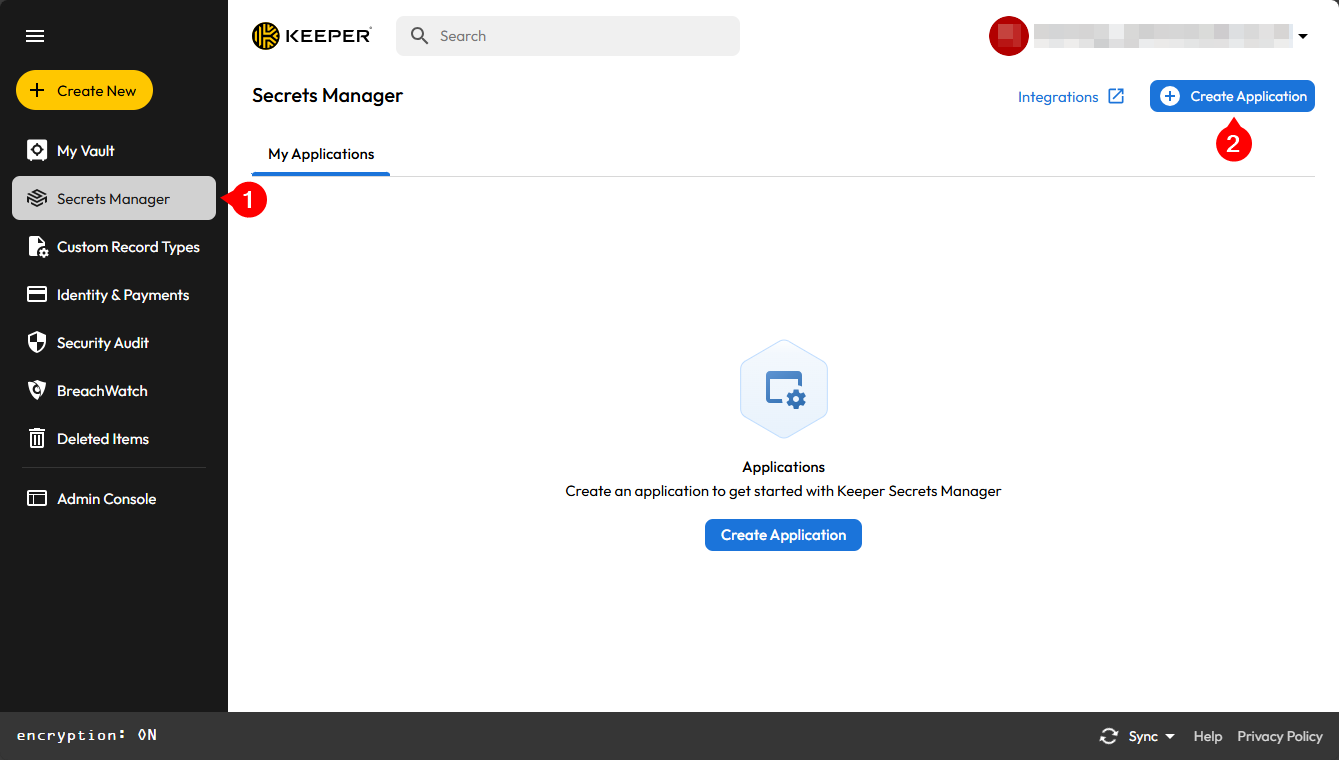
- Kliknij menu
Secret Manager - Kliknij przycisk
Create an application
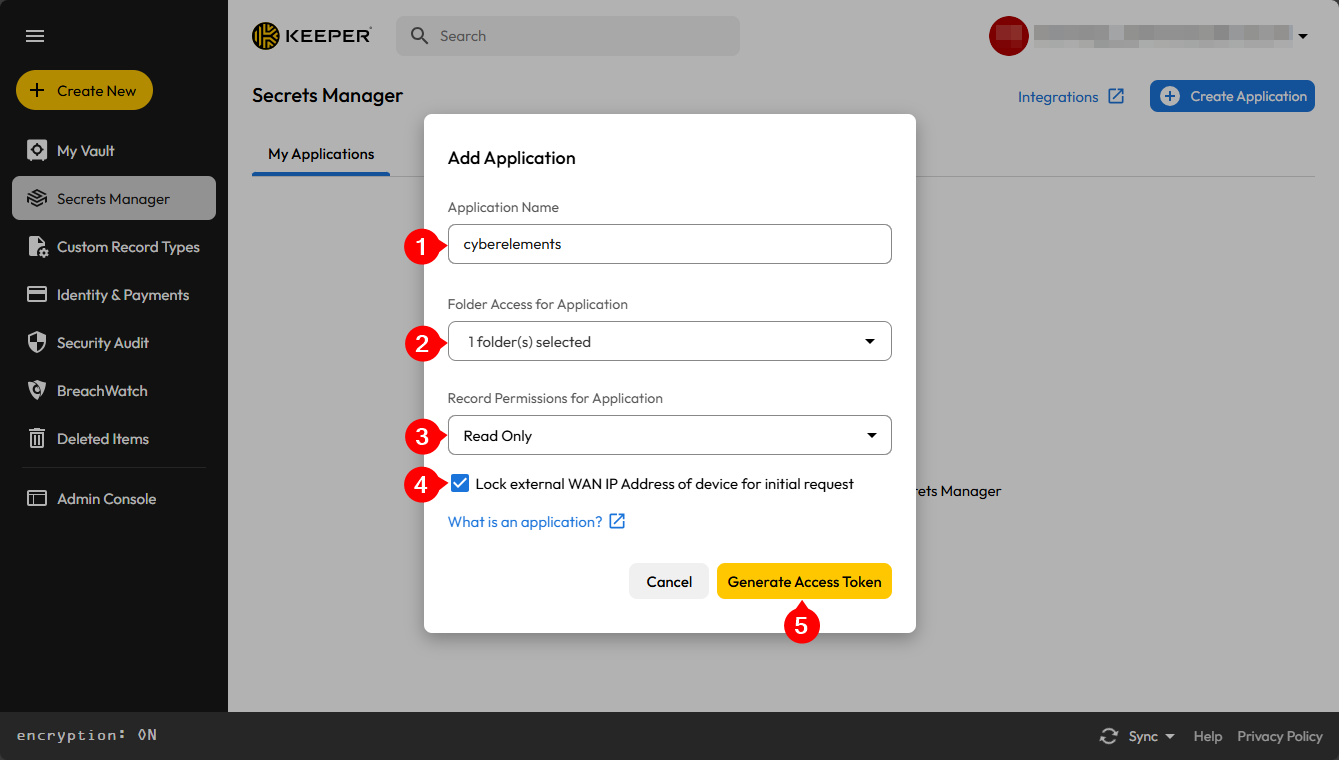
- Nadaj tej aplikacji nazwę, aby ją zidentyfikować
- Wybierz folder lub foldery udostępnione, które będą dostępne dla CyberElements Bastion
- Pozostaw uprawnienie dostępu na
Read Only - Zaznacz opcję
Lock the device's external WAN IP address for the initial request. - Zatwierdź dodanie aplikacji
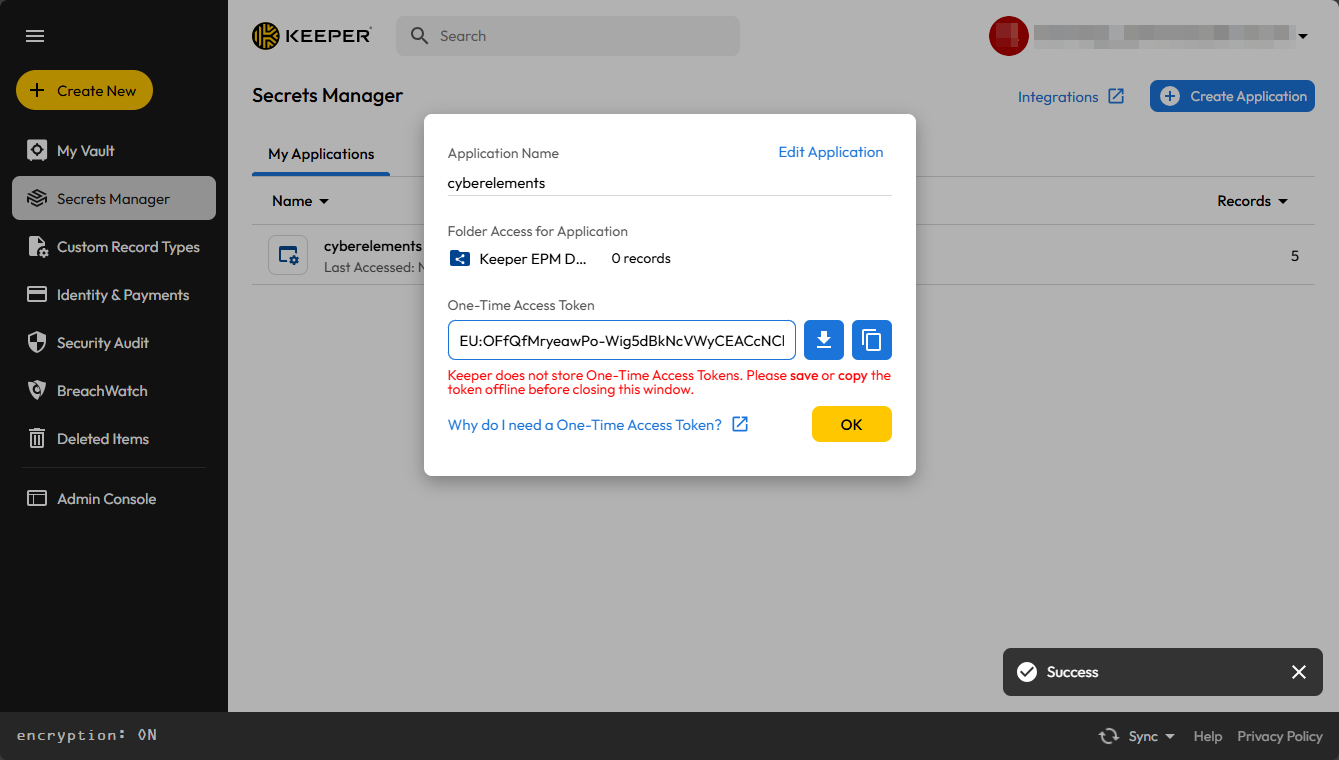
Odczytaj token dostępu KSM i zachowaj go do momentu skonfigurowania w CyberElements Bastion.
Konfiguracja korzystania z Vault Keeper EPM
Uzyskaj dostęp do interfejsu webowego serwera Mediation Controller za pomocą URI /console.
Przykłady
Jeśli dostęp do Mediation Controller odbywa się pod jego webowym adresem IP 10.0.10.10, konsola administracyjna jest dostępna pod adresem https://10.0.10.10/console.
Jeśli Mediation Controller jest osiągalny pod nazwą DNS, na przykład cyberelements-bastion.domain.local, konsola administracyjna jest dostępna pod adresem https://cyberelements-bastion.domain.local/console.
Po zalogowaniu do konsoli administracyjnej przejdź do obszaru roboczego Configurations:
Następnie kliknij kafelek General Options:
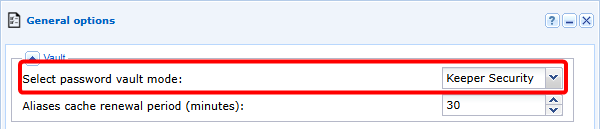
Potem włącz korzystanie z Vault Keeper Security:
Niebezpieczeństwo
Włączenie Vault Keeper EPM wyłącza Vault wbudowany.
W rezultacie wszystkie aliasy zawarte w Vault wbudowanym przestaną być użyteczne, a powiązania między aliasami i aplikacjami zostaną utracone.
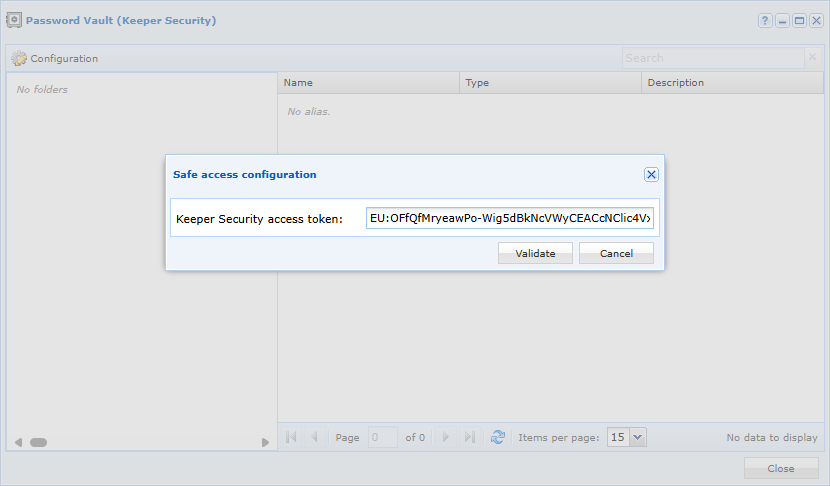
Następnie wróć do głównego obszaru roboczego i otwórz Vault. Pojawi się drugie okno, w którym trzeba wprowadzić token dostępu KSM:
Korzystanie z Vault Keeper EPM
Połączenie między CyberElements Bastion i Keeper EPM jest tylko do odczytu, dlatego możliwe będzie wyłącznie pobieranie danych uwierzytelniających w celu ich użycia przy łączeniu się z aplikacjami lub do wstrzyknięcia hasła po poleceniu SSH.
Po połączeniu Vault Keeper EPM poszczególne wpisy są wymienione w module Vault:
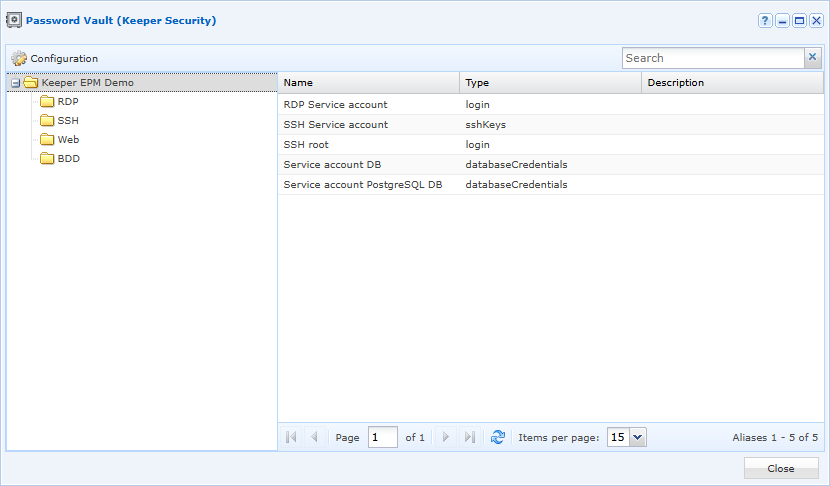
Do użycia z aplikacjami obsługiwane są następujące typy wpisów:
- Connection
- Database
- Server
- SSH key
- General
Wyświetlanie i wybór wpisów Keeper EPM różnią się nieco, gdy są one przypisywane do aplikacji: