Dodawanie nowego zaufanego urzędu certyfikacji
Domyślnie komponenty serwera Mediation Controller ufają tylko certyfikatom wystawionym przez urząd certyfikacji (CA) firmy Systancia.
Aby móc używać certyfikatów wygenerowanych przez inne urzędy CA, zarówno do połączenia serwera Edge Gateway, jak i komponentów wewnętrznych serwera Mediation Controller (SSL Router i usługa Watchdog), konieczne jest dodanie poszczególnych urzędów CA do listy zaufanych urzędów CA.
Otwórz interfejs internetowy serwera Mediation Controller, używając URI /system.
Przykłady
Jeśli dostęp do serwera Mediation Controller odbywa się przez jego adres IP 10.0.10.10, to dostęp do interfejsu systemowego będzie korzystał z adresu URL: https://10.0.10.10/system.
Jeśli dostęp do Mediation Controller jest możliwy pod nazwą DNS, na przykład cyberelements-bastion.domain.local, dostęp do interfejsu systemowego odbywa się pod adresem URL: https://cyberelements-bastion.domain.local/system.
Ważne!
W przypadku każdej zmiany hasła, licencji lub certyfikatów (SSL Router, Watchdog i klient CyberElements Bastion) połącz się z rzeczywistym adresem IP w przypadku klastrów (RIP_MED_WEB_MASTER lub RIP_MED_WEB_SLAVE).
-
Wybierz kafelek
PKIs:
-
Kliknij przycisk tworzenia PKI:
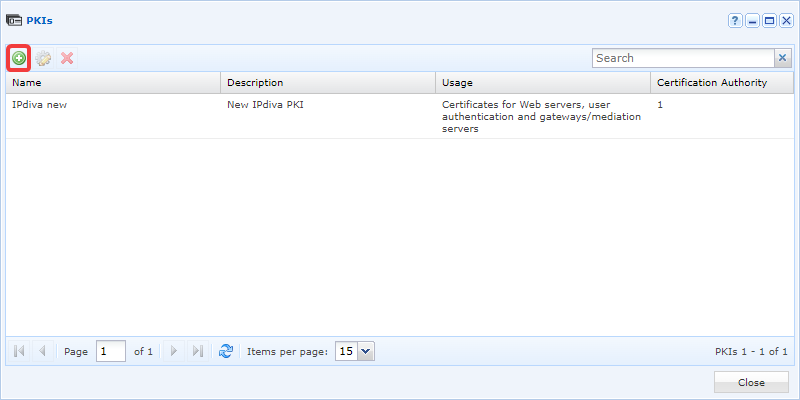
-
Nadaj nowemu PKI wybraną nazwę. W razie potrzeby dodaj opis. Wybierz
Certificate gateways/mediation serversw poluUsage, a następnie kliknijValidate: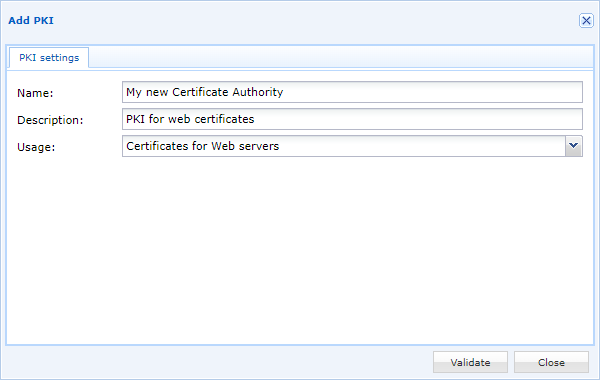
-
Edytuj nowe PKI, klikając ikonę koła zębatego:
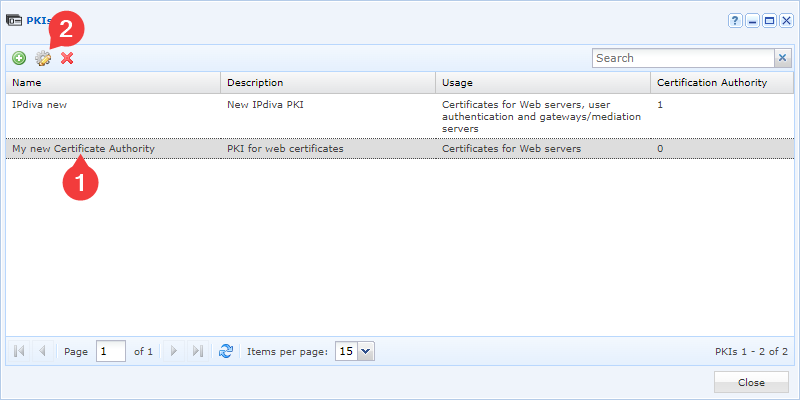
-
Następnie dodaj nowe urzędy CA za pomocą następującego przycisku:
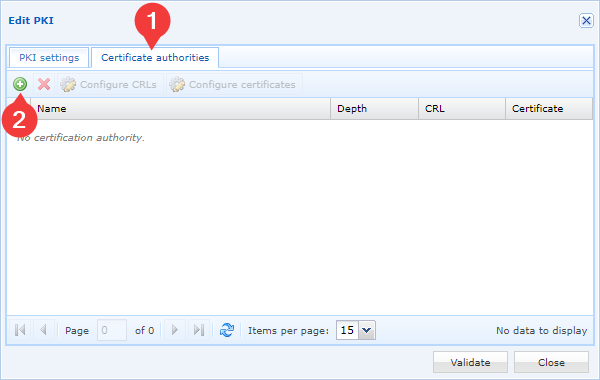
-
Wybierz plik certyfikatu swojego urzędu CA i zatwierdź wybór:
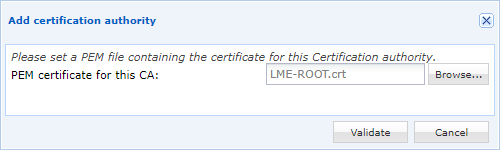
Musisz powtórzyć dwa ostatnie kroki tyle razy, ile masz urzędów certyfikacji. Zalecamy dodanie wszystkich urzędów certyfikacji.
Uwaga
Aby nowe zaufane urzędy CA zostały uwzględnione, konieczne jest ponowne uruchomienie komponentów SSL server i Watchdog.
Jeśli platforma jest już w produkcji, ta czynność rozłączy wszystkie serwery Edge Gateway, co wpłynie na sesje użytkowników.
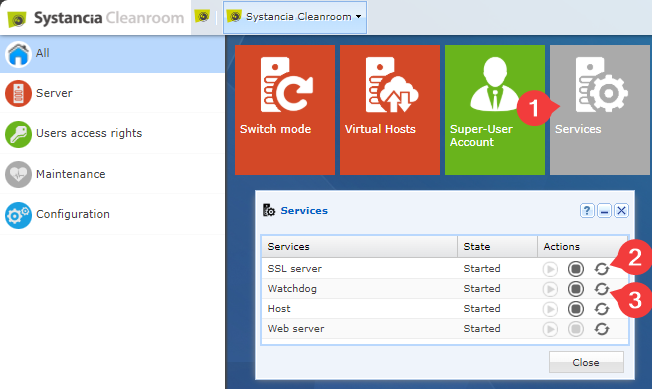
- Kliknij kafelek
Services. - Uruchom ponownie
SSL server. - Uruchom ponownie
Watchdog.