Adicionar uma nova autoridade de certificação de confiança
Por predefinição, os componentes do servidor Mediation Controller apenas confiam nos certificados emitidos pela autoridade de certificação (CA) da Systancia.
Para poder utilizar certificados gerados por diferentes CA, seja para ligar um Edge Gateway ou para os componentes internos do servidor Mediation Controller (o SSL Router e o serviço Watchdog), é necessário adicionar as diferentes CA à lista de CA de confiança.
Aceda à interface web do servidor Mediation Controller com o URI /system.
Exemplos
Se o acesso ao Mediation Controller pelo seu endereço IP web for 10.0.10.10, o acesso à interface de sistema utilizará o URL: https://10.0.10.10/system.
Se o acesso ao Mediation Controller for possível com um nome DNS, por exemplo cyberelements-bastion.domain.local, o acesso à interface de sistema utilizará o URL: https://cyberelements-bastion.domain.local/system.
Importante!
Para qualquer alteração da palavra-passe, da licença ou dos certificados (SSL Router, Watchdog e cliente CyberElements Bastion), ligue-se ao endereço IP real dos clusters (RIP_MED_WEB_MASTER ou RIP_MED_WEB_SLAVE).
-
Selecione o mosaico
PKIs:
-
Clique no botão de criação de uma PKI:
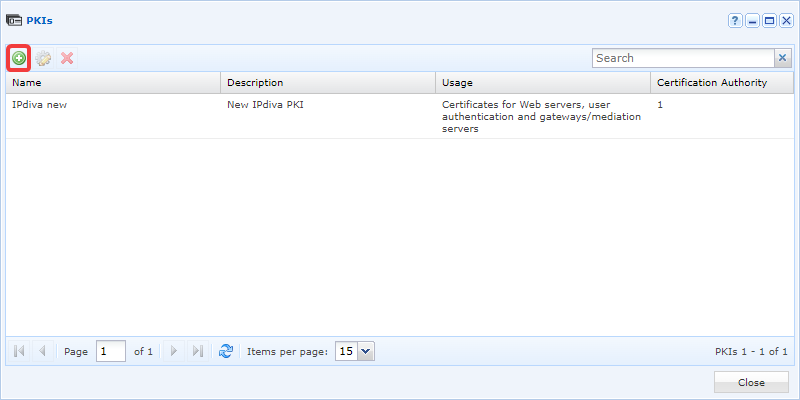
-
Atribua à nova PKI o nome que desejar. Adicione uma descrição se necessário. Selecione
Certificate gateways/mediation serversno campoUsagee clique emValidate: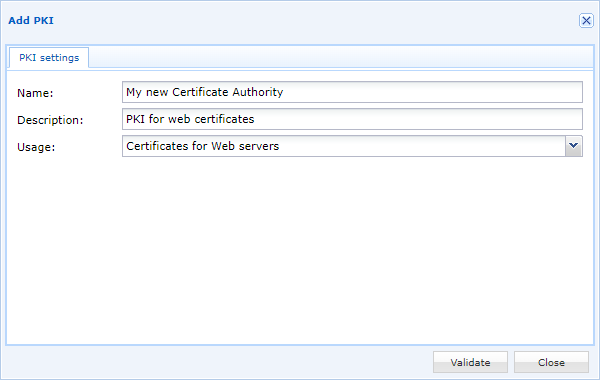
-
Edite a nova PKI clicando no ícone de engrenagem:
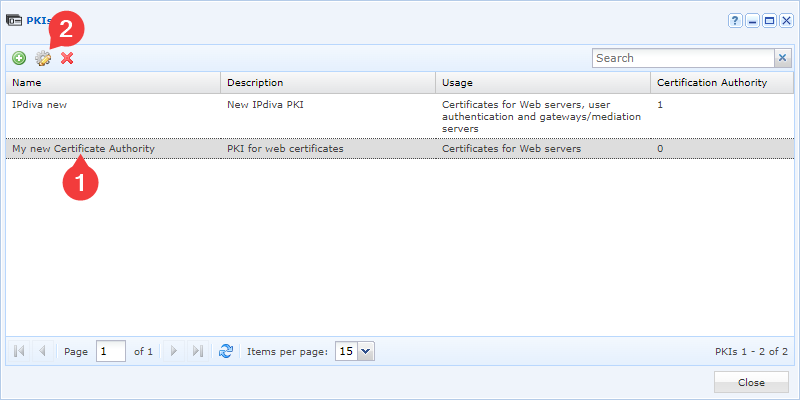
-
Em seguida, adicione novas CA através do seguinte botão:
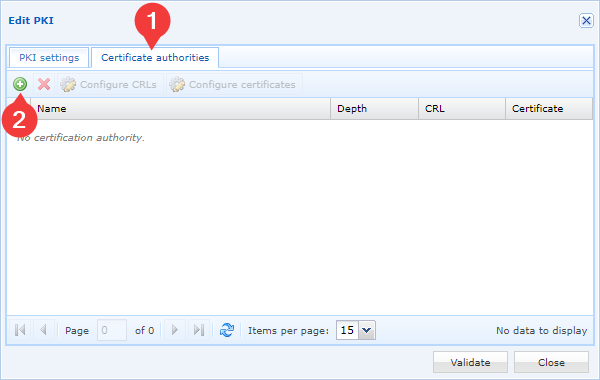
-
Selecione o ficheiro de certificado da sua CA e confirme a sua escolha:
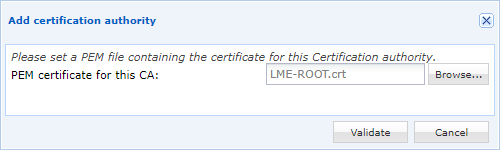
Terá de repetir as duas últimas etapas tantas vezes quantas as autoridades de certificação que tiver. Recomendamos adicionar todas as autoridades de certificação.
Atenção
Para que as novas CA de confiança sejam tidas em conta, é necessário reiniciar os componentes SSL server e Watchdog.
Se a plataforma já estiver em produção, esta ação irá desligar todos os Edge Gateway, o que terá impacto nas sessões dos utilizadores.
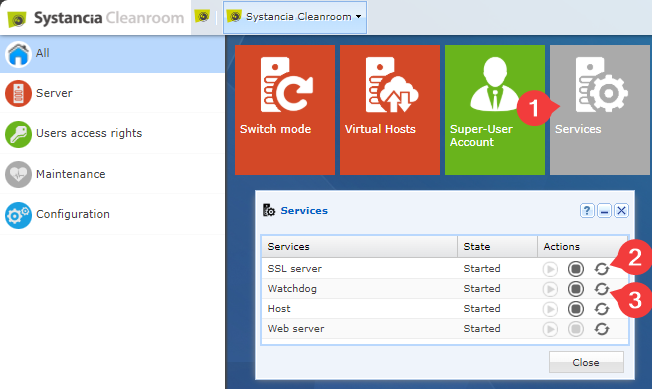
- Clique no mosaico
Services. - Reinicie o
SSL server. - Reinicie o
Watchdog.