Uuden luotetun varmentajan lisääminen
Oletuksena Mediation Controller -palvelimen komponentit luottavat vain Systancia-varmentajan (CA) myöntämiin sertifikaatteihin.
Jotta voit käyttää muiden varmentajien luomia sertifikaatteja, olipa kyse Edge Gateway -palvelimen yhteydestä tai Mediation Controller -palvelimen sisäisistä komponenteista (SSL Router ja Watchdog-palvelu), eri varmentajat on lisättävä luotettujen varmentajien luetteloon.
Siirry Mediation Controller -palvelimen verkkokäyttöliittymään URI-tunnuksella /system.
Esimerkkejä
Jos pääsy Mediation Controller -palvelimeen sen verkko-IP-osoitteella on 10.0.10.10, järjestelmäkäyttöliittymään pääsyssä käytetään URL-osoitetta: https://10.0.10.10/system.
Jos Mediation Controller -palvelimeen pääsee DNS-nimellä, esimerkiksi cyberelements-bastion.domain.local, järjestelmäkäyttöliittymään päästään URL-osoitteella: https://cyberelements-bastion.domain.local/system.
Tärkeää!
Kaikissa salasanan, lisenssin tai sertifikaattien (SSL Router, Watchdog ja CyberElements Bastion -asiakasohjelma) muutoksissa muodosta klustereissa yhteys todelliseen IP-osoitteeseen (RIP_MED_WEB_MASTER tai RIP_MED_WEB_SLAVE).
-
Valitse ruutu
PKIs:
-
Napsauta PKI:n luontipainiketta:
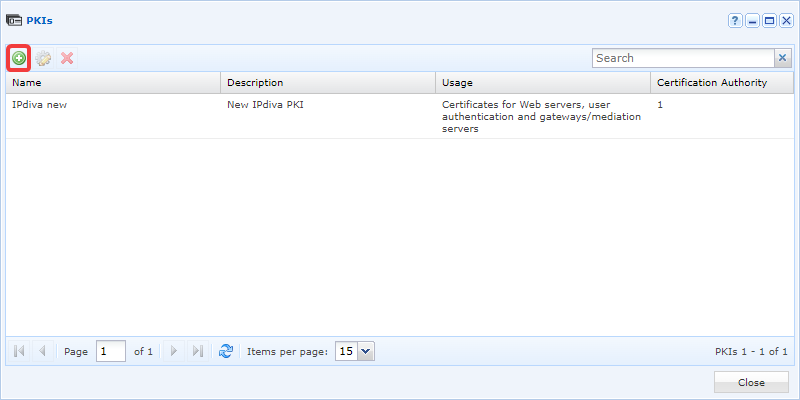
-
Anna uudelle PKI:lle haluamasi nimi. Lisää tarvittaessa kuvaus. Valitse kentässä
UsagearvoCertificate gateways/mediation serversja napsauta sittenValidate: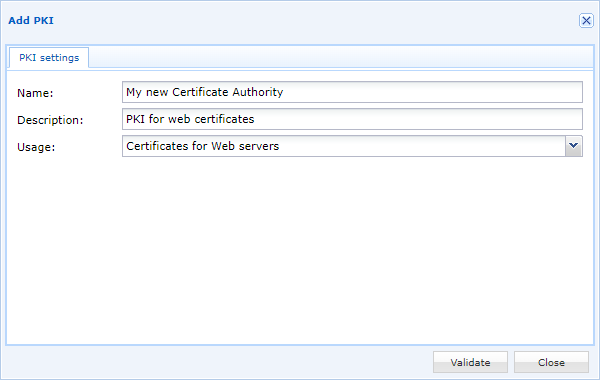
-
Muokkaa uutta PKI:tä napsauttamalla rataskuvaketta:
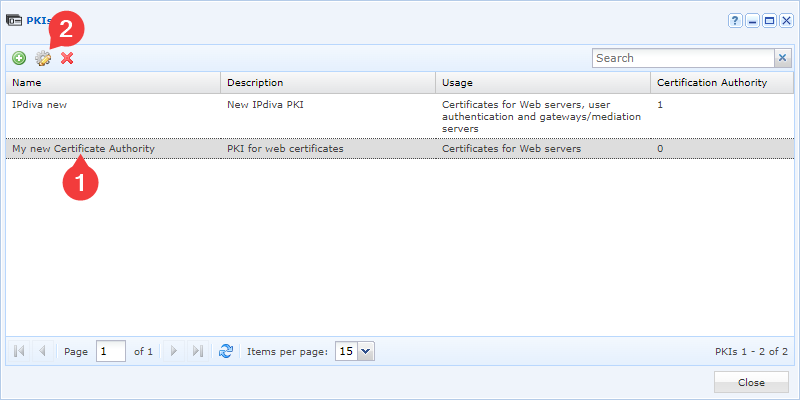
-
Lisää tämän jälkeen uudet varmentajat seuraavalla painikkeella:
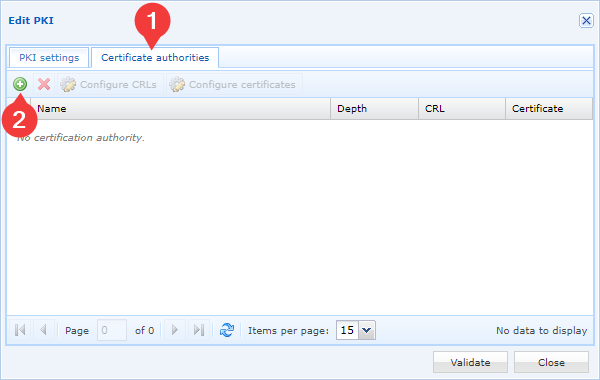
-
Valitse varmentajasi sertifikaattitiedosto ja vahvista valintasi:
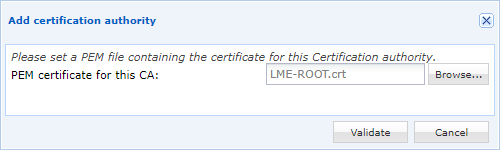
Kaksi viimeistä vaihetta on toistettava niin monta kertaa kuin sinulla on varmentajia. Suosittelemme lisäämään kaikki varmentajat.
Huomio
Jotta uudet luotetut varmentajat otetaan huomioon, komponentit SSL server ja Watchdog on käynnistettävä uudelleen.
Jos alusta on jo tuotannossa, tämä toimenpide katkaisee kaikkien Edge Gateway -palvelinten yhteydet, mikä vaikuttaa käyttäjien istuntoihin.
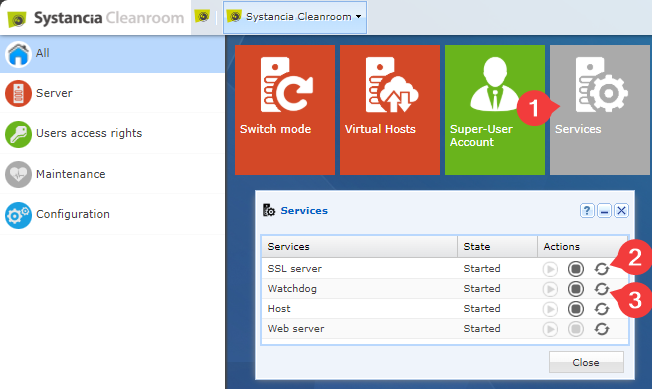
- Napsauta ruutua
Services. - Käynnistä
SSL serveruudelleen. - Käynnistä
Watchdoguudelleen.