Kaksivaiheisen tunnistautumisen käyttöönotto käyttäytymisbiometriikan avulla Neomia Pulsen kanssa
Tässä artikkelissa kuvataan tekoälyyn perustuvan MFA-ratkaisun Neomia Pulse määrittämisen ja käyttöönoton menettely.
Tähän ei tarvita lisälaitteita: käyttäjä tunnistetaan siitä, miten hän kirjoittaa näppäimistöllään.
Edellytykset
Neomia Pulse -MFA:n toimintaan tarvitaan vain neljä edellytystä:
- Hanki Neomia Pulse -API-avaimesi CyberElements Bastion -tuotteelle
- Avaa
TCP 443-yhteys Mediation Controller -palvelimien jaapi.neomia.ai-osoitteen välillä - Käytä
local- taiLDAP-tyypin käyttäjien todennusalueita, koska Neomia Pulse -palvelua ei voi käyttääanonyme- taiSAML-tyypin alueiden kanssa CyberElements Bastion -tuotteessa - Ota käyttöön toinen MFA-tyyppi (OTP, TOTP tai Radius) samalla alueella
Neomia Pulse -MFA:n määritys ja käyttöönotto
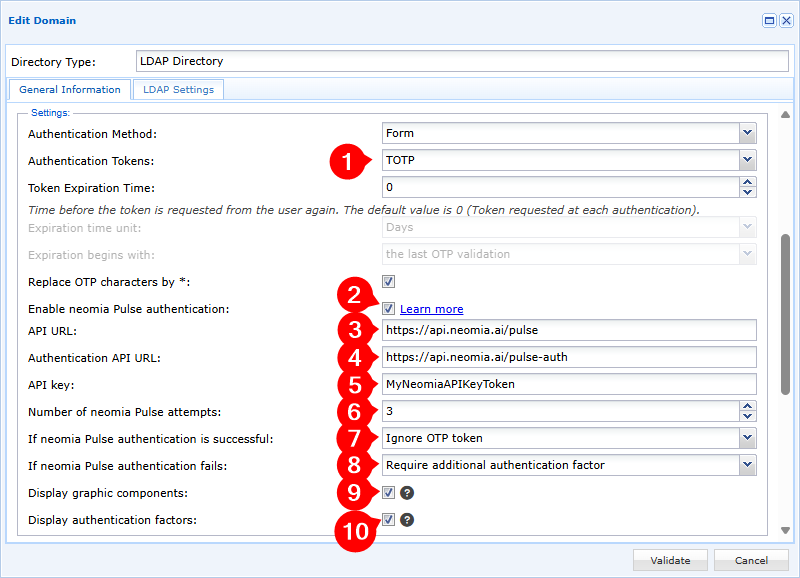
Ota Neomia Pulse -MFA käyttöön CyberElements Bastion -tuotteessa muokkaamalla todennusaluetta ja:
-
Ota tunnistautumistoimialueelle käyttöön vähintään yksi tunnistautumistoken
-
Ota käyttöön asetus Enable Neomia Pulse authentication
-
Anna Neomia Pulse -API:n yhteyden URL-osoite, joka löytyy Neomia Pulse Dashboard -näkymän kohdasta
Management>Services. Oletusarvo onhttps://api.neomia.ai/pulse -
Määritä Neomia Pulse -todennus-API:n yhteyden URL-osoite, joka löytyy Neomia Pulse Dashboard -näkymän kohdasta
Management>Services. Oletusarvo onhttps://api.neomia.ai/pulse-auth -
Anna API-avaimesi, joka löytyy Neomia Pulse Dashboard -näkymän kohdasta
Management>Services. -
Anna niiden käyttäytymiseen perustuvien tunnistusyritysten määrä, joille käyttäjä altistetaan;
0tarkoittaa, että yritysten määrä on rajaton -
Määritä todennuksen toimintatapa:
Ignore OTP token: jos Neomia Pulse -MFA vahvistaa käyttäjän, muuta MFA:ta ei pyydetäStrengthen the authentication with an additional factor: jos Neomia Pulse -MFA vahvistaa käyttäjän, hänen on lisäksi vahvistettava yksi vaiheessa 1 määritetyistä MFA-tavoista
-
Määritä todennuksen toimintatapa, jos Neomia Pulse ei pysty validoimaan käyttäjää:
Block the user: käyttäjän tili lukitaan välittömästi CyberElements Bastion -tuotteessaRequire an additional authentication factor: käyttäjä voi silti kirjautua CyberElements Bastion -tuotteeseen, jos hän validoi jonkin vaiheessa 1 määritetyistä MFA-menetelmistä
-
Valitse, näytetäänkö graafiset komponentit näppäinpainallusten analysoinnin aikana (sanojen syöttämisen jälkeen):
Graafisten komponenttien kanssa Ilman graafisia komponentteja 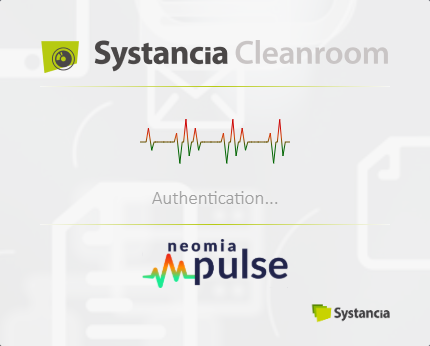
-
Valitse, näytetäänkö todennustekijät ja niiden voimassaolo todennuksen osalta käyttäjäportaalissa (tieto näkyy käyttäjäportaalin vasemmassa ylälaidassa):
Tunnistautumistekijöiden kanssa Ilman tunnistautumistekijöitä Tapaus, jossa Neomia Pulse validoi mutta lisäksi on validoitava MFA: 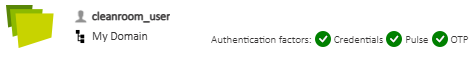
Tapaus, jossa Neomia Pulse ei validoi mutta lisä-MFA on validoitu: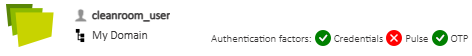
Tapaus, jossa validointi tapahtuu pelkästään Neomia Pulsen kautta: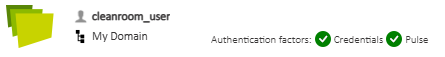
Lisätietoja
Lisätietoja Neomia Pulsesta on sen dokumentaatiosivustolla: Neomia Pulse Documentation