Hyppää sisältöön

Edge Gateway -palvelimen asennus

Järjestelmän alkumääritys

Kun Edge Gateway Cluster -appliance käynnistetään ensimmäisen kerran, näkyviin tulee koneen alkumäärityksen ohjattu toiminto. Sen avulla voi alustaa järjestelmän oman määrityksen sekä CyberElements Bastion -järjestelmän käyttöön liittyvän määrityksen.

Järjestelmäasetukset

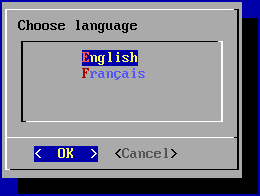
Ohjattu toiminto pyytää aluksi valitsemaan kielen:
Tietoa

Valitsemasi kieli vaikuttaa sekä järjestelmän näyttökieleen että näppäimistöasetteluun. Englanniksi näppäimistössä on QWERTY-asettelu, ranskaksi taas AZERTY.

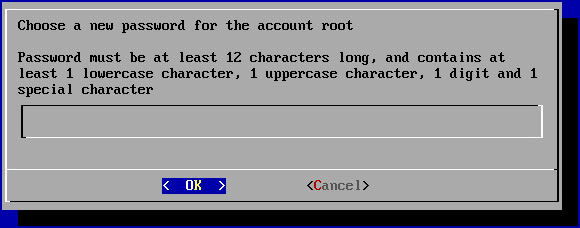
Ohjattu toiminto pyytää sen jälkeen antamaan uuden salasanan järjestelmätilille root (varmista, että se täyttää vaaditun monimutkaisuuden):
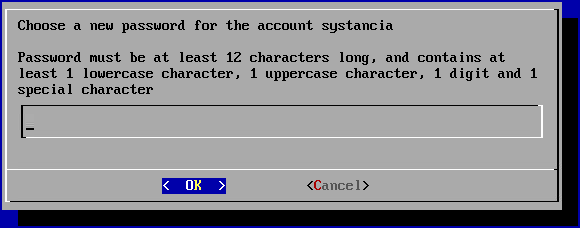
Sen jälkeen sinun on vaihdettava järjestelmän käyttäjätilin systancia salasana (varmista, että se täyttää vaaditun monimutkaisuuden):
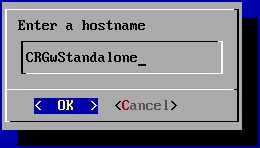
Lopuksi sinun on annettava koneen nimi:
Verkkoasetukset

Kun järjestelmäasetukset on otettu käyttöön, ohjattu toiminto siirtyy koneen verkkoasetuksiin.

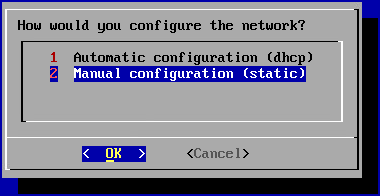
Ensimmäinen ruutu pyytää valitsemaan staattisen määrityksen ja DHCP:n kautta tapahtuvan dynaamisen määrityksen välillä:
Suositus

Koneen verkkoasetuksille suositellaan staattista määritystä, erityisesti suoran pääsyn ominaisuutta varten.
Myös DHCP:tä voi käyttää, jos IP-osoite on kiinnitetty DHCP-palvelimella.

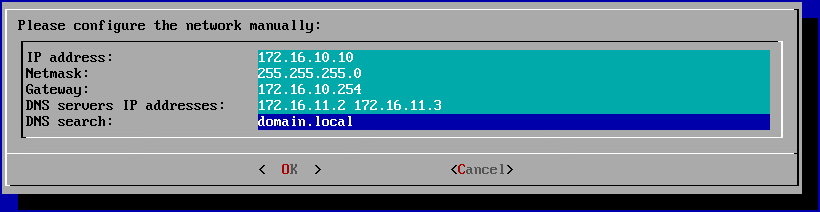
Jos valitaan staattinen määritys, ohjattu toiminto kysyy seuraavat verkkoasetukset:
Vihje

Useita DNS-palvelimia (enintään 3) voi antaa erottamalla ne välilyönneillä. Samoin useita DNS-päätteitä voi lisätä erottamalla ne välilyönnillä.

Alkumäärityksen viimeistely

Alkumäärityksen valikko ehdottaa nyt jatkamista Edge Gateway -palvelimen pairing-mekanismilla.
Tässä dokumentaatiossa sitä ei käytetä, joten tämän valikon näkyminen kirjautumisen yhteydessä ja automaattinen kirjautuminen käyttäjänä root on poistettava käytöstä.

Poistu tätä varten ensin alkumäärityksen valikosta joko valitsemalla painike Cancel tai näppäinyhdistelmällä Ctrl+C.
Suorita sen jälkeen seuraavat komennot:

1
2
3
4
sed -i '/gateway-setup/d' /root/.bashrc
sed -i 's/^NAutoVTs/#NAutoVTs/' /etc/systemd/logind.conf
rm -r /etc/systemd/system/getty@tty1.service.d/
systemctl daemon-reload

CyberElements Bastion -järjestelmän toimintaan liittyvä määritys

Kun verkkoasetukset on otettu käyttöön, Edge Gateway- ja HTML5 Gateway -instanssit on vielä liitettävä Mediation Controller -palvelimiin.
Tätä varten ensimmäiset Edge Gateway- ja HTML5 Gateway -instanssit muodostavat yhteyden Mediation Controller -palvelimeen MASTER, ja toiset muodostavat yhteyden Mediation Controller -palvelimeen SLAVE.

Huomio!

Jos Edge Gateway -asennus ei sijaitse lähiverkossa eivätkä osoitteet RIP_MED_SSL_MASTER ja RIP_MED_SSL_SLAVE siksi ole saavutettavissa (ei myöskään NAT:in avulla).
Siinä tapauksessa sinun tarvitsee määrittää vain ensimmäinen Edge Gateway- ja HTML5 Gateway -instanssi, joka määritetään muodostamaan yhteys osoitteeseen VIP_MED_SSL.

Tässä yhteydessä voi käyttää virtuaalista Standalone-appliancea. Virtuaalinen Cluster-appliance on esimääritetty kahdella instanssilla, kun taas sen Standalone-vastine on esimääritetty vain yhdellä.

Ennen kuin jatkat seuraavien ohjeiden mukaan, varmista, että sinulla on seuraavat asiat:

  • liitettävien Edge Gateway- ja HTML5 Gateway -instanssien sertifikaatti
  • tallennuspalvelun sertifikaatti
  • SSH-asiakasohjelma (Windowsissa voit käyttää ohjelmaa PuTTY)
  • SCP-asiakasohjelma (Windowsissa voidaan käyttää työkaluja WinSCP tai FileZilla)

Siirrä sertifikaatit koneen hakemistoon /tmp/.

Edge Gateway -palvelinten liittäminen

Kopioi Edge Gateway -palvelimen sertifikaattitiedosto hakemistoihin /etc/ipdiva/gateway/ssl/ ja /etc/ipdiva/gateway-slave/ssl/. Voit tehdä sen suorittamalla käyttäjänä root seuraavien kaltaisia komentoja (korvaa <CERT_NAME> Edge Gateway -palvelimen sertifikaatin nimellä):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/gateway-slave/ssl/

Määritä Edge Gateway -instanssit niin, että ne voivat muodostaa yhteyden Mediation Controller -palvelimiin.
Määritykset ovat erilaisia sen mukaan, mihin Mediation Controller -palvelimeen otetaan yhteys. Tee molemmat asetukset:

Muokkaa tiedostoa /etc/ipdiva/gateway/gateway.xml ja täydennä se seuraavien tietojen mukaan (useita osuuksia on jätetty pois, ja ne on merkitty […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Korvaa seuraavat elementit:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: on korvattava osoitteella RIP_MED_SSL_MASTER, merkillä : ja SSL Router -komponentin kuunteluportilla, joka on normaalisti 443
  • keyfile.pem: on korvattava sertifikaattitiedoston nimellä
  • PASSWORD: on korvattava sertifikaatin salasanalla
Esimerkki

Kun otetaan huomioon seuraavat tiedot:

  • RIP_MED_SSL_MASTER on: 10.0.10.11
  • SSL Router -komponentin kuunteluportti: 443
  • sertifikaattitiedoston nimi: edge-gateway.p12
  • sertifikaatin salasana: Str0ngP@ssw0rd

Tiedosto /etc/ipdiva/gateway/gateway.xml määritetään seuraavasti:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Täydellinen tiedosto
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9080</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Käynnistä lopuksi Edge Gateway -instanssi, jotta uusi määritys latautuu ja se liittyy Mediation Controller -palvelimeen MASTER:

1
/usr/local/ipdiva/gateway/bin/start

Muokkaa tiedostoa /etc/ipdiva/gateway-slave/gateway.xml ja täydennä se seuraavien tietojen mukaan (useita osuuksia on jätetty pois, ja ne on merkitty […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Korvaa seuraavat elementit:

  • @SERVER@: on korvattava osoitteella RIP_MED_SSL_SLAVE
  • @SERVERPORT@: on korvattava SSL Router -komponentin kuunteluportilla, joka on normaalisti 443
  • keyfile.pem: on korvattava sertifikaattitiedoston nimellä
  • PASSWORD: on korvattava sertifikaatin salasanalla
  • @RPC_PORT@: on korvattava koneella käytettävissä olevalla TCP-portilla; yleensä käytetään porttia 9081
Esimerkki

Kun otetaan huomioon seuraavat tiedot:

  • RIP_MED_SSL_SLAVE on: 10.0.10.13
  • SSL Router -komponentin kuunteluportti: 443
  • sertifikaattitiedoston nimi: edge-gateway.p12
  • sertifikaatin salasana: Str0ngP@ssw0rd
  • käytettävissä oleva RPC-portti: 9081

Tiedosto /etc/ipdiva/gateway-slave/gateway.xml määritetään seuraavasti:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9081</rpc-listen>
[…]
</gateway>
Täydellinen tiedosto
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9081</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway-slave/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Käynnistä lopuksi Edge Gateway -instanssi, jotta uusi määritys latautuu ja se liittyy Mediation Controller -palvelimeen SLAVE:

1
/usr/local/ipdiva/gateway-slave/bin/start

Tallennuspalvelun määritys

Siirrä tallennuspalvelun sertifikaatti hakemistoon /etc/ipdiva/careserver/ seuraavan kaltaisella komennolla (korvaa <CERT_NAME> tarkoitetun sertifikaatin nimellä):

1
mv /tmp/<CERT_NAME> /etc/ipdiva/careserver/

Määritä sen jälkeen palvelu muokkaamalla seuraavaa tiedostoa: /etc/ipdiva/careserver/careserver.xml. Tiedoston määrityksen pitäisi näyttää suunnilleen tältä (seuraavassa otteessa on jätetty pois monia tiedoston rivejä, jotka on merkitty […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/recording_service.p12</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>

Tee seuraavat muutokset:

  • muuta tallennuspalvelun kuuntelun IP-osoitteeksi 0.0.0.0 (kuuntelee kaikkia käytettävissä olevia IP-osoitteita)
  • korvaa recording_service.p12 tallennuspalvelun sertifikaatin nimellä
  • korvaa PASSWORD tallennuspalvelun sertifikaatin salasanalla
  • lisää rivi <element>http://127.0.0.1:9081</element>
Esimerkki

Kun otetaan huomioon seuraavat tiedot:

  • sertifikaattitiedoston nimi: fqdn.edge-gateway.local.p12
  • sertifikaatin salasana: Str0ngP@ssw0rd

Tiedosto /etc/ipdiva/careserver/careserver.xml määritetään seuraavasti:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>
Täydellinen tiedosto
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>


    <archivesdirectory>/var/lib/ipdiva/carerecord/archives</archivesdirectory>
    <recordingdirectory>/var/lib/ipdiva/carerecord/recording</recordingdirectory>
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
        <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
        <min-version>tls1.2</min-version>
        <max-version/>
        <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
        <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
        <verify-cert>true</verify-cert>
        <no-fail-if-no-peer-cert>true</no-fail-if-no-peer-cert>
    </ssl>
    <gopsize>10</gopsize>
        <webgopsize>5</webgopsize>
    <webfakeframespersec>2</webfakeframespersec>
        <webhlslistsize>20</webhlslistsize>
    <webcaptureinterval>10000</webcaptureinterval>
    <webcapturetimeout>30000</webcapturetimeout>
    <captureinterval>250</captureinterval>
    <hlslistsize>20</hlslistsize>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
</careserver>

Vahvista uusi määritys käynnistämällä tallennuspalvelu uudelleen:

1
systemctl restart ipdivacarerecord

HTML5 Gateway -instanssien liittäminen

Jos HTML5 Gateway -instanssi on määritettävä, suorita Edge Gateway -palvelimella seuraava komento käyttäjänä root ottaaksesi käyttöön instanssin automaattisen käynnistyksen:

1
chmod +x /etc/ipdiva/services/50html5gateway*

Kopioi HTML5 Gateway -palvelimen sertifikaattitiedosto hakemistoihin /etc/ipdiva/html5gateway/ssl/ ja /etc/ipdiva/html5gateway-slave/ssl/. Voit tehdä sen suorittamalla käyttäjänä root seuraavien kaltaisia komentoja (korvaa <CERT_NAME> HTML5 Gateway -palvelimen sertifikaatin nimellä):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/html5gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/html5gateway-slave/ssl/

Määritä HTML5 Gateway -instanssit niin, että ne voivat muodostaa yhteyden Mediation Controller -palvelimiin.
Määritykset ovat erilaisia sen mukaan, mihin Mediation Controller -palvelimeen otetaan yhteys. Tee molemmat asetukset:

Muokkaa tiedostoa /etc/ipdiva/html5gateway/html5gateway.xml ja täydennä se seuraavien tietojen mukaan (useita osuuksia on jätetty pois, ja ne on merkitty […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Korvaa seuraavat elementit:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: on korvattava osoitteella RIP_MED_SSL_MASTER, merkillä : ja SSL Router -komponentin kuunteluportilla, joka on normaalisti 443
  • keyfile.pem: on korvattava sertifikaattitiedoston nimellä
  • PASSWORD: on korvattava sertifikaatin salasanalla
Esimerkki

Kun otetaan huomioon seuraavat tiedot:

  • RIP_MED_SSL_MASTER on: 10.0.10.11
  • SSL Router -komponentin kuunteluportti: 443
  • sertifikaattitiedoston nimi: html5-gateway.p12
  • sertifikaatin salasana: Str0ngP@ssw0rd

Tiedosto /etc/ipdiva/html5gateway/html5gateway.xml määritetään seuraavasti:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Täydellinen tiedosto
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9088</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Käynnistä lopuksi HTML5 Gateway -instanssi uudelleen, jotta uusi määritys latautuu ja se liittyy Mediation Controller -palvelimeen MASTER:

1
/usr/local/ipdiva/html5gateway/bin/start

Muokkaa tiedostoa /etc/ipdiva/html5gateway-slave/html5gateway.xml ja täydennä se seuraavien tietojen mukaan (useita osuuksia on jätetty pois, ja ne on merkitty […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Korvaa seuraavat elementit:

  • @SERVER@: on korvattava osoitteella RIP_MED_SSL_SLAVE
  • @SERVERPORT@: on korvattava SSL Router -komponentin kuunteluportilla, joka on normaalisti 443
  • keyfile.pem: on korvattava sertifikaattitiedoston nimellä
  • PASSWORD: on korvattava sertifikaatin salasanalla
  • @RPC_PORT@: on korvattava koneella käytettävissä olevalla TCP-portilla; yleensä käytetään porttia 9089
Esimerkki

Kun otetaan huomioon seuraavat tiedot:

  • RIP_MED_SSL_SLAVE on: 10.0.10.13
  • SSL Router -komponentin kuunteluportti: 443
  • sertifikaattitiedoston nimi: html5-gateway.p12
  • sertifikaatin salasana: Str0ngP@ssw0rd
  • käytettävissä oleva RPC-portti: 9089

Tiedosto /etc/ipdiva/html5gateway-slave/html5gateway.xml määritetään seuraavasti:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9089</rpc-listen>
[…]
</gateway>
Täydellinen tiedosto
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9089</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Käynnistä lopuksi HTML5 Gateway -instanssi uudelleen, jotta uusi määritys latautuu ja se liittyy Mediation Controller -palvelimeen SLAVE:

1
/usr/local/ipdiva/html5gateway-slave/bin/start

Määritykset ennen HTML5 Gateway -palvelinten liittämistä

Jotta HTML5-sovellukset toimisivat, on määritettävä lisäparametreja Mediation Controller -palvelimilla. Kirjaudu käyttäjänä root Mediation Controller -palvelimille MASTER ja SLAVE.

Luo tai muokkaa tiedostoa /etc/ipdiva/httpd/commonParameters.extra.conf lisätäksesi HTML5 Gateway -palvelimelle seuraavan kaltaisen osuuden:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
<Location /URL_HTML5/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /URL_HTML5/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Jossa:

  • URL_HTML5 on korvattava sen HTML5 Gateway -palvelimen kentän URL sisällöllä, joka määritettiin hallintakonsolissa HTML5 Gateway -palvelimen ilmoituksen yhteydessä (klusterissa yleensä HTML5-1 ja HTML5-2).
  • GW_NAME on korvattava sellaisen Edge Gateway -palvelimen nimellä, joka sijaitsee samalla palvelimella kuin HTML5 Gateway. Rivin lopussa oleva merkki | on säilytettävä.
  • ORGANIZATION_NAME on korvattava sen organisaation nimellä, johon edellinen Edge Gateway muodostaa yhteyden.
Esimerkki

Alustalle, jolla on seuraava määritys:

  • organisaation nimi: my-organization-name
  • ensimmäisen HTML5 Gateway -palvelimen ilmoitus hallintakonsolissa:
    • Name: html5-gateway-1
    • URL: HTML5-1
    • Protocol: WebSocket
  • toisen HTML5 Gateway -palvelimen ilmoitus hallintakonsolissa:
    • Name: html5-gateway-2
    • URL: HTML5-2
    • Protocol: WebSocket
  • ensimmäisen HTML5 Gateway -palvelimen Edge Gateway -palvelimella on:
    • Edge Gateway -palvelu nimeltä edge-gateway-1
    • HTML5 Gateway -palvelu nimeltä html5-gateway-1
  • toisen HTML5 Gateway -palvelimen Edge Gateway -palvelimella on:
    • Edge Gateway -palvelu nimeltä edge-gateway-2
    • HTML5 Gateway -palvelu nimeltä html5-gateway-2

Luotu määritystiedosto /etc/ipdiva/httpd/commonParameters.extra.conf määritetään seuraavasti:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
<Location /HTML5-1/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-1/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

<Location /HTML5-2/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-2/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Ennen kuin otat uuden määrityksen käyttöön, tarkista, ettei se aiheuta Apache2-verkkopalvelimelle estävää virhettä.
Suorita tätä varten seuraava komento:

1
apache2ctl configtest

Jos vastaus on Syntax OK, muutokset voi ottaa käyttöön alla olevalla komennolla. Muussa tapauksessa tarkista määrityksesi tiedostossa /etc/ipdiva/httpd/commonParameters.extra.conf.

1
systemctl reload apache2

NTP-aikapalvelimen määrittäminen

On suositeltavaa määrittää aikapalvelin, jotta järjestelmän kello pysyy ajassa. Tarvittavat vaiheet on kuvattu NTP-määrityksen sivulla.