Pairing-tokenin luominen Edge Gateway -palvelimelle
Pairing-tokenin luomiseksi on luotava uusi Edge Gateway - tai HTML5 Gateway -palvelin (tai muokattava olemassa olevaa Edge Gateway - tai HTML5 Gateway -palvelinta luomalla pairing-token uudelleen).
Siirry Mediation Controller -palvelimen verkkokäyttöliittymään URI-tunnuksella /system.
Esimerkkejä
Jos pääsy Mediation Controller -palvelimeen sen verkko-IP-osoitteella on 10.0.10.10, järjestelmäkäyttöliittymään pääsyssä käytetään URL-osoitetta: https://10.0.10.10/system.
Jos Mediation Controller -palvelimeen pääsee DNS-nimellä, esimerkiksi cyberelements-bastion.domain.local, järjestelmäkäyttöliittymään päästään URL-osoitteella: https://cyberelements-bastion.domain.local/system.
Tärkeää!
Kaikissa salasanan, lisenssin tai sertifikaattien (SSL Router, Watchdog ja CyberElements Bastion -asiakasohjelma) muutoksissa muodosta klustereissa yhteys todelliseen IP-osoitteeseen (RIP_MED_WEB_MASTER tai RIP_MED_WEB_SLAVE).
Kun olet kirjautunut sisään, seuraa alla olevia vaiheita alustatyyppisi ja luotavan Edge Gateway -palvelimen tyypin mukaan.
Vaaditut edellytykset
Uuden Edge Gateway -palvelimen luomiseksi oikein sinun on hankittava vähintään yksi sertifikaatti Edge Gateway -yhteydelle ja toinen valinnainen sertifikaatti, jotta suoran käytön tallennuspalvelu toimii.
Edge Gateway -sertifikaatin on oltava asiakkaan todennussertifikaatti, ja sen CN:n on oltava muodossa edge-gateway-name@organization-name. Tässä:
edge-gateway-namevastaa Edge Gateway -palvelimen loogista nimeä (koska yhdellä Edge Gateway -koneella voi olla useita rinnakkain toimivia instansseja, Edge Gateway -palvelimen nimi voi poiketa koneelle annetusta nimestä). Nimi ei saa sisältää aksenttimerkkejä eikä välilyöntejä, ja ainoat sallitut erikoismerkit ovat-ja_.organization-namevastaa sen organisaation nimeä, johon Edge Gateway muodostaa yhteyden. Koska Mediation Controller -palvelimella voi olla useita organisaatioita, tämä tieto on välttämätön, jotta se tietää, mihin organisaatioon Edge Gateway on liitetty.
Tallennuspalvelun sertifikaatin on oltava palvelimen todennussertifikaatti, mieluiten CN:llä, joka vastaa Edge Gateway -koneen FQDN:ää.
Huomaa, että Mediation Controller hylkää jokaisen sertifikaatin, joka ei tule luotetusta PKI:stä tai varmentajalta. Lisää uusi luotettu PKI tai varmentaja seuraavan sivun ohjeiden mukaan: Lisää luotettu varmentaja
-
Avaa Edge Gateway -palvelimien hallintamoduuli:
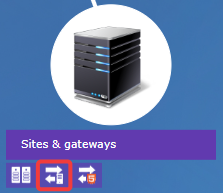
-
Luo uusi Edge Gateway napsauttamalla +-kuvaketta:
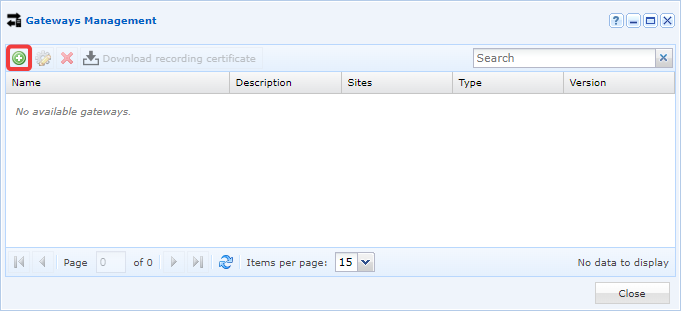
-
Täytä eri kentät, joita liittymä pyytää:
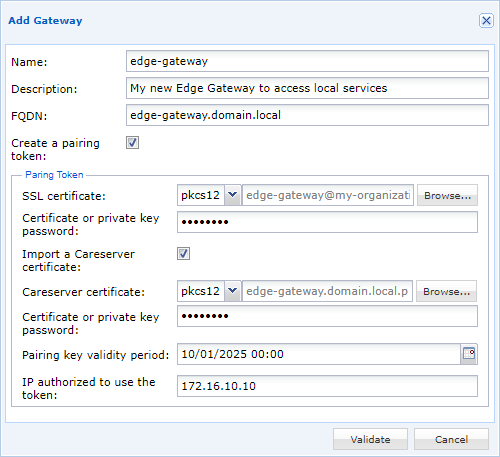
- Anna uudelle Edge Gateway -palvelimelle nimi.
- Anna halutessasi kuvaus, jotta se on helpompi tunnistaa tai jotta sen käyttötarkoitus on selvempi.
- Määritä koneen FQDN. Tämä on tärkeä tieto, jonka on vastattava tallennuspalvelun sertifikaatin CN:ää.
- Valitse asetus pairing-tokenin luomiseksi.
- Hae Edge Gateway -sertifikaatin salasana ja anna se.
- Lisää valinnaisesti (suositeltavaa, kun koneelle luodaan ensimmäinen Edge Gateway -instanssi) tallennuspalvelun sertifikaatti ja siihen liittyvä salasana, kun olet valinnut
Import a Careserver certificate. - Määritä pairing-tokenin voimassaoloaika.
- Rajoita valinnaisesti tokenin käyttö yhteen IP-osoitteeseen. Huomaa, että kyseessä on se IP-osoite, jonka Mediation Controller näkee: jos Edge Gateway on samassa verkossa kuin Mediation Controller, se on todennäköisesti yksityinen IP-osoite; muussa tapauksessa julkinen IP-osoite.
-
Pairing-token luodaan tämän jälkeen ja näytetään näytöllä:
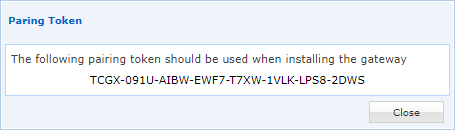
Vaaditut edellytykset
Uuden HTML5 Gateway -palvelimen luomiseksi oikein sinun on hankittava sertifikaatti sen yhteyttä varten.
HTML5 Gateway -sertifikaatin on oltava asiakkaan todennussertifikaatti, ja sen CN:n on oltava muodossa html5-gateway-name@organization-name. Tässä:
html5-gateway-namevastaa HTML5 Gateway -palvelimen loogista nimeä (koska yhdellä HTML5 Gateway -koneella voi olla useita rinnakkain toimivia instansseja, HTML5 Gateway -palvelimen nimi voi poiketa koneelle annetusta nimestä). Nimi ei saa sisältää aksenttimerkkejä eikä välilyöntejä, ja ainoat sallitut erikoismerkit ovat-ja_.organization-namevastaa sen organisaation nimeä, johon HTML5 Gateway -palvelimen on muodostettava yhteys. Koska Mediation Controller -palvelimella voi olla useita organisaatioita, tämä tieto on välttämätön, jotta se tietää, mihin organisaatioon se on liitetty.
Huomaa, että Mediation Controller hylkää jokaisen sertifikaatin, joka ei tule luotetusta PKI:stä tai varmentajalta. Lisää uusi luotettu PKI tai varmentaja seuraavan sivun ohjeiden mukaan: Lisää luotettu varmentaja
-
Avaa HTML5 Gateway -palvelimien hallintamoduuli:
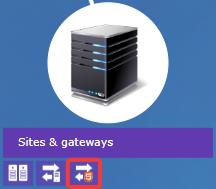
-
Luo uusi HTML5 Gateway napsauttamalla +-kuvaketta:
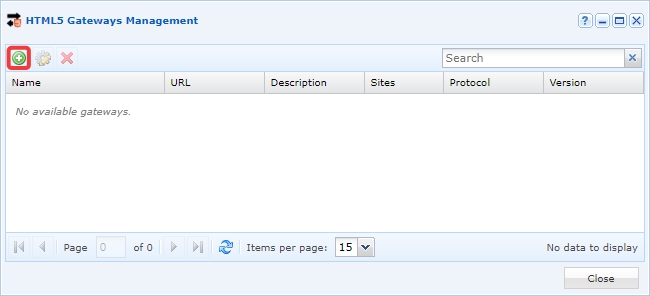
-
Täytä eri kentät, joita liittymä pyytää:
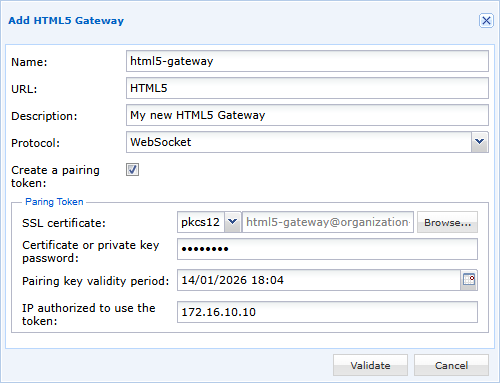
- Anna uudelle HTML5 Gateway -palvelimelle nimi.
- Anna käytön URL-osoite (Standalone-arkkitehtuurin ensimmäisessä instanssissa yleensä
HTML5; klusterissaHTML5-1jaHTML5-2). - Anna valinnaisesti kuvaus, jotta se on helpompi tunnistaa tai jotta sen käyttötarkoitus on selvempi.
- Aseta protokollaksi
WebSocket. - Valitse asetus pairing-tokenin luomiseksi.
- Hae HTML5 Gateway -sertifikaatin salasana ja anna se.
- Määritä pairing-tokenin voimassaoloaika.
- Rajoita valinnaisesti tokenin käyttö yhteen IP-osoitteeseen. Huomaa, että kyseessä on se IP-osoite, jonka Mediation Controller näkee: jos HTML5 Gateway on samassa verkossa kuin Mediation Controller, se on todennäköisesti yksityinen IP-osoite; muussa tapauksessa julkinen IP-osoite.
-
Pairing-token luodaan tämän jälkeen ja näytetään näytöllä:
Vihje
Jos token on kadonnut tai sitä ei saatu haettua luonnin jälkeen, se näytetään uudelleen, kun uuden Edge Gateway -palvelimen asetuksia muokataan.
Kun pairing-token on saatu, sitä voi käyttää Edge Gateway - tai HTML5 Gateway -palvelimella seuraavien ohjeiden mukaisesti: Edge Gateway -palvelimen liittäminen pairing-tokenilla.