Einen Pairing-Token für ein Edge Gateway erstellen
Um einen Pairing-Token zu erstellen, müssen Sie ein neues Edge Gateway oder HTML5 Gateway erstellen (oder ein vorhandenes Edge Gateway oder HTML5 Gateway bearbeiten und dabei einen Pairing-Token neu erstellen).
Rufen Sie die Weboberfläche des Mediation Controller Servers über den URI /system auf.
Beispiele
Wenn der Zugriff auf den Mediation Controller über seine Web-IP-Adresse 10.0.10.10 erfolgt, verwendet der Zugriff auf die Systemoberfläche die URL: https://10.0.10.10/system.
Wenn der Zugriff auf den Mediation Controller über einen DNS-Namen möglich ist, zum Beispiel cyberelements-bastion.domain.local, erfolgt der Zugriff auf die Systemoberfläche über die URL: https://cyberelements-bastion.domain.local/system.
Wichtig!
Für jede Änderung des Kennworts, der Lizenz oder der Zertifikate (SSL Router, Watchdog und CyberElements Bastion-Client) verbinden Sie sich bei Clustern mit der realen IP-Adresse (RIP_MED_WEB_MASTER oder RIP_MED_WEB_SLAVE).
Folgen Sie nach der Anmeldung den nachstehenden Schritten, entsprechend Ihrem Plattformtyp und dem Typ des zu erstellenden Edge Gateway.
Erforderliche Voraussetzungen
Um ein neues Edge Gateway korrekt erstellen zu können, müssen Sie mindestens ein Zertifikat für die Verbindung des Edge Gateway und ein zweites, optionales Zertifikat beschaffen, damit der Aufzeichnungsdienst der direkten Zugriffe funktioniert.
Das Zertifikat des Edge Gateway muss ein Client-Authentifizierungszertifikat sein und einen CN der Form edge-gateway-name@organization-name haben. Dabei gilt:
edge-gateway-nameentspricht dem logischen Namen des Edge Gateway (da eine einzelne Edge-Gateway-Maschine mehrere parallel laufende Instanzen haben kann, kann der Name des Edge Gateway vom Namen der Maschine abweichen). Der Name darf keine akzentuierten Zeichen und keine Leerzeichen enthalten, und die einzigen erlaubten Sonderzeichen sind-und_.organization-nameentspricht dem Namen der Organisation, mit der sich das Edge Gateway verbindet. Da ein Mediation Controller mehrere Organisationen haben kann, ist diese Angabe unerlässlich, damit er weiß, welcher Organisation es zugeordnet ist.
Das Zertifikat des Aufzeichnungsdienstes muss ein Server-Authentifizierungszertifikat sein, vorzugsweise mit einem CN, der dem FQDN der Edge-Gateway-Maschine entspricht.
Beachten Sie, dass der Mediation Controller jedes Zertifikat ablehnt, das nicht von einer vertrauenswürdigen PKI oder Zertifizierungsstelle stammt. Um eine neue vertrauenswürdige PKI oder Zertifizierungsstelle hinzuzufügen, befolgen Sie die Anweisungen der folgenden Seite: Eine vertrauenswürdige Zertifizierungsstelle hinzufügen
-
Öffnen Sie das Modul zur Verwaltung der Edge Gateways:
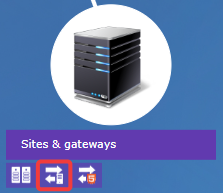
-
Erstellen Sie ein neues Edge Gateway, indem Sie auf das Symbol + klicken:
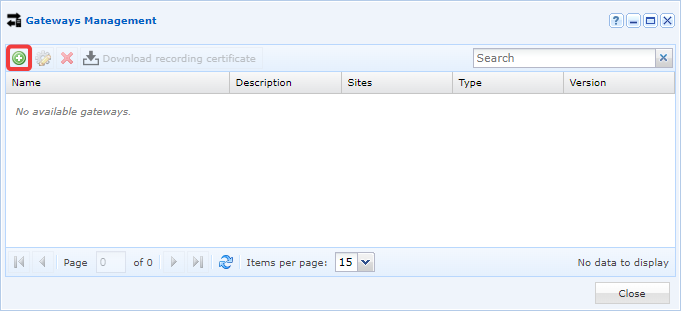
-
Füllen Sie die verschiedenen von der Oberfläche verlangten Felder aus:
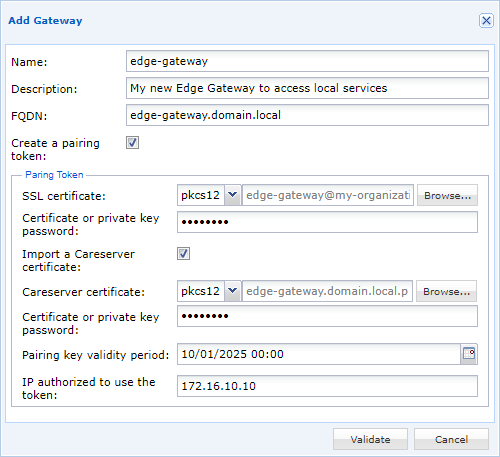
- Benennen Sie das neue Edge Gateway.
- Geben Sie optional eine Beschreibung ein, um es besser zu identifizieren oder seine Verwendung zu verstehen.
- Legen Sie den FQDN der Maschine fest. Dies ist eine wichtige Angabe, die mit dem CN des Zertifikats des Aufzeichnungsdienstes übereinstimmen muss.
- Markieren Sie die Option zur Erstellung eines Pairing-Tokens.
- Rufen Sie das Kennwort des Zertifikats des Edge Gateway ab und geben Sie es ein.
- Fügen Sie optional (empfohlen beim Erstellen der ersten Edge-Gateway-Instanz auf der Maschine) das Zertifikat des Aufzeichnungsdienstes mit seinem zugehörigen Kennwort hinzu, nachdem Sie
Import a Careserver certificatemarkiert haben. - Legen Sie die Gültigkeitsdauer des Pairing-Tokens fest.
- Beschränken Sie die Verwendung des Tokens optional auf eine IP-Adresse. Beachten Sie, dass es sich um die IP-Adresse handelt, die der Mediation Controller sieht: Gehört das Edge Gateway zum selben Netzwerk wie der Mediation Controller, ist es wahrscheinlich die private IP-Adresse; andernfalls die öffentliche IP-Adresse.
-
Das Pairing-Token wird dann erzeugt und auf dem Bildschirm angezeigt:
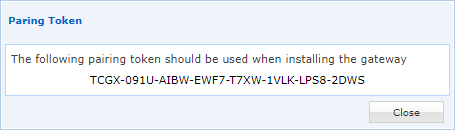
Erforderliche Voraussetzungen
Um ein neues HTML5 Gateway korrekt erstellen zu können, müssen Sie ein Zertifikat für die Verbindung mit ihm beschaffen.
Das Zertifikat des HTML5 Gateway muss ein Client-Authentifizierungszertifikat sein und einen CN der Form html5-gateway-name@organization-name haben. Dabei gilt:
html5-gateway-nameentspricht dem logischen Namen des HTML5 Gateway (da eine einzelne HTML5-Gateway-Maschine mehrere parallel laufende Instanzen haben kann, kann der Name des HTML5 Gateway vom Namen der Maschine abweichen). Der Name darf keine akzentuierten Zeichen und keine Leerzeichen enthalten, und die einzigen erlaubten Sonderzeichen sind-und_.organization-nameentspricht dem Namen der Organisation, mit der sich das HTML5 Gateway verbinden muss. Da ein Mediation Controller mehrere Organisationen haben kann, ist diese Angabe unerlässlich, damit er weiß, welcher Organisation es zugeordnet ist.
Beachten Sie, dass der Mediation Controller jedes Zertifikat ablehnt, das nicht von einer vertrauenswürdigen PKI oder Zertifizierungsstelle stammt. Um eine neue vertrauenswürdige PKI oder Zertifizierungsstelle hinzuzufügen, befolgen Sie die Anweisungen der folgenden Seite: Eine vertrauenswürdige Zertifizierungsstelle hinzufügen
-
Öffnen Sie das Modul zur Verwaltung der HTML5 Gateways:
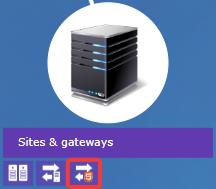
-
Erstellen Sie ein neues HTML5 Gateway, indem Sie auf das Symbol + klicken:
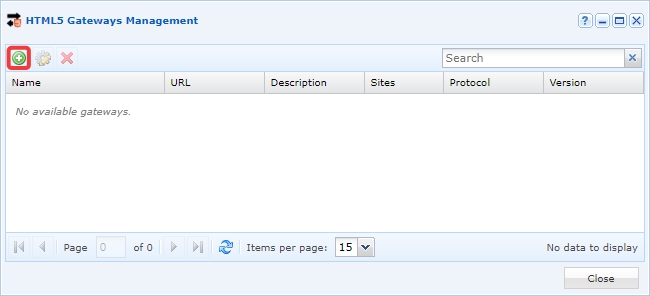
-
Füllen Sie die verschiedenen von der Oberfläche verlangten Felder aus:
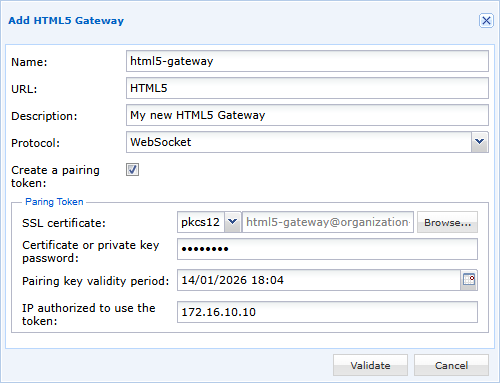
- Geben Sie dem neuen HTML5 Gateway einen Namen.
- Geben Sie die Zugriffs-URL an (bei einer ersten Instanz in Standalone-Architektur üblicherweise
HTML5; im ClusterHTML5-1undHTML5-2). - Geben Sie optional eine Beschreibung ein, um es besser zu identifizieren oder seine Verwendung zu verstehen.
- Setzen Sie das Protokoll auf
WebSocket. - Markieren Sie die Option zur Erstellung eines Pairing-Tokens.
- Rufen Sie das Kennwort des Zertifikats des HTML5 Gateway ab und geben Sie es ein.
- Legen Sie die Gültigkeitsdauer des Pairing-Tokens fest.
- Beschränken Sie die Verwendung des Tokens optional auf eine IP-Adresse. Beachten Sie, dass es sich um die IP-Adresse handelt, die der Mediation Controller sieht: Gehört das HTML5 Gateway zum selben Netzwerk wie der Mediation Controller, ist es wahrscheinlich die private IP-Adresse; andernfalls die öffentliche IP-Adresse.
-
Das Pairing-Token wird dann erzeugt und auf dem Bildschirm angezeigt:
Tipp
Wenn der Token verloren gegangen ist oder nach der Erstellung nicht abgerufen werden konnte, wird er beim Bearbeiten der Einstellungen des neuen Edge Gateway erneut angezeigt.
Sobald der Pairing-Token vorliegt, kann er gemäß der folgenden Anleitung auf einem Edge Gateway oder einem HTML5 Gateway verwendet werden: Ein Edge Gateway mit einem Pairing-Token verbinden.