Eine neue vertrauenswürdige Zertifizierungsstelle hinzufügen
Standardmäßig vertrauen die Komponenten des Mediation-Controller-Servers nur Zertifikaten, die von der Zertifizierungsstelle (CA) von Systancia ausgestellt wurden.
Um von anderen CAs erzeugte Zertifikate verwenden zu können, sei es für die Verbindung eines Edge Gateway oder für die internen Komponenten des Mediation-Controller-Servers (SSL Router und Dienst Watchdog), müssen die verschiedenen CAs der Liste der vertrauenswürdigen CAs hinzugefügt werden.
Rufen Sie die Weboberfläche des Mediation Controller Servers über den URI /system auf.
Beispiele
Wenn der Zugriff auf den Mediation Controller über seine Web-IP-Adresse 10.0.10.10 erfolgt, verwendet der Zugriff auf die Systemoberfläche die URL: https://10.0.10.10/system.
Wenn der Zugriff auf den Mediation Controller über einen DNS-Namen möglich ist, zum Beispiel cyberelements-bastion.domain.local, erfolgt der Zugriff auf die Systemoberfläche über die URL: https://cyberelements-bastion.domain.local/system.
Wichtig!
Für jede Änderung des Kennworts, der Lizenz oder der Zertifikate (SSL Router, Watchdog und CyberElements Bastion-Client) verbinden Sie sich bei Clustern mit der realen IP-Adresse (RIP_MED_WEB_MASTER oder RIP_MED_WEB_SLAVE).
-
Wählen Sie die Kachel
PKIsaus:
-
Klicken Sie auf die Schaltfläche zum Erstellen einer PKI:
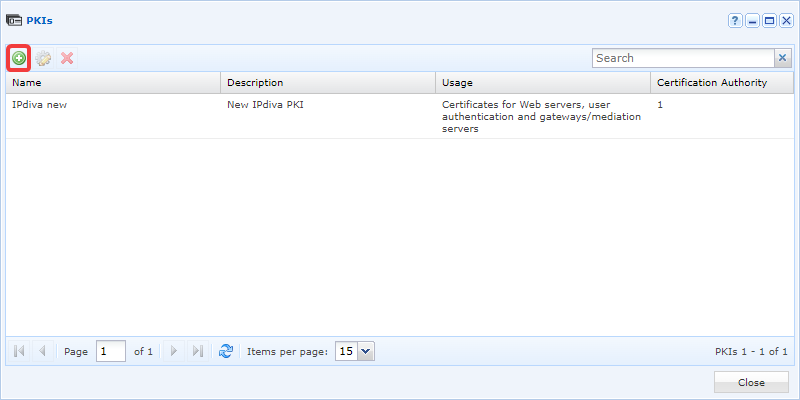
-
Geben Sie der neuen PKI den gewünschten Namen. Fügen Sie bei Bedarf eine Beschreibung hinzu. Wählen Sie im Feld
Usageden WertCertificate gateways/mediation serversund klicken Sie anschließend aufValidate: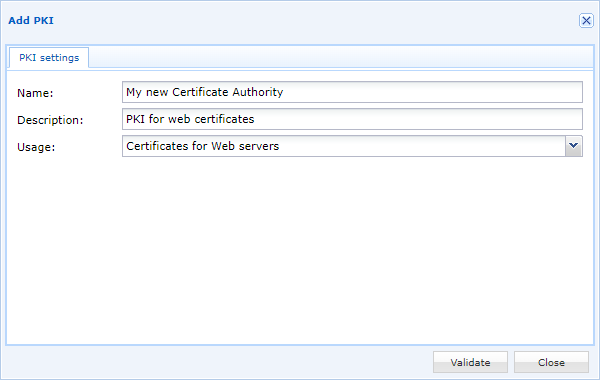
-
Bearbeiten Sie die neue PKI, indem Sie auf das Zahnradsymbol klicken:
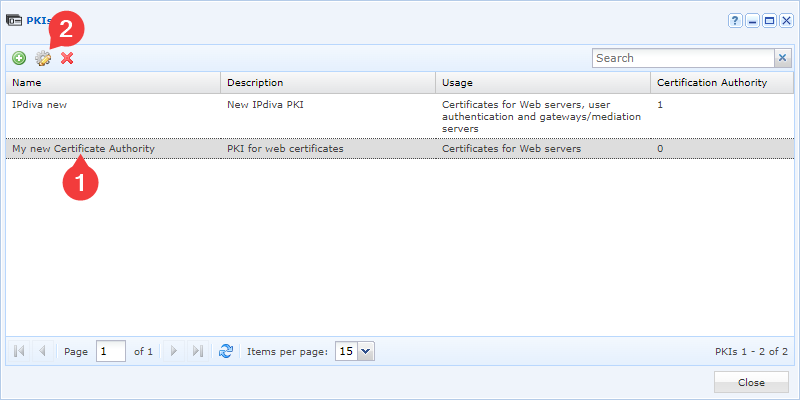
-
Fügen Sie anschließend mit der folgenden Schaltfläche neue CAs hinzu:
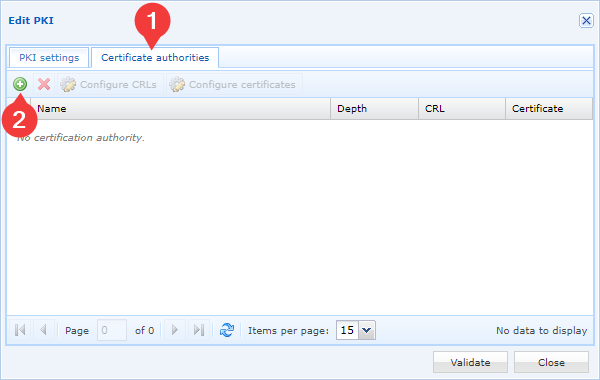
-
Wählen Sie die Zertifikatsdatei Ihrer CA aus und bestätigen Sie Ihre Wahl:
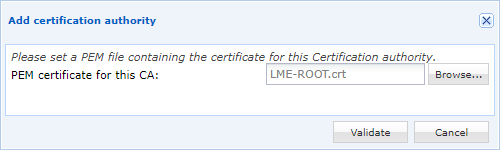
Sie müssen die letzten beiden Schritte so oft wiederholen, wie Sie Zertifizierungsstellen haben. Wir empfehlen, alle Zertifizierungsstellen hinzuzufügen.
Achtung
Damit die neuen vertrauenswürdigen CAs berücksichtigt werden, müssen die Komponenten SSL server und Watchdog neu gestartet werden.
Wenn die Plattform bereits in Produktion ist, trennt diese Aktion alle Edge Gateways, was sich auf die Sitzungen der Benutzer auswirkt.
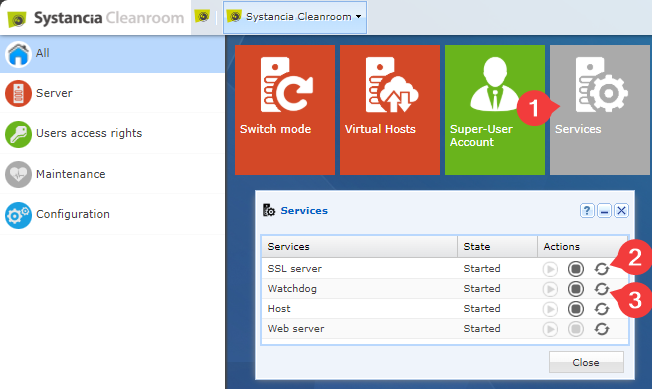
- Klicken Sie auf die Kachel
Services. - Starten Sie den
SSL serverneu. - Starten Sie den
Watchdogneu.