Een nieuwe vertrouwde certificeringsinstantie toevoegen
Standaard vertrouwen de componenten van de Mediation Controller-server alleen certificaten die zijn uitgegeven door de certificeringsinstantie (CA) van Systancia.
Om certificaten te kunnen gebruiken die door andere CA's zijn gegenereerd, of het nu is voor de verbinding van een Edge Gateway of voor de interne componenten van de Mediation Controller-server (SSL Router en de service Watchdog), moeten de verschillende CA's aan de lijst met vertrouwde CA's worden toegevoegd.
Open de webinterface van de Mediation Controller-server met de URI /system.
Voorbeelden
Als de toegang tot de Mediation Controller via het web-IP-adres 10.0.10.10 verloopt, gebruikt de toegang tot de systeeminterface de URL: https://10.0.10.10/system.
Als de toegang tot de Mediation Controller mogelijk is met een DNS-naam, bijvoorbeeld cyberelements-bastion.domain.local, gebruikt de toegang tot de systeeminterface de URL: https://cyberelements-bastion.domain.local/system.
Belangrijk!
Voor elke wijziging van het wachtwoord, de licentie of de certificaten (SSL Router, Watchdog en CyberElements Bastion-client) maakt u bij clusters verbinding met het reële IP-adres (RIP_MED_WEB_MASTER of RIP_MED_WEB_SLAVE).
-
Selecteer de tegel
PKIs:
-
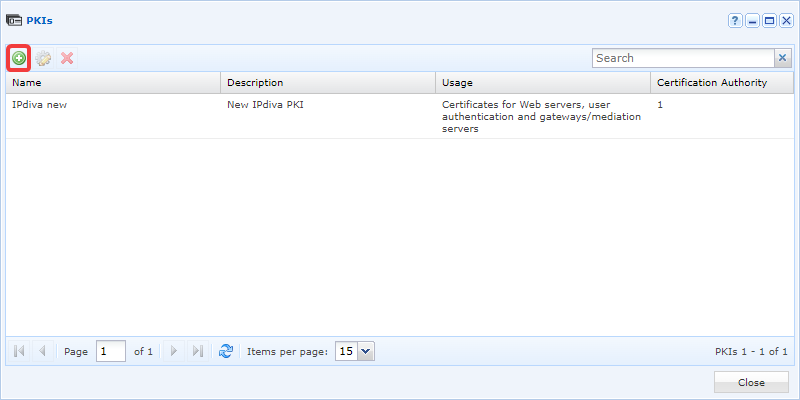
Klik op de knop om een PKI aan te maken:
-
Geef de nieuwe PKI de gewenste naam. Voeg indien nodig een beschrijving toe. Selecteer
Certificate gateways/mediation serversin het veldUsageen klik daarna opValidate: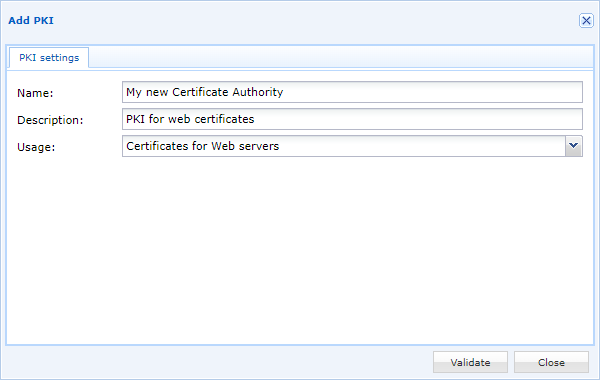
-
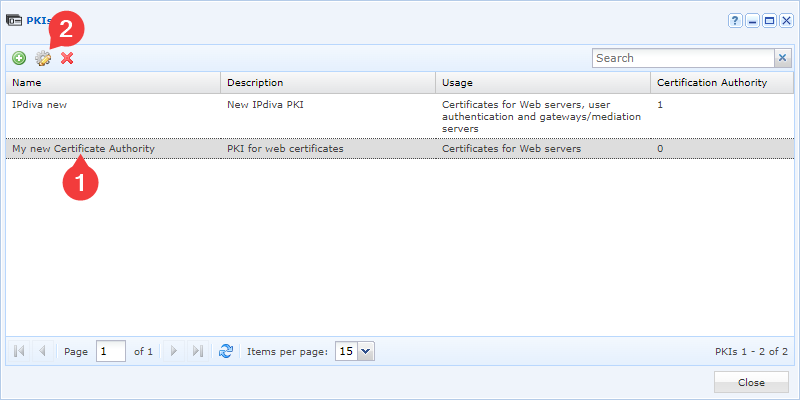
Bewerk de nieuwe PKI door op het tandwielpictogram te klikken:
-
Voeg vervolgens nieuwe CA's toe met de volgende knop:
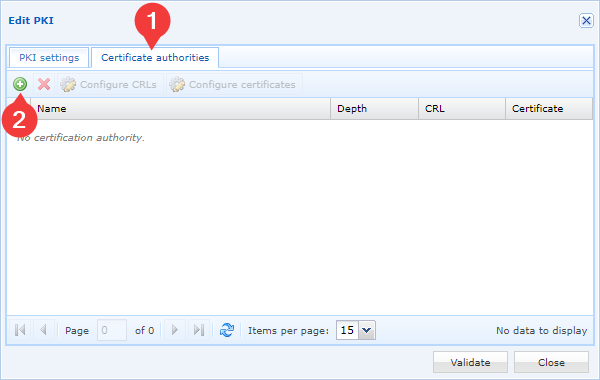
-
Selecteer het certificaatbestand van uw CA en bevestig uw keuze:
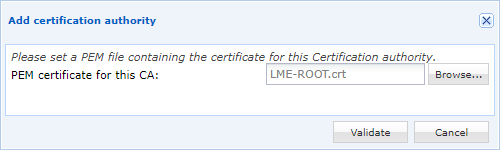
U moet de laatste twee stappen zo vaak herhalen als u certificeringsinstanties hebt. Wij raden aan alle certificeringsinstanties toe te voegen.
Waarschuwing
Om de nieuwe vertrouwde CA's van kracht te laten worden, moeten de componenten SSL server en Watchdog opnieuw worden gestart.
Als het platform al in productie is, verbreekt deze actie de verbinding van alle Edge Gateways, wat gevolgen heeft voor de sessies van de gebruikers.
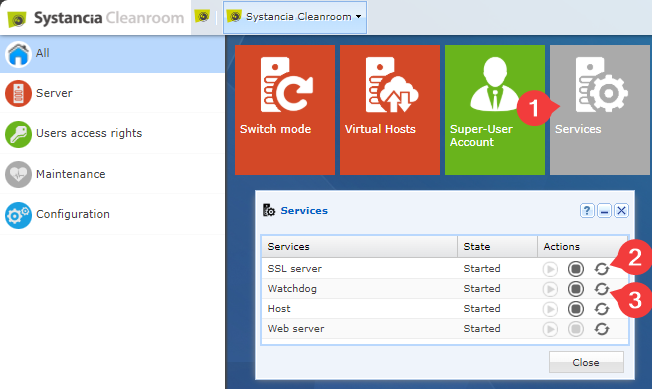
- Klik op de tegel
Services. - Start de
SSL serveropnieuw. - Start de
Watchdogopnieuw.