Ga naar inhoud

Installatie van de Edge Gateway-server

Eerste systeeminstellingen

Bij de eerste start van de Edge Gateway Cluster-appliance verschijnt een wizard voor de eerste configuratie van de machine. Met deze wizard kunt u zowel de configuratie van het systeem zelf als de configuratie voor het gebruik van CyberElements Bastion initialiseren.

Systeeminstellingen

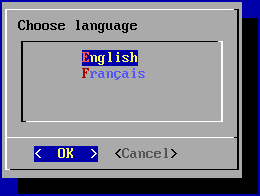
De wizard begint met de vraag een taal te selecteren:
Informatie

De taal die u kiest, is van invloed op zowel de weergavetaal van het systeem als de toetsenbordindeling. In het Engels heeft het toetsenbord een QWERTY-indeling, in het Frans een AZERTY-indeling.

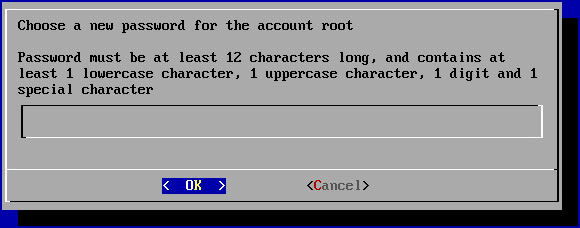
De wizard vraagt u vervolgens een nieuw wachtwoord voor het systeemaccount root op te geven (zorg ervoor dat het aan de vereiste complexiteit voldoet):
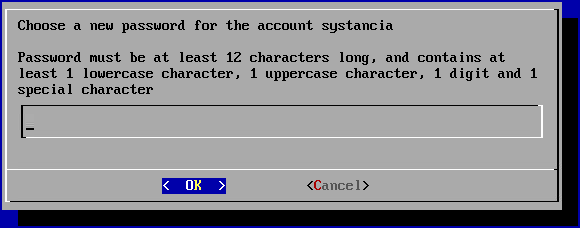
Daarna moet u het wachtwoord van het systeemgebruikersaccount systancia wijzigen (zorg ervoor dat het aan de vereiste complexiteit voldoet):
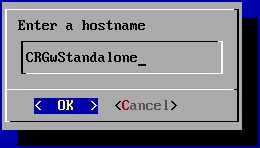
Tot slot moet u de naam van de machine invoeren:
Netwerkinstellingen

Zodra de systeeminstellingen zijn toegepast, gaat de wizard over naar de netwerkinstellingen van de machine.

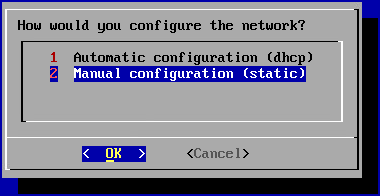
In het eerste venster wordt u gevraagd te kiezen tussen een statische configuratie en een dynamische configuratie via DHCP:
Aanbeveling

Voor de netwerkinstellingen van de machine wordt een statische configuratie aanbevolen, in het bijzonder voor de functie voor directe toegang.
DHCP kan ook worden gebruikt als het IP-adres op de DHCP-server vast is ingesteld.

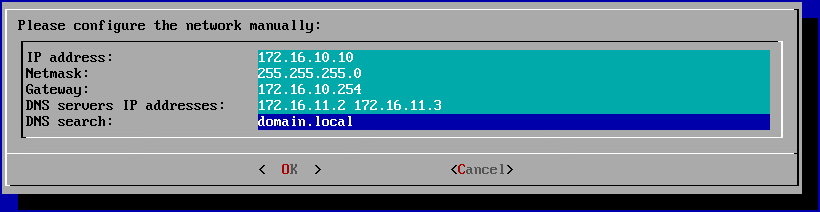
Als de statische configuratie wordt gekozen, vraagt de wizard de volgende netwerkinstellingen op:
Tip

Er kunnen meerdere DNS-servers (maximaal 3) worden ingevoerd, gescheiden door spaties. Ook kunnen er meerdere DNS-suffixen worden toegevoegd, gescheiden door een spatie.

De eerste instellingen afronden

Het menu voor de eerste configuratie stelt nu voor om verder te gaan met het pairing-mechanisme van de Edge Gateway.
In deze documentatie wordt het niet gebruikt; daarom moeten het verschijnen van dit menu bij het aanmelden en de automatische aanmelding als root worden uitgeschakeld.

Verlaat daarvoor eerst het menu voor de eerste configuratie, hetzij door de knop Cancel te selecteren, hetzij met de toetsencombinatie Ctrl+C.
Voer vervolgens de volgende opdrachten uit:

1
2
3
4
sed -i '/gateway-setup/d' /root/.bashrc
sed -i 's/^NAutoVTs/#NAutoVTs/' /etc/systemd/logind.conf
rm -r /etc/systemd/system/getty@tty1.service.d/
systemctl daemon-reload

Instellingen die eigen zijn aan de werking van CyberElements Bastion

Zodra de netwerkinstellingen zijn toegepast, moeten de instanties van Edge Gateway en HTML5 Gateway nog met de Mediation Controllers worden verbonden.
Daarvoor maken de eerste instanties van Edge Gateway en HTML5 Gateway verbinding met de Mediation Controller MASTER, terwijl de tweede instanties verbinding maken met de Mediation Controller SLAVE.

Waarschuwing!

Als de installatie van de Edge Gateway zich niet binnen het LAN bevindt en de adressen RIP_MED_SSL_MASTER en RIP_MED_SSL_SLAVE dus niet bereikbaar zijn (zelfs niet met NAT).
In dat geval hoeft u alleen de eerste instantie van Edge Gateway en HTML5 Gateway te configureren, die wordt ingesteld om verbinding te maken met VIP_MED_SSL.

In dit verband kan de virtuele Standalone-appliance worden gebruikt. De virtuele Cluster-appliance is voorgeconfigureerd met twee instanties, terwijl de Standalone-tegenhanger ervan met één enkele instantie is voorgeconfigureerd.

Zorg ervoor dat u over de volgende elementen beschikt voordat u met de volgende instructies verdergaat:

  • Het certificaat van de te verbinden instanties van Edge Gateway en HTML5 Gateway
  • Het certificaat van de opnameservice
  • Een SSH-client (op Windows kunt u PuTTY gebruiken)
  • Een SCP-client (op Windows kunnen de hulpmiddelen WinSCP of FileZilla worden gebruikt)

Breng de certificaten over naar de map /tmp/ van de machine.

De Edge Gateways verbinden

Kopieer het certificaatbestand van de Edge Gateway naar de mappen /etc/ipdiva/gateway/ssl/ en /etc/ipdiva/gateway-slave/ssl/. U kunt dat doen door als root opdrachten uit te voeren die op de volgende lijken (vervang <CERT_NAME> door de naam van het certificaat van de Edge Gateway):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/gateway-slave/ssl/

Configureer de Edge Gateway-instanties zo dat zij verbinding kunnen maken met de Mediation Controllers.
De configuraties verschillen naargelang de Mediation Controller die moet worden gecontacteerd. Voer beide configuraties uit:

Bewerk het bestand /etc/ipdiva/gateway/gateway.xml en vul het in met de volgende informatie (verschillende secties zijn weggelaten en worden aangeduid met […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Vervang de volgende elementen:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: moet worden vervangen door het adres RIP_MED_SSL_MASTER, het teken : en de luisterpoort van de SSL Router, normaal gezien 443
  • keyfile.pem: moet worden vervangen door de naam van het certificaatbestand
  • PASSWORD: moet worden vervangen door het wachtwoord van het certificaat
Voorbeeld

Rekening houdend met de volgende informatie:

  • RIP_MED_SSL_MASTER is gelijk aan: 10.0.10.11
  • Luisterpoort van de SSL Router: 443
  • Naam van het certificaatbestand: edge-gateway.p12
  • Wachtwoord van het certificaat: Str0ngP@ssw0rd

Het bestand /etc/ipdiva/gateway/gateway.xml moet als volgt worden geconfigureerd:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Volledig bestand
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9080</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Start ten slotte de Edge Gateway-instantie om de nieuwe configuratie te laden en haar met de Mediation Controller MASTER te verbinden:

1
/usr/local/ipdiva/gateway/bin/start

Bewerk het bestand /etc/ipdiva/gateway-slave/gateway.xml en vul het aan met de volgende informatie (verschillende secties zijn weggelaten en worden aangeduid met […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Vervang de volgende elementen:

  • @SERVER@: moet worden vervangen door het adres RIP_MED_SSL_SLAVE
  • @SERVERPORT@: moet worden vervangen door de luisterpoort van de SSL Router, normaal gezien 443
  • keyfile.pem: moet worden vervangen door de naam van het certificaatbestand
  • PASSWORD: moet worden vervangen door het wachtwoord van het certificaat
  • @RPC_PORT@: moet worden vervangen door een op de machine beschikbare TCP-poort; doorgaans wordt de poort 9081 gebruikt
Voorbeeld

Rekening houdend met de volgende informatie:

  • RIP_MED_SSL_SLAVE is gelijk aan: 10.0.10.13
  • Luisterpoort van de SSL Router: 443
  • Naam van het certificaatbestand: edge-gateway.p12
  • Wachtwoord van het certificaat: Str0ngP@ssw0rd
  • Beschikbare RPC-poort: 9081

Het bestand /etc/ipdiva/gateway-slave/gateway.xml moet als volgt worden geconfigureerd:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9081</rpc-listen>
[…]
</gateway>
Volledig bestand
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>
        <periodic-licence-check>false</periodic-licence-check>
        <session>
           <sslconf name="default">
              <ca-dir>/etc/ssl/certs</ca-dir>
              <verify-cert>true</verify-cert>
           </sslconf>
        </session>
        <ssl>
                <cert>/etc/ipdiva/gateway-slave/ssl/edge-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>
        <webaccess>
                <proxy></proxy>
                <useragent>true</useragent>
                <autoauth>true</autoauth>
                <forceauth>false</forceauth>
                <forcebasic>false</forcebasic>
                <persistentbasicauth>true</persistentbasicauth>
                <cache-date>Thu, 14 Dec 2006 09:28:00 GMT</cache-date>
                <reverse-proxy>
                        <headers>
                                <x-forwarded-for enabled='false'/>
                                <x-forwarded-host enabled='false'/>
                        </headers>
                </reverse-proxy>
                <davenport compatibilityMode="false">127.0.0.1:8070</davenport>
        </webaccess>
        <rpc-listen>127.0.0.1:9081</rpc-listen>
        <network-id></network-id>
        <services>/etc/ipdiva/gateway-slave/services.xml</services>
        <compression>zlib</compression>
        <vlan>
                <prefixe></prefixe>
        </vlan>

        <openvpn>
                <ssl>
                        <cert>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/allInOne.pem</cert>
                        <ca-file>/usr/local/ipdiva/share/gw-controller-openvpnng/keys/tmp-ca.crt</ca-file>
                        <version>tls1</version>
                </ssl>
                <client-ov>
                        <ip-type>V4</ip-type>
                        <dev-type>tun</dev-type>
                        <link-mtu>1507</link-mtu>
                        <tun-mtu>1500</tun-mtu>
                        <proto>TCPv4_CLIENT</proto>
                        <cipher>[null-cipher]</cipher>
                        <auth>[null-digest]</auth>
                        <keysize>0</keysize>
                        <key-method>2</key-method>
                        <tls-type>tls-client</tls-type>
                </client-ov>
        </openvpn>
    <useoldprotocol>false</useoldprotocol>
    <rate>0</rate>
</gateway>

Start ten slotte de Edge Gateway-instantie om de nieuwe configuratie te laden en haar met de Mediation Controller SLAVE te verbinden:

1
/usr/local/ipdiva/gateway-slave/bin/start

Configuratie van de opnameservice

Verplaats het certificaat van de opnameservice naar de map /etc/ipdiva/careserver/ met een opdracht die op deze lijkt (vervang <CERT_NAME> door de naam van het beoogde certificaat):

1
mv /tmp/<CERT_NAME> /etc/ipdiva/careserver/

Configureer vervolgens de service door het volgende bestand te wijzigen: /etc/ipdiva/careserver/careserver.xml. De configuratie van het bestand moet er ongeveer zo uitzien (in het volgende fragment zijn talrijke regels van het bestand weggelaten en aangeduid met […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/recording_service.p12</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>

Breng de volgende wijzigingen aan:

  • Wijzig het luister-IP-adres van de opnameservice naar 0.0.0.0 (luistert op alle beschikbare IP-adressen)
  • Vervang recording_service.p12 door de naam van het certificaat van de opnameservice
  • Vervang PASSWORD door het wachtwoord van het certificaat van de opnameservice
  • Voeg de regel <element>http://127.0.0.1:9081</element> toe
Voorbeeld

Rekening houdend met de volgende informatie:

  • Naam van het certificaatbestand: fqdn.edge-gateway.local.p12
  • Wachtwoord van het certificaat: Str0ngP@ssw0rd

Het bestand /etc/ipdiva/careserver/careserver.xml moet als volgt worden geconfigureerd:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>
[…]
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
[…]
</careserver>
Volledig bestand
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
<?xml version="1.0" ?><careserver>

    <listen>0.0.0.0:8443</listen>


    <archivesdirectory>/var/lib/ipdiva/carerecord/archives</archivesdirectory>
    <recordingdirectory>/var/lib/ipdiva/carerecord/recording</recordingdirectory>
    <ssl>
        <cert>/etc/ipdiva/careserver/fqdn.edge-gateway.local.p12</cert>
        <password>Str0ngP@ssw0rd</password>
        <ca-dir>/etc/ipdiva/gateway/ssl/ca</ca-dir>
        <min-version>tls1.2</min-version>
        <max-version/>
        <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
        <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
        <verify-cert>true</verify-cert>
        <no-fail-if-no-peer-cert>true</no-fail-if-no-peer-cert>
    </ssl>
    <gopsize>10</gopsize>
        <webgopsize>5</webgopsize>
    <webfakeframespersec>2</webfakeframespersec>
        <webhlslistsize>20</webhlslistsize>
    <webcaptureinterval>10000</webcaptureinterval>
    <webcapturetimeout>30000</webcapturetimeout>
    <captureinterval>250</captureinterval>
    <hlslistsize>20</hlslistsize>
    <xmlrpc-connect>
        <element>http://127.0.0.1:9080</element>
        <element>http://127.0.0.1:9081</element>
    </xmlrpc-connect>
</careserver>

Valideer de nieuwe configuratie door de opnameservice opnieuw te starten:

1
systemctl restart ipdivacarerecord

De HTML5 Gateway-instanties verbinden

Als de HTML5 Gateway-instantie moet worden geconfigureerd, voer dan de volgende opdracht als root uit op de Edge Gateway-server om de automatische start van de instantie in te schakelen:

1
chmod +x /etc/ipdiva/services/50html5gateway*

Kopieer het certificaatbestand van de HTML5 Gateway naar de mappen /etc/ipdiva/html5gateway/ssl/ en /etc/ipdiva/html5gateway-slave/ssl/. U kunt dat doen door als root opdrachten uit te voeren die op de volgende lijken (vervang <CERT_NAME> door de naam van het certificaat van de HTML5 Gateway):

1
2
cp /tmp/<CERT_NAME> /etc/ipdiva/html5gateway/ssl/
mv /tmp/<CERT_NAME> /etc/ipdiva/html5gateway-slave/ssl/

Configureer de HTML5 Gateway-instanties zo dat zij verbinding kunnen maken met de Mediation Controllers.
De configuraties verschillen naargelang de Mediation Controller die moet worden gecontacteerd. Voer beide configuraties uit:

Bewerk het bestand /etc/ipdiva/html5gateway/html5gateway.xml en vul het aan met de volgende informatie (verschillende secties zijn weggelaten en worden aangeduid met […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>_FILL_ME_WITH_SERVER_ADDRESS_::ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
</gateway>

Vervang de volgende elementen:

  • _FILL_ME_WITH_SERVER_ADDRESS_:: moet worden vervangen door het adres RIP_MED_SSL_MASTER, het teken : en de luisterpoort van de SSL Router, normaal gezien 443
  • keyfile.pem: moet worden vervangen door de naam van het certificaatbestand
  • PASSWORD: moet worden vervangen door het wachtwoord van het certificaat
Voorbeeld

Rekening houdend met de volgende informatie:

  • RIP_MED_SSL_MASTER is gelijk aan: 10.0.10.11
  • Luisterpoort van de SSL Router: 443
  • Naam van het certificaatbestand: html5-gateway.p12
  • Wachtwoord van het certificaat: Str0ngP@ssw0rd

Het bestand /etc/ipdiva/html5gateway/html5gateway.xml moet als volgt worden geconfigureerd:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
<gateway>
    <server>10.0.10.11:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
</gateway>
Volledig bestand
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.11:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9088</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Start ten slotte de HTML5 Gateway-instantie opnieuw om de nieuwe configuratie te laden en haar met de Mediation Controller MASTER te verbinden:

1
/usr/local/ipdiva/html5gateway/bin/start

Bewerk het bestand /etc/ipdiva/html5gateway-slave/html5gateway.xml en vul het aan met de volgende informatie (verschillende secties zijn weggelaten en worden aangeduid met […]):

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>@SERVER@:@SERVERPORT@:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/keyfile.pem</cert>
        <password>PASSWORD</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:@RPC_PORT@</rpc-listen>
[…]
</gateway>

Vervang de volgende elementen:

  • @SERVER@: moet worden vervangen door het adres RIP_MED_SSL_SLAVE
  • @SERVERPORT@: moet worden vervangen door de luisterpoort van de SSL Router, normaal gezien 443
  • keyfile.pem: moet worden vervangen door de naam van het certificaatbestand
  • PASSWORD: moet worden vervangen door het wachtwoord van het certificaat
  • @RPC_PORT@: moet worden vervangen door een op de machine beschikbare TCP-poort; doorgaans wordt de poort 9089 gebruikt
Voorbeeld

Rekening houdend met de volgende informatie:

  • RIP_MED_SSL_SLAVE is gelijk aan: 10.0.10.13
  • Luisterpoort van de SSL Router: 443
  • Naam van het certificaatbestand: html5-gateway.p12
  • Wachtwoord van het certificaat: Str0ngP@ssw0rd
  • Beschikbare RPC-poort: 9089

Het bestand /etc/ipdiva/html5gateway-slave/html5gateway.xml moet als volgt worden geconfigureerd:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
<gateway>
    <server>10.0.10.13:443:ssl</server>
[…]
    <ssl>
        <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
        <password>Str0ngP@ssw0rd</password>
[…]
    </ssl>
[…]
    <rpc-listen>127.0.0.1:9089</rpc-listen>
[…]
</gateway>
Volledig bestand
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
<gateway>
        <server>10.0.10.13:443:ssl</server>
        <pipe>
                <ping-timeout>60000</ping-timeout>
                <rout-max-lock>20000</rout-max-lock>
        </pipe>
        <timeout>
                <reconnect>15000</reconnect>
        </timeout>
        <ticket><hmac></hmac></ticket>
        <proxy>
                <type>no</type>
                <address></address>
                <login></login>
                <password></password>
                <domain></domain>
        </proxy>

        <ssl>
                <cert>/etc/ipdiva/html5gateway-slave/ssl/html5-gateway.p12</cert>
                <password>Str0ngP@ssw0rd</password>
                <ca-dir>/etc/ipdiva/html5gateway-slave/ssl/ca</ca-dir>
                <min-version>tls1.3</min-version>
                <max-version></max-version>
                <cipherlist>!ADH:!AECDH:!MD5:kEECDH+AES:kEDH+AES:AES256+RSA:3DES+RSA</cipherlist>
                <cipherlist-tls1.3>TLS_CHACHA20_POLY1305_SHA256:TLS_AES_256_GCM_SHA384:TLS_AES_128_GCM_SHA256</cipherlist-tls1.3>
                <verify-cert>true</verify-cert>
                <verify-certhostnamematch>true</verify-certhostnamematch>
        </ssl>

        <rpc-listen>127.0.0.1:9089</rpc-listen>
        <network-id></network-id>
        <compression>zlib</compression>

 </gateway>

Start ten slotte de HTML5 Gateway-instantie opnieuw om de nieuwe configuratie te laden en haar met de Mediation Controller SLAVE te verbinden:

1
/usr/local/ipdiva/html5gateway-slave/bin/start

Configuraties voorafgaand aan het verbinden van de HTML5 Gateways

Om de HTML5-applicaties te laten werken, moeten er aanvullende parameters op de Mediation Controller-servers worden geconfigureerd. Meld u als root aan bij de servers Mediation Controllers MASTER en SLAVE.

Maak of bewerk het bestand /etc/ipdiva/httpd/commonParameters.extra.conf om voor de HTML5 Gateway een sectie toe te voegen die overeenkomt met de volgende:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
<Location /URL_HTML5/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /URL_HTML5/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway GW_NAME|
        RequestHeader set X-IPdiva-Orgname ORGANIZATION_NAME
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Hierbij geldt:

  • URL_HTML5 moet worden vervangen door de inhoud van het veld URL van de HTML5 Gateway die in de beheerconsole is geconfigureerd tijdens de declaratie van de HTML5 Gateway (voor een cluster is dat doorgaans HTML5-1 en HTML5-2).
  • GW_NAME moet worden vervangen door de naam van een Edge Gateway die zich op dezelfde server bevindt als de HTML5 Gateway. Het teken | aan het einde van de regel moet behouden blijven.
  • ORGANIZATION_NAME moet worden vervangen door de naam van de organisatie waarmee de vorige Edge Gateway verbinding maakt.
Voorbeeld

Voor een platform met de volgende instellingen:

  • Naam van de organisatie: my-organization-name
  • Declaratie van de eerste HTML5 Gateway in de beheerconsole:
    • Name: html5-gateway-1
    • URL: HTML5-1
    • Protocol: WebSocket
  • Declaratie van de tweede HTML5 Gateway in de beheerconsole:
    • Name: html5-gateway-2
    • URL: HTML5-2
    • Protocol: WebSocket
  • Een Edge Gateway-server van de eerste HTML5 Gateway beschikt over:
    • Een Edge Gateway-service met de naam edge-gateway-1
    • Een HTML5 Gateway-service met de naam html5-gateway-1
  • Een Edge Gateway-server van de tweede HTML5 Gateway beschikt over:
    • Een Edge Gateway-service met de naam edge-gateway-2
    • Een HTML5 Gateway-service met de naam html5-gateway-2

Het aangemaakte configuratiebestand /etc/ipdiva/httpd/commonParameters.extra.conf moet als volgt worden geconfigureerd:

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
<Location /HTML5-1/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-1/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-1|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

<Location /HTML5-2/>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass http://127.0.0.1:9016/systanciaHTML5-6.0/ flushpackets=on
</Location>

<Location /HTML5-2/websocket-tunnel>
        Order allow,deny
        Allow from all
        RequestHeader set X-Forwarded-Proto "https"
        RequestHeader set X-IPdiva-Gateway edge-gateway-2|
        RequestHeader set X-IPdiva-Orgname my-organization-name
        RequestHeader set X-IPdiva-Service 127.0.0.1:8080

        ProxyPass ws://127.0.0.1:9016/systanciaHTML5-6.0/websocket-tunnel
</Location>

Voordat u de nieuwe instellingen toepast, moet u controleren of de nieuwe configuratie geen blokkerende fout van de webserver Apache2 veroorzaakt.
Voer daarvoor de volgende opdracht uit:

1
apache2ctl configtest

Als het antwoord Syntax OK is, kunnen de wijzigingen met de onderstaande opdracht worden toegepast. Controleer anders uw configuratie in het bestand /etc/ipdiva/httpd/commonParameters.extra.conf.

1
systemctl reload apache2

Een NTP-tijdserver configureren

Het is raadzaam een tijdserver in te stellen om de systeemklok actueel te houden. De vereiste stappen worden beschreven op de pagina over de NTP-configuratie.