Installation des Mediation-Controller-Servers
Hinweis
Zur Erinnerung: Der Wechsel zu root muss auf Debian-Maschinen mit dem folgenden Befehl erfolgen:
1 | |
Herunterladen des Spiegels und der erforderlichen Werkzeuge
Der Spiegel CyberElements Cleanroom 4.6 und der Signaturschlüssel des Systancia-Repositorys können über diesen Link heruntergeladen werden (erfordert die Erstellung eines Kundenkontos): Systancia Marketplace
Zusätzlich zum Spiegel und zum Schlüssel werden für den Upgrade-Vorgang Werkzeuge von Drittanbietern benötigt:
- Einen SSH-Client (unter Windows können Sie PuTTY verwenden)
- Ein SCP-Client (unter Windows können die Werkzeuge WinSCP oder FileZilla verwendet werden)
Verwenden Sie den SSH-Client, um sich remote mit Ihrem Server zu verbinden.
Verwenden Sie den SCP-Client, um Dateien auf Ihre entfernte Maschine zu übertragen.
Vorbereitung der Installation
Konfiguration des Netzwerks
Es ist unbedingt erforderlich, für den Mediation Controller eine statische Netzwerkadresse zu konfigurieren. Dazu muss zunächst der Name der Netzwerkschnittstelle Ihrer Maschine ermittelt werden. Führen Sie den folgenden Befehl als root aus:
1 | |
Dieser Befehl zeigt den Namen der Netzwerkschnittstelle, ihren Status und die der Schnittstelle zugewiesenen IP-Adressen an.
Beispiel
Nach der Ausführung des Befehls wird die folgende Ausgabe angezeigt:
1 | |
Der Name der Netzwerkschnittstelle ist ens192.
Sobald der Name der Netzwerkschnittstelle ermittelt ist, kann die Netzwerkkonfiguration der Maschine bearbeitet werden.
Bearbeiten Sie die Datei /etc/network/interfaces, um sie nach der folgenden Vorlage zu ändern:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Dabei gilt:
INTERFACE_NAMEmuss durch den zuvor ermittelten Namen der Netzwerkschnittstelle ersetzt werden.IP_MED_WEBmuss durch die Haupt-IP-Adresse des Servers ersetzt werden; über diese IP-Adresse sind die Webkonsolen erreichbar.NETMASKmuss durch die zur IP-Adresse gehörende Netzmaske ersetzt werden.NETWORK_GATEWAYmuss durch das Standard-Gateway des Netzwerks ersetzt werden.IP_DNSmuss durch die IP-Adresse des DNS-Servers ersetzt werden. Wenn mehrere Server konfiguriert werden müssen (maximal 3), trennen Sie sie durch ein Leerzeichen.DNS_SUFFIXmuss durch das zu verwendende DNS-Suffix ersetzt werden. Wenn kein Suffix angegeben werden muss, löschen Sie die Zeile.IP_MED_SSLmuss durch die sekundäre IP-Adresse des Servers ersetzt werden. Über diese IP-Adresse ist der SSL Router erreichbar.
Beispiel
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Vor dem Anwenden der Konfiguration sind noch drei Schritte abzuschließen.
Der erste besteht darin, das Paket resolvconf zu installieren, damit die in der vorherigen Datei angegebene DNS-Konfiguration angewendet werden kann:
1 | |
Der zweite besteht darin, die Konfiguration der Datei /etc/hosts im Hinblick auf die Haupt-IP-Adresse der Maschine (IP_MED_WEB) zu prüfen.
Bearbeiten Sie dazu die Datei /etc/hosts und prüfen Sie, ob die zweite Zeile das folgende Format hat:
2 | |
Beispiel
Wenn die Maschine MEDIATION-CONTROLLER heißt, ohne einer Domäne anzugehören, und ihre IP-Adresse IP_MED_WEB 10.0.10.10 ist, wäre die Datei wie folgt zu vervollständigen:
2 | |
Wenn die Maschine der Domäne DOMAIN.LOCAL angehört, wäre die Datei wie folgt zu vervollständigen:
2 | |
Achtung!
Eine fehlerhafte Konfiguration der Datei kann bei der Installation des Pakets collectd einen Fehler verursachen.
Schließlich muss nur noch der Dienst networking neu gestartet werden, damit die neue Netzwerkkonfiguration geladen wird:
1 | |
Konfiguration des Paketmanagers APT
Laden Sie die von Systancia Marketplace heruntergeladenen Dateien mit einem SCP-Client in das Verzeichnis /tmp/ des Servers hoch:
systancia.gpgcleanroom-4.6.1-build33.1096.D12-full.tgz
Melden Sie sich als root am Server an und führen Sie die folgenden Befehle aus, um das Systancia-Repository zu entpacken, seine Verwendung in APT zu konfigurieren und es zu authentifizieren.
1 2 3 4 5 | |
Wir empfehlen dringend, die Installation nicht benötigter Pakete bei der Ausführung von apt-Befehlen zu deaktivieren. Führen Sie dazu den folgenden Befehl aus:
1 | |
Prüfen, ob die Locale en_US.utf8 vorhanden ist
Für die Installation des Mediation-Controller-Servers müssen die Locales en_US.utf8 erzeugt werden.
Um zu prüfen, ob sie auf dem Server bereits erzeugt wurden, führen Sie den folgenden Befehl als root aus:
1 | |
Wenn die Antwort des Befehls en_US.utf8 anzeigt, gehen Sie zum nächsten Schritt, der Konfiguration von GRUB, über.
Führen Sie andernfalls die folgenden Befehle aus, um diese Locale der Maschine hinzuzufügen:
1 2 | |
Konfiguration des Bootloaders GRUB
Nach der Ausführung dieser Befehle müssen Sie die Maschine neu starten, nachdem Sie eine Einstellung im Bootloader GRUB vorgenommen haben:
1 2 3 | |
Installation des Mediation-Controller-Servers von CyberElements Bastion
Installation der Basiskomponenten
Starten Sie die Installation der Komponenten mit dem folgenden Befehl als root:
1 | |
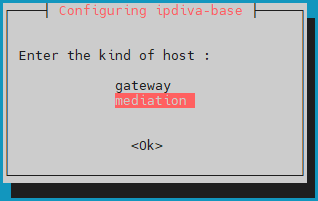
Nach dem Herunterladen aller Abhängigkeiten öffnet sich ein Fenster, in dem Sie den Servertyp auswählen müssen. Wählen Sie mediation:
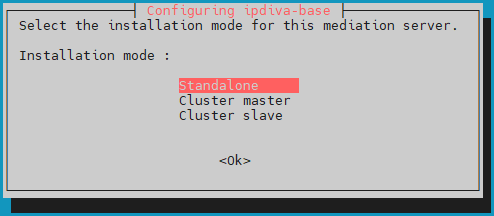
Wählen Sie anschließend den Installationsmodus standalone:
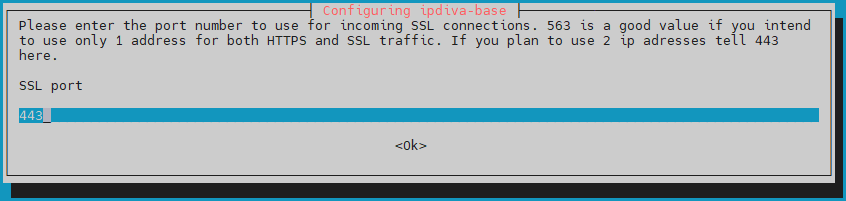
Anschließend müssen Sie den Port angeben, auf dem der SSL Router lauscht. Dieser Lauschport ist in der Regel 443, es kann jedoch auch der Port 8443 verwendet werden, wenn der Mediation Controller nur eine IP verwendet:
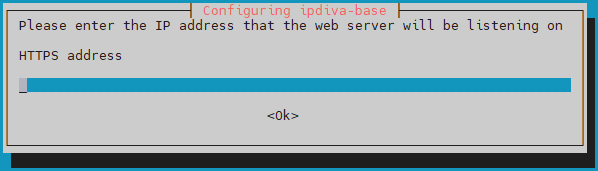
Geben Sie anschließend die Webzugriffsadresse des Mediation-Controller-Servers an (entspricht IP_MED_WEB in der Netzwerkkonfiguration):
Geben Sie schließlich die IP-Adresse des SSL Router an (entspricht IP_MED_SSL in der Netzwerkkonfiguration):
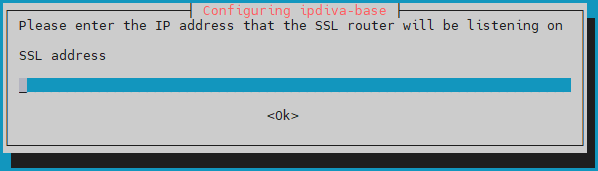
Was ist bei einem Fehler zu tun?
Wenn bei den eingegebenen Informationen ein Fehler aufgetreten ist, setzen Sie die Installation des Pakets ipdiva-base fort und verwenden Sie anschließend den folgenden Befehl, um den Server neu zu konfigurieren:
1 | |
Installation der spezifischen Komponenten
Starten Sie die Installation der für den Mediation-Controller-Server spezifischen Komponenten mit dem folgenden Befehl:
1 | |
Der Server muss neu gestartet werden, um die Installation abzuschließen (verwenden Sie den Befehl reboot).
Installation der Treiber für die Verbindung mit Datenbanken Microsoft SQL Server
Wenn Sie sich mit einer externen Datenbank verbinden möchten und es sich dabei um einen Microsoft SQL Server handelt, müssen zusätzliche ODBC-Treiber installiert werden.
Es sind zwei Versionen verfügbar: Version 17 und Version 18.
TLS-Verbindung für die Treiber in Version 18 erforderlich
Die Verwendung der ODBC-18-Treiber setzt voraus, dass die Verbindung mit TLS verschlüsselt ist. Dazu müssen Sie MS SQL Server für die Verschlüsselung der Verbindungen konfigurieren.
Bevor Sie mit der Installation der ODBC-Treiber beginnen, müssen Sie die für die Vorbereitung erforderlichen Pakete installieren und anschließend das Microsoft-Repository für die Installation der Pakete vorbereiten:
1 2 3 4 | |
Installieren Sie anschließend die Treiber entsprechend der gewählten Version und konfigurieren Sie das System für die Verwendung des Befehls sqlcmd:
1 2 3 | |
1 2 3 | |
Die ODBC-Treiber sind nun korrekt installiert.
Wenn der Mediation-Controller-Server Zugriff auf einen MS-SQL-Server hat, sollte der folgende Befehl die Verbindung mit dem entfernten Server ermöglichen:
1 | |
Dabei gilt:
SERVERmuss durch den DNS-Namen oder die IP-Adresse des MS-SQL-Servers ersetzt werden.INSTANCE_NAMEmuss durch den Namen der Instanz ersetzt werden, mit der sich verbunden werden soll; ist dies nicht erforderlich, entfernen Sie auch das Zeichen \.PORTmuss durch den Verbindungsport zur MS-SQL-Datenbankinstanz ersetzt werden.USERmuss durch den Benutzernamen ersetzt werden, mit dem die Verbindung hergestellt wird.
Beispiele
Wenn der Mediation-Controller-Server über die IP-Adresse 10.0.10.100 Zugriff auf einen MS-SQL-Datenbankserver hat, die betreffende Instanz auf dem Port 1433 lauscht und das Zugangskonto sql-user ist. Dann lautet der Verbindungsbefehl wie folgt:
1 | |
Wenn die Verbindungsinstanz mit dem Namen MSSQLINSTANCE angegeben werden müsste, wäre der Befehl wie folgt zu ändern:
1 | |
Konfiguration eines NTP-Zeitservers
Es wird empfohlen, einen Zeitserver einzurichten, um die Systemuhr aktuell zu halten. Die erforderlichen Schritte sind auf der Seite zur NTP-Konfiguration beschrieben.
Initiale Konfigurationen in CyberElements Bastion
Die Komponenten des Mediation-Controller-Servers sind installiert. Nun muss der Mediation Controller konfiguriert werden.
-
Die Standardkennwörter ändern
Ändern Sie die Standardkennwörter der Systemkonsolen.
-
Installation der Zertifikate und Lizenzen
Der Mediation Controller benötigt verschiedene Zertifikate und eine Lizenz, um betriebsbereit zu sein.
-
Konfiguration der Zertifizierungsstellen
Fügen Sie die Zertifizierungsstelle oder -stellen (CA) hinzu, die nicht zu Systancia gehören und die für die Zertifikate der Edge Gateways und HTML5 Gateways verwendet werden.
-
Das Webzertifikat konfigurieren
Konfigurieren Sie das Webzertifikat, das für die Verbindung mit den Weboberflächen verwendet wird
-
Einen DNS-Namen deklarieren
Fügen Sie einen DNS-Namen hinzu, der zur Verbindung mit den Weboberflächen berechtigt ist.
-
Den virtuellen SSL-Host konfigurieren
Konfiguration des virtuellen SSL-Hosts von CyberElements Bastion, mit dem die Verbindungsadresse zum SSL Router für die Clients und für den Pairing-Mechanismus der Edge Gateways angegeben wird.
-
Die Organisation konfigurieren
Konfiguration der Organisation von CyberElements Bastion.
-
Die Edge Gateways deklarieren
Deklarieren Sie die zu installierenden Edge Gateways oder HTML5 Gateways und erzeugen Sie ein Pairing-Token.
-
Einen logischen Standort erstellen
Erstellen und konfigurieren Sie einen logischen Standort, der die Edge Gateways und HTML5 Gateways zusammenfasst, die auf die lokalen Ressourcen zugreifen können.
-
Ein Edge Gateway installieren
Installieren und konfigurieren Sie ein neues Edge Gateway mit dem neu installierten Mediation-Controller-Server.
Es wird außerdem eine HTML5-Gateway-Instanz konfiguriert.