Keeper Enterprise Password Management (Keeper EPM)
Voraussetzungen
Damit CyberElements Bastion über seine APIs mit Keeper EPM kommunizieren kann, müssen Sie über eine Lizenz Keeper Secrets Manager (KSM) verfügen und sie einem Dienstkonto zuweisen.
Die Zuweisung der Lizenz ist im KSM Getting Started Guide beschrieben: KSM Getting Started Guide
Stellen Sie bei einer Plattform CyberElements Bastion sicher, dass der oder die Mediation-Controller-Server Zugriff auf die Server von Keeper EPM haben, je nach dem Ort, an dem die Anmeldeinformationen gespeichert sind:
- EU:
keepersecurity.eu - US:
keepersecurity.com - AU:
keepersecurity.com.au - CA:
keepersecurity.ca - JP:
keepersecurity.jp
Konfiguration
Erstellung eines KSM-Zugriffstokens
Vor dem Aufbau der KSM-Verbindung müssen Sie ein KSM-Zugriffstoken erzeugen.
Achtung!
KSM-Token geben Zugriff auf die Anmeldedaten, die in einem einzigen „Shared folder“ enthalten sind. Wenn Ihre Konten nicht in einem solchen Ordner liegen, müssen Sie sie dorthin verschieben.
Um ein KSM-Zugriffstoken zu erstellen, melden Sie sich mit dem Dienstkonto am Tresor Keeper EPM an und führen Sie die folgenden Schritte aus:
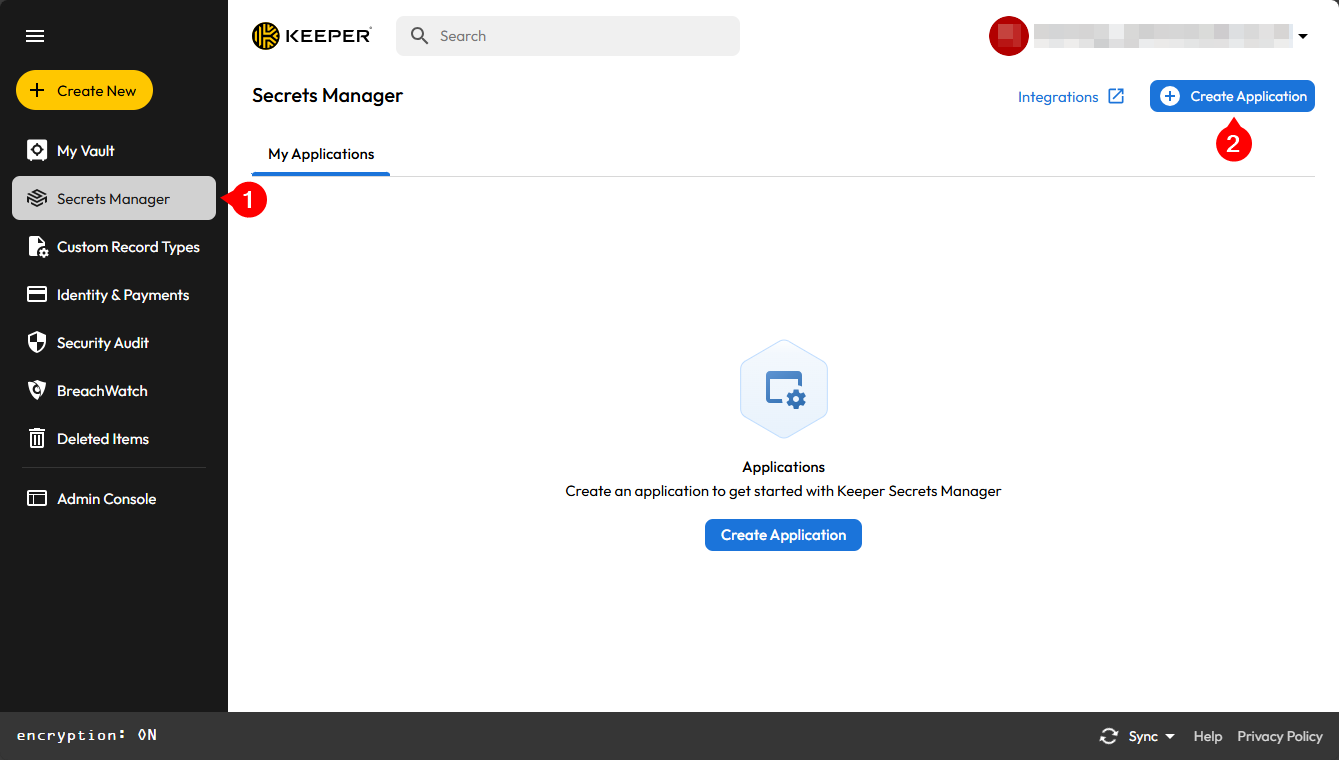
- Klicken Sie auf das Menü
Secret Manager - Klicken Sie auf die Schaltfläche
Create an application
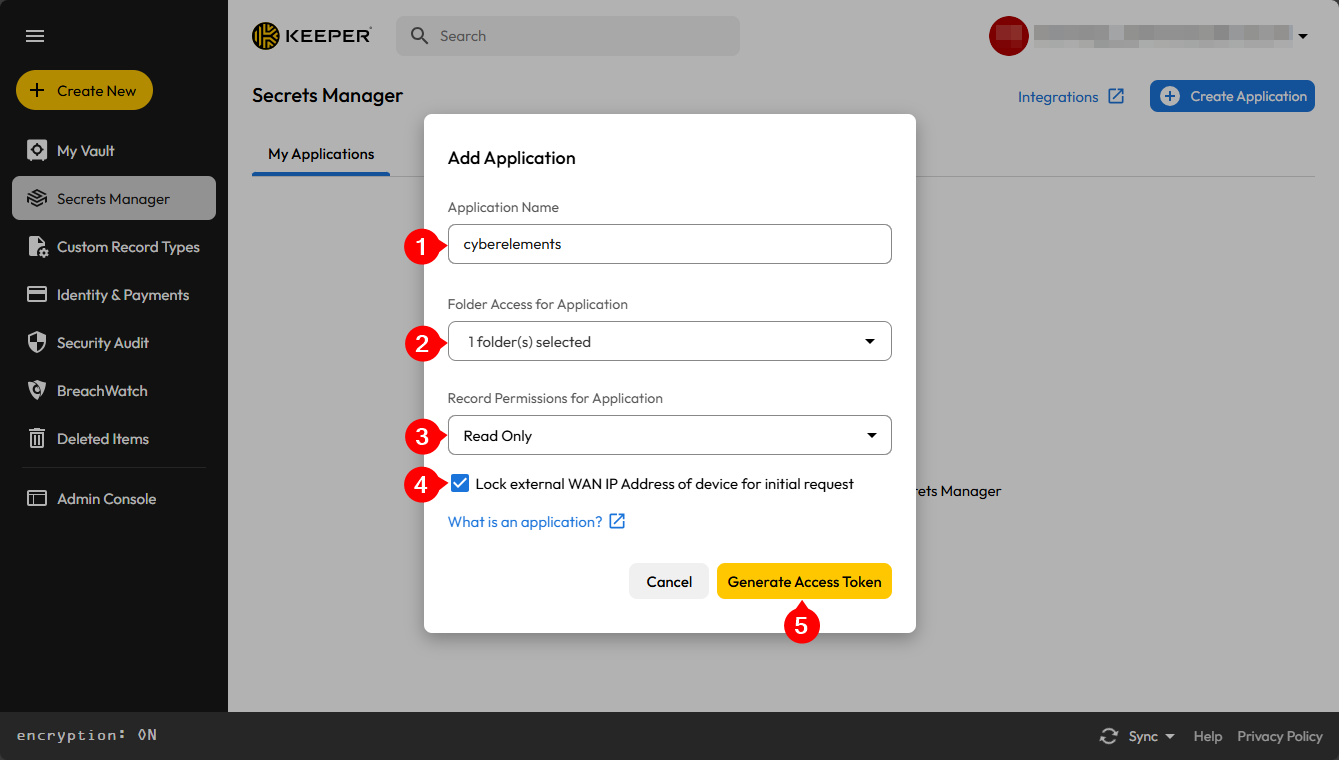
- Geben Sie dieser Anwendung einen Namen, um sie zu identifizieren
- Wählen Sie den oder die geteilten Ordner aus, auf die CyberElements Bastion zugreifen kann
- Lassen Sie die Zugriffsberechtigung auf
Read Only - Aktivieren Sie die Option
Lock the device's external WAN IP address for the initial request. - Bestätigen Sie das Hinzufügen der Anwendung
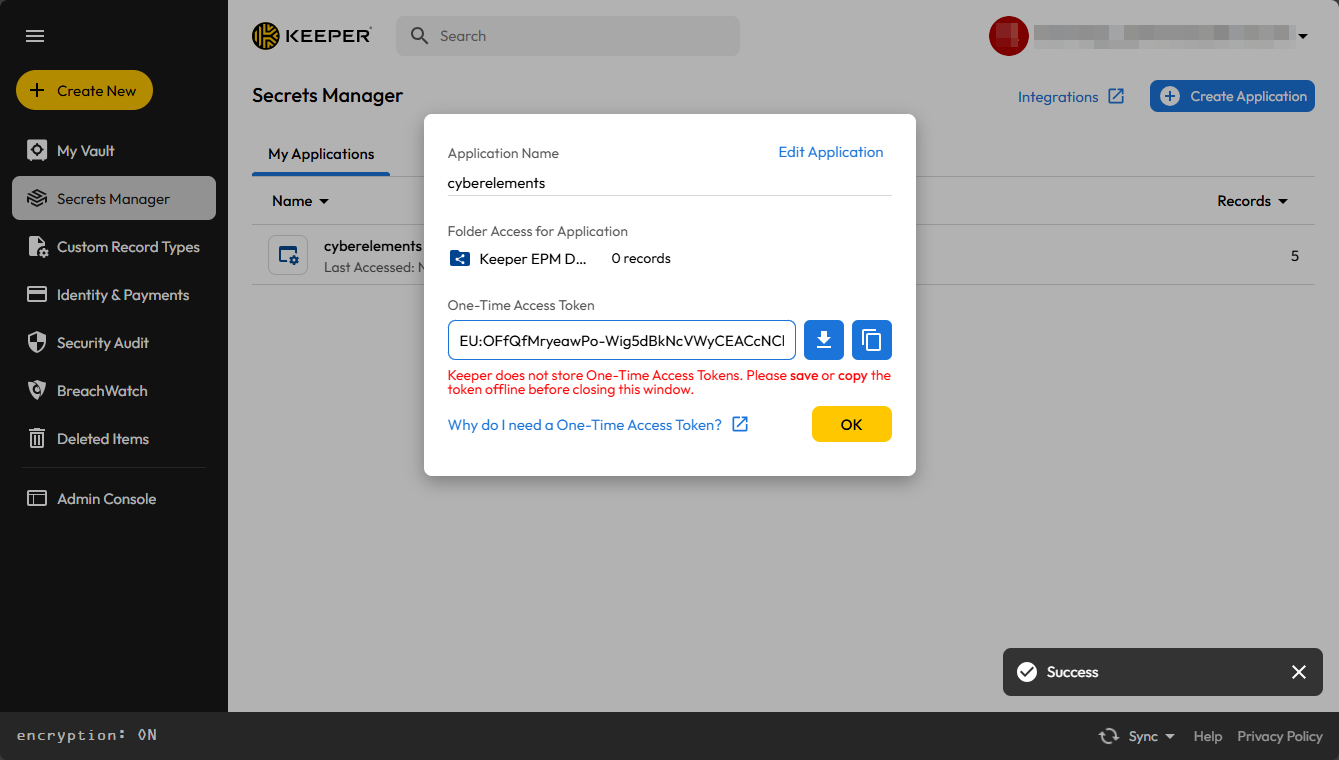
Rufen Sie das KSM-Zugriffstoken ab und bewahren Sie es bis zu seiner Konfiguration in CyberElements Bastion auf.
Die Verwendung des Tresors Keeper EPM konfigurieren
Greifen Sie mit dem URI /console auf die Weboberfläche des Mediation-Controller-Servers zu.
Beispiele
Wenn der Zugriff auf den Mediation Controller über seine Web-IP-Adresse 10.0.10.10 erfolgt, wird die Administrationskonsole unter https://10.0.10.10/console erreicht.
Wenn der Mediation Controller über einen DNS-Namen erreichbar ist, zum Beispiel cyberelements-bastion.domain.local, wird die Administrationskonsole unter https://cyberelements-bastion.domain.local/console erreicht.
Rufen Sie nach der Anmeldung an der Administrationskonsole den Arbeitsbereich Configurations auf:
Klicken Sie anschließend auf die Kachel General Options:
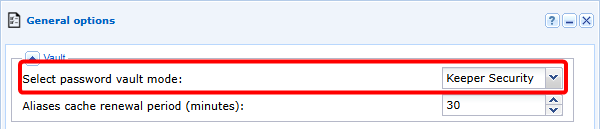
Aktivieren Sie danach die Verwendung des Tresors Keeper Security:
Gefahr
Die Aktivierung des Tresors Keeper EPM deaktiviert den integrierten Tresor.
Folglich lassen sich alle im integrierten Tresor enthaltenen Aliasse nicht mehr verwenden, und die Verknüpfungen zwischen Aliassen und Anwendungen gehen verloren.
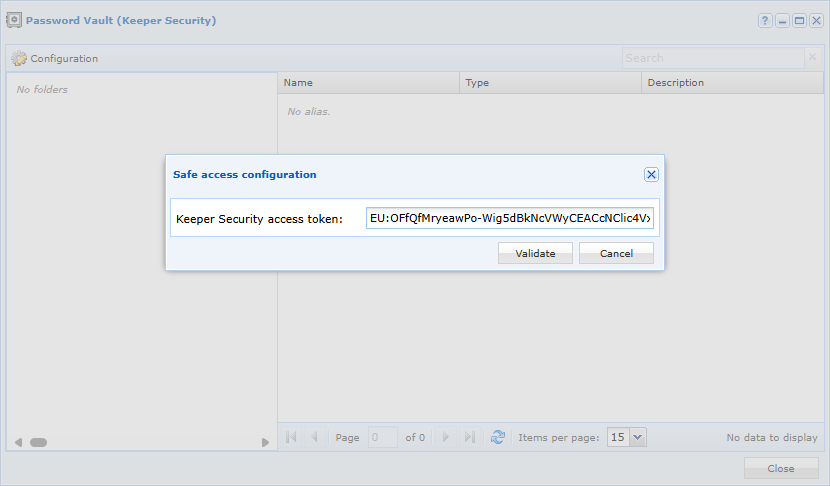
Kehren Sie anschließend in den Hauptarbeitsbereich zurück und öffnen Sie den Tresor. Es erscheint ein zweites Fenster, in dem das KSM-Zugriffstoken einzugeben ist:
Den Tresor Keeper EPM verwenden
Die Verbindung zwischen CyberElements Bastion und Keeper EPM ist nur lesend; möglich ist daher ausschließlich das Abrufen der Anmeldeinformationen, um sie bei der Verbindung mit Anwendungen oder für die Injektion des Kennworts nach einem SSH-Befehl zu verwenden.
Nach dem Verbinden des Tresors Keeper EPM werden die verschiedenen Einträge im Tresormodul aufgeführt:
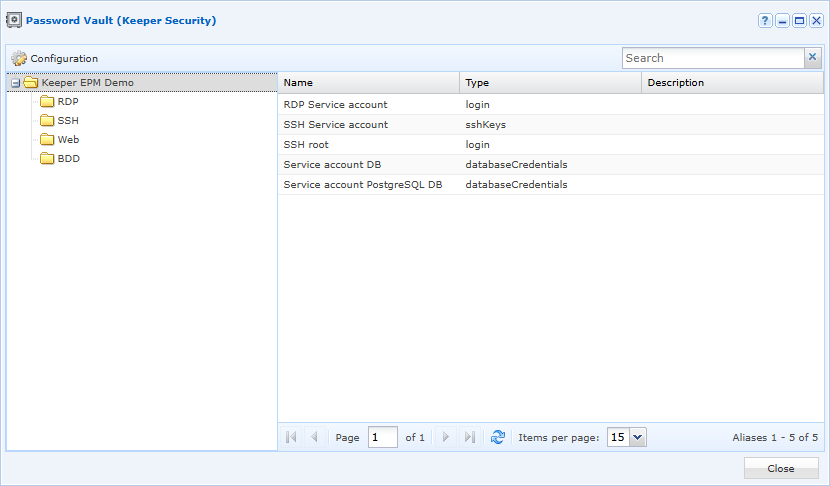
Für die Verwendung mit Anwendungen werden die folgenden Eintragstypen unterstützt:
- Connection
- Database
- Server
- SSH key
- General
Die Anzeige und die Auswahl der Einträge von Keeper EPM unterscheiden sich leicht, wenn sie Anwendungen zugeordnet werden: