Keeper Enterprise Password Management (Keeper EPM)
Forutsetninger
For at CyberElements Bastion skal kunne kommunisere med Keeper EPM via API-ene, må du ha en Keeper Secrets Manager-lisens (KSM) og tilordne den til en tjenestekonto.
Tilordning av lisensen er beskrevet i KSM Getting Started Guide: KSM Getting Started Guide
For en CyberElements Bastion-plattform må du sørge for at Mediation Controller-serveren eller -serverne har tilgang til Keeper EPM-serverne, avhengig av hvor påloggingsinformasjonen er lagret:
- EU:
keepersecurity.eu - US:
keepersecurity.com - AU:
keepersecurity.com.au - CA:
keepersecurity.ca - JP:
keepersecurity.jp
Konfigurasjon
Opprette et KSM-tilgangstoken
Før KSM-forbindelsen opprettes, må du generere et KSM-tilgangstoken.
Adadvarsel!
KSM-tokener gir tilgang til påloggingsinformasjonen som ligger i én enkelt ”Shared folder”. Hvis kontoene dine ikke ligger i en slik mappe, må du flytte dem dit.
For å opprette et KSM-tilgangstoken logger du på Keeper EPM-Vault med tjenestekontoen og følger disse trinnene:
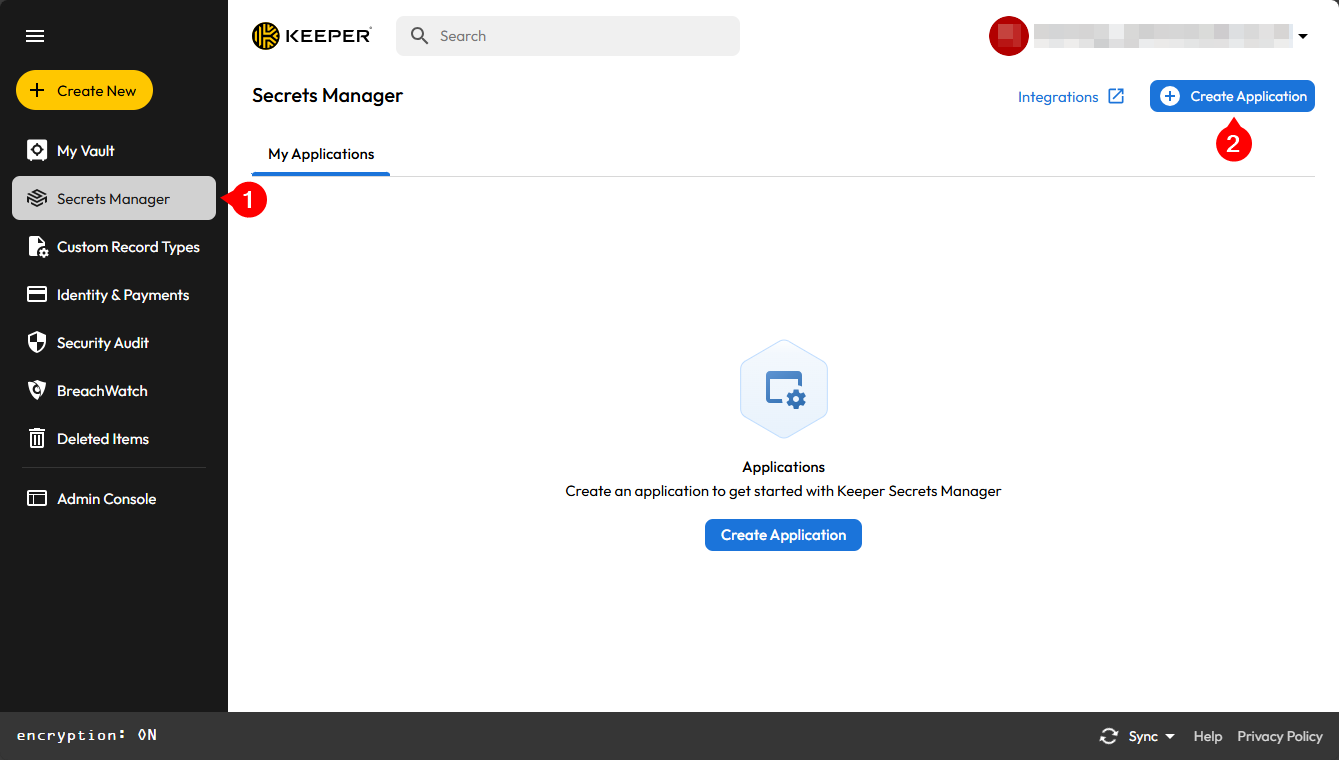
- Klikk på menyen
Secret Manager - Klikk på knappen
Create an application
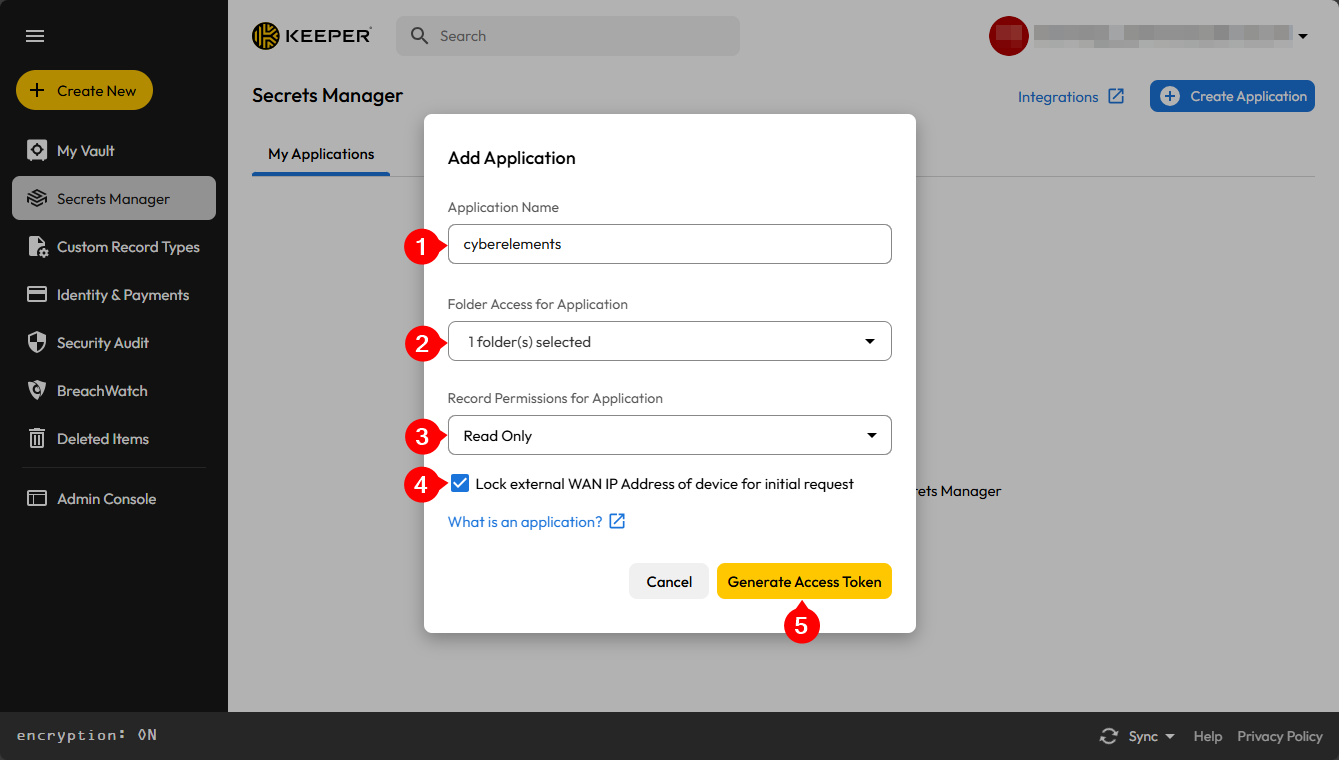
- Gi denne applikasjonen et navn for å identifisere den
- Velg den eller de delte mappene som CyberElements Bastion skal ha tilgang til
- La tilgangstillatelsen stå som
Read Only - Merk av for alternativet
Lock the device's external WAN IP address for the initial request. - Bekreft at applikasjonen legges til
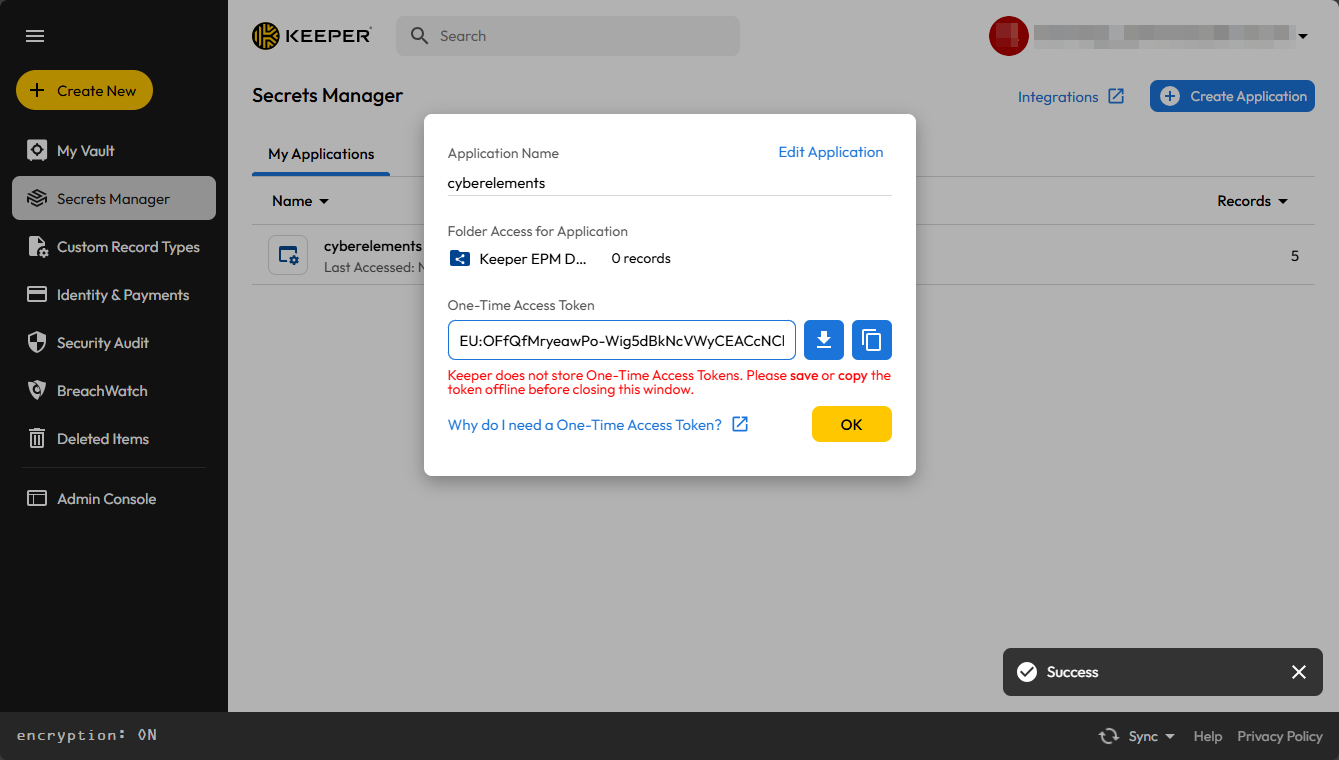
Hent KSM-tilgangstokenet og oppbevar det til det er konfigurert i CyberElements Bastion.
Konfigurere bruken av Keeper EPM-Vault
Få tilgang til webgrensesnittet på Mediation Controller-serveren med URI-en /console.
Eksempler
Hvis tilgangen til Mediation Controller på web-IP-adressen er 10.0.10.10, nås administrasjonskonsollet på https://10.0.10.10/console.
Hvis Mediation Controller kan nås med et DNS-navn, for eksempel cyberelements-bastion.domain.local, nås administrasjonskonsollet på https://cyberelements-bastion.domain.local/console.
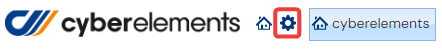
Når du er pålogget administrasjonskonsollet, går du til arbeidsområdet Configurations:
Klikk deretter på flisen General Options:
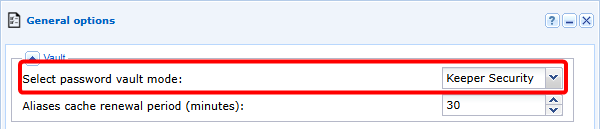
Aktiver deretter bruken av Vault Keeper Security:
Fare
Når Keeper EPM-Vault aktiveres, deaktiveres den innebygde Vault.
Som følge av dette kan ingen av aliasene som ligger i den innebygde Vault, brukes lenger, og koblingene mellom aliaser og applikasjoner går tapt.
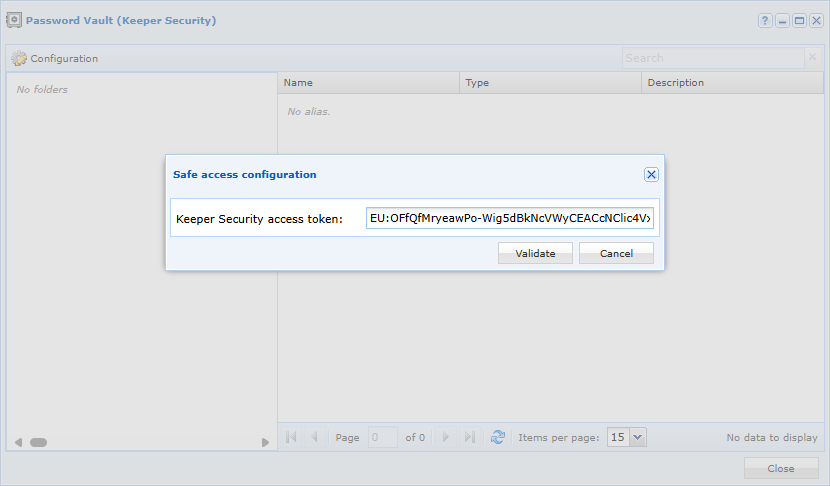
Gå deretter tilbake til hovedarbeidsområdet og åpne Vault. Det vises et nytt vindu der du må skrive inn KSM-tilgangstokenet:
Bruke Keeper EPM-Vault
Tilkoblingen mellom CyberElements Bastion og Keeper EPM er bare lesende, og derfor er det bare mulig å hente påloggingsinformasjon for bruk ved tilkobling til applikasjoner eller for injeksjon av passord etter en SSH-kommando.
Etter at Keeper EPM-Vault er koblet til, listes de ulike oppføringene opp i Vault-modulen:
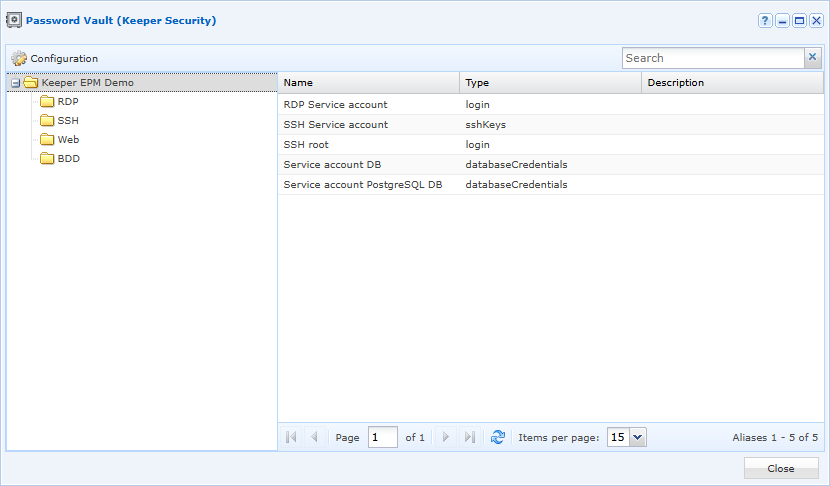
Følgende oppføringstyper støttes for bruk med applikasjoner:
- Connection
- Database
- Server
- SSH key
- General
Visningen og valget av Keeper EPM-oppføringer er litt annerledes når de knyttes til applikasjoner: