Installasjon av Linux-agenten
Linux-agenten brukes av CyberElements Bastion for å begrense mulige nettverkstilganger fra SSH-serverne som brukerne får tilgang til (definert i tilgangspolicyene/-kontraktene).
Forutsetninger
Noen forutsetninger er nødvendige for at agenten skal fungere som den skal:
- Kompatible operativsystemer: Red Hat 9 og Debian 12
- Brannmuren
iptablesmå være installert - Pålogging med en annen konto enn
root
Informasjon
Linux-agenten virker ikke på brukeren root, siden denne brukeren alltid har tilstrekkelige rettigheter til å oppheve enhver begrensning som legges på ham.
Siden noen tjenester dessuten kjører med root-rettigheter, kan ytterligere nettverksbegrensninger gjøre disse tjenestene ustabile.
Virkemåte
Linux-agenten består av flere deler:
- En systemd-tjeneste med navnet
cleanroom-filter - En PAM-modul med navnet
pam_clr_filter - En SELinux-policy for Red Hat som lar SSH-serveren kommunisere med tjenesten
cleanroom-filter
Den generelle virkemåten følger denne rekkefølgen:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW_SSH as Edge Gateway<br/>SSH-opptaker
    participant SSH as SSH-mål<br/>SSH-server
    participant PAM as SSH-mål<br/>PAM-modul pam_clr_filter
    participant svc as SSH-mål<br/>Tjenesten cleanroom-filter

    MED->>GW_SSH: Forespørsel om å åpne et<br/>SSH-program
    GW_SSH->>+MED: Henting av filtreringsinformasjonen<br/>for økten
    MED->>-GW_SSH: Sending av nettverks-<br/>filtreringsinformasjonen
    GW_SSH->>+SSH: SSH-tilkobling
    SSH-->-PAM: Oppretting av en SSH-økt
    PAM->>+svc: Sending av brukernavnet
    Note right of svc: Oppretting av en iptables-kjede <br/>for brukeren med navnet clr-LOGIN
    svc->>-PAM: Sending av et unikt token
    Note over PAM: Tillegg av miljøvariabelen<br/> CLR-ID som inneholder det unike tokenet<br/> til brukerens økt
    GW_SSH->>svc: Sending av listen over nettverk som skal autoriseres
    Note over svc: Oppretting av en iptables OUTPUT-regel<br/> for å omdirigere brukerens trafikk til den<br/> tidligere opprettede iptables-kjeden
    Note over svc: Tillegg av autorisasjonene i den<br/> iptables-kjeden som er opprettet for brukeren
    break Slutten på SSH-økten
        SSH->>+GW_SSH: Varsel om slutten på økten
        SSH-->svc: Registrering av slutten på SSH-økten
        Note over svc: Sletting av den iptables OUTPUT-<br/>regelen som er opprettet for brukeren
        Note over svc: Sletting av den iptables-kjeden<br/> som er opprettet for brukeren
        GW_SSH->>-MED: Varsel om slutten på<br/> brukerens SSH-økt
end- Mediation Controller-serveren sender informasjonen til Edge Gateway for å åpne en ny SSH-økt.
- SSH-opptakstjenesten spør Mediation Controller-serveren om informasjonen om nettverksfiltrering som skal brukes på SSH-økten.
- Mediation Controller svarer med en liste over autoriserte nettverk.
- SSH-opptakstjenesten oppretter deretter forbindelsen til mål-SSH-serveren.
- Tilkoblingen til SSH-serveren utløser sekvensen for oppretting av økten, og dermed gjennomgangen av PAM-modulene som er tilordnet
sshd. - PAM-modulen
pam_clr_filteri Linux-agenten sender brukernavnet til tjenestencleanroom-filter, som deretter oppretter en ny iptables-kjede med navnetclr-LOGIN, der LOGIN erstattes av det mottatte brukernavnet. - Etter å ha opprettet iptables-kjeden oppretter tjenesten
cleanroom-filteret tilfeldig token og sender det til PAM-modulenpam_clr_filter. Denne legger tokenet til i brukerens miljøvariabelCLR-ID. - SSH-opptakstjenesten sender, via den kjørbare filen
/usr/local/ipdiva/bin/cleanroom-netfiltersession.py, listen over nettverk som skal autoriseres, til tjenestencleanroom-filter. Tjenesten oppretter deretter en iptables-regelOUTPUTfor å omdirigere all trafikk fra brukeren, identifisert ved sin UID, til iptables-kjeden som ble opprettet i trinn 6. Alle flyter som skal autoriseres for brukeren, legges til i iptables-kjeden. - Når slutten på SSH-økten utløses, sendes informasjonen til SSH-opptakstjenesten på Edge Gateway.
- Tjenesten
cleanroom-filteroppdager slutten på brukerens økt og rydder opp i iptables-reglene som ble lagt til: den sletter direktivetOUTPUTsom omdirigerer brukerens trafikk til en iptables-kjede, og sletter selve kjeden. - Når Edge Gateway har mottatt slutten på SSH-økten, videresender den denne informasjonen til Mediation Controller.
Installasjon
Nødvendige root-tillatelser
Det kreves root-privilegier for å installere agenten.
Pakken .deb eller .rpm kan lastes ned fra administrasjonskonsollet:
- Gå til arbeidsområdet ”Configurations” med knappen øverst til venstre:

- Åpne flisen ”Toolbox”
- Velg installasjonsprogrammet som passer for det ønskede operativsystemet, i den første fanen, ”Integration Tools”
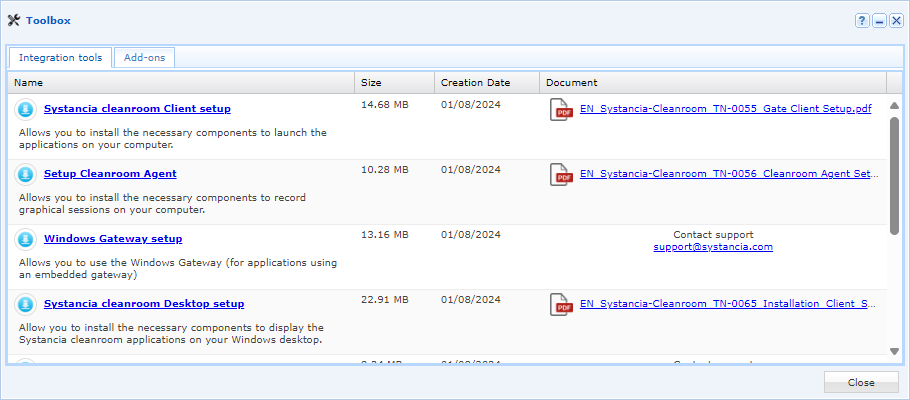
Når du har hentet pakken, overfører du den til Linux-serveren i katalogen /tmp/. Følg deretter installasjonsanvisningene for operativsystemet ditt:
Kjør følgende kommandoer med de nødvendige root-tillatelsene:
1 2 | |
Den andre kommandoen legger automatisk to linjer til i filen /etc/pam.d/sshd, men denne operasjonen kan også utføres manuelt:
27 28 29 30 31 32 33 34 35 36 37 | |
Kjør følgende kommandoer med root-tillatelser:
1 2 | |
Den andre kommandoen legger automatisk to linjer til i filen /etc/pam.d/sshd, men denne operasjonen kan også utføres manuelt:
11 12 13 14 15 16 17 | |