Installation af Linux-agenten
Linux-agenten bruges af CyberElements Bastion til at begrænse de mulige netværksadgange fra de SSH-servere, som brugerne får adgang til (defineret i adgangspolitikker/adgangskontrakter).
Forudsætninger
Der er nogle få forudsætninger, som er nødvendige, for at agenten fungerer korrekt:
- Kompatible OS: Red Hat 9 og Debian 12
- Tilstedeværelse af firewallen
iptables - Login med en anden konto end
root
Information
Linux-agenten virker ikke på brugeren root, da denne bruger altid har tilstrækkelige rettigheder til at fjerne enhver begrænsning, der anvendes på den.
Da nogle tjenester desuden anvender root-rettigheder, kan yderligere netværksbegrænsninger gøre disse tjenester ustabile.
Funktionsmåde
Linux-agenten er opdelt i flere dele:
- En systemd-tjeneste med navnet
cleanroom-filter - Et PAM-modul med navnet
pam_clr_filter - En SELinux-politik til Red Hat, der giver SSH-serveren mulighed for at kommunikere med tjenesten
cleanroom-filter
Den generelle funktionsmåde følger denne rækkefølge:
sequenceDiagram
    autonumber
    participant MED as Mediation Controller
    participant GW_SSH as Edge Gateway<br/>SSH-optager
    participant SSH as SSH-mål<br/>SSH-server
    participant PAM as SSH-mål<br/>PAM-modul pam_clr_filter
    participant svc as SSH-mål<br/>Tjenesten cleanroom-filter

    MED->>GW_SSH: Anmodning om at åbne et<br/>SSH-program
    GW_SSH->>+MED: Hentning af filtreringsoplysningerne<br/>for sessionen
    MED->>-GW_SSH: Afsendelse af netværks-<br/>filtreringsoplysningerne
    GW_SSH->>+SSH: SSH-forbindelse
    SSH-->-PAM: Oprettelse af en SSH-session
    PAM->>+svc: Afsendelse af brugernavnet
    Note right of svc: Oprettelse af en iptables-kæde <br/>for brugeren med navnet clr-LOGIN
    svc->>-PAM: Afsendelse af et unikt token
    Note over PAM: Tilføjelse af miljøvariablen<br/> CLR-ID, der indeholder det unikke token,<br/> til brugerens session
    GW_SSH->>svc: Afsendelse af listen over netværk, der skal godkendes
    Note over svc: Oprettelse af en iptables OUTPUT-regel<br/> for at omdirigere brugerens trafik til den<br/> tidligere oprettede iptables-kæde
    Note over svc: Tilføjelse af godkendelserne til den<br/> iptables-kæde, der er oprettet for brugeren
    break Afslutning af SSH-sessionen
        SSH->>+GW_SSH: Meddelelse om sessionens afslutning
        SSH-->svc: Registrering af afslutningen på SSH-sessionen
        Note over svc: Sletning af den iptables OUTPUT-<br/>regel, der er oprettet for brugeren
        Note over svc: Sletning af den iptables-kæde,<br/> der er oprettet for brugeren
        GW_SSH->>-MED: Meddelelse om afslutningen af<br/> brugerens SSH-session
end- Mediation Controller-serveren sender oplysninger til Edge Gateway for at åbne en ny SSH-session.
- SSH-optagelsestjenesten beder Mediation Controller-serveren om de oplysninger om netværksfiltrering, der skal anvendes på SSH-sessionen.
- Mediation Controller svarer med en liste over autoriserede netværk.
- SSH-optagelsestjenesten opretter derefter forbindelsen til SSH-målserveren.
- Forbindelsen til SSH-serveren udløser sekvensen for oprettelse af sessionen og dermed gennemløbet af de PAM-moduler, der er tilknyttet
sshd. - Linux-agentens PAM-modul
pam_clr_filtersender brugernavnet til tjenestencleanroom-filter, som derefter opretter en ny iptables-kæde med navnetclr-LOGIN, hvor LOGIN erstattes af det modtagne brugernavn. - Efter oprettelsen af iptables-kæden opretter tjenesten
cleanroom-filteret tilfældigt token og sender det til PAM-moduletpam_clr_filter. Sidstnævnte tilføjer dette token til brugerens miljøvariabelCLR-ID. - SSH-optagelsestjenesten sender via den kørbare fil
/usr/local/ipdiva/bin/cleanroom-netfiltersession.pylisten over de netværk, der skal autoriseres, til tjenestencleanroom-filter. Tjenesten opretter derefter en iptables-regelOUTPUTfor at omdirigere al trafik fra brugeren, identificeret ved dennes UID, til den iptables-kæde, der blev oprettet i trin 6. Alle flows, der skal autoriseres for brugeren, tilføjes til iptables-kæden. - Når afslutningen af SSH-sessionen udløses, sendes oplysningen til SSH-optagelsestjenesten på Edge Gateway.
- Tjenesten
cleanroom-filterregistrerer afslutningen af brugerens session og rydder de tilføjede iptables-regler op: den sletter direktivetOUTPUT, der omdirigerer brugerens trafik til en iptables-kæde, og sletter selve kæden. - Når Edge Gateway har modtaget afslutningen af SSH-sessionen, videresender den denne oplysning til Mediation Controller.
Installation
Påkrævede root-tilladelser
root-privilegier er påkrævet for at installere agenten.
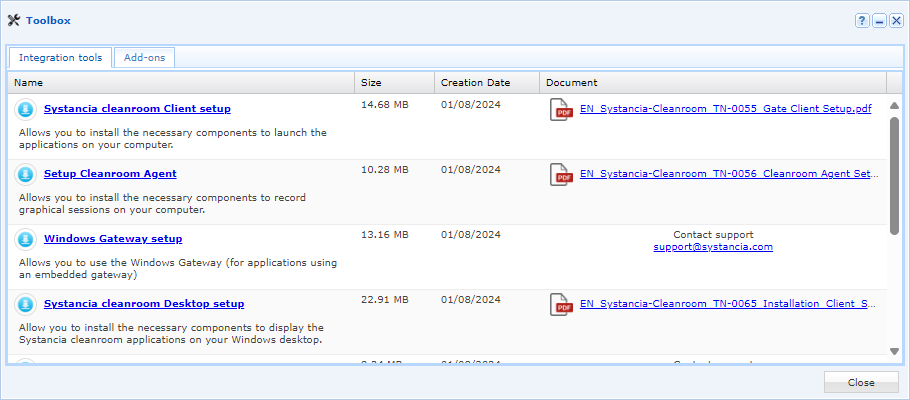
Pakken .deb eller .rpm kan hentes fra administrationskonsollen:
- Gå til arbejdsområdet ”Configurations” via knappen øverst til venstre:

- Åbn flisen ”Toolbox”
- Vælg på den første fane, ”Integration Tools”, det installationsprogram, der passer til det ønskede OS
Når du har hentet pakken, skal du sende den til Linux-serveren i mappen /tmp/. Følg derefter installationsvejledningen for dit operativsystem:
Kør følgende kommandoer med de nødvendige root-tilladelser:
1 2 | |
Den anden kommando tilføjer automatisk to linjer til filen /etc/pam.d/sshd, men denne handling kan også udføres manuelt:
27 28 29 30 31 32 33 34 35 36 37 | |
Kør følgende kommandoer med root-tilladelser:
1 2 | |
Den anden kommando tilføjer automatisk to linjer til filen /etc/pam.d/sshd, men denne handling kan også udføres manuelt:
11 12 13 14 15 16 17 | |