Opsætning af autentificering med en Yubikey fra Yubico
Denne artikel beskriver, hvordan du implementerer multifaktorautentificering med FIDO2-sikkerhedsnøgler fra Yubico, biometriske eller ikke.
Konfiguration af en relying party-identifikator
Før registrering af en nøgle skal der konfigureres en relying party-identifikator i produktet.
Åbn arbejdsområdet Configuration i administrationskonsollen og derefter menuen Trust parties.
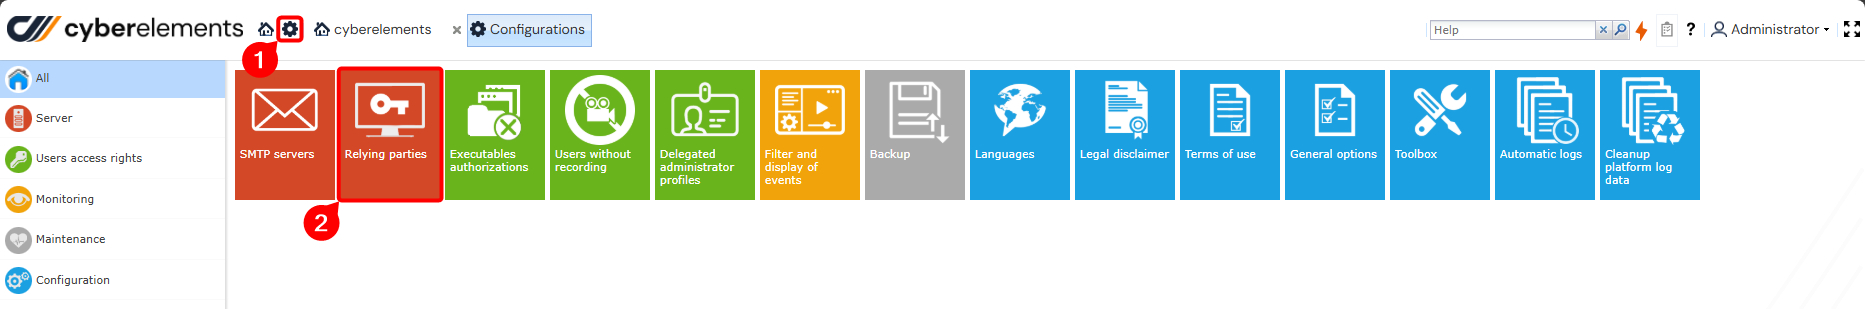
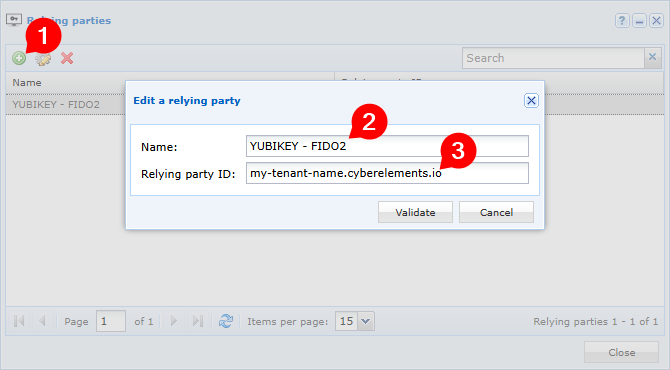
Indtast følgende:
- Et identifikationsnavn efter eget valg
- DNS-navnet til adgang til brugerportalen i CyberElements Bastion.
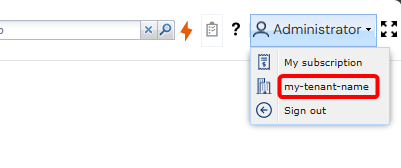
Bemærk
Navnet på din organisation kan også findes her:
Registrering af nøgler
Før en Yubikey-sikkerhedsnøgle kan bruges i CyberElements Bastion, skal den først registreres i CyberElements-brugerportalen af nøglens ejer.
Start med at logge ind på brugerportalen med den relevante brugerkonto:
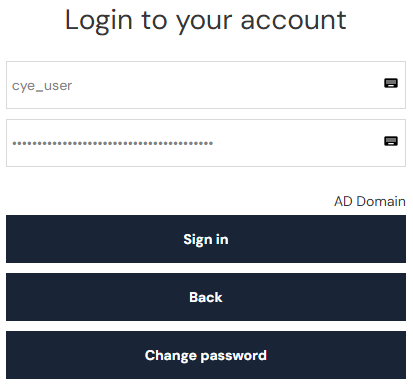
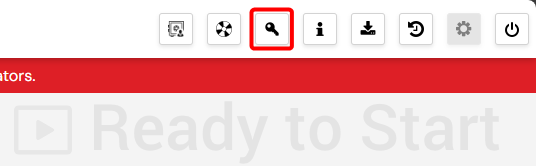
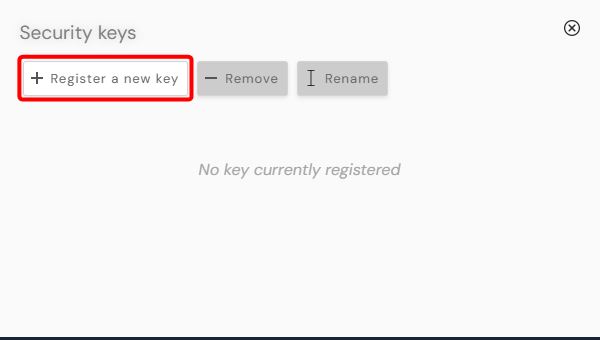
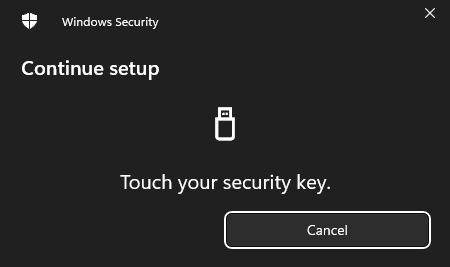
Åbn derefter vinduet til nøglehåndtering via knappen øverst til højre på siden, og klik på knappen ”Associate a new key” for at starte registreringsprocessen. Følg de trin, der vises i de pop-ups, som derefter kommer frem:
Bemærk
Dette trin skal være fuldført inden for 30 sekunder. Antallet af vinduer, deres udseende og deres indhold kan variere afhængigt af flere faktorer (operativsystem, browser, nøgle osv.).
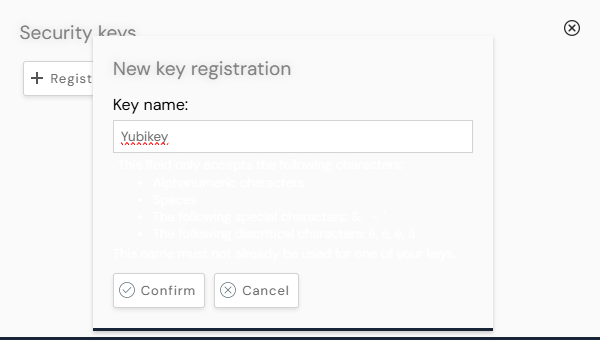
Når registreringstrinnene er gennemført, skal du indtaste et navn, der identificerer den nye nøgle. Dette navn bruger CyberElements Bastion derefter til at betegne denne nøgle i brugerens nøgleliste.
Autentificering
Når en sikkerhedsnøgle er knyttet til en konto, kræves denne nøgle, for at brugeren kan autentificere sig på brugerportalen i CyberElements Bastion.
Er flere nøgler knyttet til samme konto, kan en vilkårlig af disse nøgler bruges til at autentificere sig på denne konto.
Start med at logge ind på brugerportalen med den relevante brugerkonto:
Et pop-up-vindue beder dig om at sætte din nøgle i en af USB-portene på din arbejdsstation.
Når nøglen er sat i, bliver du bedt om en PIN-kode:
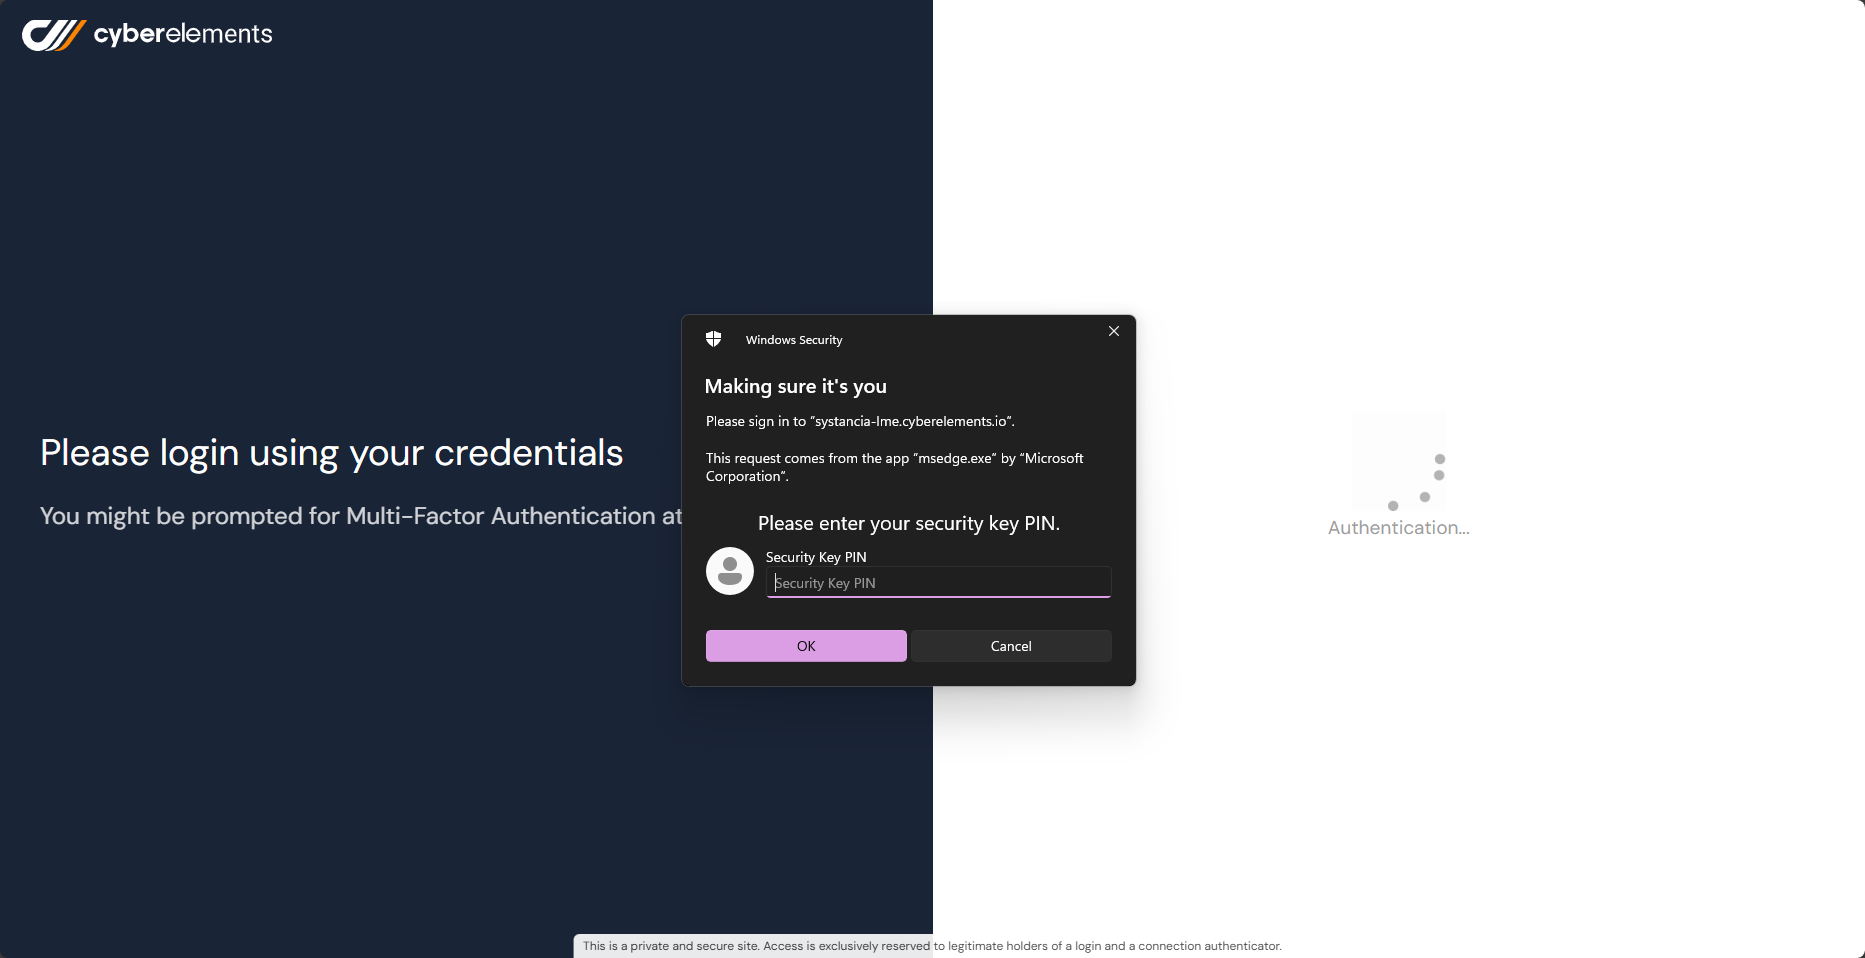
Når disse trin er fuldført, vises hovedsiden, hvis autentificeringen med sikkerhedsnøglen lykkedes.
Ellers vises loginformularen, og en fejlmeddelelse tilføjes og registreres i adgangslogfilerne.
Håndtering af autentificeringsnøgler
Administratorer af CyberElements Bastion-platformen har mulighed for at tilbagekalde en brugers autentifikationsnøgle.
Gå hertil til menuen til nøglehåndtering i administrationskonsollen:
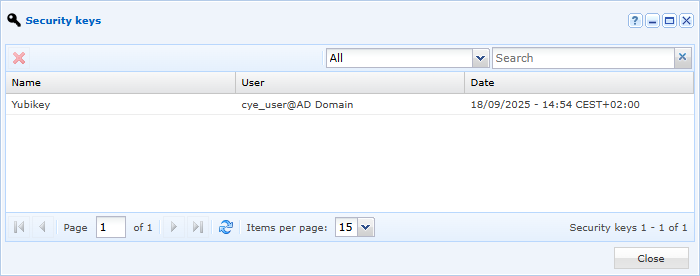
Denne menu viser alle autentificeringsnøgler, som brugerne har registreret.
Når denne menu er åben, kan du vælge og derefter slette en nøgle. Det forhindrer brugeren i fremover at autentificere sig med denne nøgle.
Fejlfinding
Knappen til at registrere en ny nøgle for den bruger, der er logget ind på CyberElements-webportalen, er kun aktiv under følgende betingelser:
- Brugeren skal være autentificeret med en personlig konto på portalen og må ikke være autentificeret via et ”anonymous”-domæne.
- Administratoren skal på forhånd have konfigureret mindst én relying party-identifikator.
Hvis mindst én af disse betingelser ikke er opfyldt, er knappen nedtonet, og der vises en fejlmeddelelse, når du holder markøren over knappen. Grænsefladen består af en liste over de nøgler, der er knyttet til brugeren, samt datoen for, hvornår disse nøgler blev tilføjet. Brugerne kan desuden registrere, afregistrere eller omdøbe nøgler.