Installation af Mediation Controller-serverne
Bemærk
Til påmindelse: skift til root på Debian-maskiner skal ske med følgende kommando:
1 | |
Anvisningerne på denne side skal gentages på begge Mediation Controller-servere, begyndende med serveren MASTER.
Når der er forskelle mellem serverne MASTER og SLAVE, fremhæves de. Er der ingen omtale af det, gælder anvisningerne for både serveren MASTER og serveren SLAVE.
Systemkonfiguration
Forbindelse til maskinen
Som standard findes der to konti på de virtuelle appliances: en brugerkonto og en superbrugerkonto.
- Brugerkonto
- Login:
systancia - Adgangskode:
systnci
- Login:
- Superbrugerkonto
- Login:
root - Adgangskode:
systnci
- Login:
Forbind til maskinen i konsoltilstand.
Bemærk
Standardtastaturlayoutet er QWERTY.
Ændring af tastaturlayoutet
Du kan ændre tastaturlayoutet med følgende kommandolinje:
1 | |
Der vises en menu, hvor du kan vælge et andet tastaturlayout.
Brug derefter følgende kommandolinje til at anvende og gemme indstillingerne:
1 | |
Indstillingerne træder i kraft umiddelbart efter, at denne kommando er udført.
Konfiguration af netværket
Det er absolut nødvendigt at konfigurere en statisk netværksadresse til Mediation Controller. For at gøre det skal du først finde navnet på din maskines netværksinterface. Kør følgende kommando som root:
1 | |
Denne kommando viser navnet på netværksinterfacet, dets status og de IP-adresser, der er tildelt interfacet.
Eksempel
Efter at kommandoen er udført, vises følgende output:
1 | |
Navnet på netværksinterfacet er ens192.
Når navnet på netværksinterfacet er fundet, er det nu muligt at redigere maskinens netværkskonfiguration.
Rediger filen /etc/network/interfaces for at ændre den ud fra følgende skabelon:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Hvor:
INTERFACE_NAMEskal erstattes af navnet på det netværksinterface, der tidligere blev fundet.RIP_MED_WEB_MASTERskal erstattes af serverens primære reelle IP-adresse; det er den IP-adresse, hvorigennem webkonsollerne kan nås.NETMASKskal erstattes af den netværksmaske, der hører til IP-adressen.NETWORK_GATEWAYskal erstattes af netværkets standardgateway.IP_DNSskal erstattes af DNS-serverens IP-adresse. Hvis der skal konfigureres flere servere (højst 3), skal du adskille dem med et mellemrum.DNS_SUFFIXskal erstattes af det DNS-suffiks, der skal bruges. Hvis der ikke skal angives noget suffiks, skal du slette linjen.RIP_MED_SSL_MASTERskal erstattes af serverens sekundære reelle IP-adresse. Det er den IP-adresse, hvorigennem SSL Router kan nås.
Eksempel
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Til sidst skal tjenesten networking blot genstartes, så den nye netværkskonfiguration indlæses:
1 | |
Det er absolut nødvendigt at konfigurere en statisk netværksadresse til Mediation Controller. For at gøre det skal du først finde navnet på din maskines netværksinterface. Kør følgende kommando som root:
1 | |
Denne kommando viser navnet på netværksinterfacet, dets status og de IP-adresser, der er tildelt interfacet.
Eksempel
Efter at kommandoen er udført, vises følgende output:
1 | |
Navnet på netværksinterfacet er ens192.
Når navnet på netværksinterfacet er fundet, er det nu muligt at redigere maskinens netværkskonfiguration.
Rediger filen /etc/network/interfaces for at ændre den ud fra følgende skabelon:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Hvor:
INTERFACE_NAMEskal erstattes af navnet på det netværksinterface, der tidligere blev fundet.RIP_MED_WEB_SLAVEskal erstattes af serverens primære reelle IP-adresse; det er den IP-adresse, hvorigennem webkonsollerne kan nås.NETMASKskal erstattes af den netværksmaske, der hører til IP-adressen.NETWORK_GATEWAYskal erstattes af netværkets standardgateway.IP_DNSskal erstattes af DNS-serverens IP-adresse. Hvis der skal konfigureres flere servere (højst 3), skal du adskille dem med et mellemrum.DNS_SUFFIXskal erstattes af det DNS-suffiks, der skal bruges. Hvis der ikke skal angives noget suffiks, skal du slette linjen.RIP_MED_SSL_SLAVEskal erstattes af serverens sekundære reelle IP-adresse. Det er den IP-adresse, hvorigennem SSL Router kan nås.
Eksempel
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Til sidst skal tjenesten networking blot genstartes, så den nye netværkskonfiguration indlæses:
1 | |
Tip
Nu hvor netværkskonfigurationen er anvendt, kan serveren nås via SSH.
Ændring af adgangskoderne til de lokale konti
Systancia anbefaler kraftigt at ændre adgangskoden til disse konti, når den virtuelle appliance er udrullet.
Brug følgende kommando og indtast den nye adgangskode til standardkontoen systancia:
1 | |
Gentag derefter handlingen for superbrugerkontoen root:
1 | |
Konfiguration af maskinens navn
Du kan ændre serverens navn ved at konfigurere serverens filer hostname og hosts.
Rediger filen /etc/hostname for at angive maskinens navn.
Produktet har brug for det nye navn et andet sted, så der skal laves en kopi af den forrige fil med følgende kommando:
1 | |
Konfigurationen af filen /etc/hosts skal gentages i forhold til maskinens reelle primære IP-adresse (RIP_MED_WEB_MASTER).
Rediger til det formål filen /etc/hosts, og kontrollér, at den anden linje har følgende format:
2 | |
Example
Hvis maskinen hedder MEDIATION-CONTROLLER-MASTER uden at tilhøre et domæne, og dens reelle IP-adresse RIP_MED_WEB_MASTER er 10.0.10.10, skal filen udfyldes som følger:
2 | |
Hvis maskinen tilhører domænet DOMAIN.LOCAL, skal filen udfyldes som følger:
2 | |
Konfigurationen af filen /etc/hosts skal gentages i forhold til maskinens reelle primære IP-adresse (RIP_MED_WEB_SLAVE).
Rediger til det formål filen /etc/hosts, og kontrollér, at den anden linje har følgende format:
2 | |
Example
Hvis maskinen hedder MEDIATION-CONTROLLER-SLAVE uden at tilhøre et domæne, og dens reelle IP-adresse RIP_MED_WEB_SLAVE er 10.0.10.12, skal filen udfyldes som følger:
2 | |
Hvis maskinen tilhører domænet DOMAIN.LOCAL, skal filen udfyldes som følger:
2 | |
For at anvende den nye konfiguration skal du genstarte serveren:
1 | |
Ændring af tidszone
Som standard er den virtuelle appliance indstillet til tidszonen Europe/Paris.
For at ændre denne tidszone skal du først med følgende kommando hente skrivemåden for de tilgængelige tidszoner:
1 | |
Brug derefter følgende kommandolinje:
1 | |
Eksempel
For at indstille tidszonen til London skal følgende kommando udføres:
1 | |
Kontrollér serverens tidszone med følgende kommandolinje:
1 | |
Initialisering af Mediation Controller-serveren
Initialisering af Mediation Controller-serveren
Mediation Controller-serveren initialiseres ved hjælp af et konfigurationsscript. Dette script konfigurerer clusterets IP-adresser i produktets forskellige tjenester igen og forkonfigurerer de parametre, der er nødvendige for, at en HTML5 Gateway kan fungere.
Kør det med følgende kommandolinje som root:
1 | |
Scriptet beder dig om at indtaste følgende oplysninger:
IP VIP HTTPS: clusterets virtuelle web-IP-adresse, altsåVIP_MED_WEB.IP VIP SSL: clusterets virtuelle SSL-IP-adresse, altsåVIP_MED_SSL.IP VIP ZIO: virtuel IP-adresse for Mediation Controller-serverenSLAVEs forbindelse til den interne konfigurationsdatabase på serverenMASTER, altsåVIP_MED_ZEO.IP Master HTTPS: den reelle web-IP-adresse for Mediation Controller-serverenMASTER, altsåRIP_MED_WEB_MASTER.IP Master SSL: den reelle IP-adresse for SSL Router på Mediation Controller-serverenMASTER, altsåRIP_MED_SSL_MASTER.IP Slave HTTPS: den reelle web-IP-adresse for Mediation Controller-serverenSLAVE, altsåRIP_MED_WEB_SLAVE.IP Slave SSL: den reelle IP-adresse for SSL Router på Mediation Controller-serverenSLAVE, altsåRIP_MED_SSL_SLAVE.HTML5 port: lokal lytteport til omdirigering af adgangen til HTML5 Gateway-tjenesten; vi anbefaler at angive porten1234.Gateway: navnet på Edge Gateway; angiv navnet på den første Edge Gateway.Organization: navnet på den organisation, som Edge Gateways og HTML5 Gateways forbinder til.
Genstart serveren, når initialiseringen er gennemført:
1 | |
Ændring af adgangskoden til konsollen /mediation/system i CyberElements Gate
På dette trin i installationen er en ny administrationsgrænseflade tilgængelig: Skift adgangskode
Anvendelse af licenser og certifikater
Stadig i konsollen /mediation/system skal du indtaste certifikaterne og licenserne for Mediation Controller-serveren.
Vigtigt!
Licensen og certifikatet for SSL Router er specifikke for Mediation Controller-serveren MASTER eller SLAVE.
Hvis der konfigureres en forkert licens eller et forkert certifikat, medfører det fejlfunktioner senere.
Anvend licensen og certifikatet for komponenten SSL Router: 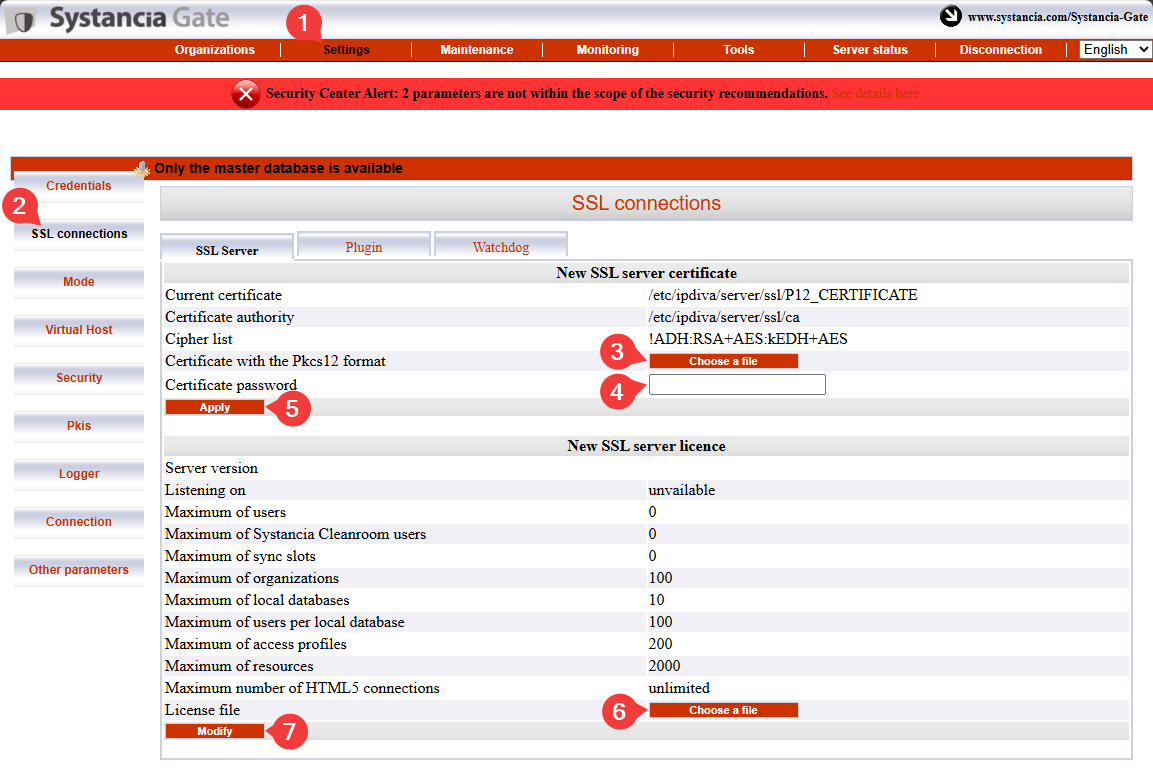
- Klik på fanen
Settings. - Vælg
SSL Connectionsi menuen. - Søg efter certifikatet til SSL Router.
- Indtast adgangskoden til SSL Router-certifikatet.
- Klik på
Applyfor at anvende certifikatet på SSL Router. - Vælg serverens licensfil.
- Klik på
Modifyfor at anvende serverens licens.
Indtast derefter oplysningerne om certifikatet til CyberElements Bastion-klienten: 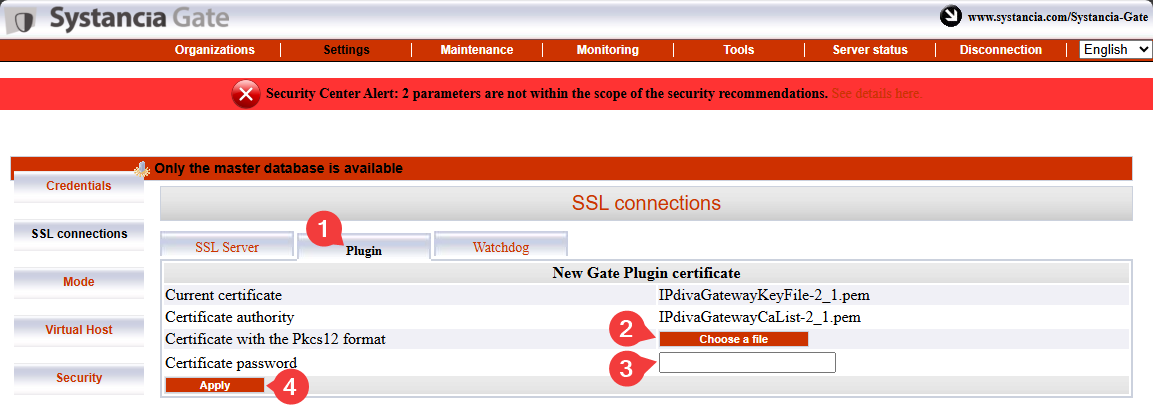
- Vælg fanen
Plugin. - Søg efter certifikatet til CyberElements Bastion-klienten.
- Indtast adgangskoden til certifikatet.
- Klik på
Applyfor at anvende certifikatet.
Du skal stadig indtaste oplysningerne om Watchdog-certifikatet: 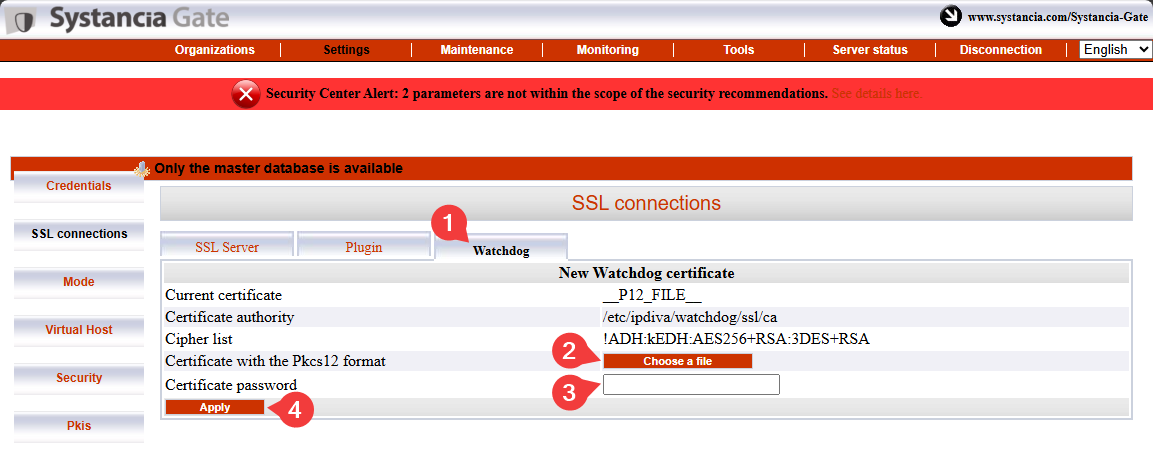
- Vælg fanen
Watchdog - Søg efter Watchdog-certifikatet.
- Indtast adgangskoden til certifikatet.
- Klik på
Applyfor at anvende certifikatet.
For at disse ændringer får virkning skal du genstarte SSL Router og Watchdog: 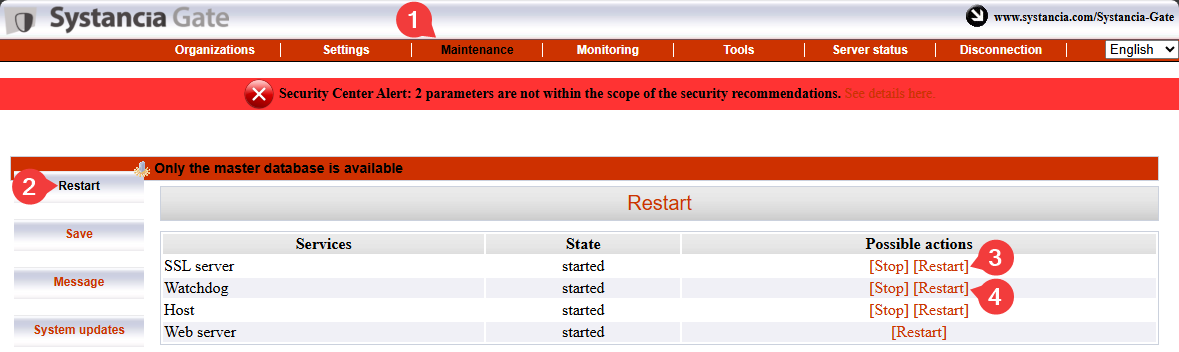
Pairing af Mediation Controller-serverne
Vigtigt!
På dette tidspunkt skal begge Mediation Controller-servere være konfigureret frem til anvendelse af licenser og certifikater.
Hvis Mediation Controller-serveren SLAVE endnu ikke er konfigureret, skal du gøre det ved at starte fra begyndelsen af denne dokumentation.
Trinnet med pairing af Mediation Controller-serverne etablerer en tillidsforbindelse mellem de to servere og initialiserer clusterdriften.
På Mediation Controller-serveren SLAVE
Kør følgende kommando som root for at sende en pairing-anmodning til Mediation Controller-serveren MASTER:
1 | |
Erstat RIP_MED_WEB_MASTER med den relevante IP-adresse.
Eksempel
Hvis RIP_MED_WEB_MASTER er lig med 10.0.10.10, er kommandoen, der skal indtastes, som følger:
1 | |
På Mediation Controller-serveren MASTER
Kør følgende kommando som root for at se de ventende pairing-anmodninger og hente anmodningens id:
1 | |
Kør derefter følgende kommando for at acceptere pairing-anmodningen, og erstat ID med det id, der blev hentet med den forrige kommando:
1 | |
Eksempel
Hvis resultatet af kommandoen hostManagerCtl getPendingRequests er som følger:
1 2 3 | |
Så lyder kommandoen til at acceptere pairing-anmodningen som følger:
1 | |
For at kontrollere tilknytningen skal du bruge følgende kommando på Mediation Controller-serveren (enten MASTER eller SLAVE):
1 | |
Resultatet er forskelligt afhængigt af den server, som kommandoen udføres på:
Det forventede resultat på Mediation Controller-serveren MASTER er som følger:
1 | |
Eksempel
1 | |
Det forventede resultat på Mediation Controller-serveren SLAVE er som følger:
1 | |
Eksempel
1 | |
På Mediation Controller-serveren SLAVE
Du kan kontrollere status for bootstrap fra serveren SLAVE med følgende kommando:
1 | |
Et cluster uden synkroniseringsproblemer returnerer værdien 0.
Der kræves en sidste række kommandoer, igen på serveren SLAVE, for at synkronisere en hemmelighed, der deles mellem de to Mediation Controllere:
1 2 | |
Aktivering af interserver-forbindelsen
Hvad er formålet med interserver-forbindelsen?
Det er en særlig forbindelse i clusterdriften, som gør det muligt for en Mediation Controller-server at videresende trafikken til en anden Mediation Controller-server i de tilfælde, hvor mål-Edge Gateway ikke er forbundet til den første server, men kun til den anden.
Hvis f.eks. Mediation Controller-serveren MASTER ikke længere er forbundet til Edge Gateway, kan den bruge interserver-forbindelsen til at nå Edge Gateway via Mediation Controller-serveren SLAVE.
flowchart LR
    MASTER(Mediation Controller<br/>MASTER) --x |Forbindelse mistet| GW(Edge Gateway)
MASTER --> |Forbindelse mellem servere| SLAVE(Mediation Controller<br/>SLAVE) --> GWPå Mediation Controller-serveren MASTER
Rediger filen /etc/ipdiva/server/remoteServers.xml for at angive CN for interserver-certifikatet:
1 2 3 4 5 6 7 8 9 | |
Erstat SLAVECN med CN for det certifikat, der er beregnet til interserver-forbindelsen.
Hvis du ikke kender CN for interserver-certifikatet, kan tegnet * indtastes (anbefales i tvivlstilfælde):
1 2 3 4 5 6 7 8 9 | |
Eksempel
Med følgende oplysninger taget i betragtning:
- CN for interserver-certifikatet:
my-interserver-cert
Filen /etc/ipdiva/server/remoteServers.xml på Mediation Controller-serveren MASTER skal udfyldes som følger:
1 2 3 4 5 6 7 8 9 | |
Fuldstændig fil
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 | |
På Mediation Controller-serveren SLAVE
Send interserver-certifikatet til Mediation Controller SLAVE i mappen /tmp/.
Kør derefter følgende kommandoer som root for at flytte det til målmappen med de rette tilladelser:
1 2 3 | |
Rediger derefter filen /etc/ipdiva/server/remoteServers.xml for at tilføje følgende indhold til tagget <remoteConfig> (det gamle tag <localCluster> kan slettes helt):
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Erstat:
MASTERCN: angiv CN for SSL Router-certifikatet for Mediation ControllerMASTER; det er normaltRIP_MED_SSL_MASTER.RIP_MED_SSL_MASTER: svarer til den sekundære IP-adresse for Mediation ControllerMASTER.PORT_RIP_MED_SSL_MASTER: det er den port, som SSL Router for Mediation ControllerMASTERlytter på; det er normalt443.INTERSERVER.P12: navnet på det certifikat, der er beregnet til interserver-forbindelsen.PASSWORD: adgangskoden til interserver-certifikatet.
Eksempel
Med følgende oplysninger taget i betragtning:
- Navn på interserver-certifikatet:
my-interserver-cert.p12 - Adgangskode til interserver-certifikatet:
MySecurePassword - RIP SSL for Mediation Controller
MASTER:10.0.10.11 - Port på RIP SSL for Mediation Controller
MASTER:443 - CN for certifikatet til Mediation Controller
MASTER:10.0.10.11
Filen /etc/ipdiva/server/remoteServers.xml på Mediation Controller-serveren SLAVE skal udfyldes som følger:
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Fuldstændig fil
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 | |
Ændr konfigurationen af SSL Router SLAVE ved at køre følgende kommando:
1 | |
På Mediation Controller-serverne MASTER og SLAVE
Genstart SSL Router for at anvende konfigurationen af interserver-forbindelsen:
1 | |
For at bekræfte, at interserver-forbindelsen fungerer korrekt, skal følgende kommando returnere et resultat:
1 | |
Den forrige kommando skal producere en log, der indeholder følgende: TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s).
Hvis ingen sådan log vises, skal du kontrollere den konfiguration, der er foretaget i dette kapitel.
I webkonsollen /mediation/system for Mediation Controller MASTER
Slå interserver-forbindelsen mellem de to Mediation Controllere til ved at redigere den virtuelle SSL-host default: 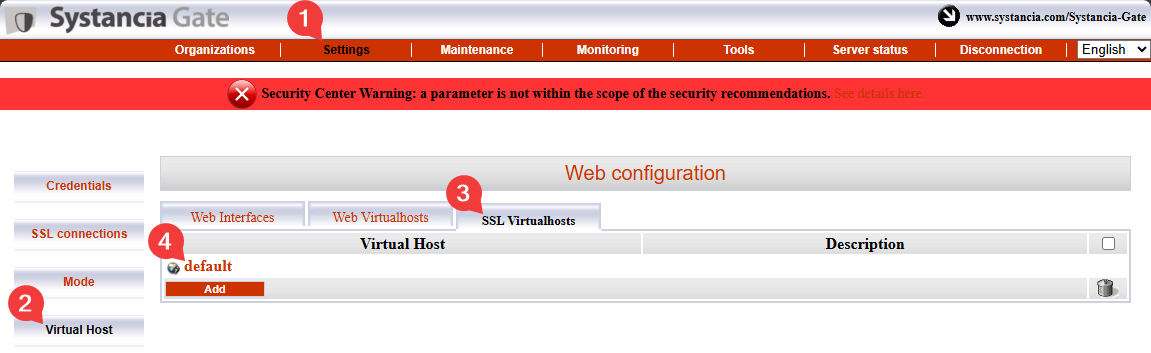
Udfyld de forskellige felter ved hjælp af nedenstående anvisninger, og slå funktionen interserver-forbindelse til ved at markere afkrydsningsfeltet Is cross-server linking configured?: 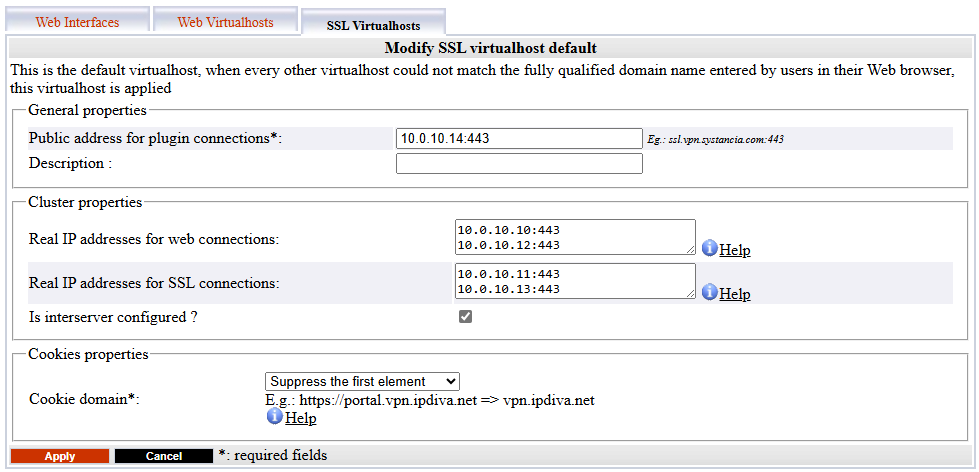
Public address for plugin connections: svarer tilVIP_MED_SSLefterfulgt af dens lytteport (normalt443).Actual public IP addresses for web connections: svarer til parret af reelle web-IP-adresser (RIP_MED_WEB_MASTERogRIP_MED_WEB_SLAVE) med deres tilsvarende porte, én linje pr. par af IP-adresse og port.Actual public IP addresses for SSL connections: svarer til parret af reelle SSL-IP-adresser (RIP_MED_SSL_MASTERogRIP_MED_SSL_SLAVE) med deres tilsvarende porte, én linje pr. par af IP-adresse og port.
Initialisering af CyberElements Bastion
Forbindelse til PostgreSQL-databasen
For at fungere kræver CyberElements Bastion brug af en ekstern PostgreSQL-database (DB) til at lagre sin konfiguration og de forskellige logfiler i konsollen /system.
Hvis DB'en er direkte tilgængelig fra Mediation Controller-serverne, kan du gå direkte til trinnet med initialisering af DB'en.
Forbindelse til en database på LAN'et
For at gøre det muligt at forbinde til en database, der befinder sig på LAN'et, uden at åbne en trafikstrøm fra DMZ til LAN, omdirigeres databasens trafik gennem en TLS-tunnel mellem Edge Gateways og Mediation Controllerne.
Til det formål skal én Edge Gateway (eller to Edge Gateways) konfigureres ved hjælp af den underliggende CyberElements Gate-teknologi.
Deklaration af CyberElements Gate Edge Gateways
Log dertil først på konsollen /mediation/system i CyberElements Gate.
Gå derefter til menuen ”Organizations”, og klik på ”Add”: 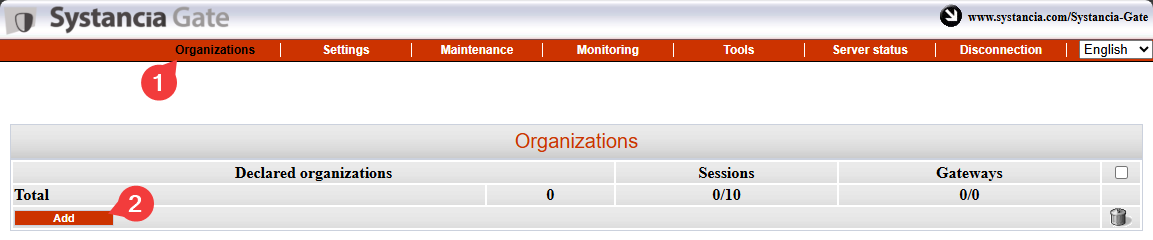
Indtast organisationens navn, som skal være forskelligt fra det, der er tildelt CyberElements Bastion (for eksempel tunnel), og angiv mindst én brugersessionslicens samt adgangskoden til kontoen admin: 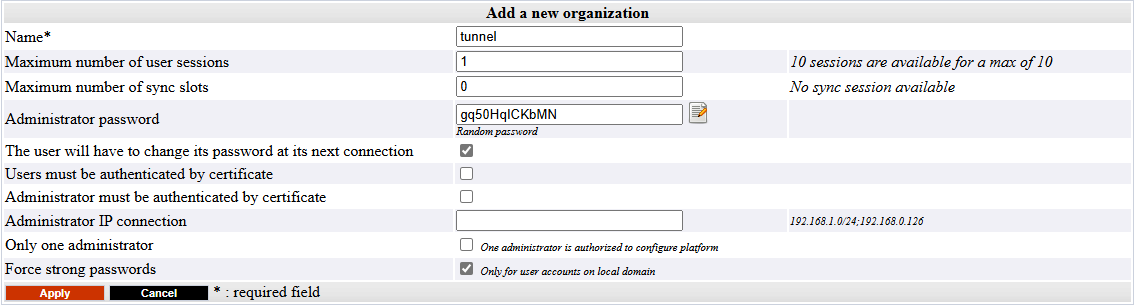
Log på administrationsgrænsefladen for den organisation, du tidligere har oprettet, med kontoen admin ved at gå til /gate/admin: 
Deklarér derefter de to Edge Gateways, der skal bruges til at oprette tunnelen.
Til venstre skal du holde markøren over Infrastructure, klikke på Gateways og derefter på knappen Add: 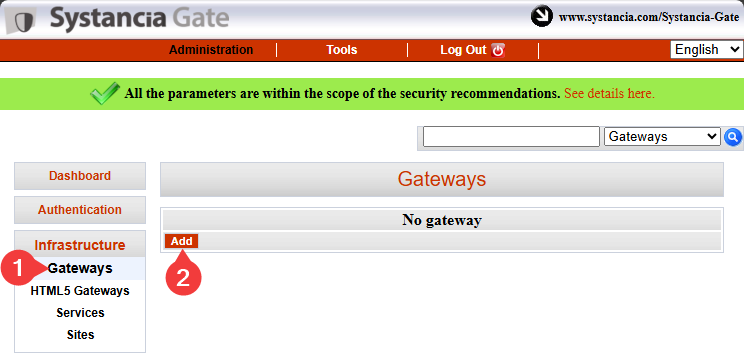
Indtast navnet på den første Edge Gateway, og bekræft indtastningen: 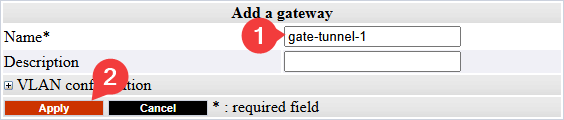
Information
Til påmindelse: navnet på en Edge Gateway er knyttet til det certifikat, som den bruger til at godkende sig over for SSL Router på Mediation Controller.
Dette navn har følgende form <GW_NAME>@<ORGANIZATION_NAME>, hvor <GW_NAME> svarer til navnet på Edge Gateway, og hvor <ORGANIZATION_NAME> svarer til navnet på den organisation, der er oprettet i systemkonsollen i CyberElements Gate.
Gentag trinnet med deklaration af Edge Gateway for den anden Edge Gateway.
Forbindelser og konfiguration af tunnelen på Edge Gateways
Information
De følgende trin kan gentages på begge de Edge Gateways, der bruges til tunnelen for at få adgang til databasen.
Forudsætninger
For at gennemføre denne del skal du bruge en af følgende:
- En virtuel Edge Gateway-appliance, hvor kun systeminitialiseringen er udført.
- En Edge Gateway installeret fra bunden med Edge Gateway-komponenterne installeret.
Brug først et værktøj som WinSCP eller FileZilla til at overføre det certifikat, der er nødvendigt for forbindelsen, til mappen /tmp/ på Edge Gateway via SCP.
Forbind derefter via SSH, og skift til root.
For at forbinde Edge Gateway til begge Mediation Controllere skal du oprette to nye Edge Gateway-instanser: den ene forbinder til Mediation Controller MASTER, den anden til Mediation Controller SLAVE.
Kør følgende kommandoer for at oprette dem:
1 2 | |
Kopiér certifikatfilen til mapperne /etc/ipdiva/gateway-tunnel-master/ssl/ og /etc/ipdiva/gateway-tunnel-slave/ssl/:
1 2 | |
Erstat <CERT_NAME> med navnet på det certifikat, som Edge Gateway skal bruge for at forbinde til Mediation Controller.
Konfigurér Edge Gateway-instanserne, så de kan forbinde til Mediation Controllerne.
Konfigurationerne er forskellige afhængigt af den Mediation Controller, der skal kontaktes. Foretag begge indstillinger:
Rediger filen /etc/ipdiva/gateway-tunnel-master/gateway.xml, og udfyld den med følgende oplysninger (flere afsnit er udeladt og markeret med […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Erstat følgende elementer:
@SERVER@: skal erstattes med adressenRIP_MED_SSL_MASTER@SERVERPORT@: skal erstattes med SSL Routers lytteport, normalt sat til443keyfile.pem: skal erstattes med navnet på certifikatfilenPASSWORD: skal erstattes med certifikatets adgangskode@RPC_PORT@: skal erstattes med en port, som maskinen ikke lytter på i øjeblikket; porten9082kan bruges
Eksempel
Med følgende oplysninger taget i betragtning:
RIP_MED_SSL_MASTERer lig med:10.0.10.11- Lytteport for SSL Router:
443 - Navn på certifikatfilen:
gate-tunnel.p12 - Adgangskode til certifikatet:
Str0ngP@ssw0rd
Filen /etc/ipdiva/gateway-tunnel-master/gateway.xml skal konfigureres som følger:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Fuldstændig fil
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Rediger filen /etc/ipdiva/gateway-tunnel-slave/gateway.xml, og udfyld den med følgende oplysninger (flere afsnit er udeladt og markeret med […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Erstat følgende elementer:
@SERVER@: skal erstattes med adressenRIP_MED_SSL_SLAVE@SERVERPORT@: skal erstattes med SSL Routers lytteport, normalt sat til443keyfile.pem: skal erstattes med navnet på certifikatfilenPASSWORD: skal erstattes med certifikatets adgangskode@RPC_PORT@: skal erstattes med en port, der ikke er i brug på maskinen i øjeblikket; porten9083kan bruges
Eksempel
Med følgende oplysninger taget i betragtning:
RIP_MED_SSL_SLAVEer lig med:10.0.10.13- Lytteport for SSL Router:
443 - Navn på certifikatfilen:
gate-tunnel.p12 - Adgangskode til certifikatet:
Str0ngP@ssw0rd
Filen /etc/ipdiva/gateway-tunnel-slave/gateway.xml skal konfigureres som følger:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Fuldstændig fil
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Nu hvor instanserne er konfigureret til at forbinde til Mediation Controllerne, skal de stadig konfigureres til at omdirigere Mediation Controllers forbindelse til databasen.
Rediger til det formål filen /etc/ipdiva/gateway-tunnel-master/services.xml, og ændr den som følger:
1 2 3 4 5 6 7 8 9 | |
Erstat DB_SERVER med det DNS-navn eller den IP-adresse, der bruges til at forbinde til databasen, og DB_PORT med databaseinstansens lytteport.
Overfør denne konfiguration til den instans, der forbinder til Mediation Controller-serveren SLAVE, ved at kopiere filen:
1 | |
Start til sidst Edge Gateway-instanserne, så de etablerer forbindelsen til Mediation Controllerne:
1 2 | |
Konfiguration af tunnelen på Mediation Controllerne
For at tunnelen kan bruges af Mediation Controllerne, skal dens eksistens stadig deklareres.
Log dertil på Mediation Controllerne som root, og rediger filen /etc/ipdiva/server/services.xml for at tilføje følgende afsnit (flere afsnit er udeladt og markeret med […]):
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Erstat følgende elementer:
GW1_NAMEmed navnet på den første Edge GatewayGW2_NAMEmed navnet på den anden Edge GatewayORGANIZATION_NAMEmed navnet på den CyberElements Gate-organisation, der blev oprettet tidligere
Eksempel
Med følgende oplysninger taget i betragtning:
- Navn på Edge Gateway 1:
gate-tunnel-1 - Navn på Edge Gateway 2:
gate-tunnel-2 - Navn på organisationen CyberElements Gate:
tunnel
Filen /etc/ipdiva/server/services.xml skal udfyldes som følger:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Fuldstændig fil
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 | |
For at anvende den nye konfiguration skal du genstarte SSL Router med følgende kommando:
1 | |
Initialisering af databasen
Vigtigt!
Du skal oprette databasen default, før CyberElements Bastion initialiserer den (den oprettes ikke automatisk).
For at initialisere PostgreSQL-databasen med systemkonfigurationen skal forbindelsesparametrene først konfigureres på Mediation Controllerne.
Rediger til det formål filen /etc/ipdiva/care/databasesettings.ini på begge servere, og tilføj følgende poster:
2 3 4 5 6 7 8 9 | |
Erstat følgende elementer:
DB_USERNAMEmed det brugernavn, der bruges til at forbinde til databasen.DB_PWDmed adgangskoden for den bruger, der forbinder.DB_HOSTmed den IP-adresse eller det DNS-navn, der bruges til at forbinde til databasen; hvis der bruges en forbindelse via Edge Gateways, skal du indtaste127.0.0.1.DB_PORTmed den port, der bruges til at forbinde til databaseinstansen; hvis der bruges en forbindelse via Edge Gateways, skal du indtaste1432.
Initialiseringen af databasen kan startes med følgende kommandoer, som kun må udføres på én Mediation Controller:
1 2 | |
Derefter skal tjenesten apache2 blot genstartes på begge Mediation Controllere for at anvende initialiseringen af systemdatabasen:
1 | |
Konfiguration af en NTP-tidsserver
Det anbefales at opsætte en tidsserver for at holde systemuret opdateret. De nødvendige trin er beskrevet på siden om NTP-konfiguration.
Indledende konfigurationer af CyberElements Bastion
Tilladelse til adgang til webgrænsefladerne med den virtuelle IP
Som standard er det ikke tilladt at forbinde til produktets CyberElements Bastion-webgrænseflader med den virtuelle IP VIP_MED_WEB.
For at tilføje tilladelsen skal du køre følgende kommandoer som root på Mediation Controllerne:
1 2 | |
Erstat IP med den IP-adresse, der svarer til VIP_MED_WEB.
Indledende konfigurationer
På dette trin er Mediation Controller-serverne installeret, men der skal stadig udføres flere handlinger:
-
Ændr standardadgangskoderne
Ændr standardadgangskoderne til systemkonsollerne.
-
Installér certifikaterne og licenserne
Mediation Controller kræver forskellige certifikater og en licens for at være driftsklar.
Kun certifikatet til CyberElements Bastion-klienten skal deklareres igen på begge Mediation Controllere (brug RIP'erneRIP_MED_WEB_MASTERogRIP_MED_WEB_SLAVE). -
Konfigurér webcertifikatet
Konfigurér det webcertifikat, der bruges til at forbinde til webgrænsefladerne
-
Deklarér et DNS-navn
Tilføj et DNS-navn, der har tilladelse til at forbinde til webgrænsefladerne.
-
Konfigurér organisationen
Konfigurér organisationen i CyberElements Bastion.
Konfigurér med direkte adgang til databasen
Konfigurér med adgang til databasen via Edge Gateways-tunnelen
-
Deklarér Edge Gateways
Deklarér de Edge Gateways eller HTML5 Gateways, der skal installeres.
-
Opret et logisk site
Opret og konfigurér et logisk site, der samler de Edge Gateways og HTML5 Gateways, som kan få adgang til de lokale ressourcer.
-
Installér en Edge Gateway
Installér og konfigurér en ny Edge Gateway med de netop installerede Mediation Controller-servere.
Der konfigureres desuden en HTML5 Gateway-instans.