Opsætning af tofaktorautentificering med adfærdsbiometri og Neomia Pulse
Denne artikel beskriver fremgangsmåden til konfiguration og aktivering af MFA baseret på kunstig intelligens Neomia Pulse.
Dette kræver ingen yderligere enheder, da brugeren identificeres ud fra sin måde at skrive på tastaturet.
Forudsætninger
Kun fire forudsætninger er nødvendige for, at Neomia Pulse-MFA fungerer:
- Hent din Neomia Pulse-API-nøgle til CyberElements Bastion
- Åbn adgangen
TCP 443mellem Mediation Controllers ogapi.neomia.ai - Brug brugerautentifikationsdomæner af typen
localellerLDAP, da Neomia Pulse ikke kan bruges med domæner af typenanonymeellerSAMLi CyberElements Bastion - Anvend en anden type MFA (OTP, TOTP eller Radius) på det samme domæne
Konfiguration og aktivering af Neomia Pulse-MFA
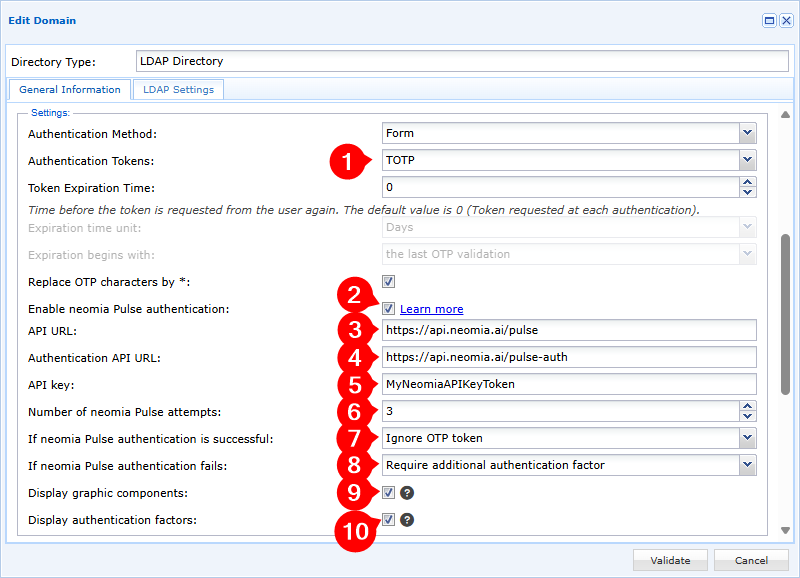
For at slå Neomia Pulse-MFA til i CyberElements Bastion skal du redigere autentifikationsdomænet og:
-
Slå mindst ét autentificeringstoken til for autentificeringsdomænet
-
Slå indstillingen Enable Neomia Pulse authentication til
-
Angiv URL'en til forbindelse til Neomia Pulse-API'en, som du finder i Neomia Pulse Dashboard under
Management>Services. Standardværdien erhttps://api.neomia.ai/pulse -
Definer URL'en til forbindelse til Neomia Pulse-autentifikations-API'en, som du finder i Neomia Pulse Dashboard under
Management>Services. Standardværdien erhttps://api.neomia.ai/pulse-auth -
Indtast din API-nøgle, som du finder i Neomia Pulse Dashboard under
Management>Services. -
Angiv antallet af forsøg på adfærdsbaseret identifikation, som brugeren udsættes for;
0betyder, at antallet af forsøg er uendeligt -
Konfigurer, hvordan autentifikationen fungerer:
Ignore OTP token: hvis Neomia Pulse-MFA bekræfter brugeren, anmodes der ikke om nogen anden MFAStrengthen the authentication with an additional factor: hvis Neomia Pulse-MFA bekræfter brugeren, skal brugeren alligevel bekræfte en af de MFA'er, der er konfigureret i trin 1
-
Konfigurer, hvordan autentifikationen fungerer, hvis Neomia Pulse ikke kan validere brugeren:
Block the user: brugerens konto blokeres straks i CyberElements BastionRequire an additional authentication factor: brugeren kan stadig logge på CyberElements Bastion, hvis vedkommende validerer en af de MFA'er, der er konfigureret i trin 1
-
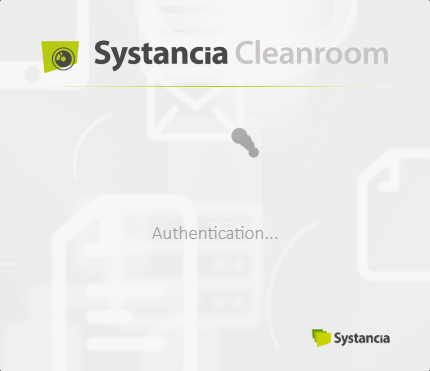
Vælg, om de grafiske komponenter skal vises ved analysen af tastaturanslaget (efter indtastningen af ordene):
Med grafiske komponenter Uden grafiske komponenter 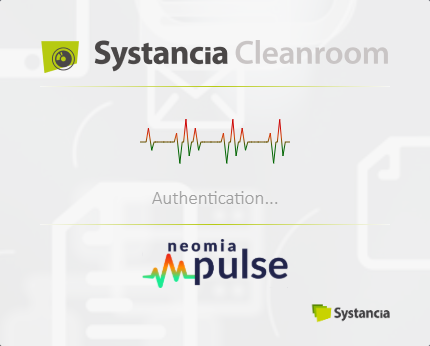
-
Vælg, om autentifikationsfaktorerne og deres gyldighed for autentifikationen skal vises på brugerportalen (oplysningen er synlig øverst til venstre i brugerportalen):
Med autentificeringsfaktorer Uden autentificeringsfaktorer Tilfælde med validering af Neomia Pulse, men med en yderligere MFA, der skal valideres: 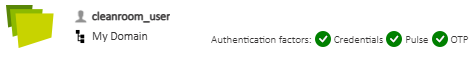
Tilfælde med afvisning fra Neomia Pulse, men med valideret yderligere MFA: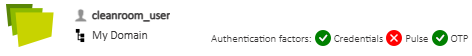
Tilfælde med validering udelukkende af Neomia Pulse: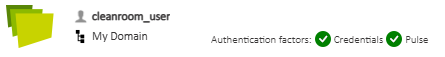
Flere oplysninger
Flere oplysninger om Neomia Pulse findes på det tilhørende dokumentationswebsted: Neomia Pulse Documentation