Configurarea autentificării cu doi factori prin biometrie comportamentală cu Neomia Pulse
Acest articol descrie procedura de configurare și de activare a MFA bazate pe inteligența artificială Neomia Pulse.
Aceasta nu necesită niciun dispozitiv suplimentar pentru ca utilizatorul să se identifice pornind de la modul în care tastează la tastatură.
Cerințe preliminare
Sunt necesare doar patru cerințe preliminare pentru ca MFA Neomia Pulse să funcționeze:
- Obțineți cheia dumneavoastră de API Neomia Pulse pentru CyberElements Bastion
- Deschideți accesul
TCP 443între Mediation Controller-ele șiapi.neomia.ai - Utilizați domenii de autentificare a utilizatorilor de tip
localsauLDAP, deoarece Neomia Pulse nu poate fi utilizat cu domenii de tipanonymesauSAMLpe CyberElements Bastion - Aplicați un alt tip de MFA (OTP, TOTP sau Radius) pe același domeniu
Configurarea și activarea MFA Neomia Pulse
Pentru a activa MFA Neomia Pulse pe CyberElements Bastion, trebuie să editați domeniul de autentificare și să:
-
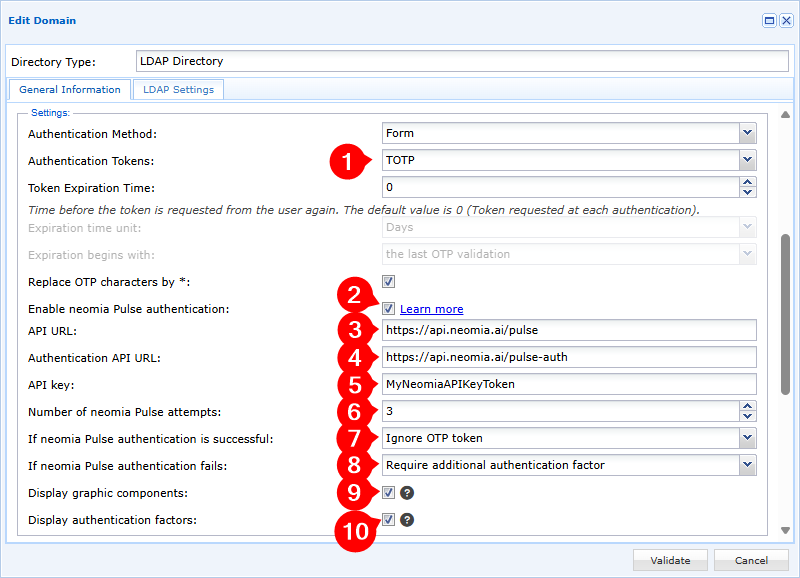
Activați cel puțin un token de autentificare pe domeniul de autentificare
-
Activați opțiunea Enable Neomia Pulse authentication
-
Indicați URL-ul de conectare la API-ul Neomia Pulse, pe care îl găsiți în Neomia Pulse Dashboard în
Management>Services. Valoarea implicită estehttps://api.neomia.ai/pulse -
Definiți URL-ul de conectare la API-ul de autentificare Neomia Pulse, pe care îl găsiți în Neomia Pulse Dashboard în
Management>Services. Valoarea implicită estehttps://api.neomia.ai/pulse-auth -
Introduceți cheia dumneavoastră de API, pe care o găsiți în Neomia Pulse Dashboard în
Management>Services. -
Indicați numărul de încercări de identificare comportamentală la care va fi supus utilizatorul;
0înseamnă că numărul de încercări va fi nelimitat -
Configurați modul de funcționare a autentificării:
Ignore OTP token: dacă MFA Neomia Pulse validează utilizatorul, nu va fi solicitată nicio altă MFAStrengthen the authentication with an additional factor: dacă MFA Neomia Pulse validează utilizatorul, acesta va trebui totuși să valideze una dintre MFA configurate la pasul 1
-
Configurați modul de funcționare a autentificării atunci când Neomia Pulse nu reușește să valideze utilizatorul:
Block the user: contul utilizatorului este blocat imediat pe CyberElements BastionRequire an additional authentication factor: utilizatorul se poate conecta în continuare la CyberElements Bastion dacă validează una dintre metodele MFA configurate la pasul 1
-
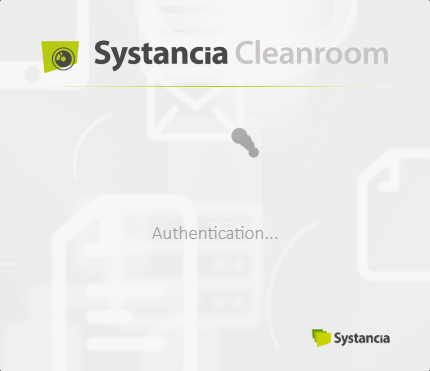
Alegeți dacă doriți sau nu să afișați componentele grafice la analiza tastării (după introducerea cuvintelor):
Cu componente grafice Fără componente grafice 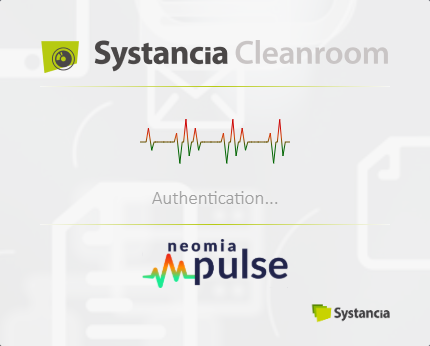
-
Alegeți dacă doriți sau nu să afișați factorii de autentificare și validitatea lor pentru autentificare în portalul utilizatorului (informație vizibilă în partea din stânga sus a portalului utilizatorului):
Cu factori de autentificare Fără factori de autentificare Caz de validare prin Neomia Pulse, dar cu o metodă MFA suplimentară de validat: 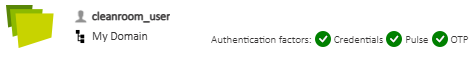
Caz de invalidare prin Neomia Pulse, dar cu metoda MFA suplimentară validată: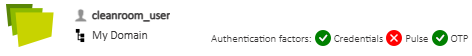
Caz de validare exclusiv prin Neomia Pulse: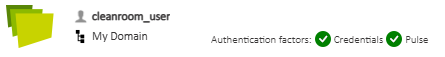
Mai multe informații
Veți găsi mai multe informații despre Neomia Pulse pe site-ul său de documentație: Neomia Pulse Documentation