Keeper Enterprise Password Management (Keeper EPM)
Cerințe preliminare
Pentru ca CyberElements Bastion să poată comunica cu Keeper EPM prin API-urile sale, trebuie să dispuneți de o licență Keeper Secrets Manager (KSM) și să o atribuiți unui cont de serviciu.
Atribuirea licenței este descrisă în ghidul de pornire KSM: KSM Getting Started Guide
Pentru o platformă CyberElements Bastion, asigurați-vă că serverul sau serverele Mediation Controller au acces la serverele Keeper EPM, în funcție de locația în care sunt stocate credențialele:
- EU:
keepersecurity.eu - US:
keepersecurity.com - AU:
keepersecurity.com.au - CA:
keepersecurity.ca - JP:
keepersecurity.jp
Configurare
Crearea unui token de acces KSM
Înainte de stabilirea conexiunii KSM, trebuie să generați un token de acces KSM.
Atenție!
Tokenurile KSM dau acces la credențialele conținute într-un singur folder partajat (Shared folder). Dacă conturile dumneavoastră nu se află în acest tip de folder, va trebui să le transferați.
Pentru a crea un token de acces KSM, conectați-vă cu contul de serviciu la Vault-ul Keeper EPM și urmați etapele următoare:
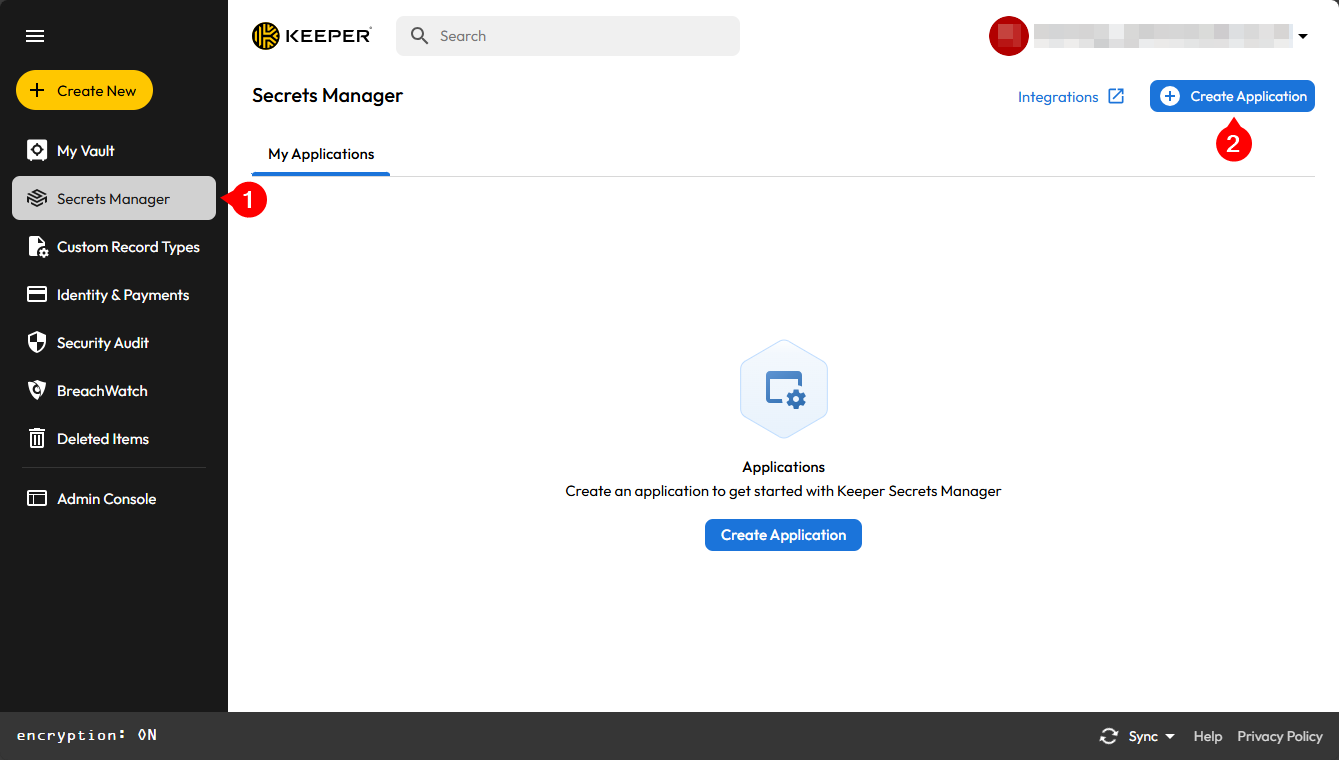
- Faceți clic pe meniul
Secret Manager - Faceți clic pe butonul
Create an application
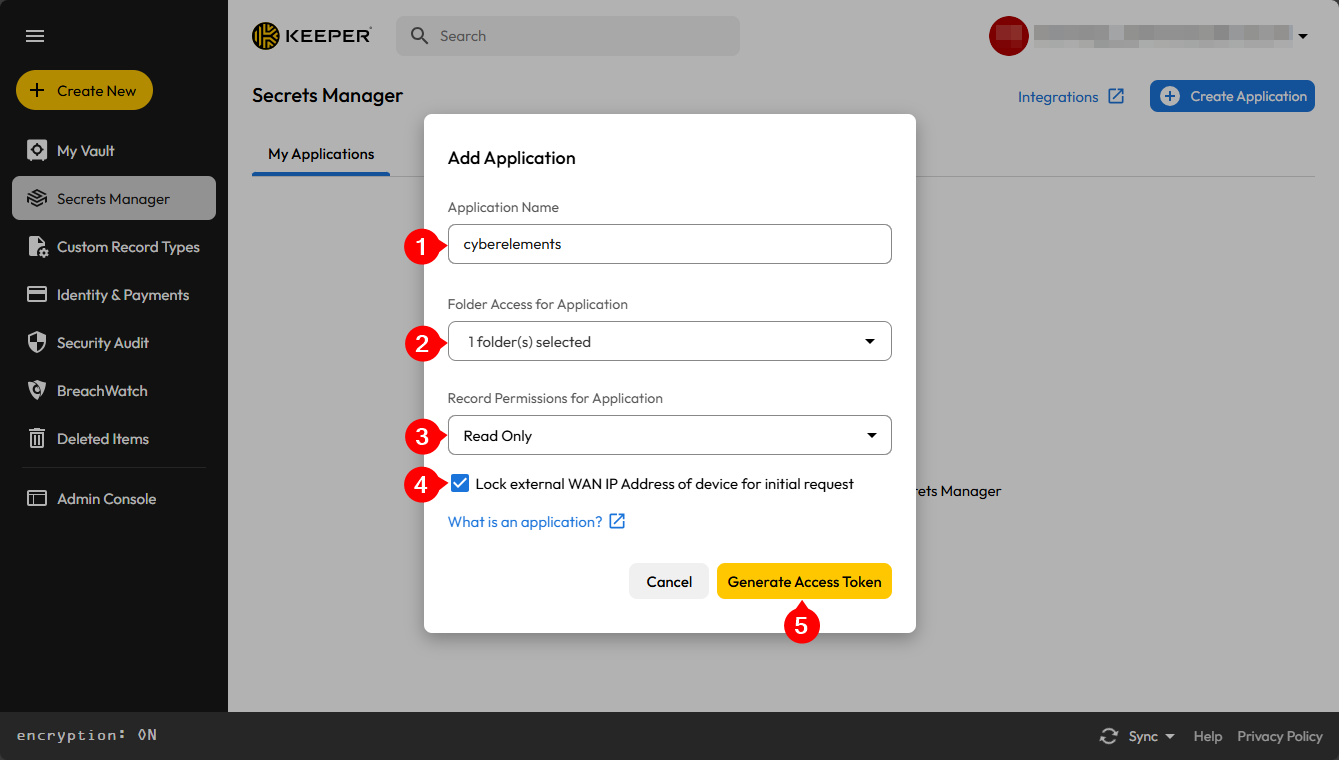
- Dați un nume acestei aplicații pentru a o identifica
- Selectați folderul sau folderele partajate care vor fi accesibile pentru CyberElements Bastion
- Lăsați permisiunea de acces la
Read Only - Bifați opțiunea
Lock the device's external WAN IP address for the initial request. - Confirmați adăugarea aplicației
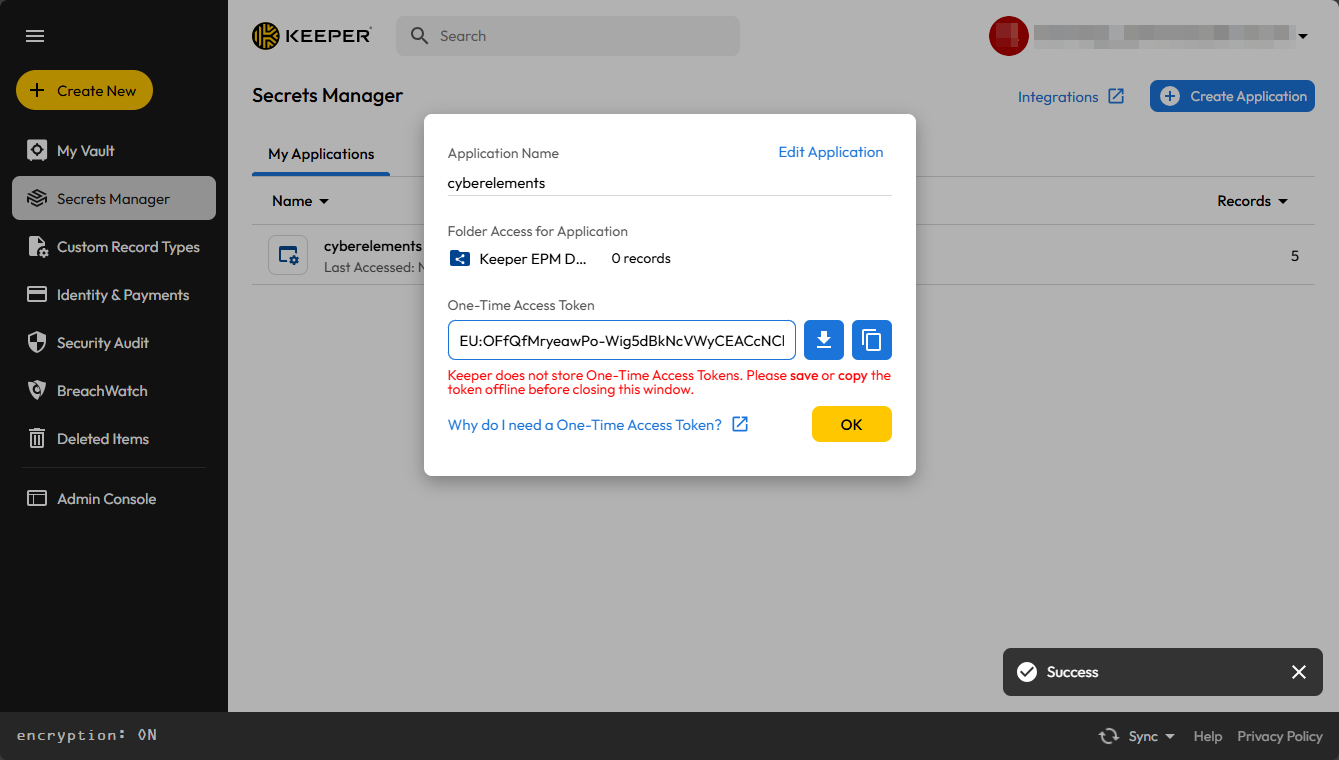
Obțineți și păstrați tokenul de acces KSM până la configurarea sa în CyberElements Bastion.
Configurarea utilizării Vault-ului Keeper EPM
Accesați interfața web a serverului Mediation Controller cu URI-ul /console.
Exemple
Dacă accesul la Mediation Controller prin adresa sa IP web este 10.0.10.10, atunci consola de administrare se accesează la https://10.0.10.10/console.
Dacă Mediation Controller poate fi accesat printr-un nume DNS, de exemplu cyberelements-bastion.domain.local, atunci consola de administrare se accesează la https://cyberelements-bastion.domain.local/console.
După conectarea la consola de administrare, accesați spațiul de lucru Configurations:
Faceți apoi clic pe dala General Options:
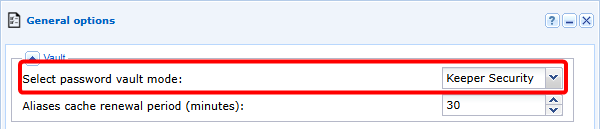
Activați în continuare utilizarea Vault-ului Keeper Security:
Pericol
Activarea Vault-ului Keeper EPM dezactivează Vault-ul integrat.
În consecință, toate aliasurile conținute în Vault-ul integrat nu vor mai putea fi utilizate, iar relațiile dintre aliasuri și aplicații vor fi pierdute.
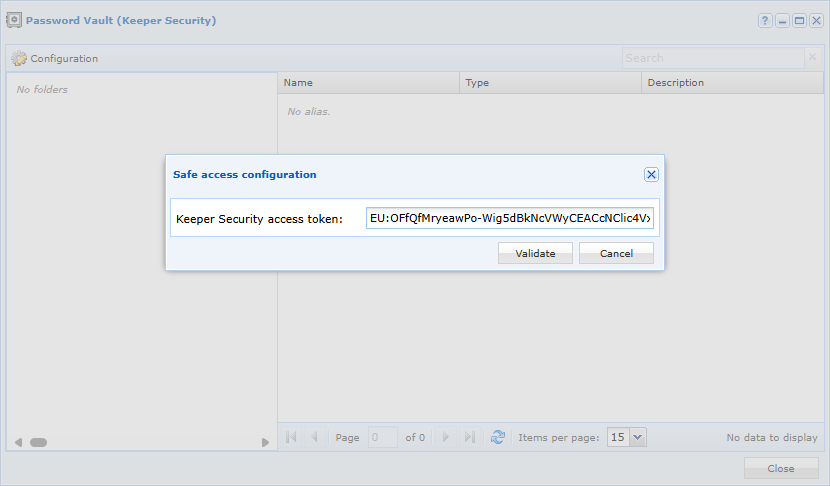
Reveniți apoi la spațiul de lucru principal și deschideți Vault-ul. Apare o a doua fereastră în care trebuie să introduceți tokenul de acces KSM:
Utilizarea Vault-ului Keeper EPM
Conexiunea dintre CyberElements Bastion și Keeper EPM este numai pentru citire, prin urmare va fi posibilă doar obținerea credențialelor pentru a fi utilizate la conectarea la aplicații sau pentru injectarea parolei în urma unei comenzi SSH.
După conectarea Vault-ului Keeper EPM, diferitele intrări sunt enumerate în modulul Vault:
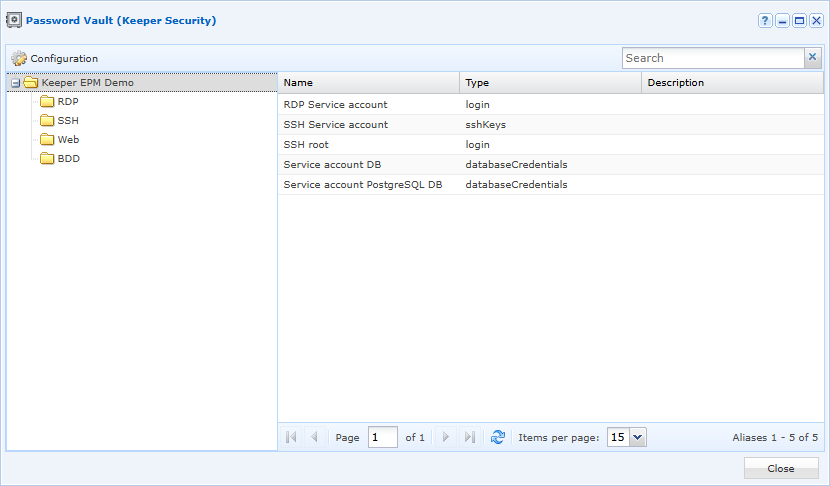
Următoarele tipuri de intrări sunt acceptate pentru utilizarea cu aplicațiile:
- Connection
- Database
- Server
- SSH key
- General
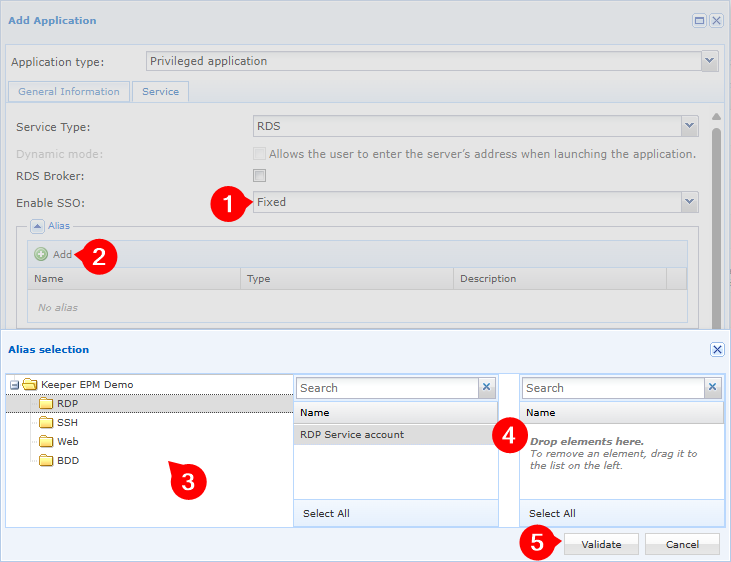
Afișarea și selectarea intrărilor Keeper EPM sunt ușor diferite atunci când acestea sunt asociate aplicațiilor: