Keeper Enterprise Password Management (Keeper EPM)
Förutsättningar
För att CyberElements Bastion ska kunna kommunicera med Keeper EPM via dess API:er måste du ha en licens för Keeper Secrets Manager (KSM) och tilldela den till ett tjänstekonto.
Tilldelningen av licensen beskrivs i KSM Getting Started Guide: KSM Getting Started Guide
För en CyberElements Bastion-plattform ska du se till att Mediation Controller-servern eller -servrarna har åtkomst till servrarna för Keeper EPM utifrån var inloggningsuppgifterna lagras:
- EU:
keepersecurity.eu - US:
keepersecurity.com - AU:
keepersecurity.com.au - CA:
keepersecurity.ca - JP:
keepersecurity.jp
Konfiguration
Skapa en KSM-åtkomsttoken
Innan KSM-anslutningen upprättas måste du generera en KSM-åtkomsttoken.
Varning!
KSM-tokens ger åtkomst till de inloggningsuppgifter som finns i en enda ”Shared folder”. Om dina konton inte ligger i en sådan mapp måste du flytta dem dit.
För att skapa en KSM-åtkomsttoken loggar du in med tjänstekontot på Keeper EPM Vault och följer dessa steg:
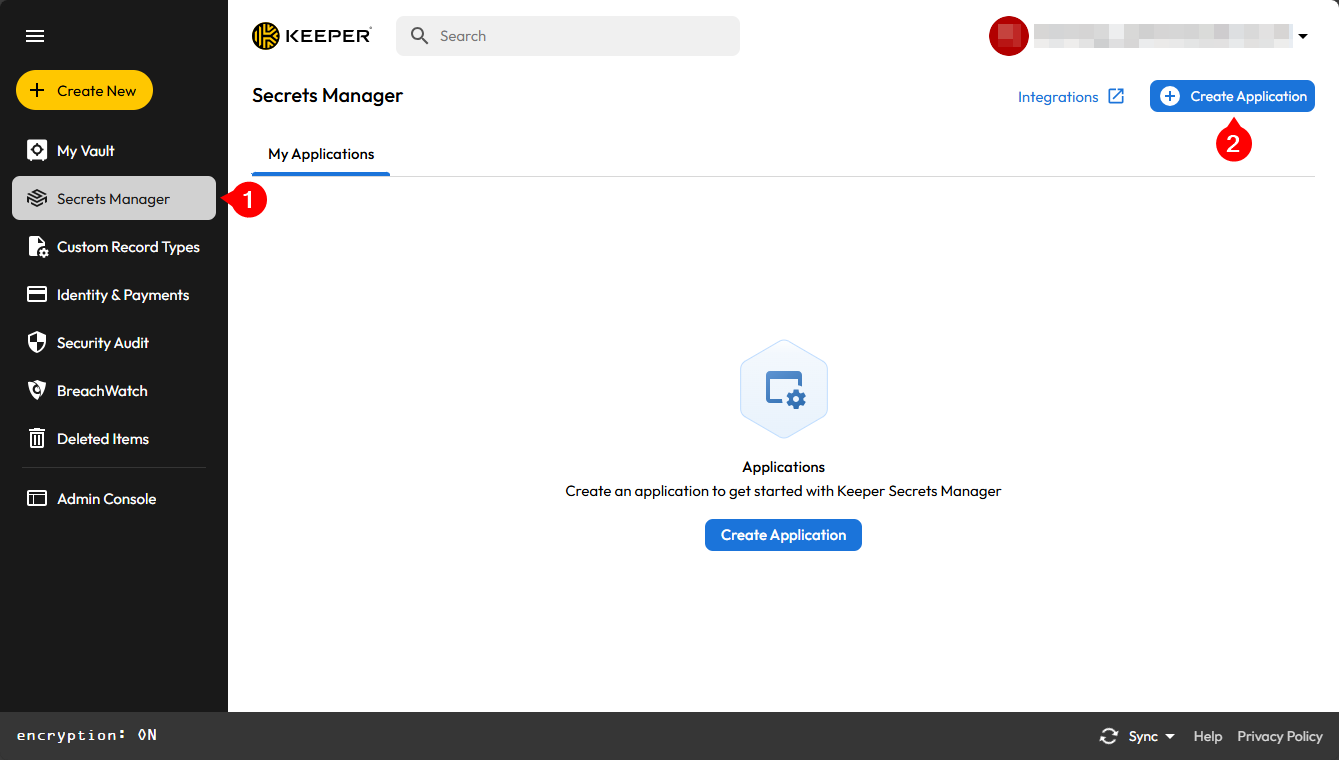
- Klicka på menyn
Secret Manager - Klicka på knappen
Create an application
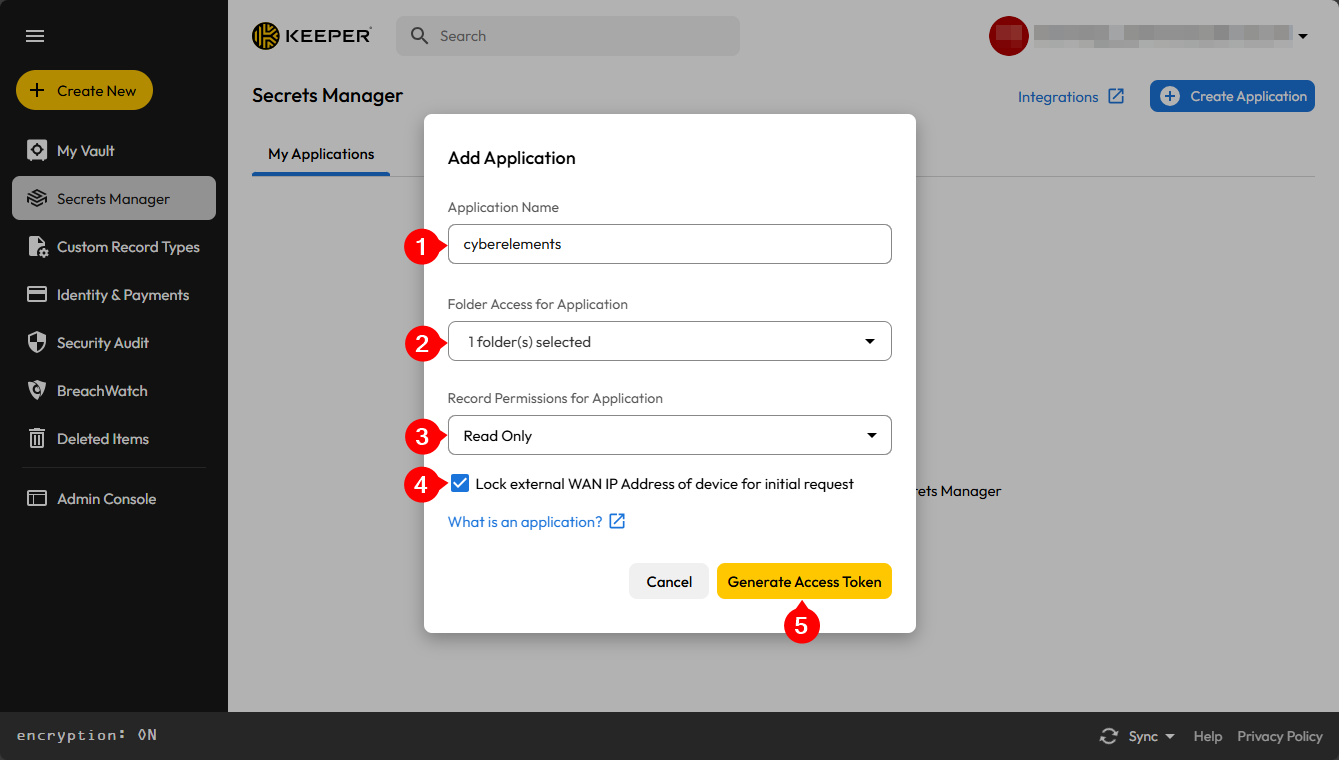
- Ge denna applikation ett namn för att identifiera den
- Välj den eller de delade mappar som CyberElements Bastion ska ha åtkomst till
- Låt åtkomstbehörigheten vara
Read Only - Markera alternativet
Lock the device's external WAN IP address for the initial request. - Bekräfta att applikationen läggs till
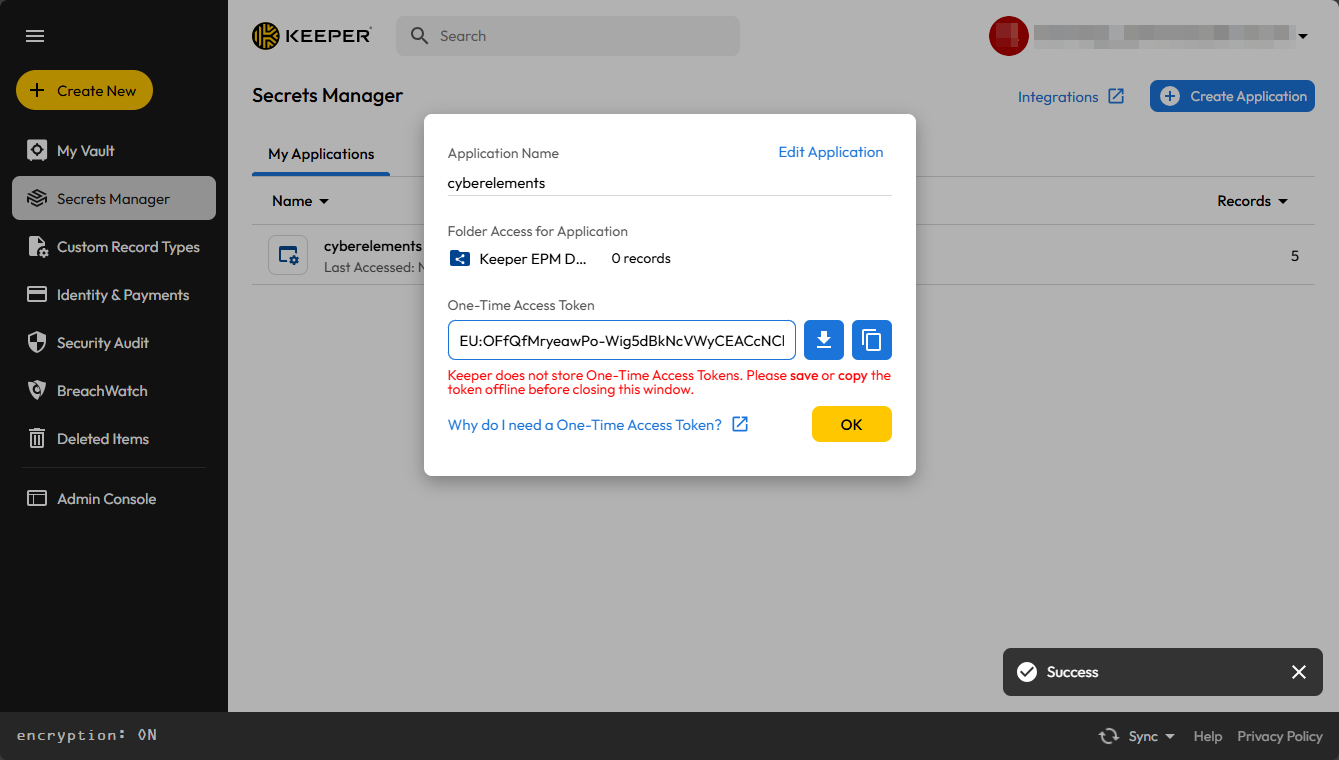
Hämta KSM-åtkomsttoken och behåll den till dess att den har konfigurerats i CyberElements Bastion.
Konfigurera användningen av Keeper EPM Vault
Öppna webbgränssnittet för Mediation Controller-servern med URI:n /console.
Exempel
Om åtkomsten till Mediation Controller sker via dess webb-IP-adress 10.0.10.10 nås administrationskonsolen på https://10.0.10.10/console.
Om Mediation Controller kan nås via ett DNS-namn, till exempel cyberelements-bastion.domain.local, nås administrationskonsolen på https://cyberelements-bastion.domain.local/console.
Gå till arbetsytan Configurations när du har loggat in i administrationskonsolen:
Klicka därefter på panelen General Options:
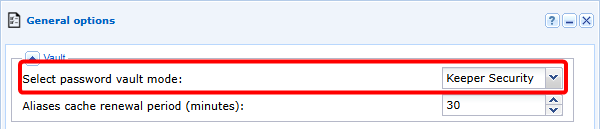
Aktivera därefter användningen av Vault-lösningen Keeper Security:
Fara
Att aktivera Keeper EPM Vault inaktiverar den integrerade Vault.
Följaktligen kan inga alias i den integrerade Vault längre användas, och kopplingarna mellan alias och applikationer går förlorade.
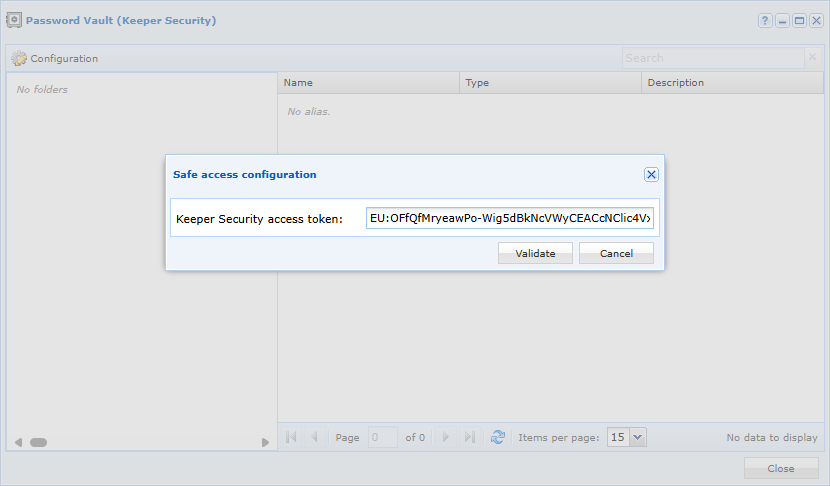
Gå därefter tillbaka till den huvudsakliga arbetsytan och öppna Vault. Ett andra fönster visas där du måste ange KSM-åtkomsttokenen:
Använda Keeper EPM Vault
Anslutningen mellan CyberElements Bastion och Keeper EPM är endast läsande; därför är det bara möjligt att hämta inloggningsuppgifter för att använda dem vid anslutning till applikationer eller för injektion av lösenordet efter ett SSH-kommando.
När Keeper EPM Vault har anslutits listas de olika posterna i Vault-modulen:
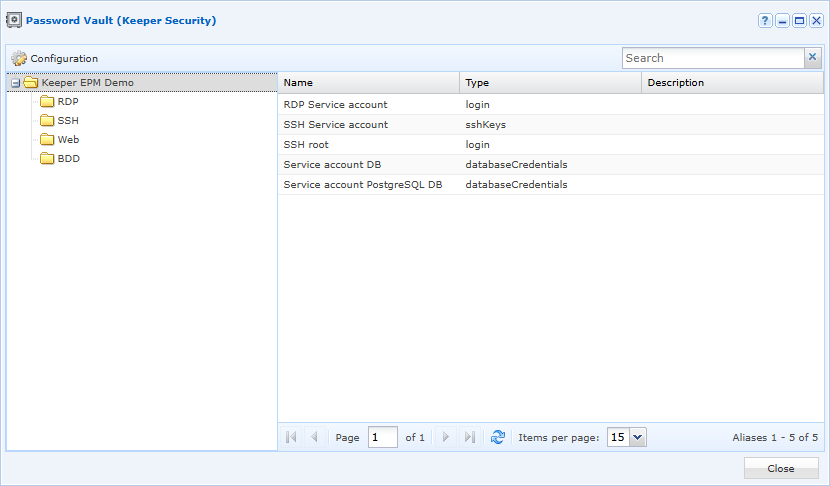
Följande posttyper stöds för användning med applikationer:
- Connection
- Database
- Server
- SSH key
- General
Visningen och valet av poster från Keeper EPM skiljer sig något när de kopplas till applikationer: