Skapa en pairing-token för en Edge Gateway
För att skapa en pairing-token måste du skapa en ny Edge Gateway eller HTML5 Gateway (eller redigera en befintlig Edge Gateway eller HTML5 Gateway och skapa en ny pairing-token).
Öppna webbgränssnittet på Mediation Controller-servern med URI:n /system.
Exempel
Om åtkomsten till Mediation Controller sker via dess web-IP-adress 10.0.10.10 använder åtkomsten till systemgränssnittet URL:en: https://10.0.10.10/system.
Om åtkomst till Mediation Controller är möjlig med ett DNS-namn, till exempel cyberelements-bastion.domain.local, sker åtkomsten till systemgränssnittet via URL:en: https://cyberelements-bastion.domain.local/system.
Viktigt!
För varje ändring av lösenordet, licensen eller certifikaten (SSL Router, Watchdog och CyberElements Bastion-klienten) ansluter du till den verkliga IP-adressen för cluster (RIP_MED_WEB_MASTER eller RIP_MED_WEB_SLAVE).
När du är inloggad följer du stegen nedan, beroende på din plattformstyp och på vilken typ av Edge Gateway som ska skapas.
Nödvändiga förutsättningar
För att kunna skapa en ny Edge Gateway korrekt måste du skaffa minst ett certifikat för anslutningen av Edge Gateway och ett andra, valfritt certifikat för att inspelningstjänsten för de direkta åtkomsterna ska fungera.
Certifikatet för Edge Gateway måste vara ett certifikat för klientautentisering och ha en CN av formen edge-gateway-name@organization-name. Där gäller:
edge-gateway-namemotsvarar det logiska namnet på Edge Gateway (eftersom en enda Edge Gateway-maskin kan ha flera instanser som körs parallellt kan namnet på Edge Gateway skilja sig från det namn som tilldelats maskinen). Namnet får inte innehålla accenttecken eller blanksteg, och de enda specialtecken som är tillåtna är-och_.organization-namemotsvarar namnet på den organisation som Edge Gateway ska ansluta till. Eftersom en Mediation Controller kan ha flera organisationer är denna uppgift nödvändig för att den ska veta vilken organisation den är kopplad till.
Certifikatet för inspelningstjänsten måste vara ett certifikat för serverautentisering, helst med en CN som motsvarar FQDN för Edge Gateway-maskinen.
Observera att Mediation Controller avvisar varje certifikat som inte kommer från en betrodd PKI eller certifikatutfärdare. För att lägga till en ny betrodd PKI eller certifikatutfärdare följer du anvisningarna på följande sida: Lägg till en betrodd certifikatutfärdare
-
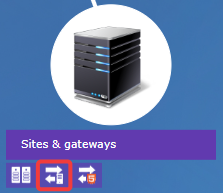
Öppna modulen för hantering av Edge Gateways:
-
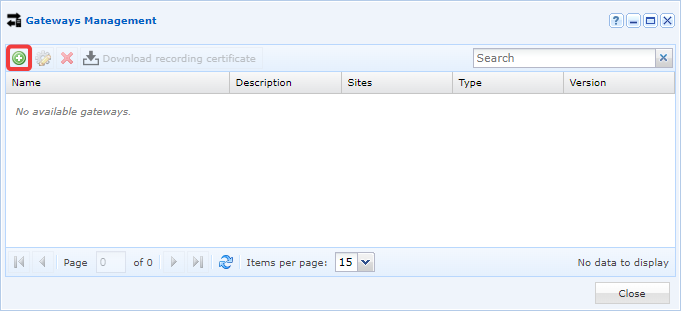
Skapa en ny Edge Gateway genom att klicka på ikonen +:
-
Fyll i de olika fält som gränssnittet begär:
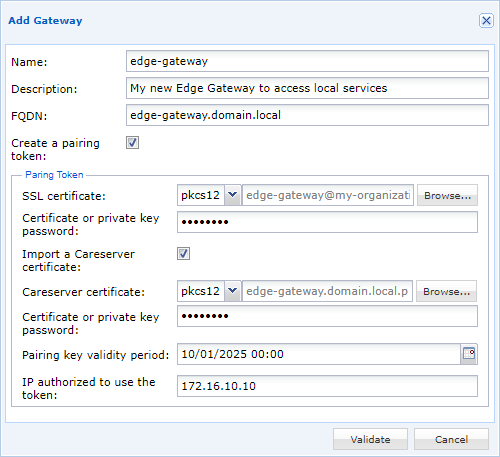
- Namnge den nya Edge Gateway.
- Ange eventuellt en beskrivning för att lättare identifiera den eller förstå dess användning.
- Ange maskinens FQDN. Detta är en viktig uppgift som måste överensstämma med CN för certifikatet för inspelningstjänsten.
- Markera alternativet för att skapa en pairing token.
- Hämta lösenordet för certifikatet för Edge Gateway och ange det.
- Lägg eventuellt till (rekommenderas när den första Edge Gateway-instansen skapas på maskinen) certifikatet för inspelningstjänsten med dess tillhörande lösenord, efter att du har markerat
Import a Careserver certificate. - Ange giltighetstiden för pairing token.
- Begränsa eventuellt användningen av token till en IP-adress. Observera att det handlar om den IP-adress som Mediation Controller ser. Om Edge Gateway tillhör samma nätverk som Mediation Controller är det troligen den privata IP-adressen; annars är det den publika IP-adressen.
-
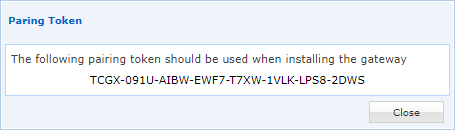
Pairing token genereras då och visas på skärmen:
Nödvändiga förutsättningar
För att kunna skapa en ny HTML5 Gateway korrekt måste du skaffa ett certifikat för anslutningen till den.
Certifikatet för HTML5 Gateway måste vara ett certifikat för klientautentisering och ha en CN av formen html5-gateway-name@organization-name. Där gäller:
html5-gateway-namemotsvarar det logiska namnet på HTML5 Gateway (eftersom en enda HTML5 Gateway-maskin kan ha flera instanser som körs parallellt kan namnet på HTML5 Gateway skilja sig från det namn som tilldelats maskinen). Namnet får inte innehålla accenttecken eller blanksteg, och de enda specialtecken som är tillåtna är-och_.organization-namemotsvarar namnet på den organisation som HTML5 Gateway ska behöva ansluta till. Eftersom en Mediation Controller kan ha flera organisationer är denna uppgift nödvändig för att den ska veta vilken organisation den är kopplad till.
Observera att Mediation Controller avvisar varje certifikat som inte kommer från en betrodd PKI eller certifikatutfärdare. För att lägga till en ny betrodd PKI eller certifikatutfärdare följer du anvisningarna på följande sida: Lägg till en betrodd certifikatutfärdare
-
Öppna modulen för hantering av HTML5 Gateways:
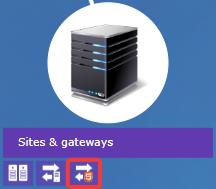
-
Skapa en ny HTML5 Gateway genom att klicka på ikonen +:
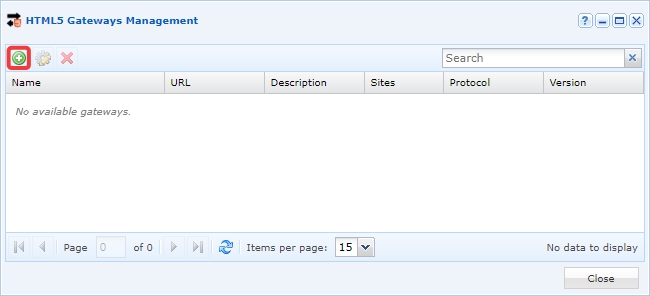
-
Fyll i de olika fält som gränssnittet begär:
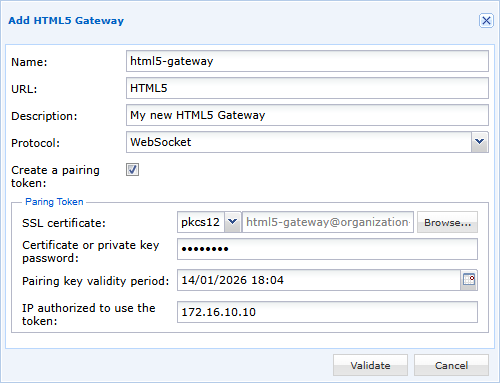
- Ge det nya HTML5 Gateway ett namn.
- Ange åtkomst-URL:en (för en första instans i Standalone-arkitektur är detta vanligen
HTML5; i ett Cluster är detHTML5-1ochHTML5-2). - Ange eventuellt en beskrivning för att lättare identifiera det eller förstå dess användning.
- Ställ in protokollet på
WebSocket. - Markera alternativet för att skapa en pairing token.
- Hämta lösenordet för certifikatet för HTML5 Gateway och ange det.
- Ange giltighetstiden för pairing token.
- Begränsa eventuellt användningen av token till en IP-adress. Observera att det handlar om den IP-adress som Mediation Controller ser. Om HTML5 Gateway tillhör samma nätverk som Mediation Controller är det troligen den privata IP-adressen; annars är det den publika IP-adressen.
-
Pairing token genereras då och visas på skärmen:
Tips
Om tokenen har tappats bort eller inte kunde hämtas efter skapandet visas den igen när du redigerar inställningarna för den nya Edge Gateway.
När du har fått pairing-tokenen kan den användas på en Edge Gateway eller HTML5 Gateway enligt följande anvisningar: Ansluta en Edge Gateway med en pairing-token.