Creación de un token de emparejamiento para una Edge Gateway
Para crear un token de emparejamiento, debe crear una nueva Edge Gateway o HTML5 Gateway (o editar una Edge Gateway o HTML5 Gateway existente volviendo a crear un token de emparejamiento).
Acceda a la interfaz web del servidor Mediation Controller con el URI /system.
Ejemplos
Si el acceso al Mediation Controller por su dirección IP web es 10.0.10.10, el acceso a la interfaz de sistema utilizará la URL: https://10.0.10.10/system.
Si el acceso al Mediation Controller es posible con un nombre DNS, por ejemplo cyberelements-bastion.domain.local, el acceso a la interfaz de sistema utilizará la URL: https://cyberelements-bastion.domain.local/system.
¡Importante!
Para cualquier cambio de contraseña, de licencia o de certificados (SSL Router, Watchdog y cliente CyberElements Bastion), conéctese a la dirección IP real de los clústeres (RIP_MED_WEB_MASTER o RIP_MED_WEB_SLAVE).
Una vez conectado, siga los pasos siguientes según el tipo de plataforma y el tipo de Edge Gateway que deba crearse.
Requisitos previos necesarios
Para poder crear correctamente una nueva Edge Gateway, debe obtener al menos un certificado para la conexión de la Edge Gateway y un segundo certificado, opcional, para que funcione el servicio de grabación de los accesos directos.
El certificado de la Edge Gateway debe ser un certificado de autenticación de cliente y tener un CN con la forma edge-gateway-name@organization-name. Donde:
edge-gateway-namecorresponde al nombre lógico de la Edge Gateway (dado que una misma máquina Edge Gateway puede tener varias instancias en paralelo, el nombre de la Edge Gateway puede diferir del nombre asignado a la máquina). El nombre no debe contener caracteres acentuados ni espacios, y los únicos caracteres especiales permitidos son-y_.organization-namecorresponde al nombre de la organización a la que se conectará la Edge Gateway. Como un Mediation Controller puede tener varias organizaciones, esta información es imprescindible para que sepa a qué organización está asociada.
El certificado del servicio de grabación debe ser un certificado de autenticación de servidor, preferiblemente con un CN que corresponda al FQDN de la máquina Edge Gateway.
Tenga en cuenta que el Mediation Controller rechazará todo certificado que no provenga de una PKI o autoridad de certificación de confianza. Para añadir una nueva PKI o autoridad de certificación de confianza, siga las instrucciones de la página siguiente: Añadir una autoridad de certificación de confianza
-
Abra el módulo de gestión de las Edge Gateways:
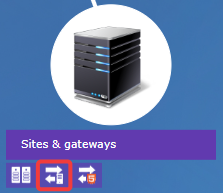
-
Cree una nueva Edge Gateway haciendo clic en el icono +:
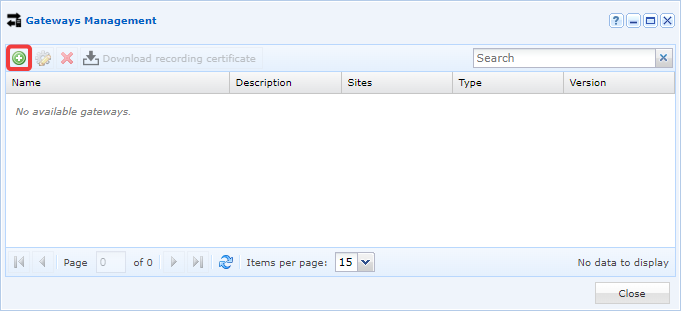
-
Rellene los distintos campos que solicita la interfaz:
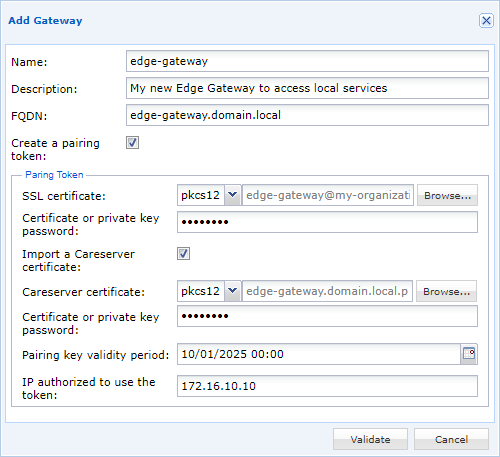
- Asigne un nombre a la nueva Edge Gateway.
- Opcionalmente, introduzca una descripción para identificarla mejor o comprender su uso.
- Defina el FQDN de la máquina. Se trata de un dato importante, que debe coincidir con el CN del certificado del servicio de grabación.
- Marque la opción de creación de un token de emparejamiento.
- Recupere e introduzca la contraseña del certificado de la Edge Gateway.
- Opcionalmente (recomendado al crear la primera instancia de Edge Gateway en la máquina), añada el certificado del servicio de grabación con su contraseña asociada tras marcar
Import a Careserver certificate. - Defina el periodo de validez del token de emparejamiento.
- Opcionalmente, restrinja el uso del token a una dirección IP. Tenga en cuenta que se trata de la dirección IP vista por el Mediation Controller: si la Edge Gateway pertenece a la misma red que el Mediation Controller, probablemente será la dirección IP privada; en caso contrario, será la dirección IP pública.
-
El token de emparejamiento se genera entonces y se muestra en la pantalla:
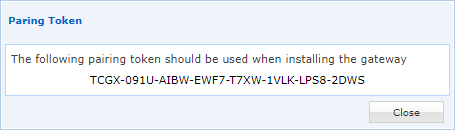
Requisitos previos necesarios
Para poder crear correctamente una nueva HTML5 Gateway, debe obtener un certificado para conectarse a ella.
El certificado de la HTML5 Gateway debe ser un certificado de autenticación de cliente y tener un CN con la forma html5-gateway-name@organization-name. Donde:
html5-gateway-namecorresponde al nombre lógico de la HTML5 Gateway (dado que una misma máquina HTML5 Gateway puede tener varias instancias en paralelo, el nombre de la HTML5 Gateway puede diferir del nombre asignado a la máquina). El nombre no debe contener caracteres acentuados ni espacios, y los únicos caracteres especiales permitidos son-y_.organization-namecorresponde al nombre de la organización a la que deberá conectarse la HTML5 Gateway. Como un Mediation Controller puede tener varias organizaciones, esta información es imprescindible para que sepa a qué organización está asociada.
Tenga en cuenta que el Mediation Controller rechazará todo certificado que no provenga de una PKI o autoridad de certificación de confianza. Para añadir una nueva PKI o autoridad de certificación de confianza, siga las instrucciones de la página siguiente: Añadir una autoridad de certificación de confianza
-
Abra el módulo de gestión de las HTML5 Gateways:
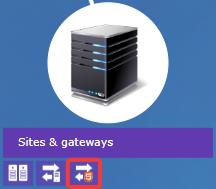
-
Cree una nueva HTML5 Gateway haciendo clic en el icono +:
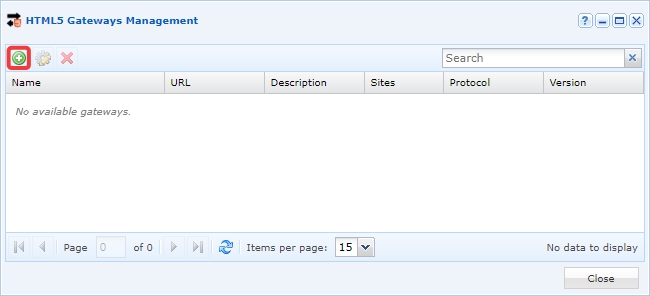
-
Rellene los distintos campos que solicita la interfaz:
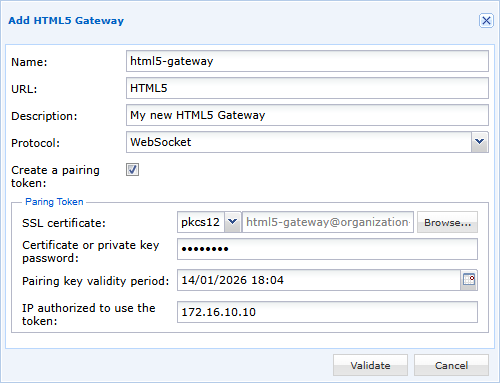
- Asigne un nombre a la nueva HTML5 Gateway.
- Indique la URL de acceso (para una primera instancia en arquitectura Standalone, suele ser
HTML5; para un Cluster,HTML5-1yHTML5-2). - Opcionalmente, introduzca una descripción para identificarla mejor o comprender su uso.
- Establezca el protocolo en
WebSocket. - Marque la opción de creación de un token de emparejamiento.
- Recupere e introduzca la contraseña del certificado de la HTML5 Gateway.
- Defina el periodo de validez del token de emparejamiento.
- Opcionalmente, restrinja el uso del token a una dirección IP. Tenga en cuenta que se trata de la dirección IP vista por el Mediation Controller: si la HTML5 Gateway pertenece a la misma red que el Mediation Controller, probablemente será la dirección IP privada; en caso contrario, será la dirección IP pública.
-
El token de emparejamiento se genera entonces y se muestra en la pantalla:
Consejo
Si el token se ha perdido o no se ha podido recuperar tras su creación, al editar los parámetros de la nueva Edge Gateway volverá a mostrarse.
Una vez obtenido el token de emparejamiento, puede utilizarse en una Edge Gateway o HTML5 Gateway siguiendo estas instrucciones: Conexión de una Edge Gateway con un token de emparejamiento.