Configuración de la autenticación con una Yubikey de Yubico
Este artículo describe cómo implementar la autenticación multifactor con claves de seguridad FIDO2, biométricas o no, de Yubico.
Configuración de un identificador de relying party
Antes de registrar cualquier clave es necesario configurar un identificador de relying party en el producto.
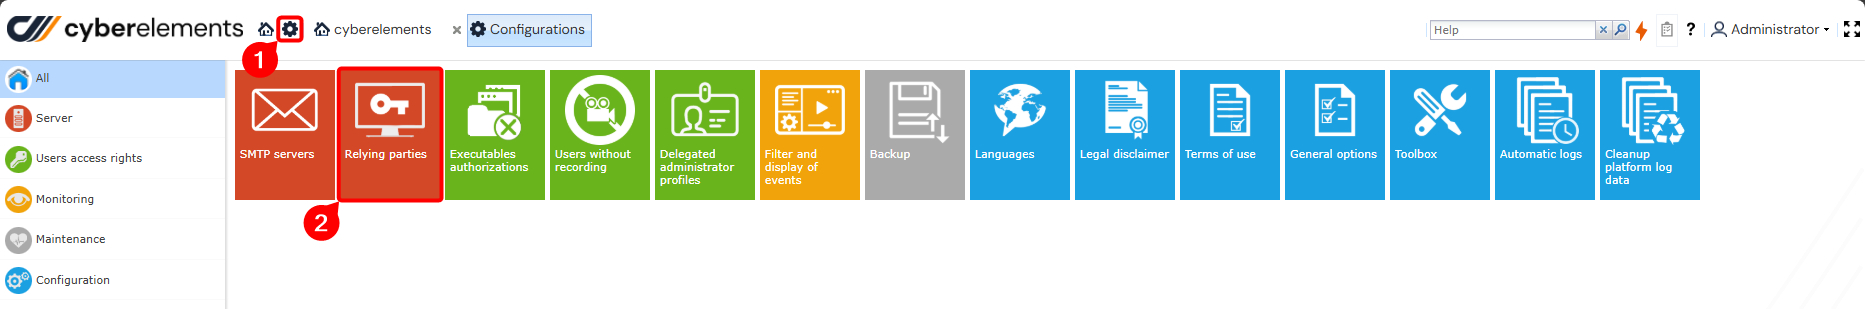
Abra el espacio de trabajo Configuration de la consola de administración y después el menú Trust parties.
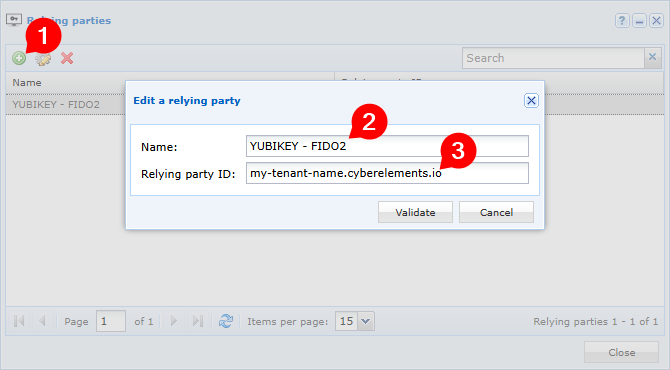
Introduzca:
- Un nombre de identificación de su elección
- El nombre DNS de acceso al portal de usuario de CyberElements Bastion.
Nota
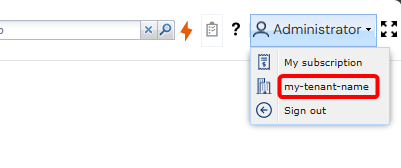
El nombre de su organización también puede consultarse aquí:
Registro de las claves
Antes de poder utilizar una clave de seguridad Yubikey en CyberElements Bastion, su propietario debe registrarla en el portal de usuario de CyberElements.
Empiece conectándose al portal de usuario con la cuenta de usuario correspondiente:
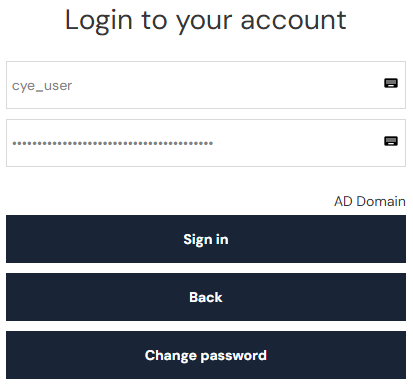
Abra después la ventana de gestión de claves con el botón situado en la esquina superior derecha de la página y pulse el botón « Asociar una nueva clave » para iniciar el proceso de registro. Siga los pasos que se muestran en las ventanas emergentes siguientes:
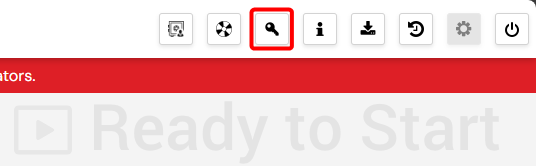
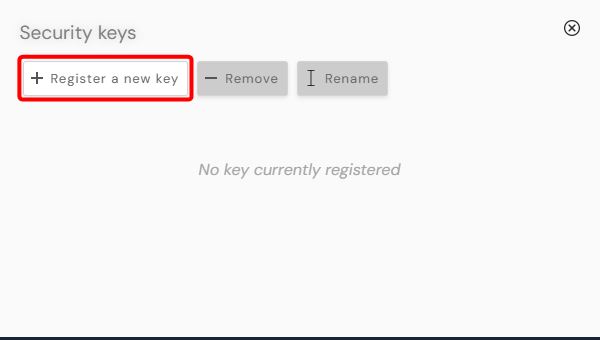
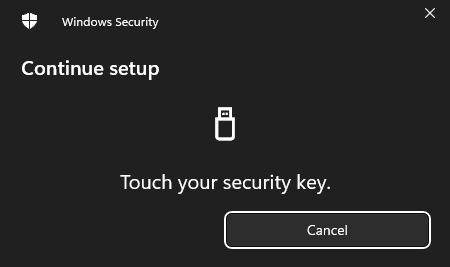
Nota
Este paso debe completarse en menos de 30 segundos. El número de ventanas, su aspecto y su contenido pueden variar en función de varios factores (sistema operativo, navegador, clave, etcétera).
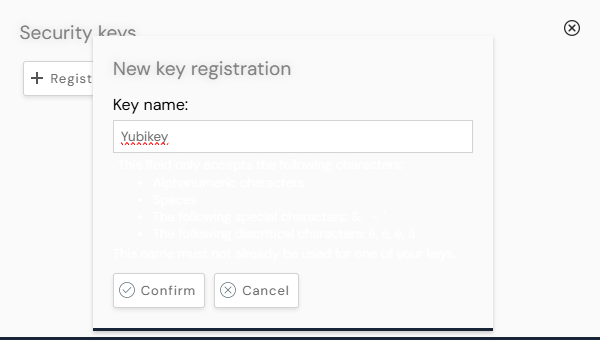
Tras completar los pasos de registro, introduzca un nombre que identifique la nueva clave. Ese nombre será el que utilice después CyberElements Bastion para designar esta clave en la lista de claves del usuario.
Autenticación
Una vez asociada una clave de seguridad a una cuenta, esa clave es necesaria para que el usuario se autentique en el portal de usuario de CyberElements Bastion.
Si hay varias claves asociadas a la misma cuenta, puede utilizarse cualquiera de ellas para autenticarse en esa cuenta.
Empiece conectándose al portal de usuario con la cuenta de usuario correspondiente:
Una ventana emergente le pedirá insertar su clave en uno de los puertos USB de su puesto de trabajo.
Una vez insertada la clave, se le pedirá un código PIN:
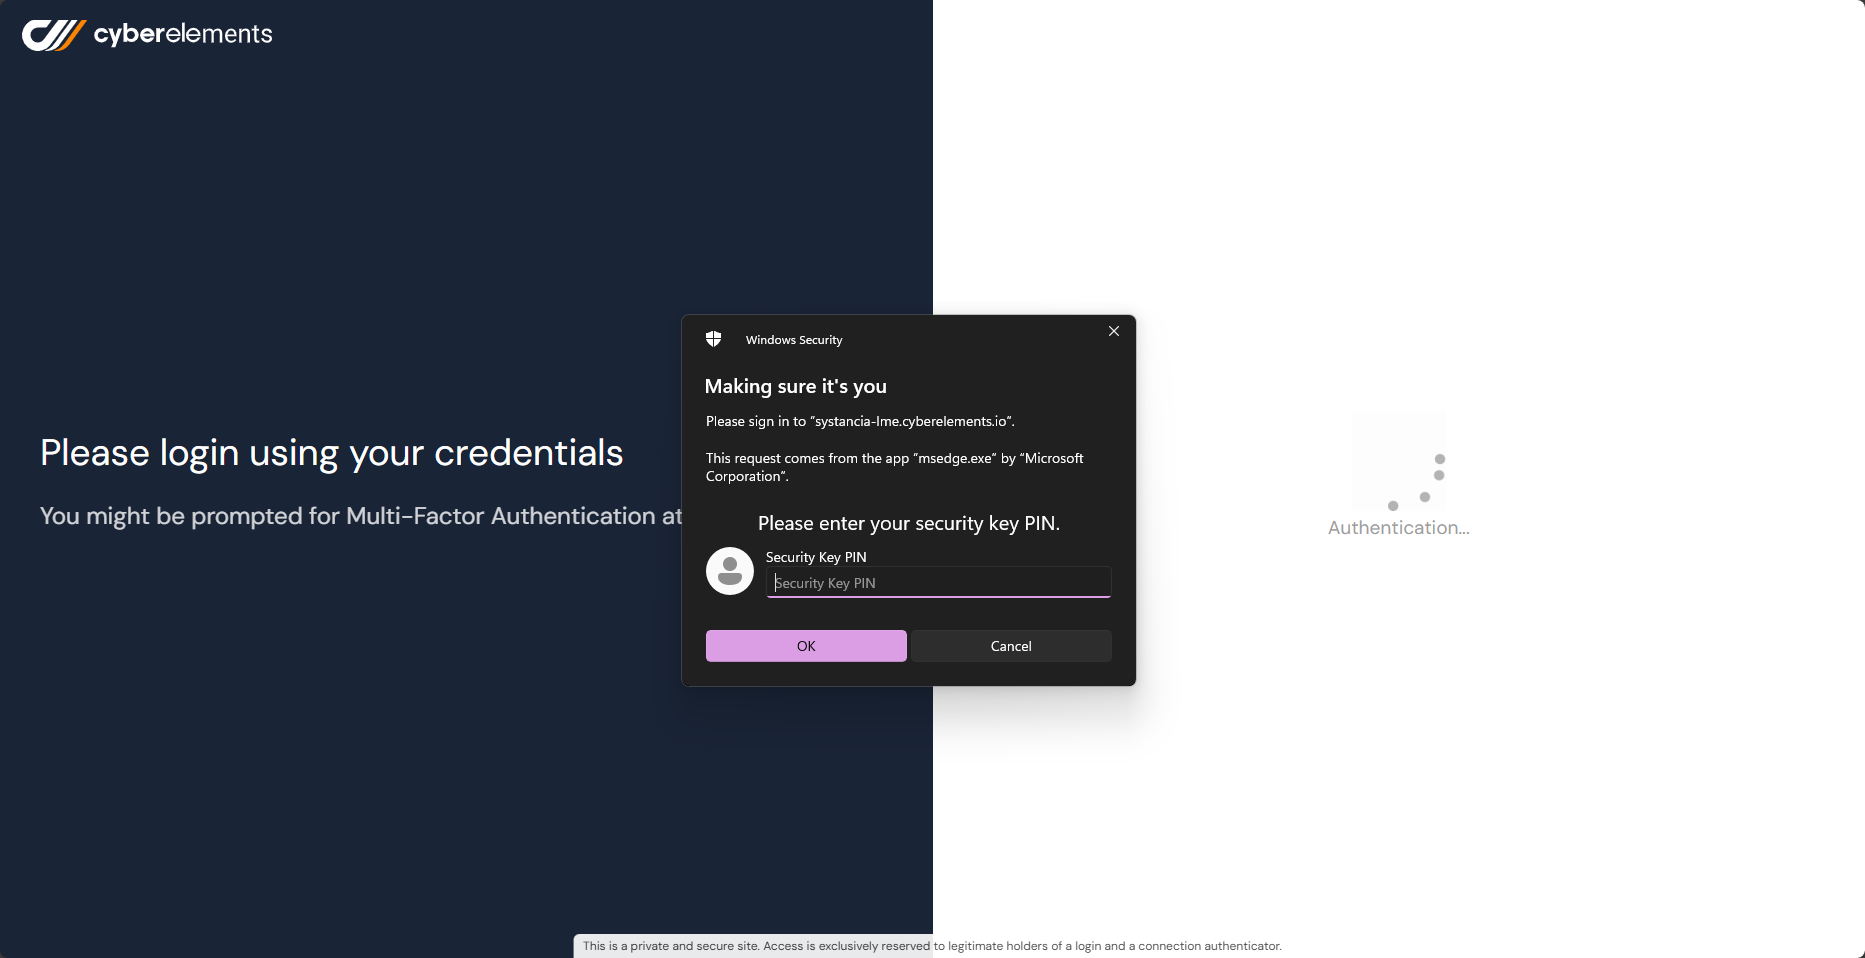
Una vez completados esos pasos, se mostrará la página principal si la autenticación con clave de seguridad ha sido correcta.
Si no lo ha sido, aparecerá el formulario de inicio de sesión y se añadirá un mensaje de error, que quedará registrado en los registros de acceso.
Gestión de las claves de autenticación
Los administradores de la plataforma CyberElements Bastion tienen la posibilidad de revocar la clave de autenticación de un usuario.
Para ello, vaya al menú de gestión de claves de la consola de administración:
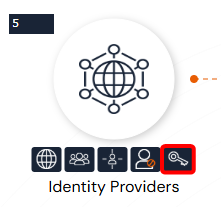
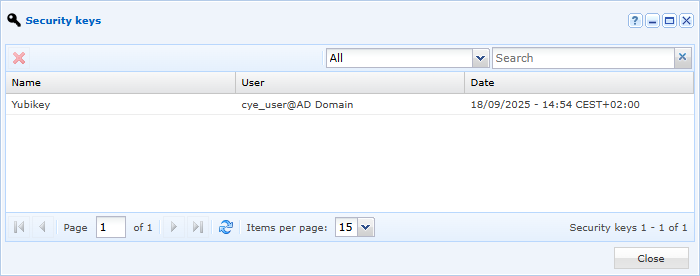
Este menú enumera todas las claves de autenticación registradas por los usuarios.
Una vez abierto este menú, puede seleccionar y después eliminar una clave. Eso impedirá al usuario autenticarse con esa clave en el futuro.
Resolución de problemas
El botón que sirve para registrar una nueva clave para el usuario conectado al portal web de CyberElements solo está activo si se cumplen las condiciones siguientes:
- El usuario debe estar autenticado con una cuenta personal en el portal y no debe estar autenticado mediante un dominio « anónimo ».
- El administrador debe haber configurado previamente al menos un identificador de relying party.
Si no se cumple al menos una de esas condiciones, el botón queda atenuado y se muestra un mensaje de error al situar el puntero sobre él. La interfaz consta de una lista de las claves asociadas al usuario, así como de la fecha en que se añadieron. Los usuarios pueden además registrar, dar de baja o renombrar claves.