Opprette et pairing-token for en Edge Gateway
For å opprette et pairing-token må du opprette en ny Edge Gateway eller HTML5 Gateway (eller redigere en eksisterende Edge Gateway eller HTML5 Gateway og opprette et pairing-token på nytt).
Få tilgang til nettgrensesnittet på Mediation Controller-serveren med URI-en /system.
Eksempler
Hvis tilgangen til Mediation Controller på web-IP-adressen er 10.0.10.10, brukes URL-en https://10.0.10.10/system for tilgang til systemgrensesnittet.
Hvis tilgang til Mediation Controller er mulig med et DNS-navn, for eksempel cyberelements-bastion.domain.local, bruker tilgangen til systemgrensesnittet URL-en: https://cyberelements-bastion.domain.local/system.
Viktig!
For alle endringer av passordet, lisensen eller sertifikatene (SSL Router, Watchdog og CyberElements Bastion-klienten) kobler du deg for clustere til den reelle IP-adressen (RIP_MED_WEB_MASTER eller RIP_MED_WEB_SLAVE).
Når du er pålogget, følger du trinnene nedenfor ut fra plattformtypen din og typen Edge Gateway som skal opprettes.
Nødvendige forutsetninger
For å kunne opprette en ny Edge Gateway riktig må du skaffe minst ett sertifikat for tilkoblingen av Edge Gateway og et andre, valgfritt sertifikat for at opptakstjenesten for direkte tilganger skal fungere.
Sertifikatet for Edge Gateway må være et sertifikat for klientautentisering og ha en CN av formen edge-gateway-name@organization-name. Der:
edge-gateway-namesvarer til det logiske navnet på Edge Gateway (siden én enkelt Edge Gateway-maskin kan ha flere instanser som kjører parallelt, kan navnet på Edge Gateway avvike fra navnet som er gitt maskinen). Navnet må ikke inneholde tegn med aksent eller mellomrom, og de eneste spesialtegnene som er tillatt, er-og_.organization-namesvarer til navnet på organisasjonen som Edge Gateway skal koble seg til. Siden en Mediation Controller kan ha flere organisasjoner, er denne informasjonen avgjørende for at den skal vite hvilken organisasjon den er knyttet til.
Sertifikatet for opptakstjenesten må være et sertifikat for serverautentisering, helst med en CN som svarer til FQDN til Edge Gateway-maskinen.
Merk at Mediation Controller avviser alle sertifikater som ikke kommer fra en pålitelig PKI eller sertifiseringsinstans. For å legge til en ny pålitelig PKI eller sertifiseringsinstans følger du instruksjonene på følgende side: Legge til en pålitelig sertifiseringsinstans
-
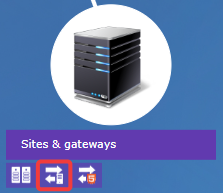
Åpne modulen for administrasjon av Edge Gateway-ene:
-
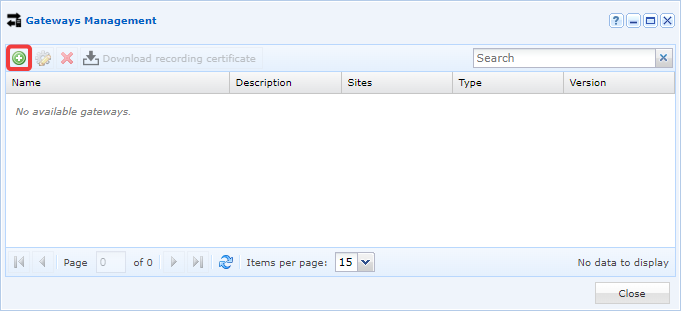
Opprett en ny Edge Gateway ved å klikke på ikonet +:
-
Fyll ut de ulike feltene som grensesnittet ber om:
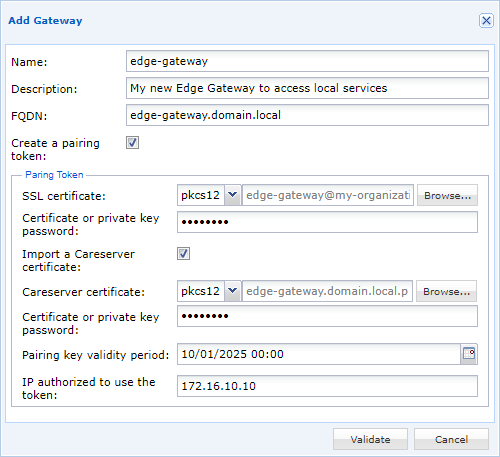
- Gi den nye Edge Gateway-en et navn.
- Angi eventuelt en beskrivelse for å identifisere den bedre eller forstå bruken av den.
- Definer FQDN til maskinen. Dette er viktig informasjon som må stemme med CN i sertifikatet for opptakstjenesten.
- Merk av alternativet for å opprette et pairing-token.
- Finn og skriv inn passordet til sertifikatet for Edge Gateway.
- Legg eventuelt til (anbefalt når den første Edge Gateway-instansen opprettes på maskinen) sertifikatet for opptakstjenesten med det tilhørende passordet, etter at du har merket av
Import a Careserver certificate. - Fastsett gyldighetsperioden til pairing-tokenet.
- Begrens eventuelt bruken av tokenet til en IP-adresse. Merk at det er IP-adressen som Mediation Controller ser. Hvis Edge Gateway er del av samme nettverk som Mediation Controller, er det sannsynligvis den private IP-adressen; ellers er det den offentlige IP-adressen.
-
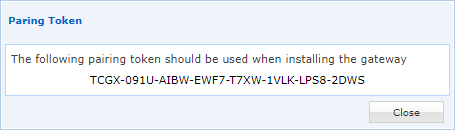
Pairing-tokenet genereres deretter og vises på skjermen:
Nødvendige forutsetninger
For å kunne opprette en ny HTML5 Gateway riktig må du skaffe et sertifikat for å koble til den.
Sertifikatet for HTML5 Gateway må være et sertifikat for klientautentisering og ha en CN av formen html5-gateway-name@organization-name. Der:
html5-gateway-namesvarer til det logiske navnet på HTML5 Gateway (siden én enkelt HTML5 Gateway-maskin kan ha flere instanser som kjører parallelt, kan navnet på HTML5 Gateway avvike fra navnet som er gitt maskinen). Navnet må ikke inneholde tegn med aksent eller mellomrom, og de eneste spesialtegnene som er tillatt, er-og_.organization-namesvarer til navnet på organisasjonen som HTML5 Gateway må koble seg til. Siden en Mediation Controller kan ha flere organisasjoner, er denne informasjonen avgjørende for at den skal vite hvilken organisasjon den er knyttet til.
Merk at Mediation Controller avviser alle sertifikater som ikke kommer fra en pålitelig PKI eller sertifiseringsinstans. For å legge til en ny pålitelig PKI eller sertifiseringsinstans følger du instruksjonene på følgende side: Legge til en pålitelig sertifiseringsinstans
-
Åpne modulen for administrasjon av HTML5 Gateway:
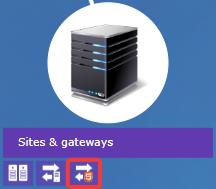
-
Opprett en ny HTML5 Gateway ved å klikke på ikonet +:
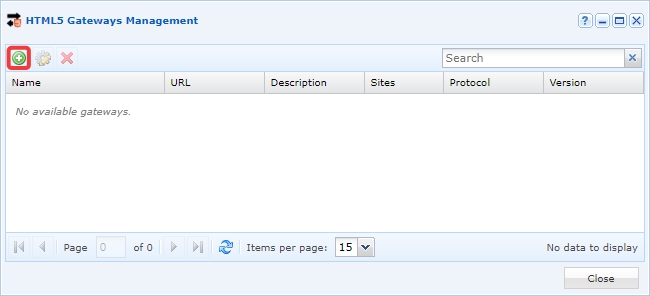
-
Fyll ut de ulike feltene som grensesnittet ber om:
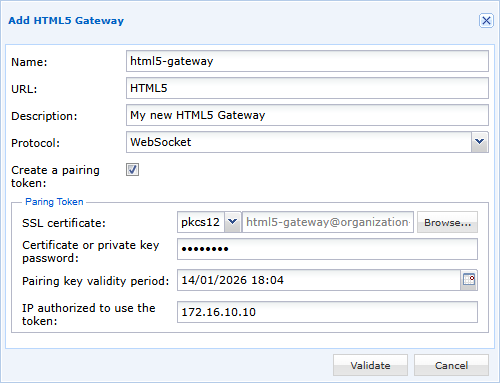
- Gi den nye HTML5 Gateway et navn.
- Angi tilgangs-URL-en (for en første instans i Standalone-arkitektur er dette vanligvis
HTML5; for et Cluster er detHTML5-1ogHTML5-2). - Skriv eventuelt inn en beskrivelse for å identifisere den bedre eller forstå bruken av den.
- Sett protokollen til
WebSocket. - Merk av alternativet for å opprette et pairing-token.
- Finn og skriv inn passordet til sertifikatet for HTML5 Gateway.
- Fastsett gyldighetsperioden til pairing-tokenet.
- Begrens eventuelt bruken av tokenet til en IP-adresse. Merk at det er IP-adressen som Mediation Controller ser. Hvis HTML5 Gateway er del av samme nettverk som Mediation Controller, er det sannsynligvis den private IP-adressen; ellers er det den offentlige IP-adressen.
-
Pairing-tokenet genereres deretter og vises på skjermen:
Tips
Hvis tokenet er mistet eller ikke kunne hentes etter opprettingen, vises det igjen når du redigerer innstillingene til den nye Edge Gateway-en.
Når pairing-tokenet er hentet, kan det brukes på en Edge Gateway eller HTML5 Gateway ved å følge denne anvisningen: Koble til en Edge Gateway med et pairing-token.