Gruppen Protected Users, Kerberos-autentisering, AD-segmentering og PAW-arbeidsstasjon
Sikring av Active Directory-kataloger er en sentral utfordring i infrastruktursikkerhet.
ANSSI (det franske nasjonale byrået for cybersikkerhet) legger særlig vekt på hvor viktig avskjerming er for denne sikkerheten, og på innføring av serversegmentering med Kerberos-autentisering. Dette er omtalt i deres anbefalinger for sikker administrasjon av IS basert på AD.
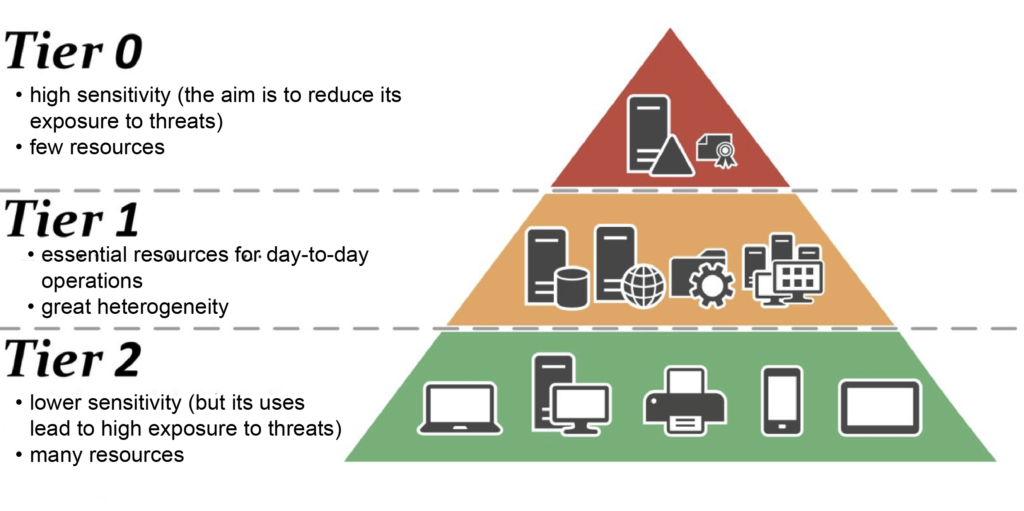
Løsningene våre CyberElements Bastion gir stor fleksibilitet i innføringen av denne sikkerheten, som kan deles inn i fire ulike integrasjonsnivåer som kan innføres trinnvis:
-
Protected Users
Innføringsnivå 1
Administratorer plassert i gruppen
Protected Users(autentiseringsprotokollen går fra NTLM til Kerberos)Vis innstillingene for Edge Gateway
Vis innstillingene for RDP-applikasjonen -
Kerberos armoring
Innføringsnivå 2
Innføring av Kerberos armoring
Vis innstillingene for Edge Gateway
Vis innstillingene for RDP-applikasjonen -
AD-segmentering
Innføringsnivå 3
Fordeling av servere og kontoer (brukere og administratorer) i siloer
-
Drift av PAW-arbeidsstasjoner
Innføringsnivå 4
Bruk av PAW-arbeidsstasjoner som ikke tillater ekstern tilgang
Kontroller innstillingene som kreves for å få tilgang til en PAW-arbeidsstasjon
Konfigurere RDP-applikasjoner for Kerberos-støtte
Adadvarsel!
For å konfigurere en privilegert RDP- eller en privilegert HTML5 RDP-applikasjon for Kerberos-støtte må du først utføre konfigurasjon 1 på de Edge Gateways som skal brukes til RDP-tilkobling med Kerberos.
For at en privilegert RDP- eller HTML5 RDP-applikasjon skal kunne koble seg til en RDP-server med Kerberos, må fire konfigurasjonsbetingelser være oppfylt:
- SSO-parameteren kan ikke være satt til
Disabled, den må altså væreEnabled,FixedellerRequest - Modus uten agent må være aktivert
- Servernavnet som skrives inn, må være et FQDN (hvis IP-adressen til serveren skrives inn, mislykkes autentiseringen).
- Kerberos må ikke være deaktivert i de avanserte innstillingene for RDP- eller HTML5 RDP-applikasjonen.
Example
For å konfigurere en privilegert RDP-applikasjon slik at den kobler seg til RDP-serveren my-rds-server med Kerberos, må du:
- Sette SSO-nivået til en annen verdi enn
Disabled, her tilEnabled(1), deretter aktivere modus uten agent (2) og til slutt skrive inn FQDN-en til RDP-serveren (3).
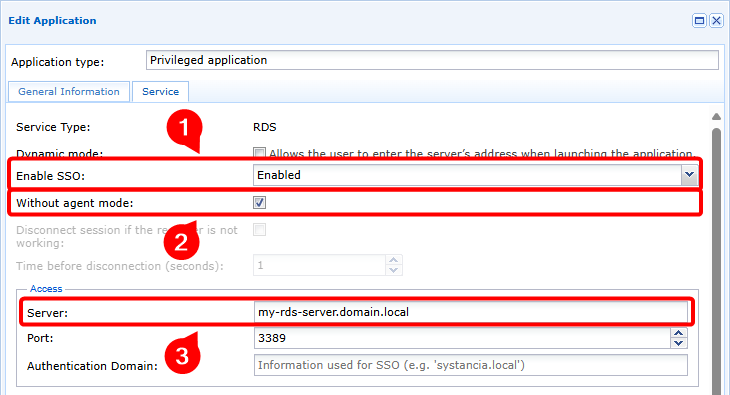
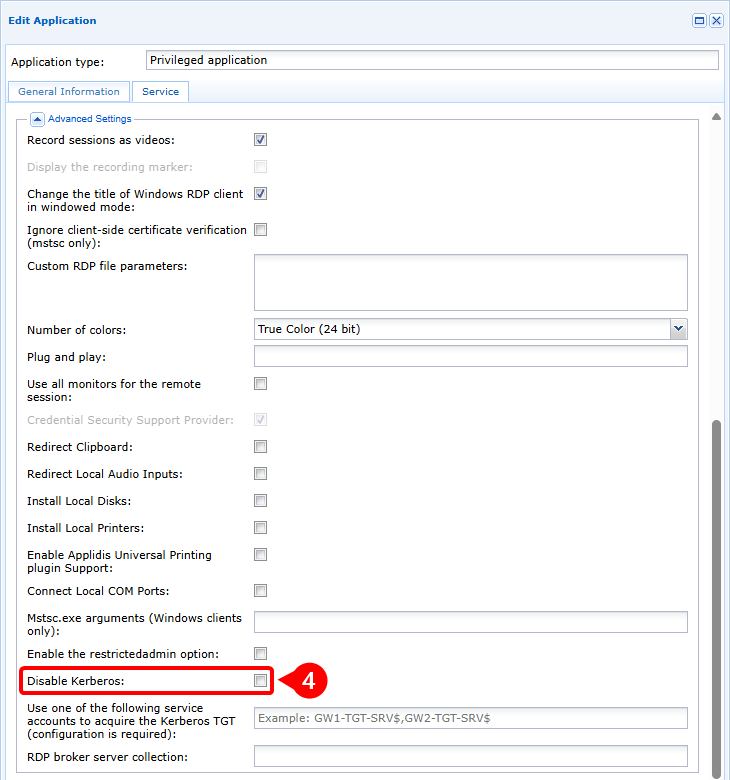
- Sikre at Kerberos ikke er deaktivert (4)
Flytdiagram
flowchart LR
    subgraph WAN
        USER(Brukerens arbeidsstasjon)
    end
    subgraph Cloud eller DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(RDP-server)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Brukeren åpner en privilegert RDP- eller HTML5 RDP-applikasjon med støtte for Kerberos-autentisering.
- Brukeren kobles til Edge Gateway i modus uten agent
- Edge Gateway ber Kerberos Domain Controller (KDC) om et TGT-token.
- KDC-en returnerer et kryptert og signert TGT
- Edge Gateway ber om en tjenestebillett som inneholder det forrige TGT-et
- KDC-en returnerer tjenestebilletten kryptert med tjenestenøkkelen
- Edge Gateway sender en tilgangsforespørsel til RDP-serveren, inkludert tjenestebilletten.
- RDP-serveren godkjenner tilgangen til tjenesten, og RDP-forbindelsen initialiseres.
Konfigurere RDP-applikasjoner for støtte for Kerberos armoring
Adadvarsel!
For å konfigurere en privilegert RDP- eller HTML5 RDP-applikasjon for støtte for Kerberos armoring må du først utføre konfigurasjon 1 og 2 på de Edge Gateways som skal brukes til RDP-tilkobling med Kerberos armoring.
For at en privilegert RDP- eller HTML5 RDP-applikasjon skal kunne koble seg til en RDP-server med Kerberos armoring, må fem konfigurasjonsbetingelser være oppfylt:
- SSO-parameteren kan ikke være satt til
Disabled, den må altså væreEnabled,FixedellerRequest - Modus uten agent må være aktivert
- Servernavnet som skrives inn, må være et FQDN (hvis IP-adressen til serveren skrives inn, mislykkes autentiseringen).
- Kerberos må ikke være deaktivert i de avanserte innstillingene for RDP- eller HTML5 RDP-applikasjonen.
- Angi navnet på tjenestedatamaskinkontoen som skal brukes til Kerberos armoring, ved å legge til en
$på slutten
Example
For å konfigurere en privilegert RDP-applikasjon slik at den kobler seg til RDP-serveren my-rds-server i modus med Kerberos armoring ved bruk av datamaskinkontoen svc_cyberelements, må du:
- Sette SSO-nivået til en annen verdi enn
Disabled, her tilEnabled(1), deretter aktivere modus uten agent (2) og til slutt skrive inn FQDN-en til RDP-serveren (3).
- Sikre at Kerberos ikke er deaktivert (4), og at navnet på tjenestedatamaskinkontoen er angitt, uten å glemme tegnet
$(5).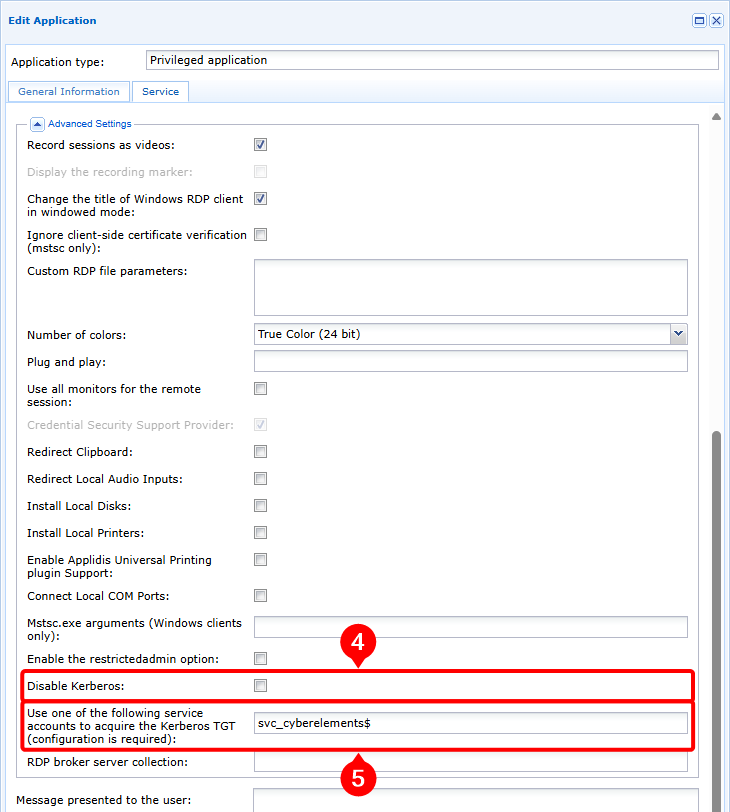
Flytdiagram
flowchart LR
    subgraph WAN
        USER(Brukerens arbeidsstasjon)
    end
    subgraph Cloud eller DMZ
        MEDIA(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        KDC(Kerberos Domain Controller)
        RDP(RDP-server)
    end

    USER --- |1| MEDIA --> |1| GW
    GW -.- |2| MEDIA -.-> |2| USER
    GW --> |3| KDC
    KDC -.-> |4| GW
    GW --> |5| KDC
    KDC -.-> |6| GW
    GW --> |7| RDP
RDP -.-> |8| GW- Brukeren åpner en privilegert RDP- eller HTML5 RDP-applikasjon med støtte for Kerberos-autentisering.
- Brukeren kobles til Edge Gateway i modus uten agent
- Edge Gateway ber Kerberos Domain Controller (KDC) om et TGT-token ved bruk av opplysningene om tjenestedatamaskinkontoen
- KDC-en returnerer et kryptert og signert TGT
- Edge Gateway ber om en tjenestebillett som inneholder det forrige TGT-et
- KDC-en returnerer tjenestebilletten kryptert med tjenestenøkkelen
- Edge Gateway sender en tilgangsforespørsel til RDP-serveren, inkludert tjenestebilletten.
- RDP-serveren godkjenner tilgangen til tjenesten, og RDP-forbindelsen initialiseres.
Særtrekk ved arkitekturen i et segmentert AD-miljø
Adadvarsel!
I et segmentert Active Directory-miljø er Kerberos armoring normalt konfigurert for administratorkontoene. Derfor må konfigurasjon 1 og 2 utføres på de Edge Gateways som skal brukes til å koble seg til RDP-serverne.
Når CyberElements Bastion brukes i et AD-miljø med siloer, må datamaskinkontoen for tjenesten som brukes til Kerberos-armering, tilordnes en silo.
Det betyr at hvis det er nødvendig å få tilgang til RDP-maskiner som hører til ulike nivåer, må det opprettes like mange tjenestedatamaskinkontoer, plassert i de respektive målnivåene.
Produktarkitekturen kan også bli påvirket.
Denne endringen påvirker først og fremst antallen Edge Gateways som rulles ut, der det anbefales å ha minst én dedikert til tilgangen for et bestemt nivå. Hvis konteksten likevel ikke tillater å rulle ut så mange Edge Gateways, kan man også bruke en arkitektur med én enkelt Edge Gateway:
flowchart LR
    subgraph WAN
        USER(Brukerens arbeidsstasjon)
    end
    subgraph Cloud eller DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T2
            GW-T2(Edge Gateway T2)
            RDP-T2(RDP-server T2)
        end
        subgraph T1
            GW-T1(Edge Gateway T1)
            RDP-T1(RDP-server T1)
        end
        subgraph T0
            GW-T0(Edge Gateway T0)
            KDC(Kerberos Domain Controller)
            RDP-T0(RDP-server T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW-T0
    MED ~~~ GW-T1
    MED ~~~ GW-T2

    GW-T0 ==TLS==> MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 ~~~ MED
    GW-T0 --Kerberos/LDAPS--> KDC
    GW-T0 -..-> |RDP| RDP-T0

    GW-T1 ==TLS==> MED
    GW-T1 ~~~ MED
    GW-T1 ~~~ MED
    GW-T1 --Kerberos/LDAPS--> KDC
    GW-T1 -..-> |RDP| RDP-T1

    GW-T2 ==TLS==> MED
    GW-T2 ~~~ MED
    GW-T2 --Kerberos/LDAPS--> KDC
GW-T2 -..-> |RDP| RDP-T2Med denne arkitekturen er konfigurasjonen av RDP-applikasjonene identisk med den for støtte for Kerberos armoring.
flowchart LR
    subgraph WAN
        USER(Brukerens arbeidsstasjon)
    end
    subgraph Cloud eller DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        GW(Edge Gateway)
        subgraph T2
            RDP-T2(RDP-server T2)
        end
        subgraph T1
            RDP-T1(RDP-server T1)
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
            RDP-T0(RDP-server T0)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW

    GW ==TLS==> MED
    GW ~~~ MED
    GW --Kerberos/LDAPS--> KDC
    GW-.-> |RDP| RDP-T0
    GW -.-> |RDP| RDP-T1
GW -.-> |RDP| RDP-T2Med denne arkitekturen er konfigurasjonen av RDP-applikasjonene identisk med den for støtte for Kerberos armoring.
Du må imidlertid også planlegge å bruke en keytab-fil på Edge Gateway som brukes til tilkoblingen, og som inneholder flere tjenestekontoer.
Særtrekk ved tilkobling til en PAW-arbeidsstasjon
En PAW (Privileged Access Workstation) er en arbeidsstasjon som er dedikert til administrasjonsoppgaver på et bestemt nivå.
På grunn av hvor kritisk denne arbeidsstasjonen er, brukes det svært ofte strengere sikkerhetsinnstillinger. Blant innstrammingene som brukes, sikrer prinsippet om ikke å eksponere tjenester på nettverket at ingen bakdører eller tjenester med sikkerhetssvakheter kan utnyttes.
Dette prinsippet gjør fjerntilgang til PAW-arbeidsstasjonen teoretisk umulig. CyberElements Bastion gjør det likevel mulig å opprette en tilkobling til PAW-arbeidsstasjonen uten at noen tjenester lytter på det lokale nettverket, takket være:
- aktivering av Remote Desktop-tjenestene
- konfigurasjon av den lokale brannmuren for å nekte tilgang til Remote Desktop-tjenesten fra alle andre IP-adresser enn dem til PAW-arbeidsstasjonen selv, eller
localhost - installasjonen av en innebygd Edge Gateway som gir lokal tilgang til Remote Desktop-tjenesten på PAW-arbeidsstasjonen
flowchart LR
    subgraph WAN
        USER(Brukerens arbeidsstasjon)
    end
    subgraph Cloud eller DMZ
        MED(Mediation Controller)
    end
    subgraph LAN
        subgraph T1
            GW(Edge Gateway T1)
            subgraph PAW_T1 [PAW T1]
                RDP{{RDP-server}}
                GW-WIN{{Embeded Edge Gateway}}
            end
        end
        subgraph T0
            KDC(Kerberos Domain Controller)
        end
    end

    USER ==TLS/HTTPS==> MED

    MED ~~~ GW & GW-WIN
    GW & GW-WIN ==TLS==> MED
    GW & GW-WIN ~~~ MED

    GW & PAW_T1 --> |Kerberos/LDAPS| KDC

    GW-WIN -.-> |RDP| RDP

GW --x |Ingen tilkobling tilgjengelig| PAW_T1flowchart LR
subgraph WAN
USER(Brukerens arbeidsstasjon)
end
subgraph Cloud eller DMZ
MED(Mediation Controller)
end
subgraph LAN
subgraph T1
GW(Edge Gateway T1)
subgraph PAW_T1 [PAW T1]
RDP{{RDP-server}}
GW-WIN{{Embeded Edge Gateway}}
end
end
subgraph T0
KDC(Kerberos Domain Controller)
end
end
USER --- |1| MED --> |1| GW
GW -.- |2| MED -.-> |2| USER
GW --> |3| KDC
KDC -.-> |4| GW
GW --> |5| KDC
KDC -.-> |6| GW
MED --> |7| GW & GW-WIN
GW --- |8| MED --- |8| GW-WIN --> |8| RDP
RDP -.- |9| GW-WIN -.- |9| MED -.-> |9| GW- Brukeren åpner en privilegert RDP- eller HTML5 RDP-applikasjon med støtte for Kerberos-autentisering mot en PAW-arbeidsstasjon
- Brukeren kobles til Edge Gateway i modus uten agent
- Edge Gateway ber Kerberos Domain Controller (KDC) om et TGT-token ved bruk av opplysningene om tjenestedatamaskinkontoen
- KDC-en returnerer et kryptert og signert TGT
- Edge Gateway ber om en tjenestebillett som inneholder det forrige TGT-et
- KDC-en returnerer tjenestebilletten kryptert med tjenestenøkkelen
- Mediation Controller varsler Edge Gateway og den innebygde Edge Gateway om at det er åpnet en tunnel mellom dem, der tunnelen går gjennom Mediation Controller
- Edge Gateway sender en tilgangsforespørsel til RDP-serveren, inkludert tjenestebilletten, via Mediation Controller og den innebygde Edge Gateway
- RDP-serveren godkjenner tilgangen til tjenesten, og RDP-forbindelsen initialiseres
Forutsetninger på PAW-arbeidsstasjonen
De spesifikke forutsetningene som skal innføres på PAW-arbeidsstasjonen (Privileged Access Workstation) for tilkobling til CyberElements Bastion, kan oppsummeres slik:
- Aktiver Remote Desktop-tjenesten
- Endre den lokale brannmuren slik at tilgang til Remote Desktop-tjenesten nektes for alle maskiner unntatt PAW-arbeidsstasjonen selv
- Endre virkemåten til Kerberos armoring slik at det alltid oppgis claims
- Installer en Windows Edge Gateway i innebygd modus
Aktivere Remote Desktop-tjenesten
Remote Desktop-tjenesten kan aktiveres manuelt slik det er beskrevet i Microsoft-dokumentasjonen Enable Remote Desktop on your PC.
Det er imidlertid også mulig å bruke en GPO for å aktivere tjenesten:
- Sti til GPO-innstillingen:
Computer Configuration > Policies > Administrative Templates > Windows Components > Remote Desktop Services > Remote Desktop Session Host > Connections - Innstilling:
Allow users to connect remotely by using Remote Desktop Services - Verdi:
Enabled
Endre brannmurreglene
Av sikkerhetsgrunner er det viktig å begrense tilgangen på brannmurnivå, for å hindre tilgang utenfra på RDP-porten.
Når RDP er aktivert, setter Windows som standard opp 2 brannmurregler som tillater tilgang til port 3389 over UDP og TCP.
Disse to reglene må endres slik at bare RDP-tilkoblinger fra den eksterne IP-adressen 127.0.0.1 tillates.
Hvis disse reglene ikke finnes, må de opprettes manuelt på serveren eller via en GPO.
Endre virkemåten til Kerberos armoring
Vi må også endre virkemåten til Kerberos.
Du kan sette opp følgende GPO for å gjøre dette:
- Sti til GPO-innstillingen:
Computer Configuration > Policies > Administrative Templates > System > KDC - Innstilling:
KDC support for claims, compound authentication and Kerberos armoring - Verdi:
Enabled, Always provide claims
Denne endringen har ingen innvirkning på sikkerheten i AD-segmenteringen og i den forsterkede Kerberos-implementeringen.
Installere en Windows Edge Gateway i innebygd modus
Forutsetninger
Før du fortsetter, installer en Windows Edge Gateway på PAW-arbeidsstasjonen og koble den til Mediation Controller: Installer en Windows Edge Gateway
Etter installasjonen av Windows Edge Gateway må den settes i innebygd modus.
Få tilgang til webgrensesnittet på Mediation Controller-serveren med URI-en /console.
Eksempler
Hvis tilgangen til Mediation Controller på web-IP-adressen er 10.0.10.10, nås administrasjonskonsollet på https://10.0.10.10/console.
Hvis Mediation Controller kan nås med et DNS-navn, for eksempel cyberelements-bastion.domain.local, nås administrasjonskonsollet på https://cyberelements-bastion.domain.local/console.
Når tilkoblingen er opprettet, må du huske å fjerne deklarasjonen av Windows Edge Gateway fra modulen Gateways Management.
Windows Edge Gateway er nå klar til å brukes som en innebygd Edge Gateway.
Når en økt åpnes, starter monitoren til Windows Edge Gateway automatisk (synlig med ikonet  i oppgavelinjen). Siden denne automatiske oppstarten ikke er nødvendig for PAW-arbeidsstasjoner, må den deaktiveres:
- Åpne registernøkkeleditoren
regedit.exesom administrator - Gå til registerhiven
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Run - Slett nøkkelen
IPdivaGateway Monitor - Start PAW-arbeidsstasjonen på nytt
Konfigurere RDP-applikasjoner for tilkobling til en PAW-arbeidsstasjon
Adadvarsel!
For å konfigurere en privilegert RDP- eller HTML5 RDP-applikasjon for tilkobling til en PAW-arbeidsstasjon må du først utføre konfigurasjon 1 til 3 på de Edge Gateways som skal brukes til tilkobling til PAW-arbeidsstasjonene.
For at en privilegert RDP- eller HTML5 RDP-applikasjon skal kunne koble seg til en PAW-arbeidsstasjon, må seks konfigurasjonsbetingelser være oppfylt:
- SSO-parameteren kan ikke være satt til Disabled, den må altså være Enabled, Fixed eller Request
- Modus uten agent må være aktivert
- Servernavnet som skrives inn, må være et FQDN (hvis IP-adressen til serveren skrives inn, mislykkes autentiseringen).
- Konfigurer ruting gjennom en innebygd Edge Gateway
- Kerberos må ikke være deaktivert i de avanserte innstillingene for RDP- eller HTML5 RDP-applikasjonen.
- Angi navnet på tjenestedatamaskinkontoen som skal brukes til Kerberos armoring, ved å legge til en
$på slutten
Betingelse 4 følger av konfigurasjonen av PAW-arbeidsstasjonene, der ingen tjenester skal lytte på det lokale nettverket. Ved å installere en Edge Gateway i form av et Windows-program får denne bare tilgang til tjenester som lytter på localhost.
Example
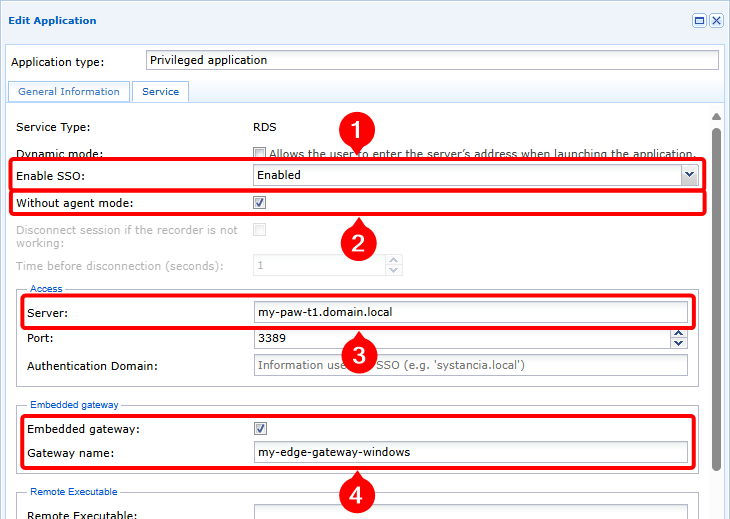
For å konfigurere en privilegert RDP-applikasjon slik at den kobler seg til RDP-serveren my-rds-server i modus med Kerberos armoring ved bruk av datamaskinkontoen svc_cyberelements, må du:
- Sette SSO-nivået til en annen verdi enn
Disabled, her tilEnabled(1), deretter aktivere modus uten agent (2), skrive inn FQDN-en til RDP-serveren (3), og til slutt aktivere modusen for innebygd Edge Gateway og angi navnet på den Windows Edge Gateway som er installert på PAW-arbeidsstasjonen (4).
- Sikre at Kerberos ikke er deaktivert (5), og at navnet på tjenestedatamaskinkontoen er angitt, uten å glemme tegnet
$(6).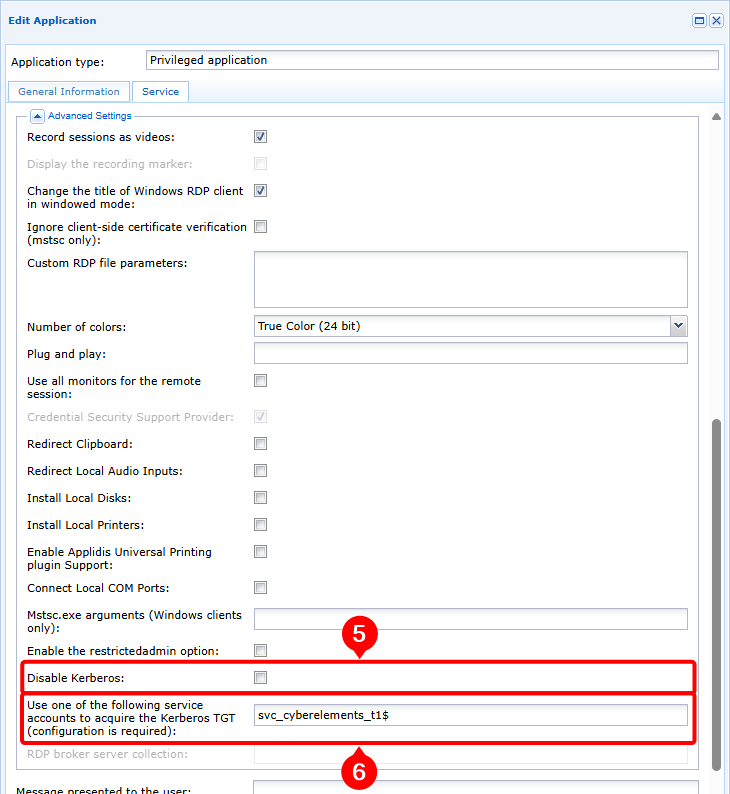
Feilsøking ved åpning av RDP-applikasjoner med Kerberos-autentisering
For å utføre en første analyse eller hente opplysningene som Systancia trenger for en grundig analyse av feil i Kerberos-autentiseringen, utfører du følgende handlinger:
-
Aktiver debug-loggene: sett parameteren
debugunder merket[Kerberos]tiltruei filen/etc/ipdiva/cleanroom/xrdprecord.inipå den Edge Gateway-serveren som brukes til tilkoblingen. Denne handlingen kan utføres med følgende kommando:1sed -i "3s/false/true/" /etc/ipdiva/cleanroom/xrdprecord.ini -
Logg på brukerportalen og start en privilegert applikasjon, RDP eller RDP HTML5, i modus uten agent og konfigurert for å bruke Kerberos. Noter følgende opplysninger:
- Klokkeslettet for åpningen av applikasjonen
- Brukernavnet som ble brukt for å koble seg til RDP-serveren
-
Hent følgende filer på den Edge Gateway som ble brukt til den forrige tilkoblingen:
/var/log/syslog: denne filen inneholder særlig loggene for start av økten i modus uten agent./var/lib/ipdiva/carerecord/log/freerdpout-<USER>-<DATE>.txt: erstatt<USER>med brukernavnet og<DATE>med datoen og klokkeslettet da applikasjonen ble åpnet, som du hentet i forrige trinn. Denne filen inneholder logger knyttet til oppretting av RDP-økten, inkludert fasen med Kerberos-autentisering.
-
Deaktiver debug-loggene: sett parameteren
debugunder merket[Kerberos]tilfalsei filen/etc/ipdiva/cleanroom/xrdprecord.inipå den Edge Gateway-serveren som brukes til tilkoblingen. Denne handlingen kan utføres med følgende kommando:1sed -i "3s/true/false/" /etc/ipdiva/cleanroom/xrdprecord.ini