Installasjon av Mediation Controller-serverne
Merk
Til påminnelse: bytte til root på Debian-maskiner må gjøres med følgende kommando:
1 | |
Instruksjonene på denne siden skal utføres på begge Mediation Controller-serverne, og du begynner med serveren MASTER.
Når det finnes forskjeller mellom serverne MASTER og SLAVE, blir de framhevet. Hvis ingenting er nevnt, gjelder instruksjonene både for serveren MASTER og for serveren SLAVE.
Laste ned speilet og de nødvendige verktøyene
Speilet CyberElements Cleanroom 4.6 og signaturnøkkelen til Systancia-repositoryet kan lastes ned fra denne lenken (krever at det opprettes en kundekonto): Systancia Marketplace
I tillegg til speilet og nøkkelen kreves det tredjepartsverktøy for oppgraderingsprosessen:
- En SSH-klient (på Windows kan du bruke PuTTY)
- En SCP-klient (på Windows kan verktøyene WinSCP eller FileZilla brukes)
Bruk SSH-klienten til å koble deg eksternt til serveren.
Bruk SCP-klienten til å overføre filer til den eksterne maskinen.
Forberede installasjonen
Konfigurasjon av nettverket
Installer pakken resolvconf slik at DNS-konfigurasjonen som er angitt i konfigurasjonsfilen som endres om litt, kan tas i bruk:
1 | |
Det er helt nødvendig å konfigurere en statisk nettverksadresse for Mediation Controller. Først må du hente navnet på nettverksgrensesnittet til maskinen. Kjør følgende kommando som root:
1 | |
Denne kommandoen viser navnet på nettverksgrensesnittet, statusen til det og IP-adressene som er tilordnet grensesnittet.
Eksempel
Etter at kommandoen er kjørt, vises følgende utdata:
1 | |
Navnet på nettverksgrensesnittet er ens192.
Når navnet på nettverksgrensesnittet er hentet, er det nå mulig å redigere nettverkskonfigurasjonen for maskinen.
Rediger filen /etc/network/interfaces for å endre den etter følgende mal:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Der:
INTERFACE_NAMEmå erstattes med navnet på nettverksgrensesnittet som ble hentet tidligere.RIP_MED_WEB_MASTERmå erstattes med den reelle hoved-IP-adressen til serveren, som blir IP-adressen webkonsollene kan nås gjennom.NETMASKmå erstattes med nettverksmasken som hører til IP-adressen.NETWORK_GATEWAYmå erstattes med standardgatewayen for nettverket.IP_DNSmå erstattes med IP-adressen til DNS-serveren. Hvis flere servere må konfigureres (maksimalt 3), skiller du dem med et mellomrom.DNS_SUFFIXmå erstattes med DNS-suffikset som skal brukes. Hvis det ikke er noe suffiks å angi, sletter du linjen.RIP_MED_SSL_MASTERmå erstattes med den reelle sekundære IP-adressen til serveren. Dette blir IP-adressen SSL Router kan nås gjennom.
Eksempel
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Til slutt gjenstår det bare å starte tjenesten networking på nytt for å laste inn den nye nettverkskonfigurasjonen:
1 | |
Det er helt nødvendig å konfigurere en statisk nettverksadresse for Mediation Controller. Først må du hente navnet på nettverksgrensesnittet til maskinen. Kjør følgende kommando som root:
1 | |
Denne kommandoen viser navnet på nettverksgrensesnittet, statusen til det og IP-adressene som er tilordnet grensesnittet.
Eksempel
Etter at kommandoen er kjørt, vises følgende utdata:
1 | |
Navnet på nettverksgrensesnittet er ens192.
Når navnet på nettverksgrensesnittet er hentet, er det nå mulig å redigere nettverkskonfigurasjonen for maskinen.
Rediger filen /etc/network/interfaces for å endre den etter følgende mal:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Der:
INTERFACE_NAMEmå erstattes med navnet på nettverksgrensesnittet som ble hentet tidligere.RIP_MED_WEB_SLAVEmå erstattes med den reelle hoved-IP-adressen til serveren, som blir IP-adressen webkonsollene kan nås gjennom.NETMASKmå erstattes med nettverksmasken som hører til IP-adressen.NETWORK_GATEWAYmå erstattes med standardgatewayen for nettverket.IP_DNSmå erstattes med IP-adressen til DNS-serveren. Hvis flere servere må konfigureres (maksimalt 3), skiller du dem med et mellomrom.DNS_SUFFIXmå erstattes med DNS-suffikset som skal brukes. Hvis det ikke er noe suffiks å angi, sletter du linjen.RIP_MED_SSL_SLAVEmå erstattes med den reelle sekundære IP-adressen til serveren. Dette blir IP-adressen SSL Router kan nås gjennom.
Eksempel
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Til slutt gjenstår det bare å starte tjenesten networking på nytt for å laste inn den nye nettverkskonfigurasjonen:
1 | |
Ett siste trinn gjenstår: å endre den interne navneoppløsningen på maskinen slik at den slår opp den reelle hoved-IP-adressen sin (som svarer til RIP_MED_WEB_MASTER eller RIP_MED_WEB_SLAVE).
Rediger derfor filen /etc/hosts og erstatt 127.0.1.1 med RIP_MED_WEB_MASTER eller RIP_MED_WEB_SLAVE avhengig av Mediation Controller-serveren.
Example
For en Mediation Controller-server der den reelle web-IP-adressen er 10.0.10.10 og navnet er mediation-controller.domain.local, får filen /etc/hosts følgende verdi:
1 2 | |
OBS!
En feilaktig konfigurasjon av filen kan forårsake en feil ved installasjonen av pakken collectd.
Konfigurere pakkebehandleren APT
Last opp filene som er lastet ned fra Systancia Marketplace, til katalogen /tmp/ på serveren ved hjelp av en SCP-klient:
systancia.gpgcleanroom-4.6.1-build33.1096.D12-full.tgz
Logg på serveren som root, og kjør deretter følgende kommandoer for å pakke ut Systancia-repositoryet, konfigurere bruken av det i APT og autentisere det.
1 2 3 4 5 | |
Vi anbefaler sterkt å deaktivere installasjonen av unødvendige pakker når apt-kommandoer kjøres. Kjør følgende kommando for å gjøre det:
1 | |
Kontrollere om locale en_US.utf8 finnes
Installasjon av Mediation Controller-serveren krever at locale en_US.utf8 genereres.
For å kontrollere om de allerede er generert på serveren, kjører du følgende kommando som root:
1 | |
Hvis svaret fra kommandoen viser en_US.utf8, går du videre til neste trinn, konfigurasjonen av GRUB.
Ellers kjører du følgende kommandoer for å legge denne localen til maskinen:
1 2 | |
Konfigurere oppstartsprogrammet GRUB
Når disse kommandoene er kjørt, må du starte maskinen på nytt etter at du har gjort en innstilling i oppstartsprogrammet GRUB:
1 2 3 | |
Installasjon av Mediation Controller-serveren i CyberElements Bastion
Installasjon av basiskomponentene
Start installasjonen av komponentene med følgende kommando som root:
1 | |
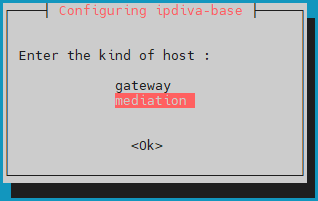
Når alle avhengighetene er lastet ned, åpnes det et vindu der du må velge servertypen. Velg mediation:
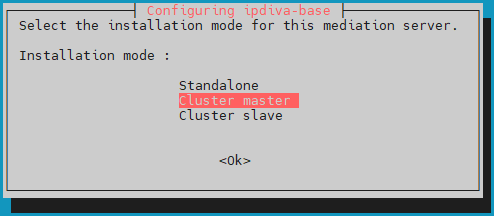
Velg deretter installasjonsmodusen lbMaster:
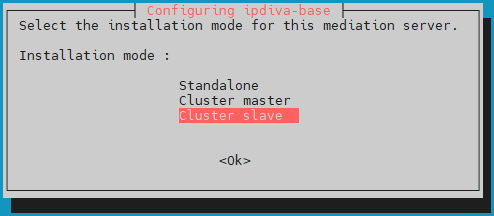
Velg deretter installasjonsmodusen lbSlave:
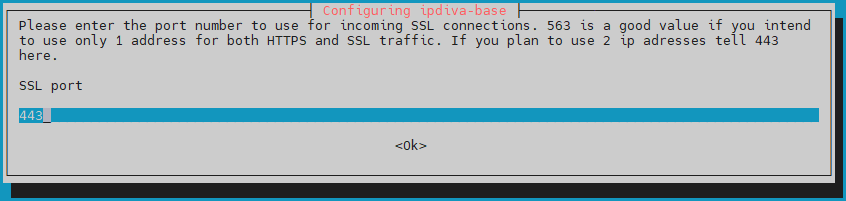
Deretter må du angi porten som SSL Router skal lytte på. Denne lytteporten er vanligvis satt til 443, men porten 8443 kan også brukes hvis Mediation Controller bare bruker én IP-adresse:
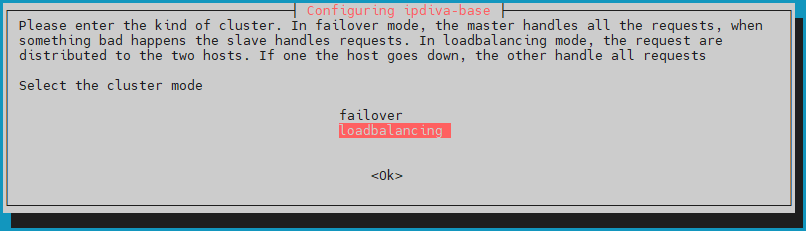
Sett deretter Cluster-modusen til loadbalancing slik at brukerlasten fordeles på begge Mediation Controller-serverne:
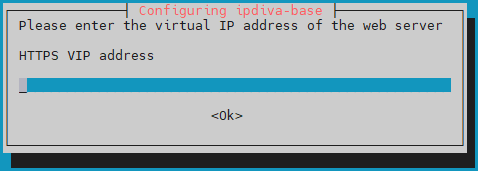
Angi den virtuelle web-IP-adressen for clusteret, VIP_MED_WEB:
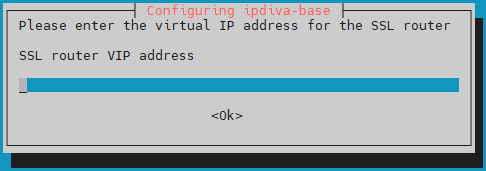
Angi den virtuelle SSL-IP-adressen for clusteret, VIP_MED_SSL:
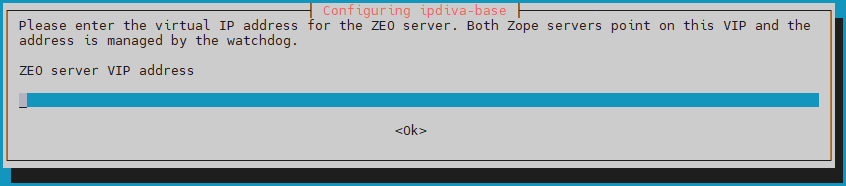
Angi den virtuelle IP-adressen for konfigurasjonsdatabasen til clusteret, VIP_MED_ZEO:
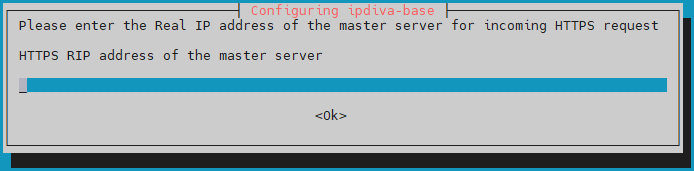
Angi den reelle web-IP-adressen til Mediation Controller MASTER, RIP_MED_WEB_MASTER:
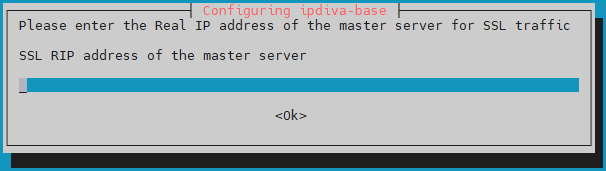
Angi den reelle SSL-IP-adressen til Mediation Controller MASTER, RIP_MED_SSL_MASTER:
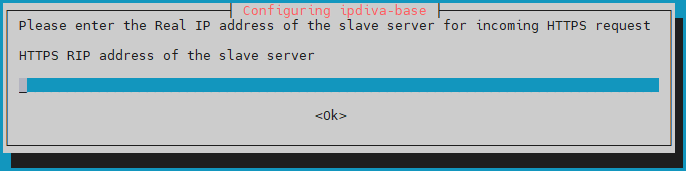
Angi den reelle web-IP-adressen til Mediation Controller SLAVE, RIP_MED_WEB_SLAVE:
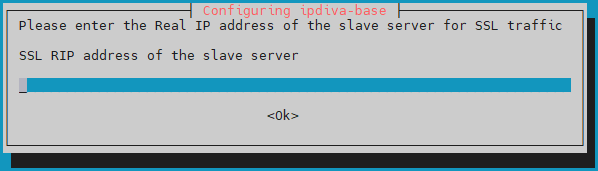
Angi til slutt den reelle SSL-IP-adressen til Mediation Controller SLAVE, RIP_MED_SSL_SLAVE:
Hva gjør jeg hvis det oppstår en feil?
Hvis det er en feil i informasjonen du har skrevet inn, fortsetter du installasjonen av pakken ipdiva-base og bruker deretter følgende kommando for å konfigurere serveren på nytt:
1 | |
Installasjon av Cluster-komponentene
Etter installasjonen av basiskomponentene må Cluster-komponentene installeres på Mediation Controller-serverne:
1 | |
Etter installasjonen av komponentene kreves en omstart:
1 | |
Konfigurasjon av clusteret
Endre passordet for konsollet /mediation/system i CyberElements Gate
På dette stadiet av installasjonen er et nytt administrasjonsgrensesnitt tilgjengelig: Endre passord
Bruk av lisenser og sertifikater
Fortsatt i konsollet /mediation/system må du legge inn sertifikatene og lisensene for Mediation Controller-serveren.
OBS!
Lisensen og sertifikatet for SSL Router er spesifikke for Mediation Controller-serveren MASTER eller SLAVE.
Å konfigurere feil lisens eller feil sertifikat vil føre til feilfunksjoner senere.
Bruk lisensen og sertifikatet for komponenten SSL Router: 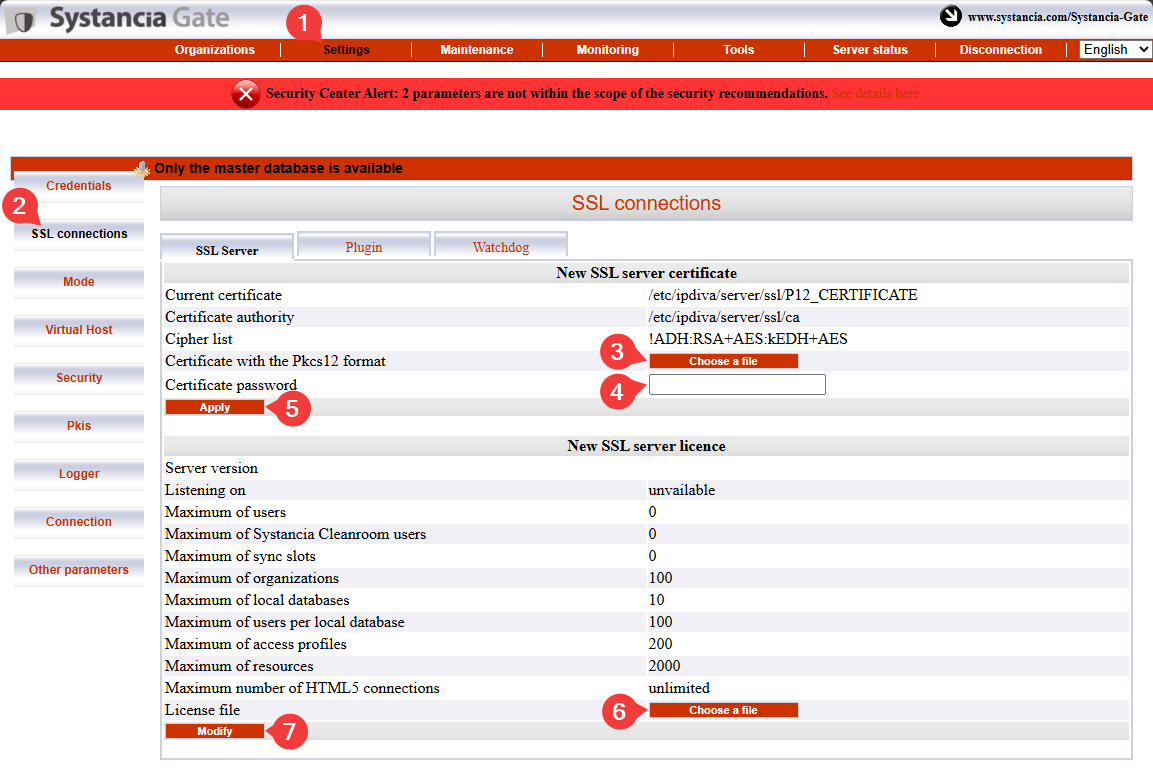
- Klikk på fanen
Settings. - Velg
SSL Connectionsi menyen. - Søk etter sertifikatet for SSL Router.
- Skriv inn passordet for SSL Router-sertifikatet.
- Klikk på
Applyfor å bruke sertifikatet på SSL Router. - Velg lisensfilen for serveren.
- Klikk på
Modifyfor å bruke serverlisensen.
Legg deretter inn sertifikatinformasjonen for CyberElements Bastion-klienten: 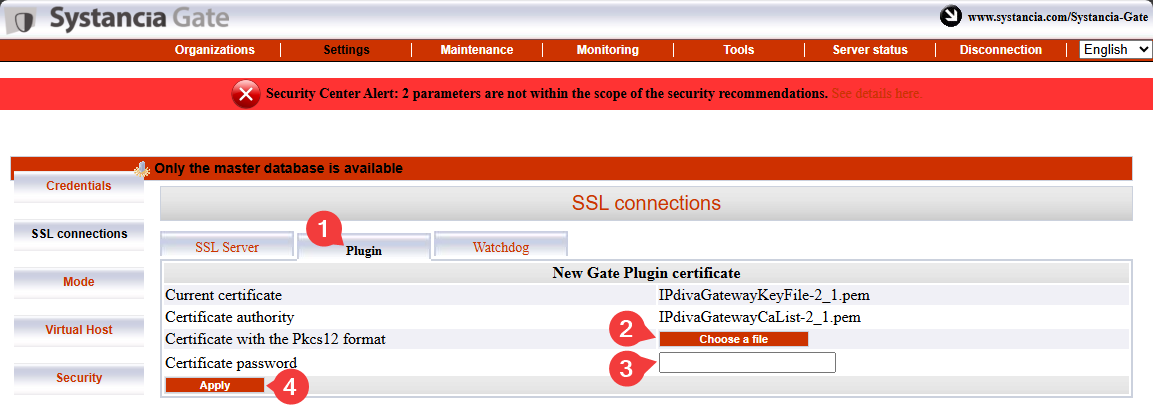
- Velg fanen
Plugin. - Søk etter sertifikatet for CyberElements Bastion-klienten.
- Skriv inn passordet for sertifikatet.
- Klikk på
Applyfor å bruke sertifikatet.
Det gjenstår å legge inn informasjonen for Watchdog-sertifikatet: 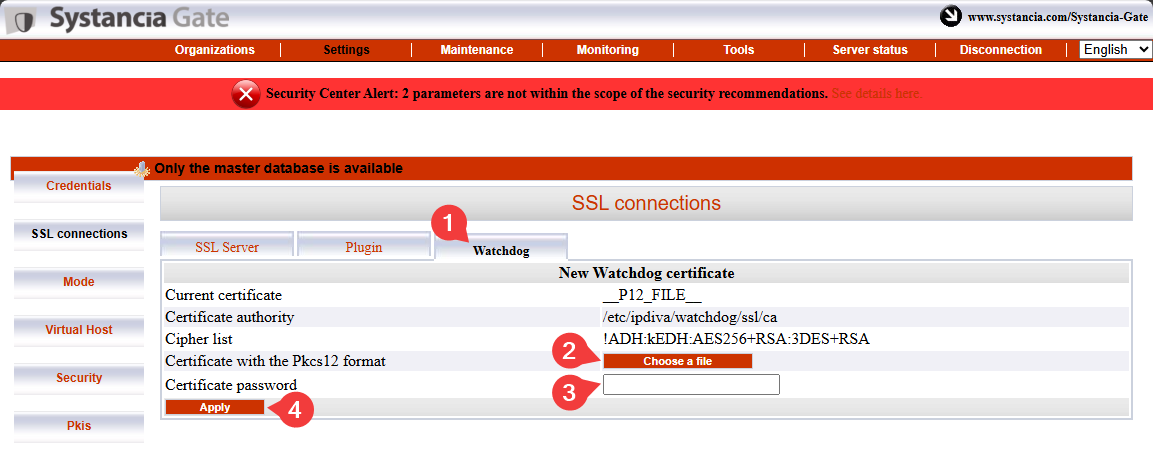
- Velg fanen
Watchdog - Søk etter Watchdog-sertifikatet.
- Skriv inn passordet for sertifikatet.
- Klikk på
Applyfor å bruke sertifikatet.
For at disse endringene skal tre i kraft, må du starte SSL Router og Watchdog på nytt: 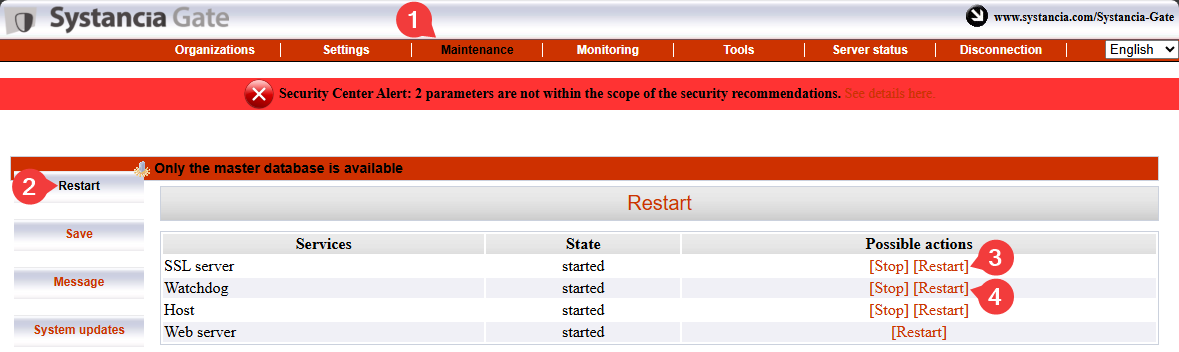
Pairing av Mediation Controller-serverne
OBS!
På dette punktet må begge Mediation Controller-serverne være konfigurert til og med bruk av lisenser og sertifikater.
Hvis Mediation Controller-serveren SLAVE ennå ikke er konfigurert, gjør du det ved å begynne fra starten av denne dokumentasjonen.
Trinnet for pairing av Mediation Controller-serverne oppretter en tillitsforbindelse mellom de to serverne og initialiserer cluster-driften.
På Mediation Controller-serveren SLAVE
Kjør følgende kommando som root for å sende en pairing-forespørsel til Mediation Controller-serveren MASTER:
1 | |
Erstatt RIP_MED_WEB_MASTER med den aktuelle IP-adressen.
Eksempel
Hvis RIP_MED_WEB_MASTER er lik 10.0.10.10, er kommandoen som skal skrives inn, følgende:
1 | |
På Mediation Controller-serveren MASTER
Kjør følgende kommando som root for å vise ventende pairing-forespørsler og hente ID-en til forespørselen:
1 | |
Kjør deretter følgende kommando for å godta pairing-forespørselen, og erstatt ID med ID-en som ble hentet med den forrige kommandoen:
1 | |
Eksempel
Hvis returverdien til kommandoen hostManagerCtl getPendingRequests er som følger:
1 2 3 | |
Da er kommandoen for å godta pairing-forespørselen følgende:
1 | |
For å kontrollere tilknytningen bruker du følgende kommando på Mediation Controller-serveren (enten MASTER eller SLAVE):
1 | |
Resultatet er forskjellig avhengig av serveren kommandoen kjøres på:
Det forventede resultatet på Mediation Controller-serveren MASTER er følgende:
1 | |
Eksempel
1 | |
Det forventede resultatet på Mediation Controller-serveren SLAVE er følgende:
1 | |
Eksempel
1 | |
På Mediation Controller-serveren SLAVE
Du kan kontrollere statusen for bootstrap fra serveren SLAVE med følgende kommando:
1 | |
Et cluster som ikke har synkroniseringsproblemer, returnerer verdien 0.
En siste rekke kommandoer er nødvendig, igjen på serveren SLAVE, for å synkronisere en hemmelighet som deles mellom de to Mediation Controller-serverne:
1 2 | |
Aktivering av interserver-forbindelsen
Hva er formålet med interserver-forbindelsen?
Det er en spesiell forbindelse i cluster-driften som gjør det mulig for en Mediation Controller-server å rute trafikk til en annen Mediation Controller-server i tilfeller der Edge Gateway-målet ikke er koblet til den første serveren, men bare til den andre.
Hvis for eksempel Mediation Controller-serveren MASTER ikke lenger er koblet til Edge Gateway, kan den bruke interserver-forbindelsen for å nå Edge Gateway via Mediation Controller-serveren SLAVE.
flowchart LR
    MASTER(Mediation Controller<br/>MASTER) --x |Tilkobling mistet| GW(Edge Gateway)
MASTER --> |Forbindelse mellom servere| SLAVE(Mediation Controller<br/>SLAVE) --> GWPå Mediation Controller-serveren MASTER
Rediger filen /etc/ipdiva/server/remoteServers.xml for å angi CN for interserver-sertifikatet:
1 2 3 4 5 6 7 8 9 | |
Erstatt SLAVECN med CN for sertifikatet som er beregnet på interserver-forbindelsen.
Hvis du ikke kjenner CN for interserver-sertifikatet, kan tegnet * skrives inn (anbefalt hvis du er i tvil):
1 2 3 4 5 6 7 8 9 | |
Eksempel
Med følgende informasjon lagt til grunn:
- CN for interserver-sertifikatet:
my-interserver-cert
Filen /etc/ipdiva/server/remoteServers.xml på Mediation Controller-serveren MASTER fylles ut slik:
1 2 3 4 5 6 7 8 9 | |
Fullstendig fil
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 | |
På Mediation Controller-serveren SLAVE
Send interserver-sertifikatet til Mediation Controller SLAVE, i katalogen /tmp/.
Kjør deretter følgende kommandoer som root for å flytte det til målkatalogen med de riktige tillatelsene:
1 2 3 | |
Rediger deretter filen /etc/ipdiva/server/remoteServers.xml for å legge følgende innhold til taggen <remoteConfig> (den gamle taggen <localCluster> kan slettes helt):
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Erstatt:
MASTERCN: angi CN for SSL Router-sertifikatet til Mediation ControllerMASTER; det er vanligvisRIP_MED_SSL_MASTER.RIP_MED_SSL_MASTER: svarer til den sekundære IP-adressen til Mediation ControllerMASTER.PORT_RIP_MED_SSL_MASTER: dette er porten som SSL Router til Mediation ControllerMASTERlytter på; den er vanligvis443.INTERSERVER.P12: navnet på sertifikatet som er beregnet på interserver-forbindelsen.PASSWORD: passordet for interserver-sertifikatet.
Eksempel
Med følgende informasjon lagt til grunn:
- Navn på interserver-sertifikatet:
my-interserver-cert.p12 - Passord for interserver-sertifikatet:
MySecurePassword - RIP SSL for Mediation Controller
MASTER:10.0.10.11 - Port på RIP SSL for Mediation Controller
MASTER:443 - CN for sertifikatet til Mediation Controller
MASTER:10.0.10.11
Filen /etc/ipdiva/server/remoteServers.xml på Mediation Controller-serveren SLAVE fylles ut slik:
5 6 7 8 9 10 11 12 13 14 15 16 17 | |
Fullstendig fil
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 | |
Endre konfigurasjonen av SSL Router SLAVE ved å kjøre følgende kommando:
1 | |
På Mediation Controller-serverne MASTER og SLAVE
Start SSL Router på nytt for å ta i bruk innstillingene for interserver-forbindelsen:
1 | |
For å bekrefte at interserver-forbindelsen fungerer riktig, må følgende kommando returnere et resultat:
1 | |
Den forrige kommandoen skal produsere en logg som inneholder følgende: TRACE Router.floodWithLocalInfos sent 0 peer(s), 0 foreignPeers, and 0 multicast group(s).
Hvis ingen slik logg vises, kontrollerer du konfigurasjonen som ble satt opp i dette kapitlet.
I webkonsollet /mediation/system til Mediation Controller MASTER
Aktiver interserver-forbindelsen mellom de to Mediation Controller-serverne ved å redigere den virtuelle SSL-verten default: 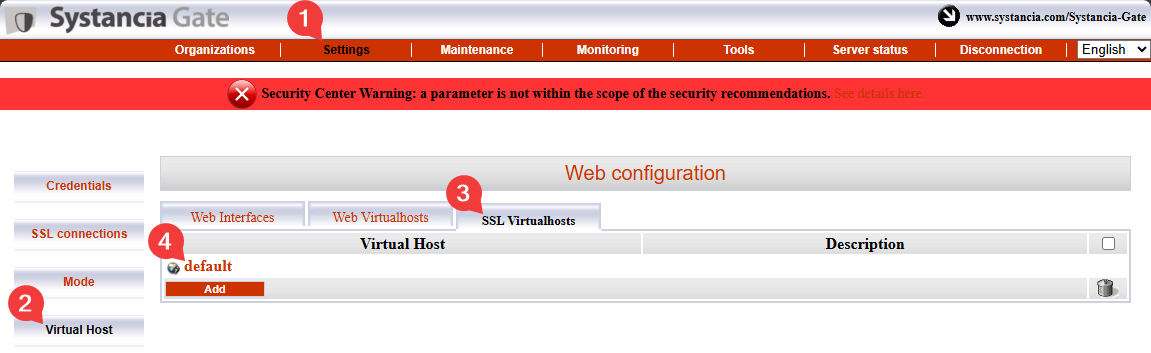
Fyll ut de ulike feltene ved hjelp av instruksjonene nedenfor, og aktiver funksjonen for interserver-forbindelse ved å merke av boksen Is cross-server linking configured?: 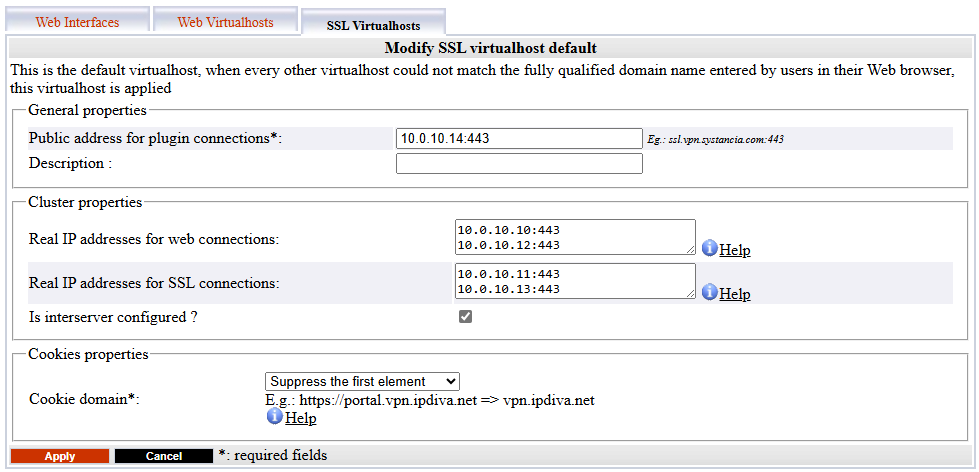
Public address for plugin connections: svarer tilVIP_MED_SSLfulgt av lytteporten (vanligvis443).Actual public IP addresses for web connections: svarer til paret av reelle web-IP-adresser (RIP_MED_WEB_MASTERogRIP_MED_WEB_SLAVE) med de tilhørende portene, én linje per par av IP-adresse og port.Actual public IP addresses for SSL connections: svarer til paret av reelle SSL-IP-adresser (RIP_MED_SSL_MASTERogRIP_MED_SSL_SLAVE) med de tilhørende portene, én linje per par av IP-adresse og port.
Installasjon av komponentene som er spesifikke for CyberElements Bastion
Start installasjonen av komponentene i CyberElements Bastion på Mediation Controller-serverne med følgende kommando:
1 | |
Serverne må startes på nytt for å fullføre installasjonen:
1 | |
Tilkobling til PostgreSQL-databasen
For å fungere krever CyberElements Bastion bruk av en ekstern PostgreSQL-database (DB) for å lagre innstillingene sine og de ulike loggene i konsollet /system.
Hvis DB-en er direkte tilgjengelig fra Mediation Controller-serverne, går du direkte til trinnet for initialisering av DB-en.
Tilkobling til en database i LAN-et
For å muliggjøre tilkobling til en database som ligger i LAN-et, uten å åpne en flyt fra DMZ til LAN, videresendes databaseflyten gjennom en TLS-tunnel mellom Edge Gateway-serverne og Mediation Controller-serverne.
For å oppnå dette må én Edge Gateway (eller to Edge Gateway-servere) konfigureres ved hjelp av den underliggende teknologien CyberElements Gate.
Deklarasjon av Edge Gateway-serverne i CyberElements Gate
For å gjøre det starter du med å logge på konsollet /mediation/system i CyberElements Gate.
Gå deretter til menyen ”Organizations” og klikk på ”Add”: 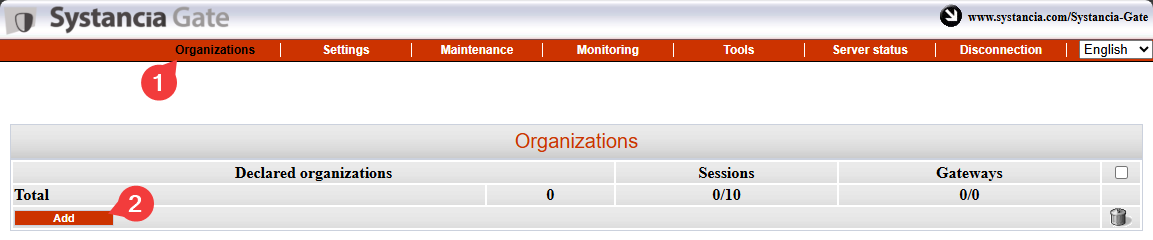
Skriv inn navnet på organisasjonen, som må være forskjellig fra det som er tilordnet CyberElements Bastion (for eksempel tunnel), og angi minst én lisens for brukerøkt sammen med passordet for kontoen admin: 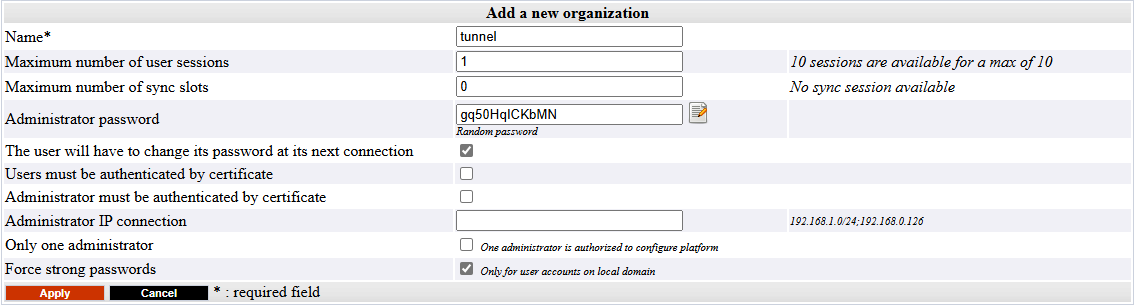
Logg på administrasjonsgrensesnittet til organisasjonen du opprettet tidligere, med kontoen admin ved å gå til /gate/admin: 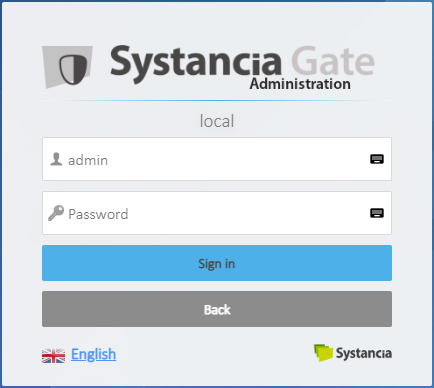
Deklarer deretter de to Edge Gateway-serverne som skal brukes til å sette opp tunnelen.
Til venstre holder du pekeren over Infrastructure, klikker på Gateways og deretter på knappen Add: 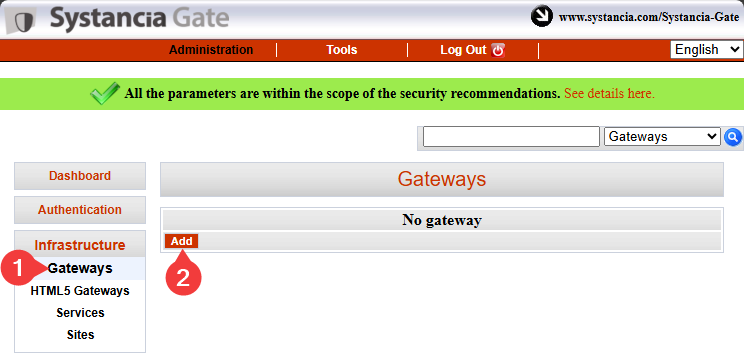
Skriv inn navnet på den første Edge Gateway og bekreft oppføringen: 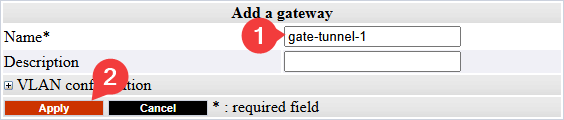
Informasjon
Til påminnelse: navnet på en Edge Gateway er knyttet til sertifikatet den bruker for å autentisere seg overfor SSL Router til Mediation Controller.
Dette navnet har følgende form <GW_NAME>@<ORGANIZATION_NAME>, der <GW_NAME> svarer til navnet på Edge Gateway, og der <ORGANIZATION_NAME> svarer til navnet på organisasjonen som er opprettet i systemkonsollet til CyberElements Gate.
Gjenta trinnet for deklarasjon av Edge Gateway for den andre Edge Gateway.
Tilkoblinger og innstillinger for tunnelen på Edge Gateway-serverne
Informasjon
De følgende trinnene kan gjentas på begge Edge Gateway-serverne som brukes til tunnelen for å få tilgang til databasen.
Forutsetninger
For å fullføre denne delen må du bruke en av følgende:
- En virtuell Edge Gateway-appliance der bare systeminitialiseringen er utført.
- En Edge Gateway installert fra grunnen av med Edge Gateway-komponentene installert.
Bruk først et verktøy som WinSCP eller FileZilla for å overføre sertifikatet som kreves for tilkoblingen, til katalogen /tmp/ på Edge Gateway via SCP.
Koble deg deretter til via SSH og bytt til root.
For å koble Edge Gateway til begge Mediation Controller-serverne må du opprette to nye Edge Gateway-forekomster: den ene kobler seg til Mediation Controller MASTER, den andre til Mediation Controller SLAVE.
Kjør følgende kommandoer for å opprette dem:
1 2 | |
Kopier sertifikatfilen til katalogene /etc/ipdiva/gateway-tunnel-master/ssl/ og /etc/ipdiva/gateway-tunnel-slave/ssl/:
1 2 | |
Erstatt <CERT_NAME> med navnet på sertifikatet som Edge Gateway må bruke for å koble seg til Mediation Controller.
Konfigurer Edge Gateway-forekomstene slik at de kan koble seg til Mediation Controller-serverne.
Konfigurasjonene er forskjellige avhengig av hvilken Mediation Controller som skal kontaktes. Utfør begge innstillingene:
Rediger filen /etc/ipdiva/gateway-tunnel-master/gateway.xml og fyll den ut med følgende informasjon (flere deler er utelatt og er merket med […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Erstatt følgende elementer:
@SERVER@: må erstattes med adressenRIP_MED_SSL_MASTER@SERVERPORT@: må erstattes med lytteporten til SSL Router, normalt satt til443keyfile.pem: må erstattes med navnet på sertifikatfilenPASSWORD: må erstattes med passordet for sertifikatet@RPC_PORT@: må erstattes med en port som maskinen ikke lytter på for øyeblikket; porten9082kan brukes
Eksempel
Med følgende informasjon lagt til grunn:
RIP_MED_SSL_MASTERer lik:10.0.10.11- Lytteport for SSL Router:
443 - Navn på sertifikatfilen:
gate-tunnel.p12 - Passord for sertifikatet:
Str0ngP@ssw0rd
Filen /etc/ipdiva/gateway-tunnel-master/gateway.xml konfigureres slik:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Fullstendig fil
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Rediger filen /etc/ipdiva/gateway-tunnel-slave/gateway.xml og fyll den ut med følgende informasjon (flere deler er utelatt og er merket med […]):
1 2 3 4 5 6 7 8 9 10 11 12 | |
Erstatt følgende elementer:
@SERVER@: må erstattes med adressenRIP_MED_SSL_SLAVE@SERVERPORT@: må erstattes med lytteporten til SSL Router, normalt satt til443keyfile.pem: må erstattes med navnet på sertifikatfilenPASSWORD: må erstattes med passordet for sertifikatet@RPC_PORT@: må erstattes med en port som ikke er i bruk på maskinen for øyeblikket; porten9083kan brukes
Eksempel
Med følgende informasjon lagt til grunn:
RIP_MED_SSL_SLAVEer lik:10.0.10.13- Lytteport for SSL Router:
443 - Navn på sertifikatfilen:
gate-tunnel.p12 - Passord for sertifikatet:
Str0ngP@ssw0rd
Filen /etc/ipdiva/gateway-tunnel-slave/gateway.xml konfigureres slik:
1 2 3 4 5 6 7 8 9 10 11 12 | |
Fullstendig fil
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 | |
Nå som forekomstene er konfigurert for å koble seg til Mediation Controller-serverne, må de i tillegg konfigureres for å videresende tilkoblingen fra Mediation Controller til databasen.
Rediger derfor filen /etc/ipdiva/gateway-tunnel-master/services.xml og endre den slik:
1 2 3 4 5 6 7 8 9 | |
Erstatt DB_SERVER med DNS-navnet eller IP-adressen som brukes for å koble til databasen, og DB_PORT med lytteporten til databaseforekomsten.
Gjenta denne konfigurasjonen for forekomsten som kobler seg til Mediation Controller-serveren SLAVE, ved å kopiere filen:
1 | |
Start til slutt Edge Gateway-forekomstene slik at de oppretter tilkoblingen til Mediation Controller-serverne:
1 2 | |
Konfigurere tunnelen på Mediation Controller-serverne
For at tunnelen skal kunne brukes av Mediation Controller-serverne, må du i tillegg deklarere at den finnes.
Logg derfor på Mediation Controller-serverne som root og rediger filen /etc/ipdiva/server/services.xml for å legge til følgende del (flere deler er utelatt og er merket med […]):
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Erstatt følgende elementer:
GW1_NAMEmed navnet på den første Edge GatewayGW2_NAMEmed navnet på den andre Edge GatewayORGANIZATION_NAMEmed navnet på CyberElements Gate-organisasjonen som ble opprettet tidligere
Eksempel
Med følgende informasjon lagt til grunn:
- Navn på Edge Gateway 1:
gate-tunnel-1 - Navn på Edge Gateway 2:
gate-tunnel-2 - Navn på organisasjonen CyberElements Gate:
tunnel
Filen /etc/ipdiva/server/services.xml fylles ut slik:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 | |
Fullstendig fil
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 | |
For å ta i bruk den nye konfigurasjonen starter du SSL Router på nytt med følgende kommando:
1 | |
Initialisere databasen
OBS!
Du må opprette databasen default før CyberElements Bastion initialiserer den (den opprettes ikke automatisk).
For å initialisere PostgreSQL-databasen for systemkonfigurasjonen må du først konfigurere tilkoblingsinnstillingene på Mediation Controller-serverne.
Rediger derfor filen /etc/ipdiva/care/databasesettings.ini på begge serverne og legg til følgende oppføringer:
2 3 4 5 6 7 8 9 | |
Erstatt følgende elementer:
DB_USERNAMEmed brukernavnet som brukes for å koble til databasen.DB_PWDmed passordet til brukeren som kobler seg til.DB_HOSTmed IP-adressen eller DNS-navnet som brukes for å koble til databasen; hvis en tilkobling via Edge Gateway-servere brukes, må du skrive inn127.0.0.1.DB_PORTmed porten som brukes for å koble til databaseforekomsten; hvis en tilkobling via Edge Gateway-servere brukes, må du skrive inn1432.
Initialiseringen av databasen kan startes med følgende kommandoer, som bare skal kjøres på én Mediation Controller:
1 2 | |
Deretter gjenstår det bare å starte tjenesten apache2 på nytt på begge Mediation Controller-serverne for å ta i bruk initialiseringen av systemdatabasen:
1 | |
Installasjon av drivere for tilkobling til Microsoft SQL-databaser
Hvis du vil koble til en ekstern database og den er en Microsoft SQL Server, må ytterligere ODBC-drivere installeres.
Det finnes to versjoner: versjon 17 og versjon 18.
TLS-tilkobling kreves for drivere i versjon 18
Bruk av ODBC 18-drivere krever at tilkoblingen er kryptert med TLS. For å gjøre det må du konfigurere MS SQL Server for kryptering av tilkoblinger.
Før du starter installasjonen av ODBC-driverne, må du installere pakkene som kreves for forberedelsen, og deretter forberede Microsoft-repositoryet for installasjonen av pakkene:
1 2 3 4 | |
Installer deretter driverne i henhold til den valgte versjonen og konfigurer systemet for å bruke kommandoen sqlcmd:
1 2 3 | |
1 2 3 | |
ODBC-driverne er nå korrekt installert.
Hvis Mediation Controller-serveren har tilgang til en MS SQL-server, skal følgende kommando gjøre det mulig å koble til den eksterne serveren:
1 | |
Der:
SERVERmå erstattes med DNS-navnet eller IP-adressen til MS SQL-serveren.INSTANCE_NAMEmå erstattes med navnet på forekomsten det skal kobles til; hvis det ikke er nødvendig, fjerner du også tegnet \.PORTmå erstattes med tilkoblingsporten til MS SQL-databaseforekomsten.USERmå erstattes med brukernavnet som tilkoblingen opprettes med.
Eksempler
Hvis Mediation Controller-serveren har tilgang til en MS SQL-databaseserver via IP-adressen 10.0.10.100, forekomsten som skal nås, lytter på porten 1433, og tilgangskontoen er sql-user. Da lyder tilkoblingskommandoen slik:
1 | |
Hvis tilkoblingsforekomsten med navnet MSSQLINSTANCE måtte angis, ville kommandoen endres slik:
1 | |
Konfigurasjon av en NTP-tidsserver
Det anbefales å sette opp en tidsserver for å holde systemklokken oppdatert. De nødvendige trinnene er beskrevet på siden om NTP-konfigurasjon.
Første konfigurasjoner i CyberElements Bastion
Tillatelse til tilgang til webgrensesnittene med den virtuelle IP-adressen
Som standard er det ikke tillatt å koble seg til webgrensesnittene til produktet CyberElements Bastion med den virtuelle IP-adressen VIP_MED_WEB.
For å legge til tillatelsen kjører du følgende kommandoer som root på Mediation Controller-serverne:
1 2 | |
Erstatt IP med IP-adressen som svarer til VIP_MED_WEB.
Første konfigurasjoner
På dette stadiet er Mediation Controller-serverne installert, men flere handlinger må fortsatt utføres:
-
Endre standardpassordene
Endre standardpassordene for systemkonsollene.
-
Installere sertifikatene og lisensene
Mediation Controller krever ulike sertifikater og en lisens for å være driftsklar.
Bare sertifikatet for CyberElements Bastion-klienten må deklareres på nytt på begge Mediation Controller-serverne (bruk RIP-eneRIP_MED_WEB_MASTERogRIP_MED_WEB_SLAVE). -
Konfigurere websertifikatet
Konfigurer websertifikatet som brukes til å koble til webgrensesnittene
-
Deklarere et DNS-navn
Legg til et DNS-navn som har tillatelse til å koble til webgrensesnittene.
-
Konfigurere organisasjonen
Konfigurer organisasjonen i CyberElements Bastion.
Konfigurere med direkte tilgang til databasen
Konfigurere med tilgang til databasen via tunnelen på Edge Gateway-serverne
-
Deklarere Edge Gateway-serverne
Deklarer Edge Gateway-serveren eller -serverne, eller HTML5 Gateway-serveren eller -serverne, som skal installeres.
-
Opprette et logisk site
Opprett og konfigurer et logisk site som grupperer Edge Gateway-serverne og HTML5 Gateway-serverne som kan få tilgang til de lokale ressursene.
-
Installere en Edge Gateway
Installer og konfigurer en ny Edge Gateway med de nylig installerte Mediation Controller-serverne.
Det konfigureres også en HTML5 Gateway-forekomst.