Criar um token de pairing para um Edge Gateway
Para criar um token de pairing, deve criar um novo Edge Gateway ou HTML5 Gateway (ou modificar um Edge Gateway ou HTML5 Gateway existente, recriando um token de pairing).
Aceda à interface web do servidor Mediation Controller com o URI /system.
Exemplos
Se o acesso ao Mediation Controller pelo seu endereço IP web for 10.0.10.10, o acesso à interface de sistema utilizará o URL: https://10.0.10.10/system.
Se o acesso ao Mediation Controller for possível com um nome DNS, por exemplo cyberelements-bastion.domain.local, o acesso à interface de sistema utilizará o URL: https://cyberelements-bastion.domain.local/system.
Importante!
Para qualquer alteração da palavra-passe, da licença ou dos certificados (SSL Router, Watchdog e cliente CyberElements Bastion), ligue-se ao endereço IP real dos clusters (RIP_MED_WEB_MASTER ou RIP_MED_WEB_SLAVE).
Depois de iniciar a sessão, siga os passos abaixo em função do tipo de plataforma e do tipo de Edge Gateway que deve ser criado.
Pré-requisitos necessários
Para criar corretamente um novo Edge Gateway, deve obter, no mínimo, um certificado para a ligação do Edge Gateway e um segundo certificado, opcional, para que o serviço de gravação dos acessos diretos funcione.
O certificado do Edge Gateway deve ser um certificado de autenticação de cliente e ter um CN com a forma edge-gateway-name@organization-name. Em que:
edge-gateway-namecorresponde ao nome lógico do Edge Gateway (dado que uma mesma máquina Edge Gateway pode ter várias instâncias a funcionar em paralelo, o nome do Edge Gateway pode diferir do nome atribuído à máquina). O nome não deve conter caracteres acentuados nem espaços, e os únicos caracteres especiais permitidos são-e_.organization-namecorresponde ao nome da organização à qual o Edge Gateway se ligará. Como um Mediation Controller pode ter várias organizações, esta informação é indispensável para que saiba a que organização está associado.
O certificado do serviço de gravação deve ser um certificado de autenticação de servidor, preferencialmente com um CN que corresponda ao FQDN da máquina Edge Gateway.
Tenha em conta que o Mediation Controller recusará qualquer certificado que não provenha de uma PKI ou autoridade de certificação de confiança. Para adicionar uma nova PKI ou autoridade de certificação de confiança, siga as instruções da página seguinte: Adicionar uma autoridade de certificação de confiança
-
Abra o módulo de gestão dos Edge Gateway:
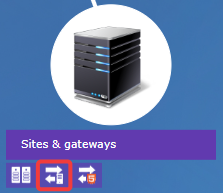
-
Crie um novo Edge Gateway clicando no ícone +:
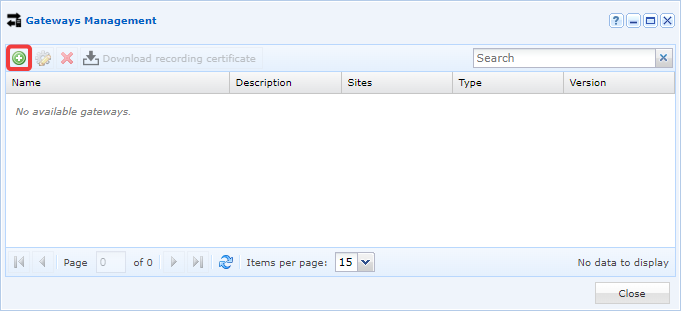
-
Preencha os diferentes campos solicitados pela interface:
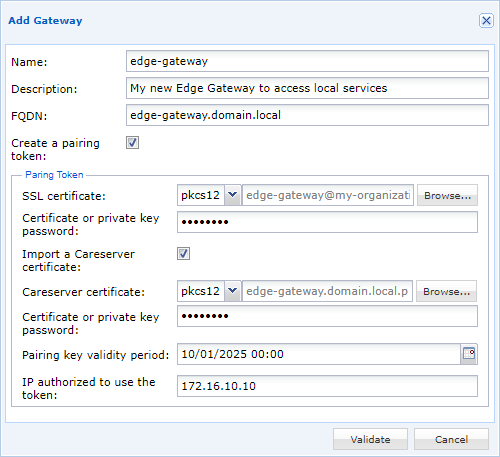
- Atribua um nome ao novo Edge Gateway.
- Opcionalmente, introduza uma descrição para o identificar melhor ou compreender a sua utilização.
- Defina o FQDN da máquina. Trata-se de uma informação importante, que deve corresponder ao CN do certificado do serviço de gravação.
- Assinale a opção de criação de um token de pairing.
- Obtenha e introduza a palavra-passe do certificado do Edge Gateway.
- Opcionalmente (recomendado ao criar a primeira instância de Edge Gateway na máquina), adicione o certificado do serviço de gravação com a respetiva palavra-passe, após assinalar
Import a Careserver certificate. - Defina o período de validade do token de pairing.
- Opcionalmente, restrinja a utilização do token a um endereço IP. Tenha em conta que se trata do endereço IP visto pelo Mediation Controller. Se o Edge Gateway pertencer à mesma rede que o Mediation Controller, será provavelmente o endereço IP privado; caso contrário, será o endereço IP público.
-
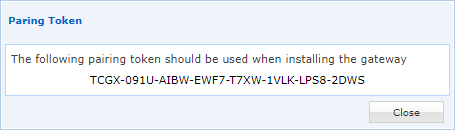
O token de pairing é então gerado e apresentado no ecrã:
Pré-requisitos necessários
Para criar corretamente um novo HTML5 Gateway, deve obter um certificado para se ligar a ele.
O certificado do HTML5 Gateway deve ser um certificado de autenticação de cliente e ter um CN com a forma html5-gateway-name@organization-name. Em que:
html5-gateway-namecorresponde ao nome lógico do HTML5 Gateway (dado que uma mesma máquina HTML5 Gateway pode ter várias instâncias a funcionar em paralelo, o nome do HTML5 Gateway pode diferir do nome atribuído à máquina). O nome não deve conter caracteres acentuados nem espaços, e os únicos caracteres especiais permitidos são-e_.organization-namecorresponde ao nome da organização à qual o HTML5 Gateway terá de se ligar. Como um Mediation Controller pode ter várias organizações, esta informação é indispensável para que saiba a que organização está associado.
Tenha em conta que o Mediation Controller recusará qualquer certificado que não provenha de uma PKI ou autoridade de certificação de confiança. Para adicionar uma nova PKI ou autoridade de certificação de confiança, siga as instruções da página seguinte: Adicionar uma autoridade de certificação de confiança
-
Abra o módulo de gestão do HTML5 Gateway:
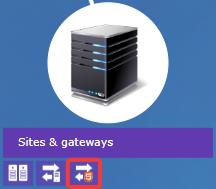
-
Crie um novo HTML5 Gateway clicando no ícone +:
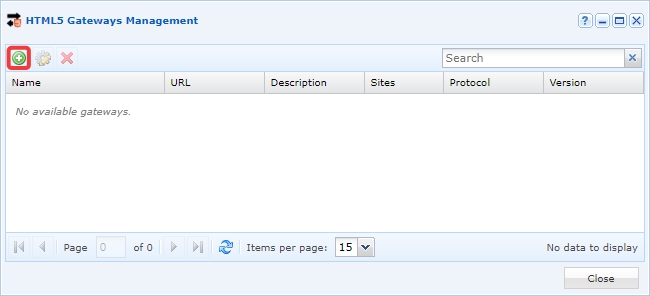
-
Preencha os diferentes campos solicitados pela interface:
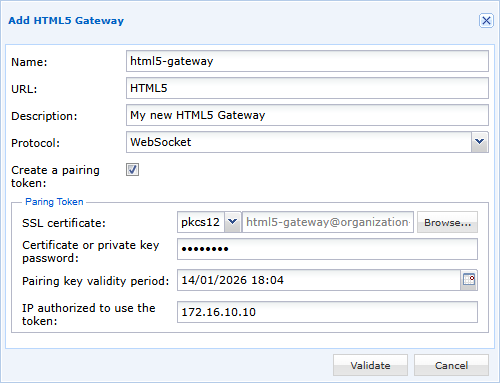
- Atribua um nome ao novo HTML5 Gateway.
- Indique o URL de acesso (para uma primeira instância em arquitetura Standalone, é habitualmente
HTML5; em Cluster, éHTML5-1eHTML5-2). - Opcionalmente, introduza uma descrição para o identificar melhor ou compreender a sua utilização.
- Defina o protocolo em
WebSocket. - Assinale a opção de criação de um token de pairing.
- Obtenha e introduza a palavra-passe do certificado do HTML5 Gateway.
- Defina o período de validade do token de pairing.
- Opcionalmente, restrinja a utilização do token a um endereço IP. Tenha em conta que se trata do endereço IP visto pelo Mediation Controller. Se o HTML5 Gateway pertencer à mesma rede que o Mediation Controller, será provavelmente o endereço IP privado; caso contrário, será o endereço IP público.
-
O token de pairing é então gerado e apresentado no ecrã:
Sugestão
Se o token se perdeu ou não pôde ser recuperado após a criação, ao modificar os parâmetros do novo Edge Gateway ele será novamente apresentado.
Uma vez obtido o token de pairing, pode ser utilizado num Edge Gateway ou HTML5 Gateway seguindo estas instruções: Ligar um Edge Gateway com um token de pairing.